
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-19193-PoC — CVE-2026-19193 Prova de Conceito | Kitploit
Ferramentas/GitHubGitHub/patrickt2017/cve-2026-19193-poc
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoRed TeamingExploração de Binários
GitHubpatrickt2017/cve-2026-19193-poc

CVE-2026-19193-PoC

CVE-2026-19193 Prova de Conceito

Ver Repositório
1140há 3 mesesAinda não revisado
Compartilhar

CVE-2026-19193 - Prova de Conceito

Terminação Arbitrária de Processos via Handler de Mensagens Minifilter Não Autenticado no Driver de Kernel do Antivírus Jiangmin (kvcore.sys)

Ativo Afetado:

Produto: Antivírus Jiangmin V21

Componente: kvcore.sys (Driver principal do kernel)

Versão: 1.23.6.27

Hash SHA-256: AE4ABB650C7DF1D3654AFC814617DE6F6589DC2C3BE434154B3BE0F6521E2259

Severidade

Alta - 7.8 (CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)

Descrição da Vulnerabilidade

O driver de kernel do Antivírus Jiangmin, kvcore.sys, expõe uma porta de comunicação minifilter ("\KvCorePortX0") que aceita mensagens de comando de processos em modo de usuário. O MessageNotifyCallback do driver (FUN_140008c60) despacha o código de comando (0x1D / CMD_TERMINATE_PROCESS) para a função FUN_14000cf14, que encerra um processo arbitrário especificado pelo PID usando a seguinte cadeia de funções do kernel:
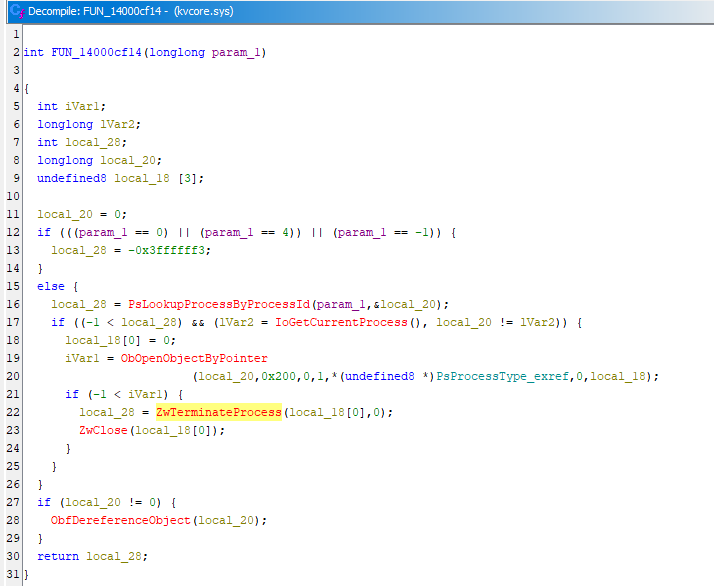
  • PsLookupProcessByProcessId(PID)
  • ObOpenObjectByPointer(PROCESS_TERMINATE)
  • ZwTerminateProcess(handle, 0)

A vulnerabilidade existe porque em FUN_14000688c, a porta de comunicação do filtro é criada usando FltBuildDefaultSecurityDescriptor() com uma máscara de acesso excessivamente permissiva (0x1F0001), concedendo direitos de conexão a TODOS (S-1-1-0). Isso permite que qualquer processo em modo de usuário se conecte.
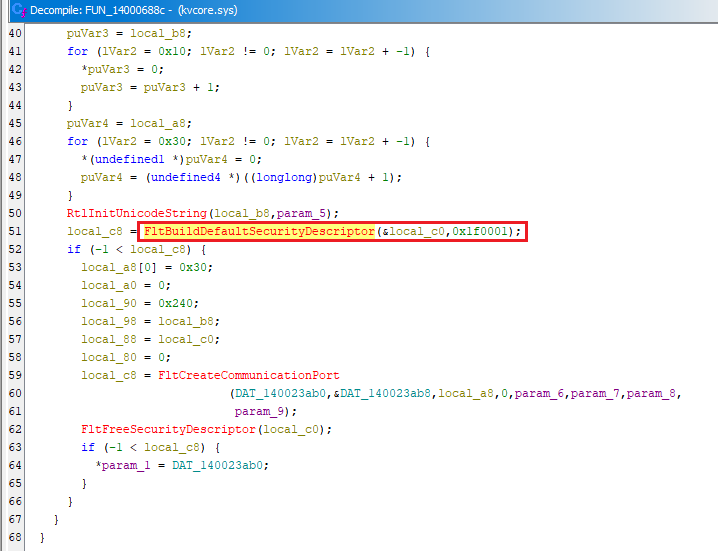
Quando um processo em modo de usuário envia uma mensagem para o minifilter KvCorePortX0, a função de callback MessageNotifyCallback (em FUN_140008c60) não realiza autenticação do chamador. Não há chamadas a SeSinglePrivilegeCheck(), validação de PsGetCurrentProcess(), verificação de token ou qualquer verificação de lista de permissão de processos.

Prova de Conceito/Passo para Reproduzir

O PoC precisa ser executado em um prompt de comando como administrador e o driver kvcore.sys deve estar em execução

  • ou o Antivírus Jiangmin em execução, ou
  • Use sc.exe para criar manualmente um serviço de kernel (sc.exe create kvcore type= kernel binPath= <driver-path> ; sc.exe start kvcore)

Exemplo:

.\kvcore_kill_poc.exe --name "MsMpEng.exe"
.\kvcore_kill_poc.exe --pid 3340

Resultado do teste no Windows 11 24H2 (Build 26200):

Mitigações e Recomendações

  1. Implementar autenticação do chamador no MessageNotifyCallback
    • ex.: validar a identidade do processo do chamador contra uma lista de permissões de componentes confiáveis do modo de usuário do Jiangmin; verificar o caminho da imagem do processo que se conecta
  2. Restringir o descritor de segurança da porta de comunicação do filtro
  3. Substituir FltBuildDefaultSecurityDescriptor(0x1F0001) por um DACL personalizado que conceda acesso apenas ao SYSTEM e ao grupo Administradores
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    279

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







