 password123456/linux-security-audit
Ferramenta automatizada de auditoria de segurança Linux que verifica mais de 130 itens do benchmark CIS para sistemas baseados em RHEL, gerando relatórios XML detalhados sobre configuração do sistema, políticas criptográficas e hardening de serviços.



CIS - Red Hat Enterprise Linux 8 Benchmark v3.0.0CIS - Red Hat Enterprise Linux 8 Benchmark v3.0.0 (Não é o conjunto completo do Documento:).itens:
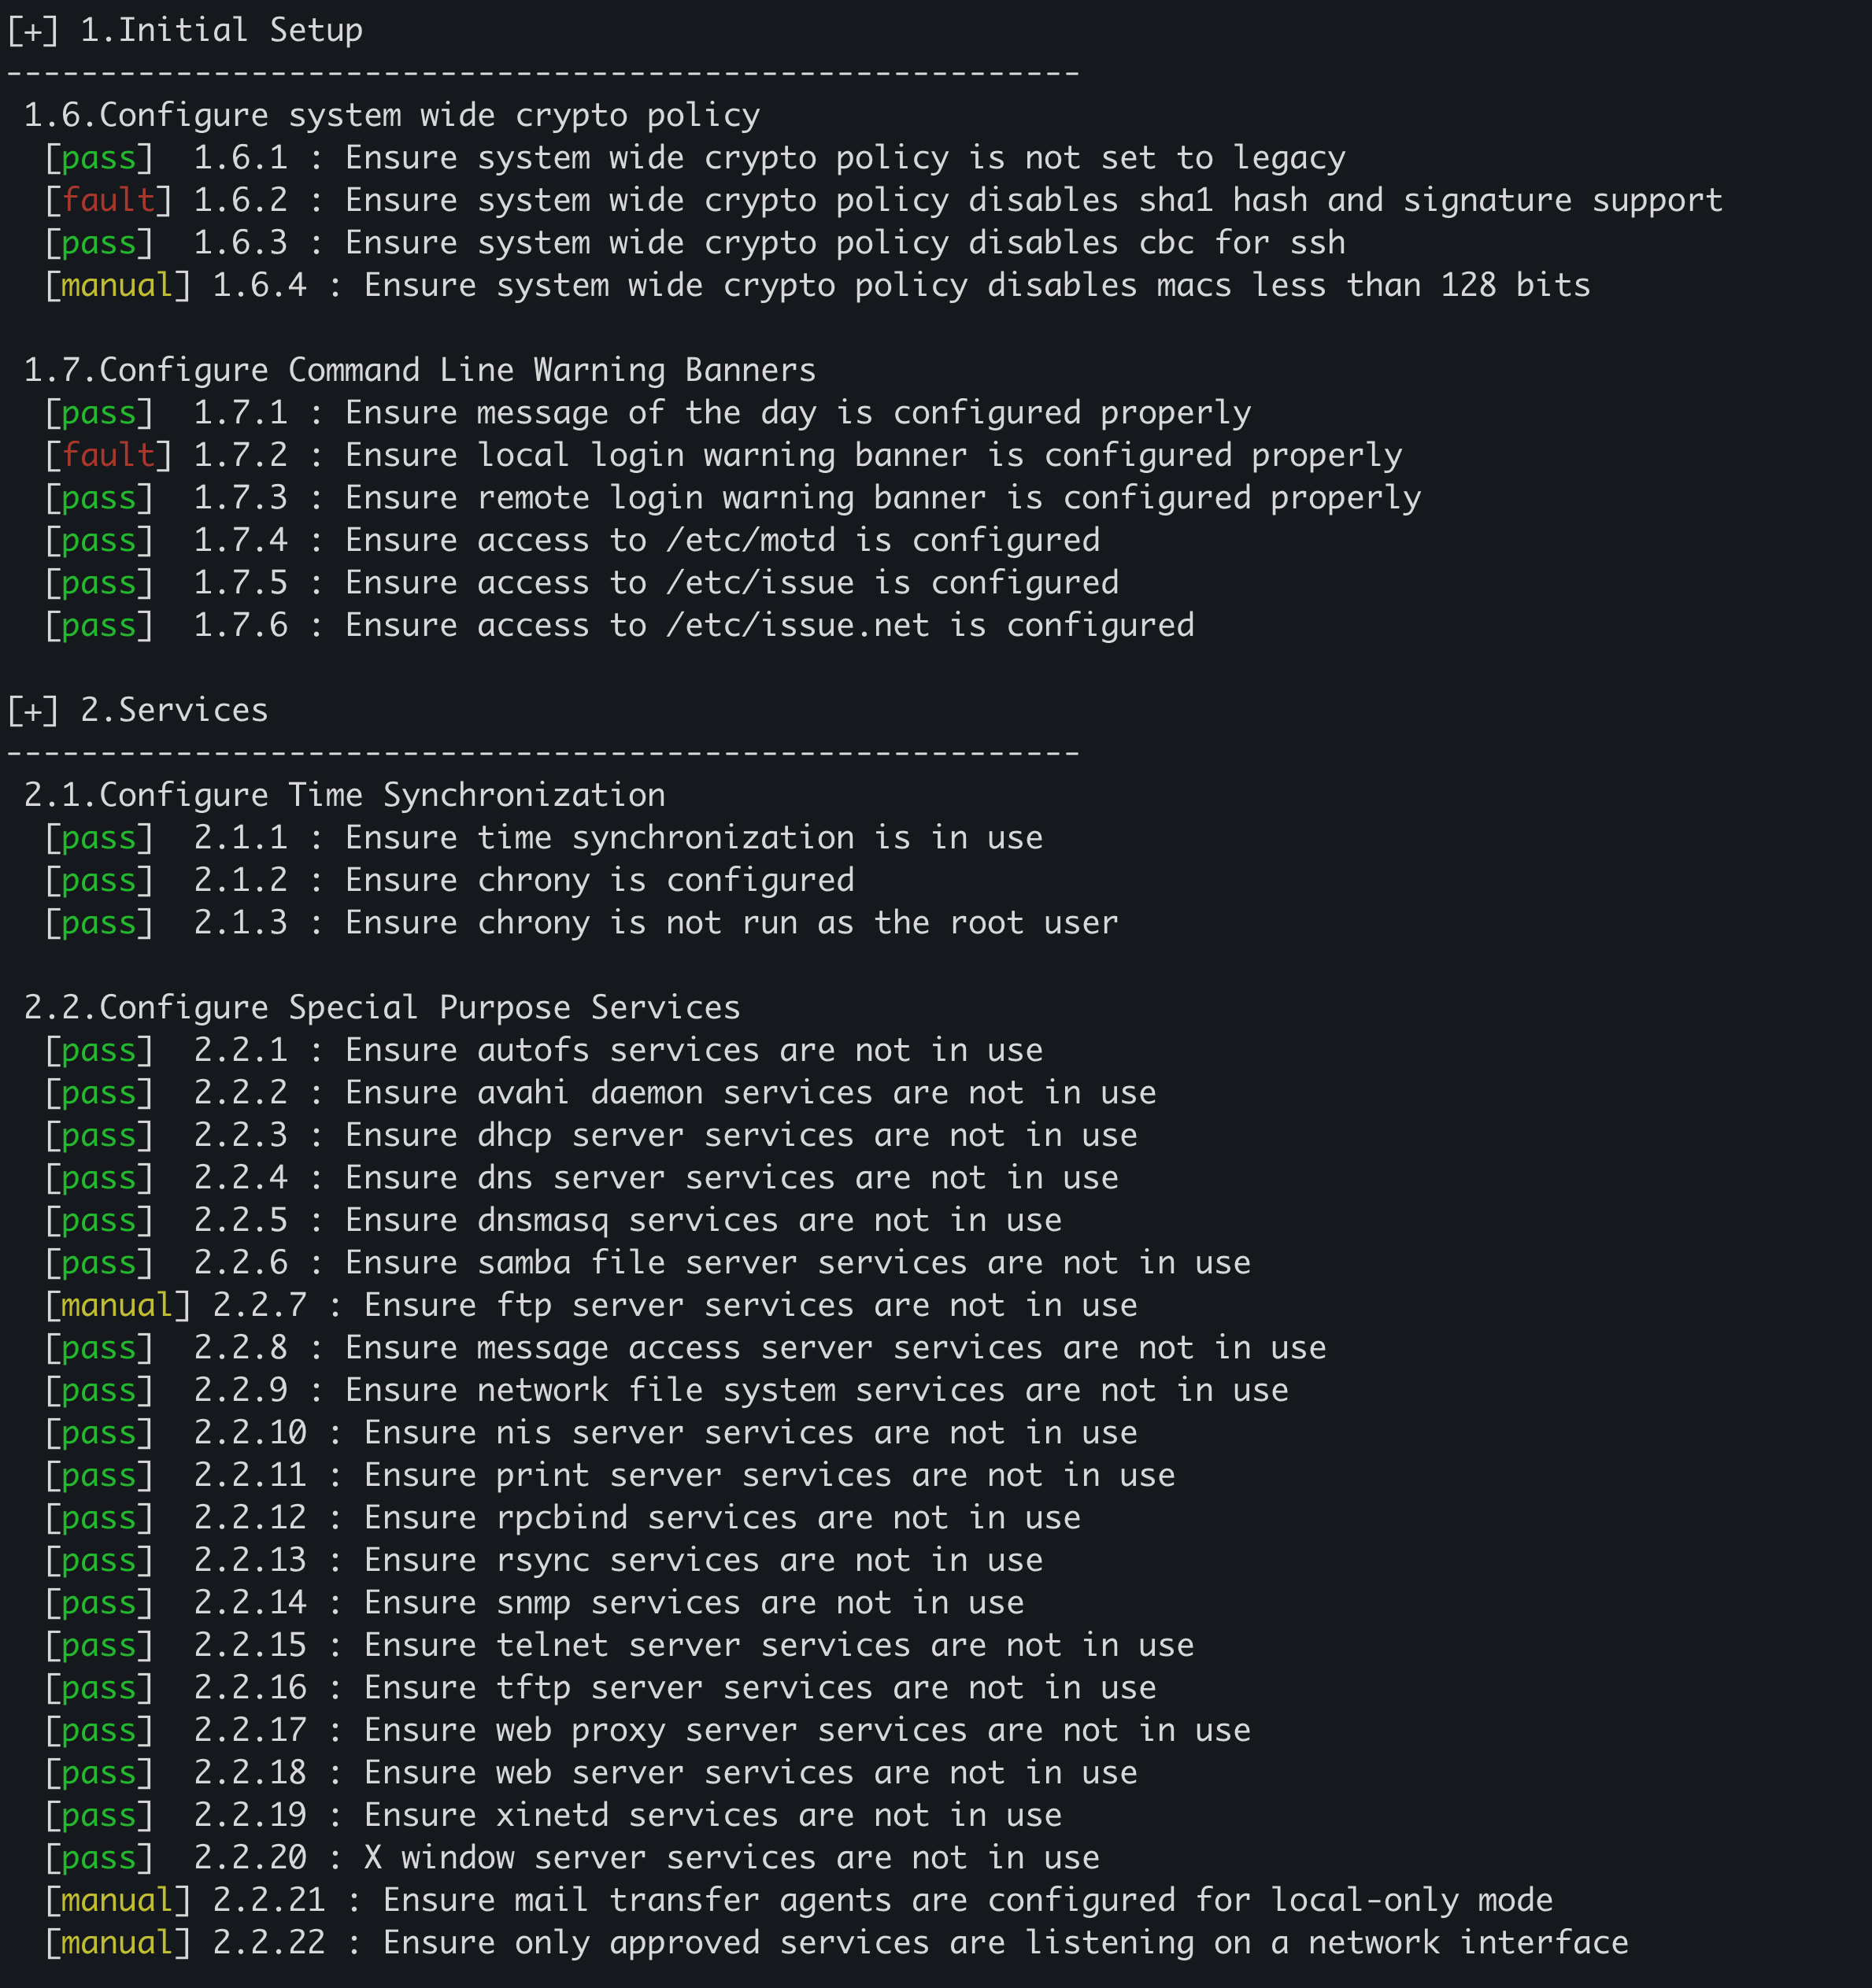
1. Configuração Inicial
 1.6 Configurar política criptográfica do sistema
  1.6.1 Garantir que a política criptográfica do sistema não está definida como legado
  1.6.2 Garantir que a política criptográfica do sistema desativa o suporte a hash sha1 e assinatura
  1.6.3 Garantir que a política criptográfica do sistema desativa o cbc para ssh
  1.6.4 Garantir que a política criptográfica do sistema desativa MACs com menos de 128 bits

 1.7 Configurar Banners de Aviso da Linha de Comando
  1.7.1 Garantir que a mensagem do dia está configurada corretamente
  1.7.2 Garantir que o banner de login local está configurado corretamente
  1.7.3 Garantir que o banner de login remoto está configurado corretamente
  1.7.4 Garantir que o acesso ao /etc/motd está configurado
  1.7.5 Garantir que o acesso ao /etc/issue está configurado
  1.7.6 Garantir que o acesso ao /etc/issue.net está configurado

2. Serviços
 2.1 Configurar Sincronização de Tempo
  2.1.1 Garantir que a sincronização de tempo está em uso
  2.1.2 Garantir que o chrony está configurado
  2.1.3 Garantir que o chrony não é executado como utilizador root

 2.2 Configurar Serviços com Fins Especiais
  2.2.1 Garantir que os serviços autofs não estão em uso
  2.2.2 Garantir que os serviços do daemon avahi não estão em uso
  2.2.3 Garantir que os serviços do servidor dhcp não estão em uso
  2.2.4 Garantir que os serviços do servidor dns não estão em uso
  2.2.5 Garantir que os serviços dnsmasq não estão em uso
  2.2.6 Garantir que os serviços do servidor de ficheiros samba não estão em uso
  2.2.7 Garantir que os serviços do servidor ftp não estão em uso
  2.2.8 Garantir que os serviços do servidor de acesso a mensagens não estão em uso
  2.2.9 Garantir que os serviços do sistema de ficheiros de rede não estão em uso
  2.2.10 Garantir que os serviços do servidor nis não estão em uso
  2.2.11 Garantir que os serviços do servidor de impressão não estão em uso
  2.2.12 Garantir que os serviços rpcbind não estão em uso
  2.2.13 Garantir que os serviços rsync não estão em uso
  2.2.14 Garantir que os serviços snmp não estão em uso
  2.2.15 Garantir que os serviços do servidor telnet não estão em uso
  2.2.16 Garantir que os serviços do servidor tftp não estão em uso
  2.2.17 Garantir que os serviços do servidor proxy web não estão em uso
  2.2.18 Garantir que os serviços do servidor web não estão em uso
  2.2.19 Garantir que os serviços xinetd não estão em uso
  2.2.20 Garantir que os serviços do servidor X window não estão em uso
  2.2.21 Garantir que os agentes de transferência de correio estão configurados para modo apenas local
  2.2.22 Garantir que apenas serviços aprovados estão à escuta numa interface de rede

4. Acesso, Autenticação e Autorização
 4.1 Configurar agendadores de tarefas
  4.1.1 Configurar cron.
   4.1.1.1 Garantir que o daemon cron está ativado e ativo
   4.1.1.2 Garantir que as permissões no /etc/crontab estão configuradas
   4.1.1.3 Garantir que as permissões no /etc/cron.hourly estão configuradas
   4.1.1.4 Garantir que as permissões no /etc/cron.daily estão configuradas
   4.1.1.5 Garantir que as permissões no /etc/cron.weekly estão configuradas
   4.1.1.6 Garantir que as permissões no /etc/cron.monthly estão configuradas
   4.1.1.7 Garantir que as permissões no /etc/cron.d estão configuradas
   4.1.1.8 Garantir que o crontab está restrito a utilizadores autorizados
  4.1.2 Configurar at
   4.1.2.1 Garantir que o at está restrito a utilizadores autorizados

 4.2 Configurar Servidor SSH
  4.2.1 Garantir que as permissões no /etc/ssh/sshd_config estão configuradas
  4.2.2 Garantir que as permissões nos ficheiros de chave privada do host SSH estão configuradas
  4.2.3 Garantir que as permissões nos ficheiros de chave pública do host SSH estão configuradas
  4.2.4 Garantir que o acesso ao sshd está configurado
  4.2.5 Garantir que o Banner do sshd está configurado
  4.2.6 Garantir que as Cifras do sshd estão configuradas
  4.2.7 Garantir que o ClientAliveInterval e ClientAliveCountMax do sshd estão configurados
  4.2.8 Garantir que o DisableForwarding do sshd está ativado
  4.2.9 Garantir que o HostbasedAuthentication do sshd está desativado
  4.2.10 Garantir que o IgnoreRhosts do sshd está ativado
  4.2.11 Garantir que os KexAlgorithms do sshd estão configurados
  4.2.12 Garantir que o LoginGraceTime do sshd está configurado
  4.2.13 Garantir que o LogLevel do sshd está configurado
  4.2.14 Garantir que os MACs do sshd estão configurados
  4.2.15 Garantir que o MaxAuthTries do sshd está configurado
  4.2.16 Garantir que o MaxSessions do sshd está configurado
  4.2.17 Garantir que o MaxStartups do sshd está configurado
  4.2.18 Garantir que o PermitEmptyPasswords do sshd está desativado
  4.2.19 Garantir que o PermitRootLogin do sshd está desativado
  4.2.20 Garantir que o PermitUserEnvironment do sshd está desativado
  4.2.21 Garantir que o UsePAM do sshd está ativado
  4.2.22 Garantir que o crypto_policy do sshd não está definido

 4.3 Configurar escalação de privilégios
  4.3.1 Garantir que o sudo está instalado
  4.3.2 Garantir que os comandos sudo usam pty
  4.3.3 Garantir que o ficheiro de log do sudo existe
  4.3.4 Garantir que os utilizadores devem fornecer palavra-passe para escalação
  4.3.5 Garantir que a reautenticação para escalação de privilégios não está desativada globalmente
  4.3.6 Garantir que o timeout de autenticação do sudo está configurado corretamente
  4.3.7 Garantir que o acesso ao comando su está restrito
