
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Remote-BOF-Runner — Remote BOF Runner é um framework de extensão do Havoc para execução remota de Beacon Object Files (BOFs) usando um carregador PIC feito com Crystal Palace. | Kitploit
Ferramentas/GitHubGitHub/pard0p/remote-bof-runner
Frameworks de Testes de PenetraçãoEscalada de PrivilégiosFrameworks de ExploraçãoMovimento LateralShellcodePós-ExploraçãoComando e ControleAprendizado e EducaçãoRed TeamingDesenvolvimento de PayloadsExploração de Binários
102537há 10 mesesRevisado pelo Kitploit
GitHubpard0p/remote-bof-runner

Remote-BOF-Runner

Remote BOF Runner é um framework de extensão do Havoc para execução remota de Beacon Object Files (BOFs) usando um carregador PIC feito com Crystal Palace.

Ver Repositório
Compartilhar

Remote BOF Runner

Um framework de extensão do Havoc para execução remota de Beacon Object Files (BOFs) usando um loader PIC feito com Crystal Palace.

Visão Geral

O Remote BOF Runner permite a execução segura de BOFs em processos arbitrários ao alavancar o loader PIC do Crystal Palace. Este framework implementa um mecanismo sofisticado de comunicação entre processos (IPC) através de pipes nomeados para encaminhar de forma transparente a saída do beacon dos processos injetados de volta para o servidor de comando e controle (C2).

Configuração e Instalação

Instalação da Extensão

Certifique-se de que a extensão está instalada no diretório de extensões do Havoc:

YOUR_HAVOC_FOLDER + /data/extensions/

Dependências

Para compilar o loader PIC, as seguintes ferramentas e bibliotecas devem estar instaladas no seu sistema:

  • MinGW-w64: Compilador cruzado para alvos Windows
  • Make: Ferramenta de automação de build
  • OpenJDK 11: Java Development Kit (necessário para a compilação do Crystal Palace)
  • Zip: Utilitário de compressão

Para instruções detalhadas de configuração, consulte o Guia de Configuração WSL.

Comandos de Instalação

sudo apt-get update
sudo apt-get install mingw-w64
sudo apt-get install make
sudo apt-get install openjdk-11-jdk
sudo apt-get install zip

Arquitetura

Componentes

1. BOF Injector

O componente BOF é responsável por:

  • Criar e suspender um processo dummy.
  • Injetar o loader do Crystal Palace + o BOF alvo no processo dummy.
  • Estabelecer um canal IPC (pipe nomeado) para comunicação de saída.
  • Receber e agregar a saída da execução remota do BOF.

2. PIC Loader (Crystal Palace)

O loader PIC consiste em:

  • Crystal Palace Loader: Gerencia alocação de memória, gerenciamento da seção BSS e inicialização segura do contexto de execução.
  • Remote BOF Payload: O código real do BOF a ser executado (whoami, ipconfig, cacls, reg-query, etc.).
  • Argument Marshalling: Argumentos serializados passados através do loader para execução remota do BOF.

Fluxo de Execução

┌───────────────────────────────────────────────────────────────────┐
│ 1. Beacon Process (Havoc)                                         │
│    ├─ Execute BOF Injector                                        │
│    ├─ Create dummy process (suspended)                            │
│    ├─ Inject PIC Loader + Remote BOF                              │
│    └─ Create IPC named pipe                                       │
└────────────┬──────────────────────────────────────────────────────┘
             │
             ▼
┌───────────────────────────────────────────────────────────────────┐
│ 2. PIC Loader Execution                                           │
│    ├─ Crystal Palace loader                                       │
│    ├─ Performs BSS section allocation                             │
│    ├─ Initializes UI context (for .NET compatibility)             │
│    └─ Hooks beacon functions (BeaconPrintf, BeaconOutput, etc.)   │
└────────────┬──────────────────────────────────────────────────────┘
             │
             ▼
┌───────────────────────────────────────────────────────────────────┐
│ 3. Remote BOF Execution                                           │
│    ├─ Execute target BOF (whoami, ipconfig, etc.)                 │
│    ├─ BOF calls hooked beacon functions                           │
│    ├─ Hooked functions redirect output to IPC pipe                │
│    └─ Output accumulates in beacon process via pipe               │
└────────────┬──────────────────────────────────────────────────────┘
             │
             ▼
┌───────────────────────────────────────────────────────────────────┐
│ 4. Output Collection & Transmission                               │
│    ├─ Beacon waits for remote process termination                 │
│    ├─ Accumulates all output from IPC pipe                        │
│    ├─ Aggregates fragmented messages (8KB buffer)                 │
│    ├─ Filters protocol delimiters (@START@, @END@)                │
│    └─ Transmits consolidated output to Team Server                │
└───────────────────────────────────────────────────────────────────┘

Principais Funcionalidades

1. Isolamento de Processo

  • A execução do BOF ocorre em um processo separado e isolado.
  • Minimiza o impacto na estabilidade do processo beacon.
  • Permite execução em contextos de processo arbitrários.

2. Encaminhamento de Saída via IPC

  • Canal de comunicação baseado em pipe nomeado.
  • Redirecionamento transparente de saída do BOF remoto.
  • Manipulação de fragmentação de mensagens (buffer de acumulação de 8KB).
  • Filtragem de delimitadores de protocolo.

3. Execução em Processos .NET

O caso de uso principal é executar BOFs em processos .NET nativos:

Por que o Carregamento Direto do CLR no Beacon é Arriscado: Carregar assemblies .NET diretamente no processo beacon é inerentemente inseguro e detectável:

  • O processo beacon (geralmente um binário nativo como cmd.exe ou rundll32.exe) normalmente não inicia um CLR.
  • Quando um CLR é carregado em um processo não .NET, dispara alertas imediatos de EDR/XDR.

Uma Solução Possível: Injeção em Processo .NET Nativo: Em vez de carregar o CLR no beacon, injetamos e executamos nosso BOF inline-execute-assembly em um processo que já é nativo .NET:

// ❌ DETECTABLE: Direct execution in beacon
beacon.exe (native) → load ClrCreateInstance → load .NET assembly → EDR ALERT

// ✅ STEALTHY: Execution in native .NET process
dotnet.exe (native .NET) → inject BOF → inline-execute-assembly → 
execute .NET assembly in already-CLR context → normal behavior

Esta abordagem aproveita o fato de que executar .NET dentro de um processo .NET é indistinguível do comportamento normal da aplicação.

4. Integração com Crystal Palace

  • Execução de código independente de posição.
  • Resolução dinâmica de API via buscas de funções baseadas em hash.
  • Sem dependências de tabela de endereços de importação.
  • Adequado para cenários de injeção profunda.

Modos de Execução

Execução Local

remote-bof-runner whoami
remote-bof-runner ipconfig
remote-bof-runner cacls C:\Windows\System32

Execução em Host Remoto

remote-bof-runner reg-query DC01 HKLM SYSTEM\CurrentControlSet

Consultas ao Registro

remote-bof-runner reg-query HKLM SYSTEM\CurrentControlSet\Control\Lsa
remote-bof-runner reg-query HKLM SYSTEM\CurrentControlSet\Control\Lsa RunAsPPL

Execução de Assembly .NET

remote-bof-runner execute-assembly --dotnetassembly "/Payloads/Rubeus.exe" --assemblyargs "triage"

Exemplo de Saída:
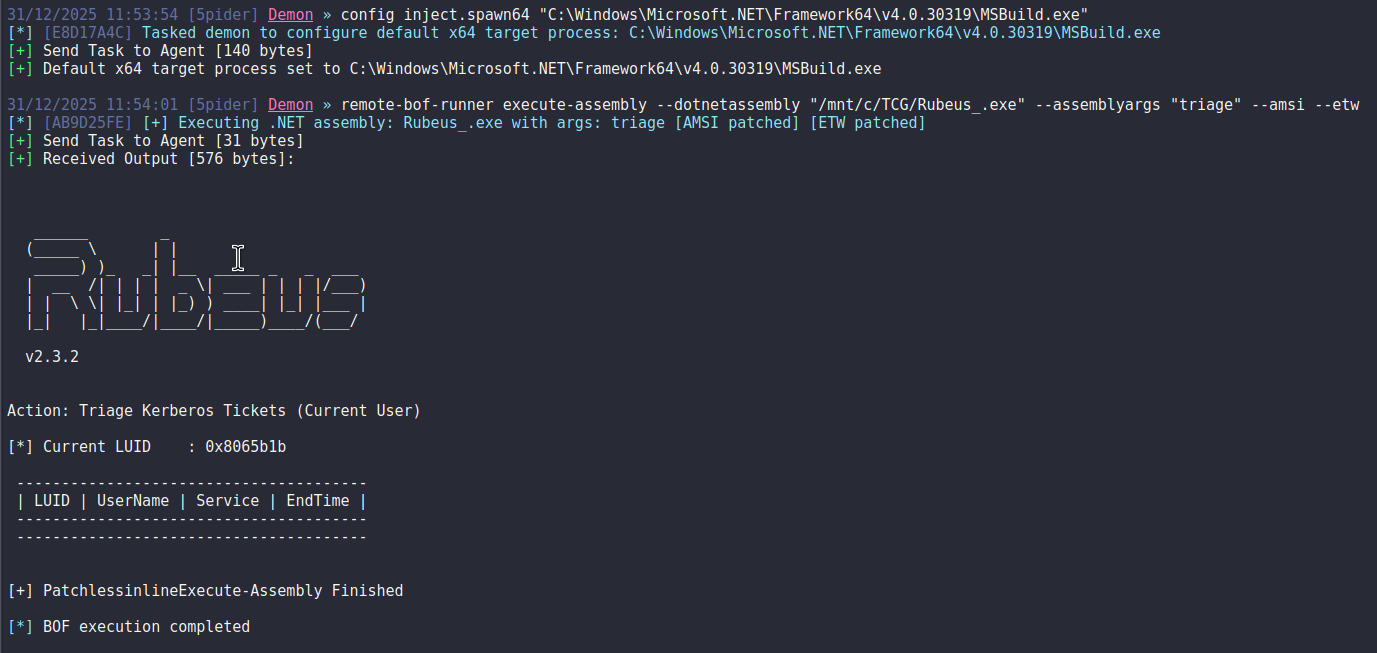
execute-assembly

BOFs Disponíveis

  • whoami - Exibe informações do usuário e grupo atuais (CS-Situational-Awareness-BOF).
  • ipconfig - Mostra a configuração do adaptador de rede (CS-Situational-Awareness-BOF).
  • cacls - Lista permissões de arquivo (CS-Situational-Awareness-BOF).
  • reg-query - Consulta o Registro do Windows (CS-Situational-Awareness-BOF).
  • execute-assembly - Carrega um assembly .NET no processo real (https://github.com/VoldeSec/PatchlessInlineExecute-Assembly).
  • bof - Executa binários BOF personalizados.

Considerações de Segurança Operacional

⚠️ Importante: Este projeto é uma Prova de Conceito e NÃO prioriza OPSEC por padrão.

Modificações Recomendadas

Tanto o BOF Injector quanto o PIC Loader exigem endurecimento significativo para simulações de adversários:


Endurecimento do BOF Injector

  • Implemente métodos personalizados de criação de processo (não CreateProcessW).
  • Use técnicas de injeção alternativas além do padrão WriteProcessMemory.
  • Ofusque a nomenclatura do pipe IPC (randomize identificadores).
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






