
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
DDoS-Ripper — Ferramenta de ataque DDoS baseada em Python para inundar alvos com tráfego via especificação de IP e porta. Projetada para testes de estresse educacionais e avaliação de resiliência de rede. | Kitploit
Ferramentas/GitHubGitHub/palahsu/ddos-ripper
Segurança de RedeTestes de PenetraçãoAprendizado e Educação
GitHubpalahsu/ddos-ripper

DDoS-Ripper

Ferramenta de ataque DDoS baseada em Python para inundar alvos com tráfego via especificação de IP e porta. Projetada para testes de estresse educacionais e avaliação de resiliência de rede.

Ver Repositório
2.9k68767há 5 mesesRevisado pelo Kitploit
Compartilhar

DDoS-Ripper

O que é um ataque DDoS?

Um servidor de ataque de Negação de Serviço Distribuída (DDoS) que corta os alvos ou a infraestrutura circundante em uma enxurrada de tráfego da Internet

Os ataques DDoS alcançam eficácia usando múltiplos sistemas de computador comprometidos como fonte de tráfego de ataque. Os mecanismos de busca podem incluir computadores e outros recursos de rede, como dispositivos IoT. De um nível mais alto, o ataque DDoS é como um engarrafamento inesperado parado em uma rodovia, impedindo o tráfego normal de chegar ao seu destino.
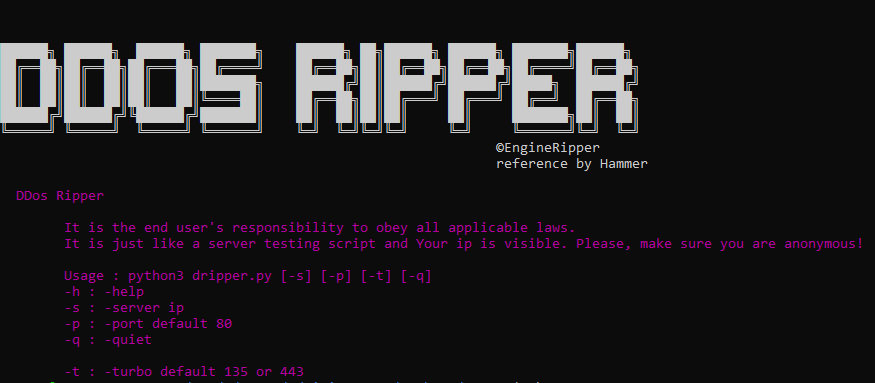
NOTA (Por favor, certifique-se de ter instalado o Python 3)

dddd

<a href="https://ipstress.st/register?ref=ripper"><img src="https://assets.kitploit.com/production/public/readmes/259/0396f05a1677a5c8465d7b912b993a38c6707c4487e85b8a6e0dbb0211d9d584.gif" width="728" height="90" alt="aeza"></a>

Para Termux

Para usar o DRipper, digite os seguintes comandos no Termux:

pkg install git -y

pkg install python -y

pkg install python3 -y

git clone https://github.com/palahsu/DDoS-Ripper.git

cd DDoS-Ripper $ ls

$ python3 DRipper.py

USO

python3 DRipper.py -s [endereço IP] -t 135

exemplo: python3 DRipper.py -s 0.00.00.00 -t 135

Para distribuições GNU/Linux baseadas em Debian

Para usar o aplicativo, digite os seguintes comandos no terminal GNU/Linux.

sudo apt install git git clone https://github.com/palahsu/DDoS-Ripper.git cd DDoS-Ripper $ ls $ python3 DRipper.py OU python2 DRipper.py

Para Windows

git clone https://github.com/palahsu/DDoS-Ripper

cd DDoS-Ripper ls

python3 DRipper.py OU python DRipper.py

python3 DRipper.py -s [endereço IP] -t 135

exemplo: python3 DRipper.py -s 0.00.00.00 -t 135

Para MacOS

Instale o Brew e instale as dependências (Python 3)

Nota:

Se encontrar algum problema, escreva no issue do GitHub e no nosso Grupo do Telegram. Não use para vingança! Garanta seu anonimato! Foi feito apenas para fins de teste. Não somos responsáveis por qualquer abuso ou dano causado por este programa. Apenas para Fins Educacionais. Obrigado.

Requisitos ▶

●🖥Linux OS( Kali 🐉 Ubuntu )

●📱Termux >

●🖥Windows

●🖥MAC

Modificado por @palahsu

Para qualquer tipo de ajuda, suporte, pagamento, sugestão e pedido, pergunte-me no Telegram:

Ou Facebook

Siga em:

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






