Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
OWASP-Open-Source-Intelligence-Standard — Um padrão de verificação aberto e neutro em relação a fornecedores para inteligência de fontes abertas rastreável, revisável e consciente de direitos. Versão atual: OOVS v0.1.0. | Kitploit
Ferramentas/GitHubGitHub/owasp/owasp-open-source-intelligence-standard
OSINT (Inteligência de Fontes Abertas)PrivacidadeInteligência de AmeaçasRecursos CuradosLabs e Prática
GitHubowasp/owasp-open-source-intelligence-standard

OWASP-Open-Source-Intelligence-Standard

Um padrão de verificação aberto e neutro em relação a fornecedores para inteligência de fontes abertas rastreável, revisável e consciente de direitos. Versão atual: OOVS v0.1.0.

Compartilhar
Ver RepositórioSite
6141há 1 mêsAinda não revisado
OOVS, o Padrão de Verificação OSINT da OWASP. Evidência, não afirmação. Versão 0.1.0.

Inteligência de fontes abertas agora informa decisões que afetam a liberdade, a segurança e a segurança nacional.
O OOVS é um padrão aberto que torna essas decisões defensáveis.

Cada julgamento rastreável à sua origem · cada requisito testável contra critérios publicados · a saída de IA nunca confundida com evidência

Latest release Validation status Ten requirements Ten acceptance tests

OWASP Incubator project Licensed CC BY-SA 4.0 Published site Python 3.10 or newer

Leia o padrão · Os dez requisitos · Para avaliadores · Página do projeto OWASP


O problema não são os dados. É a confiança.

Um produto de inteligência vale apenas o quanto você consegue prestar contas dele. A maior parte do trabalho de fontes abertas não consegue responder a quatro perguntas sob escrutínio:

PerguntaO que o OOVS exige
01De onde isto veio?Origem, hora, método e histórico de manuseio acompanham cada item, e os originais permanecem distinguíveis das cópias
02Está independentemente corroborado?A independência é contada por origens distintas, não por menções. Repostagens e reafirmações automáticas de uma única fonte nunca se tornam confirmação por repetição
03Quem é responsável pelo julgamento?Observação, inferência, suposição e desconhecido declarados separadamente. A saída automatizada é um auxílio, nunca uma testemunha, e uma pessoa nomeada permanece responsável
04A ressalva sobrevive ao contato?Confiança, limites e restrições de manuseio chegam até o ponto de ação, e uma correção pode alcançar todos que receberam o produto
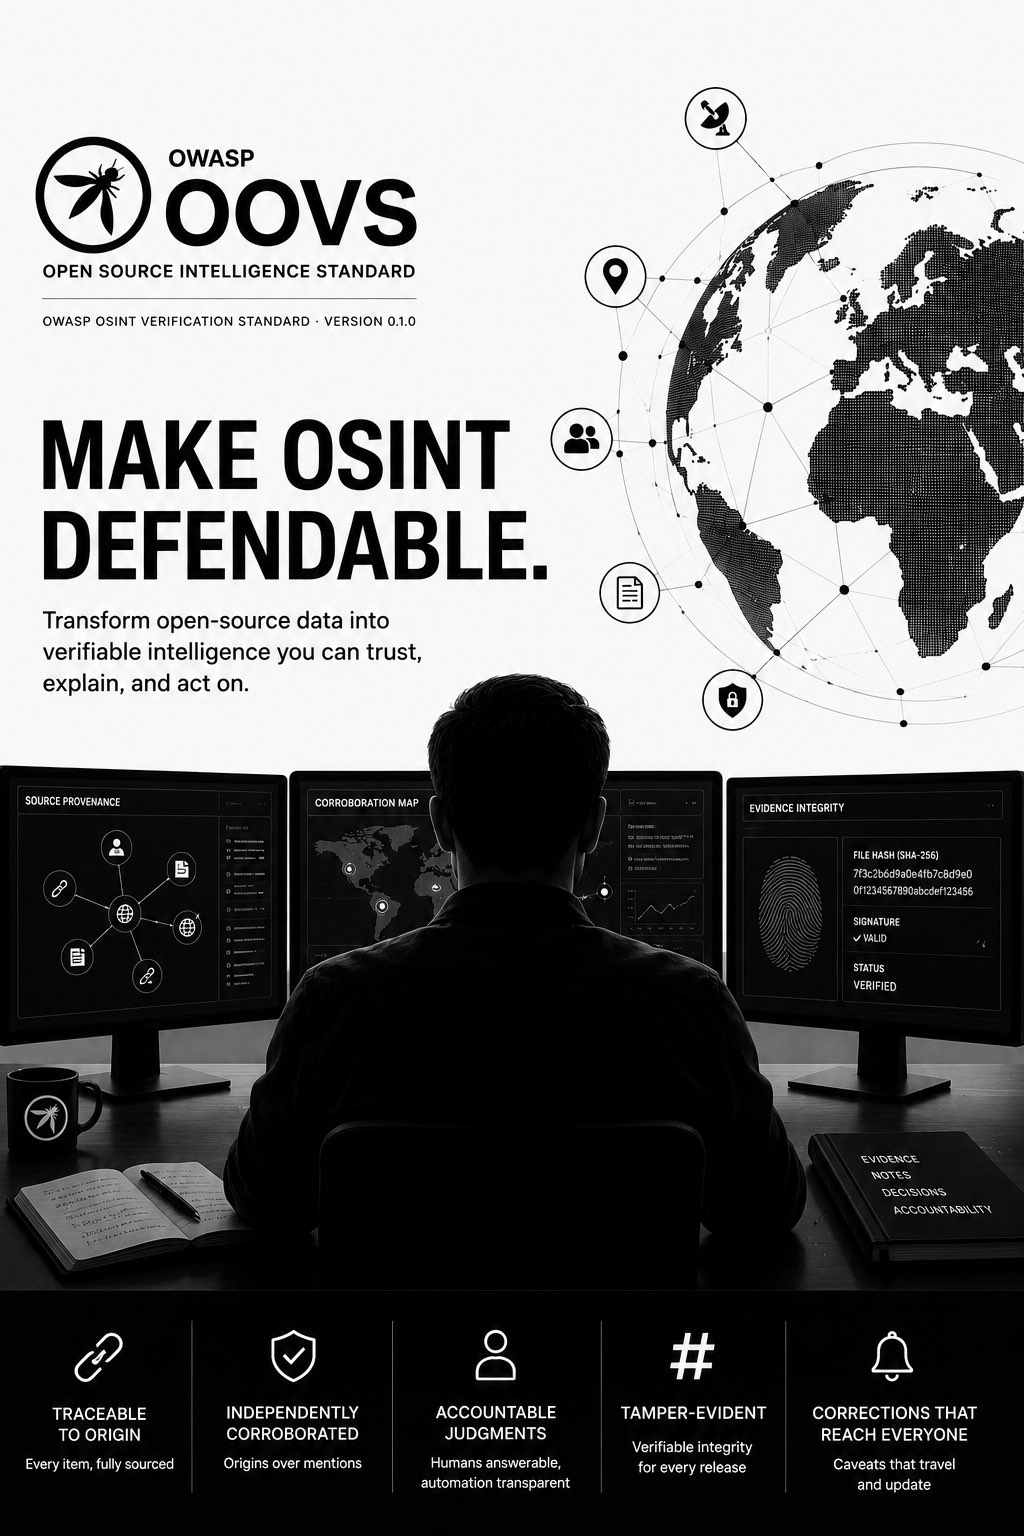
Painel de visão geral do OOVS: um analista revisando a proveniência da fonte, um mapa de corroboração e a integridade da evidência com um hash de arquivo SHA-256 marcado como verificado, acima de cinco princípios: rastreável à origem, independentemente corroborado, julgamentos responsáveis, à prova de adulteração e correções que alcançam todos.

O que o padrão exige de um analista em atividade.
Proveniência rastreada à origem · corroboração estabelecida independentemente · julgamentos atribuídos a uma pessoa nomeada
lançamentos com hash para que um destinatário possa verificar sua cópia · correções que alcançam todos que viram o original


Comece aqui

Leia

O texto normativo, dez requisitos com objetivos, evidências, procedimentos e critérios de aprovação.

oovs/v0.1/standard.md

Automatize

Requisitos e testes de aceitação publicados como dados, com JSON Schema, para que as ferramentas possam consumi-los.

requirements.json · tests.json

Registre um resultado

Um formato de avaliação portátil, com um exemplo sintético completo que você pode copiar.

assessment.schema.json · exemplo

Também vale a leitura: as notas de lançamento, a política de segurança, direitos e uso indevido, a governança e como o OOVS se posiciona frente a trabalhos anteriores.


Os dez requisitos do OOVS v0.1.0

Cada requisito declara uma obrigação, a evidência que a demonstra, como um avaliador a testa e o que conta como falha. Nenhum depende de uma ferramenta, fornecedor ou plataforma específica.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →