

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RedELK — SIEM da Red Team - ferramenta para Red Teams usada para rastrear e alertar sobre atividades da Blue Team, além de melhorar a usabilidade em operações de longo prazo. | Kitploit
Ferramentas/GitHubGitHub/outflanknl/redelk
Ferramentas DefensivasReconhecimentoColeta de InformaçõesInteligência de AmeaçasRed TeamingResposta a IncidentesAnálise de Logs
GitHuboutflanknl/redelk

RedELK

SIEM da Red Team - ferramenta para Red Teams usada para rastrear e alertar sobre atividades da Blue Team, além de melhorar a usabilidade em operações de longo prazo.

Ver Repositório
2.7k39442há 15 diasRevisado pelo Kitploit
Compartilhar

Build docker base image (dev) Build docker elasticsearch image (dev) Build docker jupyter image (dev) Build docker kibana image (dev) Build docker logstash image (dev)

RedELK

O SIEM da Equipa Vermelha – uma ferramenta para Red Teams para rastrear e alertar sobre atividades da Equipa Azul, bem como melhorar a usabilidade em operações de longo prazo.

  1. Usabilidade e visibilidade melhoradas para os operadores da equipa vermelha, criando um local central onde todos os registos operacionais relevantes de múltiplos teamservers são recolhidos e enriquecidos. Isto é excelente para pesquisas históricas dentro da operação, bem como para fornecer uma visão só de leitura da operação (por exemplo, para a Equipa Branca). Especialmente útil para operações com múltiplos cenários, múltiplos teamservers, múltiplos membros e vários meses. Além disso, formas super fáceis de visualizar todos os screenshots, IOCs, saída de keystrokes, etc. \o/
  2. Identificar a Equipa Azul tendo um local central onde todos os registos de tráfego dos redirectors são recolhidos e enriquecidos. Usando consultas específicas, agora é possível detetar que a Equipa Azul está a investigar a sua infraestrutura.

Informações de base

Consulte a wiki para obter informações sobre utilização ou um dos posts do blogue ou apresentações listados abaixo:

  • Blogue parte 1: Porque precisamos do RedELK
  • Blogue parte 2: Colocá-lo a funcionar
  • Blogue parte 3: Alcançar supervisão operacional
  • SANS Hackfest 2020: Super charge your Red Team with RedELK vídeo e slides
  • Hack in Paris 2019: Who watches the Watchmen vídeo e slides
  • x33fcon 2019 Catching Blue Team OPSEC failures vídeo e slides
  • BruCon 2018: Using Blue Team techniques in Red Team ops vídeo e slides

Instalação

Consulte a wiki para o manual de instalação manual. Existem também playbooks Ansible mantidos por outras pessoas:

  • RedELK Server playbook – mantido por um dos desenvolvedores do RedELK
  • RedELK Client playbook – mantido por um dos desenvolvedores do RedELK
  • ansible-redelk – mantido por curi0usJack/TrustedSec

Visão geral conceptual

Aqui está uma visão geral conceptual de como o RedELK funciona.
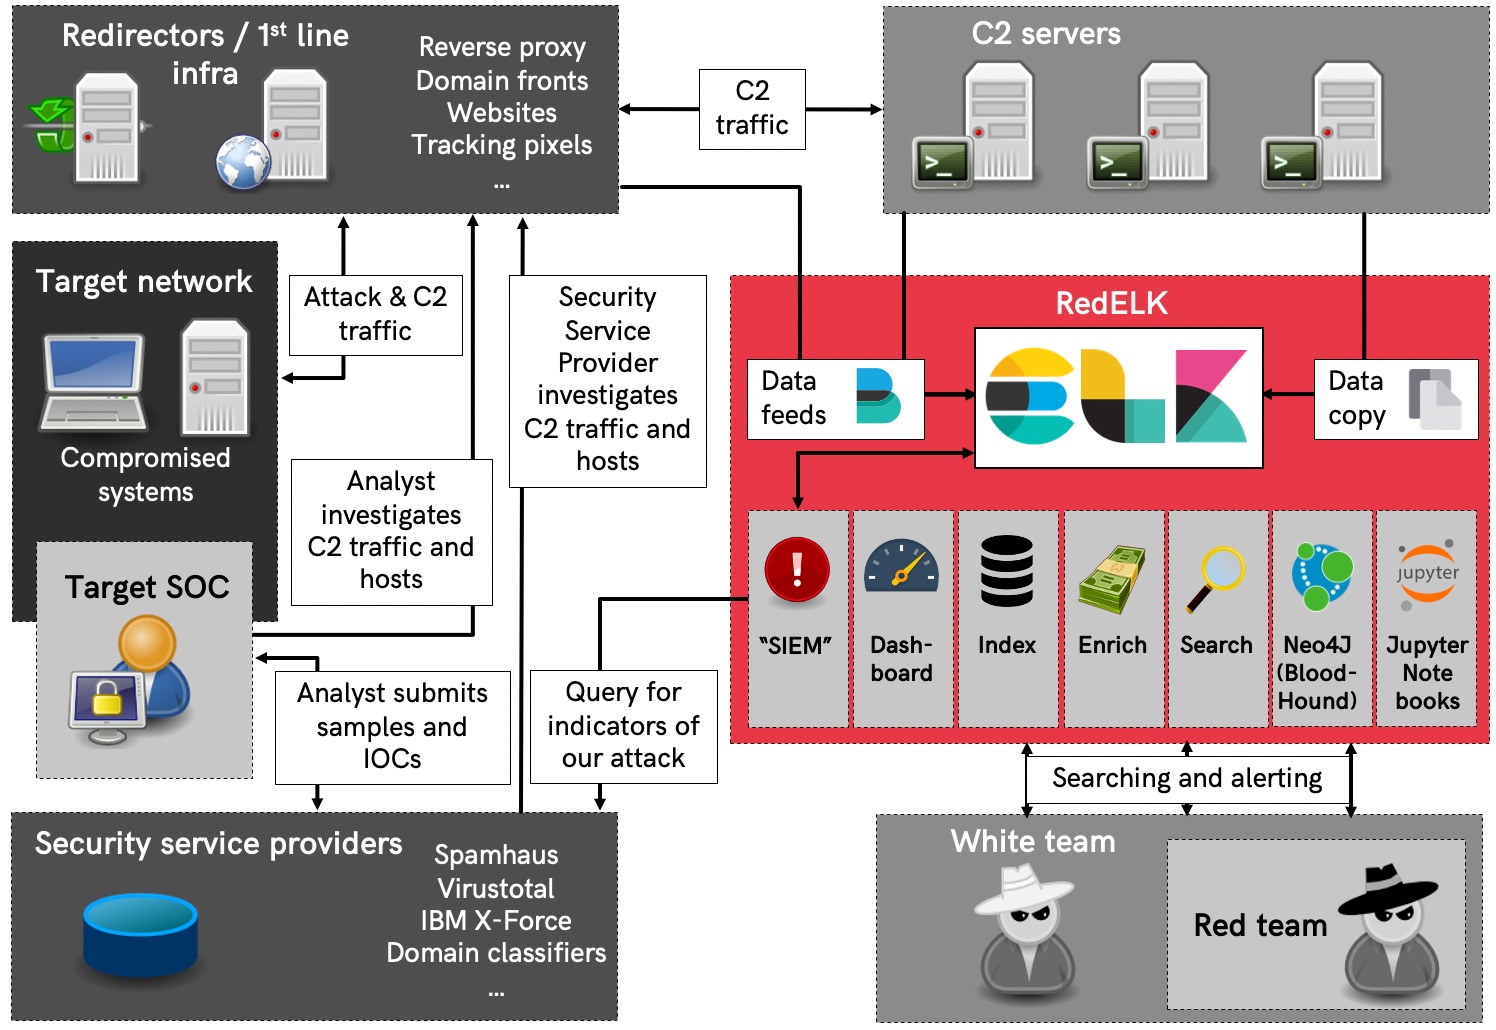
Autores e contribuições

Este projeto é desenvolvido e mantido por:

  • Marc Smeets (@MarcOverIP no Github e Twitter)
  • Mark Bergman (@xychix no Github e Twitter)
  • Lorenzo Bernardi (@fastlorenzo no Github e Twitter)
  • Geert Smelt (@Anthirian no GitHub, @sme.lt no BlueSky e @gasmelt no Mastodon)

Aceitamos contribuições! As contribuições podem ser tanto em código, como em ideias que possa ter para desenvolvimento futuro, alarmes, melhorias de usabilidade, etc.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    301

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




