Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Registry-Recon — Script Aggressor do Cobalt Strike que Realiza Reconhecimento de Sistema/AV/EDR | Kitploit

Ferramentas/GitHubGitHub/optiv/registry-recon
Frameworks de Testes de PenetraçãoReconhecimentoColeta de InformaçõesRed Teaming
GitHuboptiv/registry-recon

Registry-Recon

Script Aggressor do Cobalt Strike que Realiza Reconhecimento de Sistema/AV/EDR

Ver Repositório
3393438há 4 anosRevisado pelo Kitploit
Compartilhar

Registry-Recon

Cobalt Strike Aggressor Script que realiza reconhecimento de Sistema/AV/EDR.

Autor: Jess Hires

Descrição

Como profissional de red-team, frequentemente usamos ferramentas que tentam identificar detalhes sobre um sistema comprometido, preferencialmente da forma mais furtiva possível. Algumas de nossas ferramentas habituais para isso começaram a ser sinalizadas por produtos EDR, devido ao uso de comandos da CLI do Windows. Este script Aggressor visa resolver esse problema, sondando o sistema apenas com consultas nativas ao registro, sem comandos CLI.

Configuração

Basta carregar reg.cna no Cobalt Strike usando o Gerenciador de Scripts. Em seguida, clique com o botão direito no beacon onde deseja executar o reconhecimento de registro e escolha Registry depois Recon, ou digite regenum no console do beacon.

Instalação e Uso

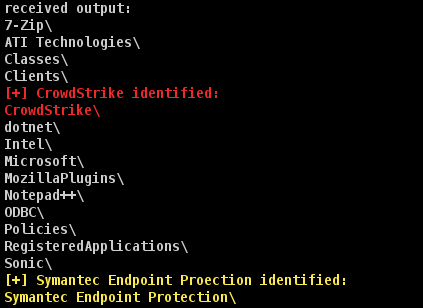
Exemplo de Saída 1

Exemplo de Saída 2

Como isso funciona?

Principalmente, usando as funções breg_query e breg_queryv do Cobalt Strike. Em seguida, toda a saída do beacon é interceptada com beacon_output, procurando por valores específicos. Quando uma correspondência positiva é encontrada, a saída será destacada na saída do beacon. Como não existe beacon_output_reg ou algo similar, como beacon_output_ls e beacon_output_ps, toda a saída deve ser capturada para análise.

E se meu produto AV/EDR não for detectado? / Como posso ajudar?

Isso é esperado. Não pudemos testar todas as soluções de AV/EDR e sabíamos que muitas estariam faltando. Você pode nos ajudar enviando uma issue no GitHub com as seguintes informações:


  • Se é uma entrada de Sistema/AV/EDR
  • O nome do produto
  • Entradas de registro relevantes que podem ser usadas para identificar positivamente o produto
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →