 omar-tamerr/horuseye
Plataforma de Ataque ao Active Directory com IA

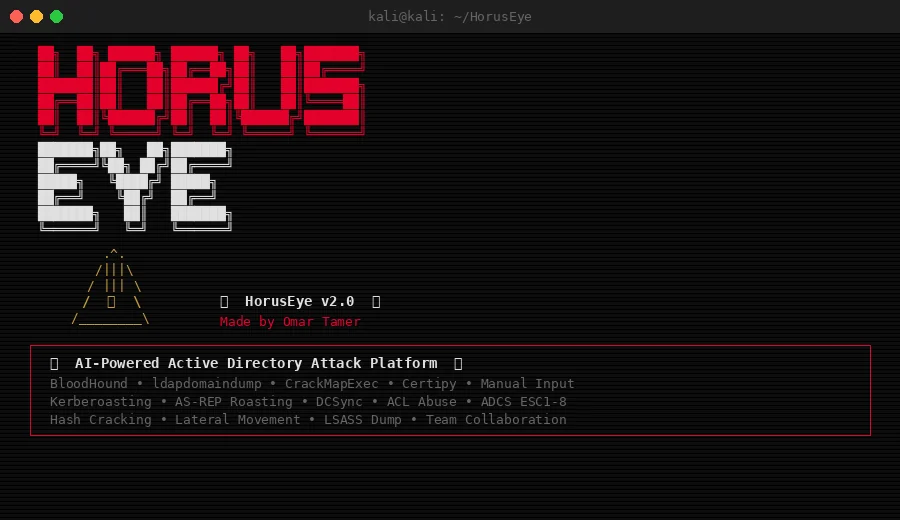
 ██╗  ██╗ ██████╗ ██████╗ ██╗   ██╗███████╗
 ██║  ██║██╔═══██╗██╔══██╗██║   ██║██╔════╝
 ███████║██║   ██║██████╔╝██║   ██║███████╗
 ██╔══██║██║   ██║██╔══██╗██║   ██║╚════██║
 ██║  ██║╚██████╔╝██║  ██║╚██████╔╝███████║
 ╚═╝  ╚═╝ ╚═════╝ ╚═╝  ╚═╝ ╚═════╝ ╚══════╝
 ███████╗██╗   ██╗███████╗
 ██╔════╝╚██╗ ██╔╝██╔════╝
 █████╗   ╚████╔╝ █████╗    v2.3
 ██╔══╝    ╚██╔╝  ██╔══╝
 ███████╗   ██║   ███████╗
 ╚══════╝   ╚═╝   ╚══════╝
Plataforma de Análise de Caminhos de Ataque em Active Directory Assistida por IA
Transforme a saída bruta do BloodHound, Certipy, ldapdomaindump e NetExec em uma lista classificada e pontuada por explorabilidade de caminhos de ataque até o Domain Admin — com o comando exato para validar cada um.


🌐 omar-tamerr.github.io/HorusEye · Demonstração do explorador ao vivo
Feito com carinho por Omar Tamer — Egito
O Active Directory é a espinha dorsal de quase todos os ambientes Windows corporativos, e o caminho mais comum para o comprometimento total do domínio em testes de intrusão e desafios CTF como HackTheBox Pro Labs (RastaLabs, Offshore, Cybernetics, Dante), OSCP, LPT Master e CPENT. O problema é que a cadeia de ferramentas é fragmentada: o BloodHound mostra os caminhos de ataque e fornece comandos genéricos, mas quando você está diante de um engajamento real com 400 usuários, 12 contas de serviço e associações de grupos aninhadas, esses comandos genéricos deixam você montando as peças manualmente. O Impacket fornece execução, mas nenhuma análise. O Certipy fornece descobertas de ADCS, mas nenhum contexto sobre qual template realmente vale a pena priorizar. O HorusEye conecta tudo isso. Ele ingere a saída do BloodHound, Certipy, ldapdomaindump e CrackMapExec, pontua cada caminho de ataque por explorabilidade contra o seu ambiente específico e fornece comandos exatos adaptados às contas e configurações que ele realmente encontrou, não um exemplo de livro didático.
Ele ingere a saída do BloodHound, Certipy, ldapdomaindump, CrackMapExec e NetExec, detecta 13 classes de caminho de ataque — Kerberoasting, AS-REP roasting, DCSync, abuso de ACL, abuso de GPO, delegação irrestrita e restrita, ADCS ESC1–ESC8, relações de confiança de domínio, sessões privilegiadas, política de senha fraca e contas de administrador obsoletas — pontua cada uma por explorabilidade contra o seu ambiente específico e informa exatamente o que executar e em qual ordem. Um modelo de privilégio Tier-0 promove qualquer caminho que leve diretamente ao Domain Admin para CRITICAL, de modo que a classificação reflete o impacto real em vez de um rótulo de severidade uniforme. A camada opcional de IA Claude adiciona uma narrativa em linguagem simples a cada descoberta, para que você entenda não apenas o que está vulnerável, mas por que isso importa e como encadeá-lo.
Especificamente para jogadores de CTF: o HorusEye automatiza o pipeline de reconhecimento até a escalada de privilégios que normalmente leva horas de trabalho manual. Você executa o SharpHound, alimenta a saída no HorusEye e, em segundos, tem uma lista classificada de caminhos de ataque do seu usuário atual até o Domain Admin, com comandos prontos para colar em cada etapa.
--explorer). Um único arquivo HTML autocontido — um dashboard, um grafo clicável de caminhos de ataque (nós/arestas → evidências, pontos de estrangulamento destacados em vermelho) e um explorador de achados filtrável. Sem servidor, sem requisições externas; abra em qualquer lugar, entregue a um cliente.rule_id, um nível de confidence com uma razão declarada, e evidências estruturadas — as ACEs/objetos reais por trás dele — para que possa ser reproduzido a partir dos dados de origem. Achados agregados mantêm todos os objetos afetados; nada se perde por brevidade.corp_domains.json), e um relatório de parsing com avisos de compatibilidade distingue um domínio limpo de uma importação escassa.--target para qualquer ativo crítico (não apenas Tier-0); arestas são rotuladas como observadas vs inferidas; caminhos são classificados com uma justificativa declarada; e o impacto de remediação nomeia os pontos de estrangulamento — as correções únicas que quebram o caminho.SOURCE_DATE_EPOCH), e uma taxonomia de códigos de saída documentada (0/1/2/3) permite que o CI distinga "limpo" de "achados" de "incompleto".--ai-redact mascara e-mails, IPs, nomes de domínio e de contas antes de qualquer requisição; a saída da IA é validada e nunca pode sobrescrever um campo verificado.SECURITY.md documenta o uso pretendido, a saída de dados e o reporte.--graph). O HorusEye agora constrói um grafo de controle direcionado a partir de associação a grupos, ACLs abusáveis, direitos de admin local, sessões, DCSync e delegação, e encontra o caminho mais curto de um ponto de apoio até o Domain Admin — imprimindo os passos ordenados e o comando para cada um. O BloodHound mostra o grafo; o HorusEye diz a ordem para percorrê-lo. Defina o ponto de apoio com --owned USER@DOMAIN (padrão: qualquer usuário de domínio).--markdown) com diagramas de caminhos de ataque em Mermaid, e um esquema JSON versionado.--diff OLD.json mostra Novo / Corrigido / Inalterado em relação a uma execução anterior; --fail-on LEVEL sai com código diferente de zero para o gating de CI.claude-opus-5-5), narrativas por achado, erros expostos e --ai-redact para mascarar nomes de clientes antes que qualquer coisa saia da máquina.