 odedshimon/bruteshark
Ferramenta de Análise de Rede



BruteShark é uma ferramenta de análise forense de rede (NFAT) que realiza processamento profundo e inspeção de tráfego de rede (principalmente arquivos PCAP, mas também é capaz de capturar ao vivo diretamente de uma interface de rede). Ela inclui: extração de senhas, construção de um mapa de rede, reconstrução de sessões TCP, extração de hashes de senhas e até mesmo conversão deles para o formato Hashcat, a fim de realizar um ataque offline de força bruta.
O principal objetivo do projeto é fornecer uma solução para pesquisadores de segurança e administradores de rede na tarefa de análise de tráfego de rede, enquanto eles tentam identificar fragilidades que possam ser usadas por um potencial atacante para obter acesso a pontos críticos da rede.
Duas versões do BruteShark estão disponíveis: uma aplicação baseada em GUI (Windows) e uma ferramenta de interface de linha de comando (Windows e Linux). Os vários projetos da solução também podem ser usados de forma independente como infraestrutura para análise de tráfego de rede em máquinas Linux ou Windows. Para mais detalhes, consulte a seção Arquitetura.
O projeto foi desenvolvido no meu tempo livre para atender duas das minhas principais paixões: arquitetura de software e análise de dados de rede.
Adoro receber feedback dos usuários do BruteShark; sua opinião é importante para mim! Sinta-se à vontade para entrar em contato pelo [email protected] ou criar uma nova issue.
Por favor, ⭐️ este repositório se este projeto ajudou você!

wget https://github.com/odedshimon/BruteShark/releases/latest/download/BruteSharkCli
./BruteSharkCli
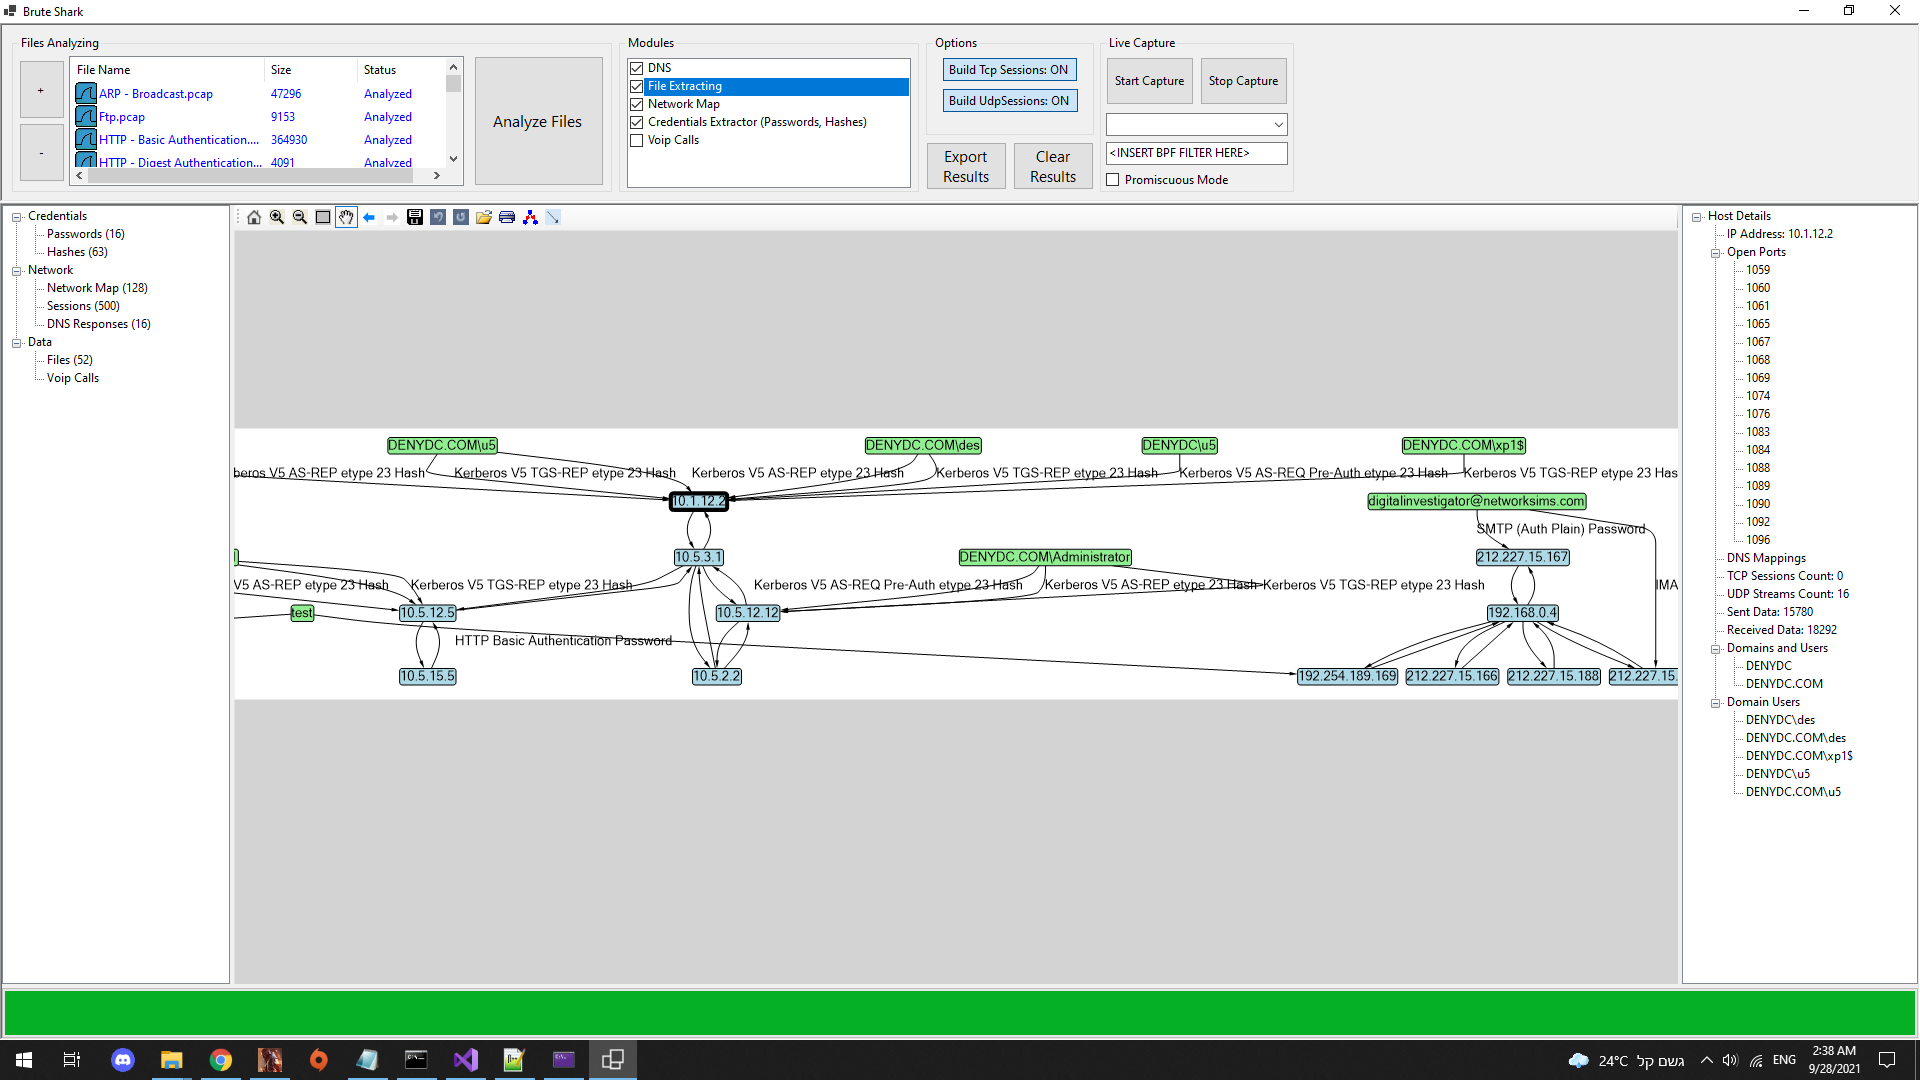
Construindo um mapa de rede
https://user-images.githubusercontent.com/18364847/131922221-5714f351-85f7-4490-bec9-8da4339b66b3.mp4
Exemplo de uso do BruteSharkCli - Extração de múltiplas senhas e hashes (também disponível no YouTube)
https://user-images.githubusercontent.com/18364847/131924013-8b2aa18b-0941-456e-a09d-799902554166.mp4
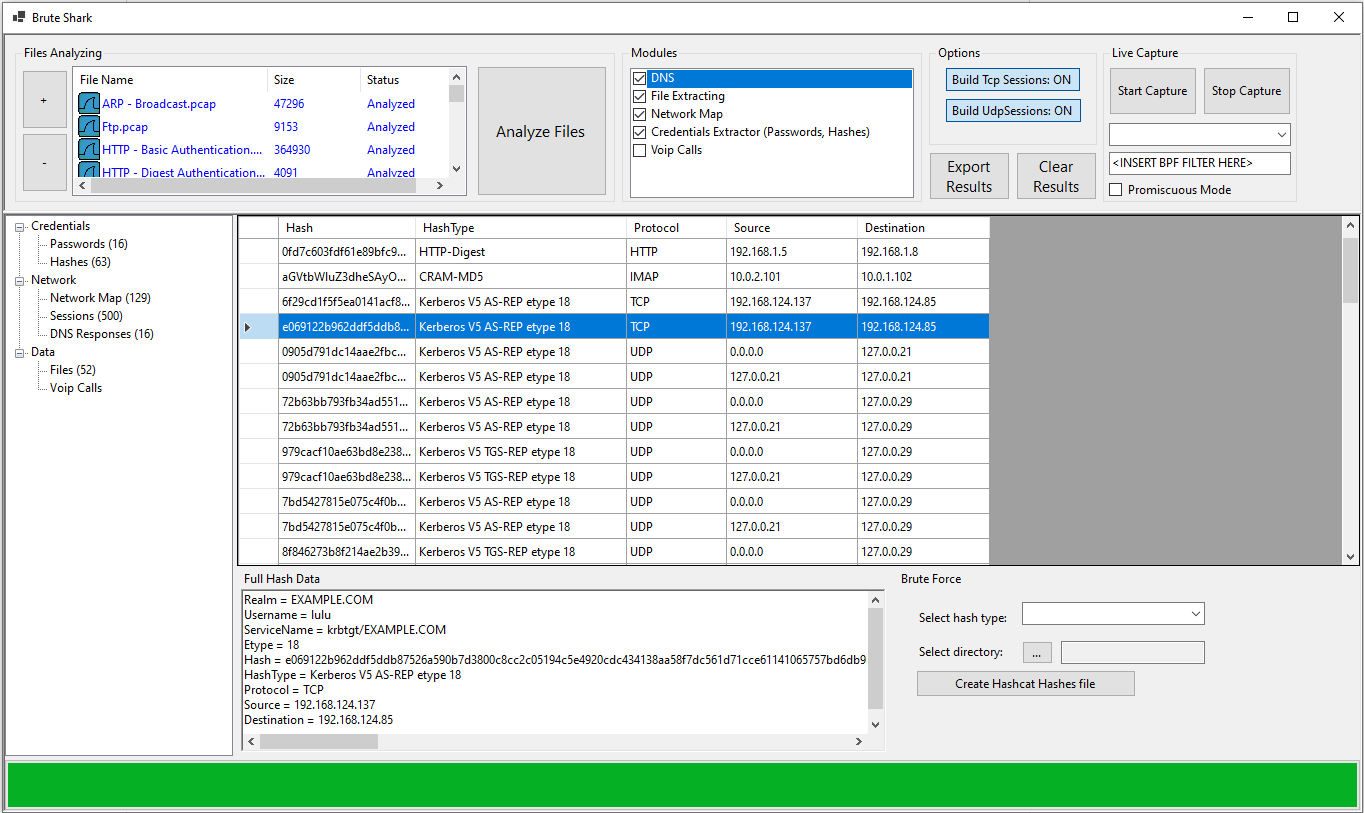
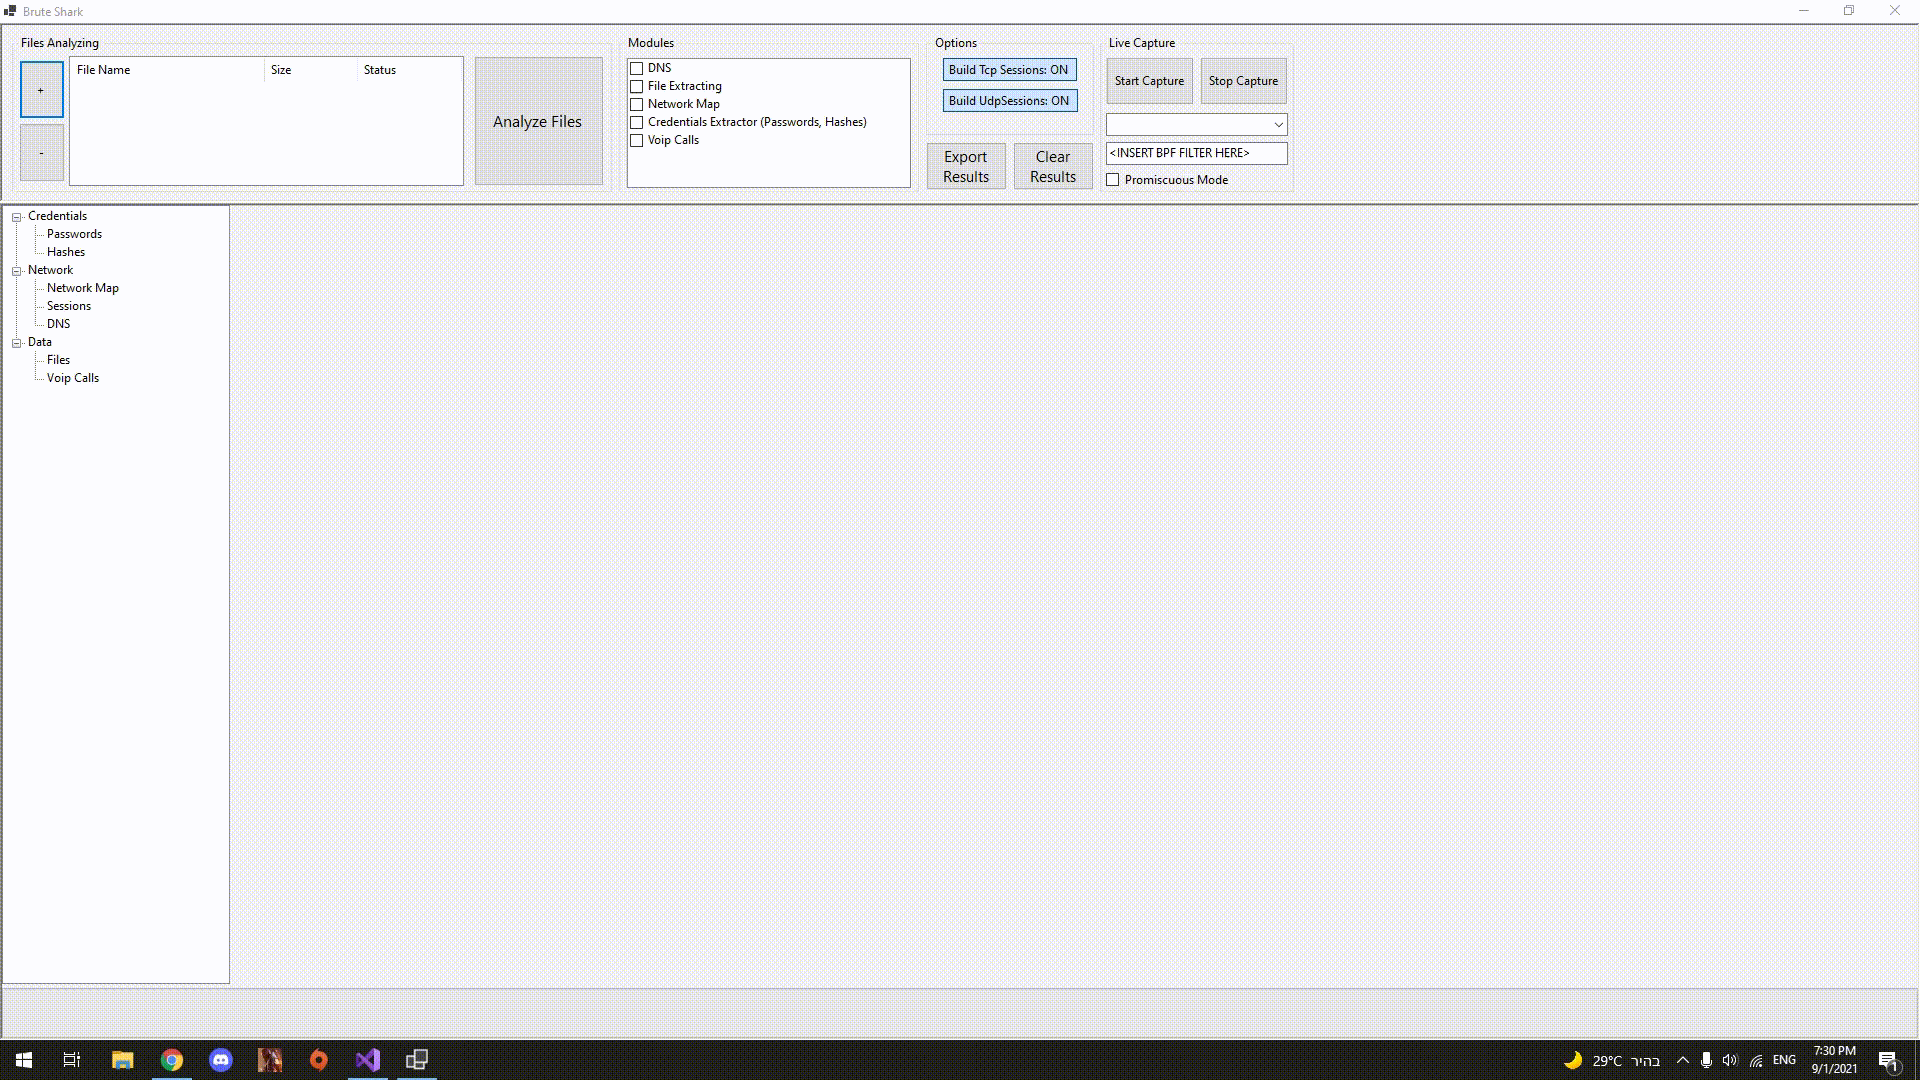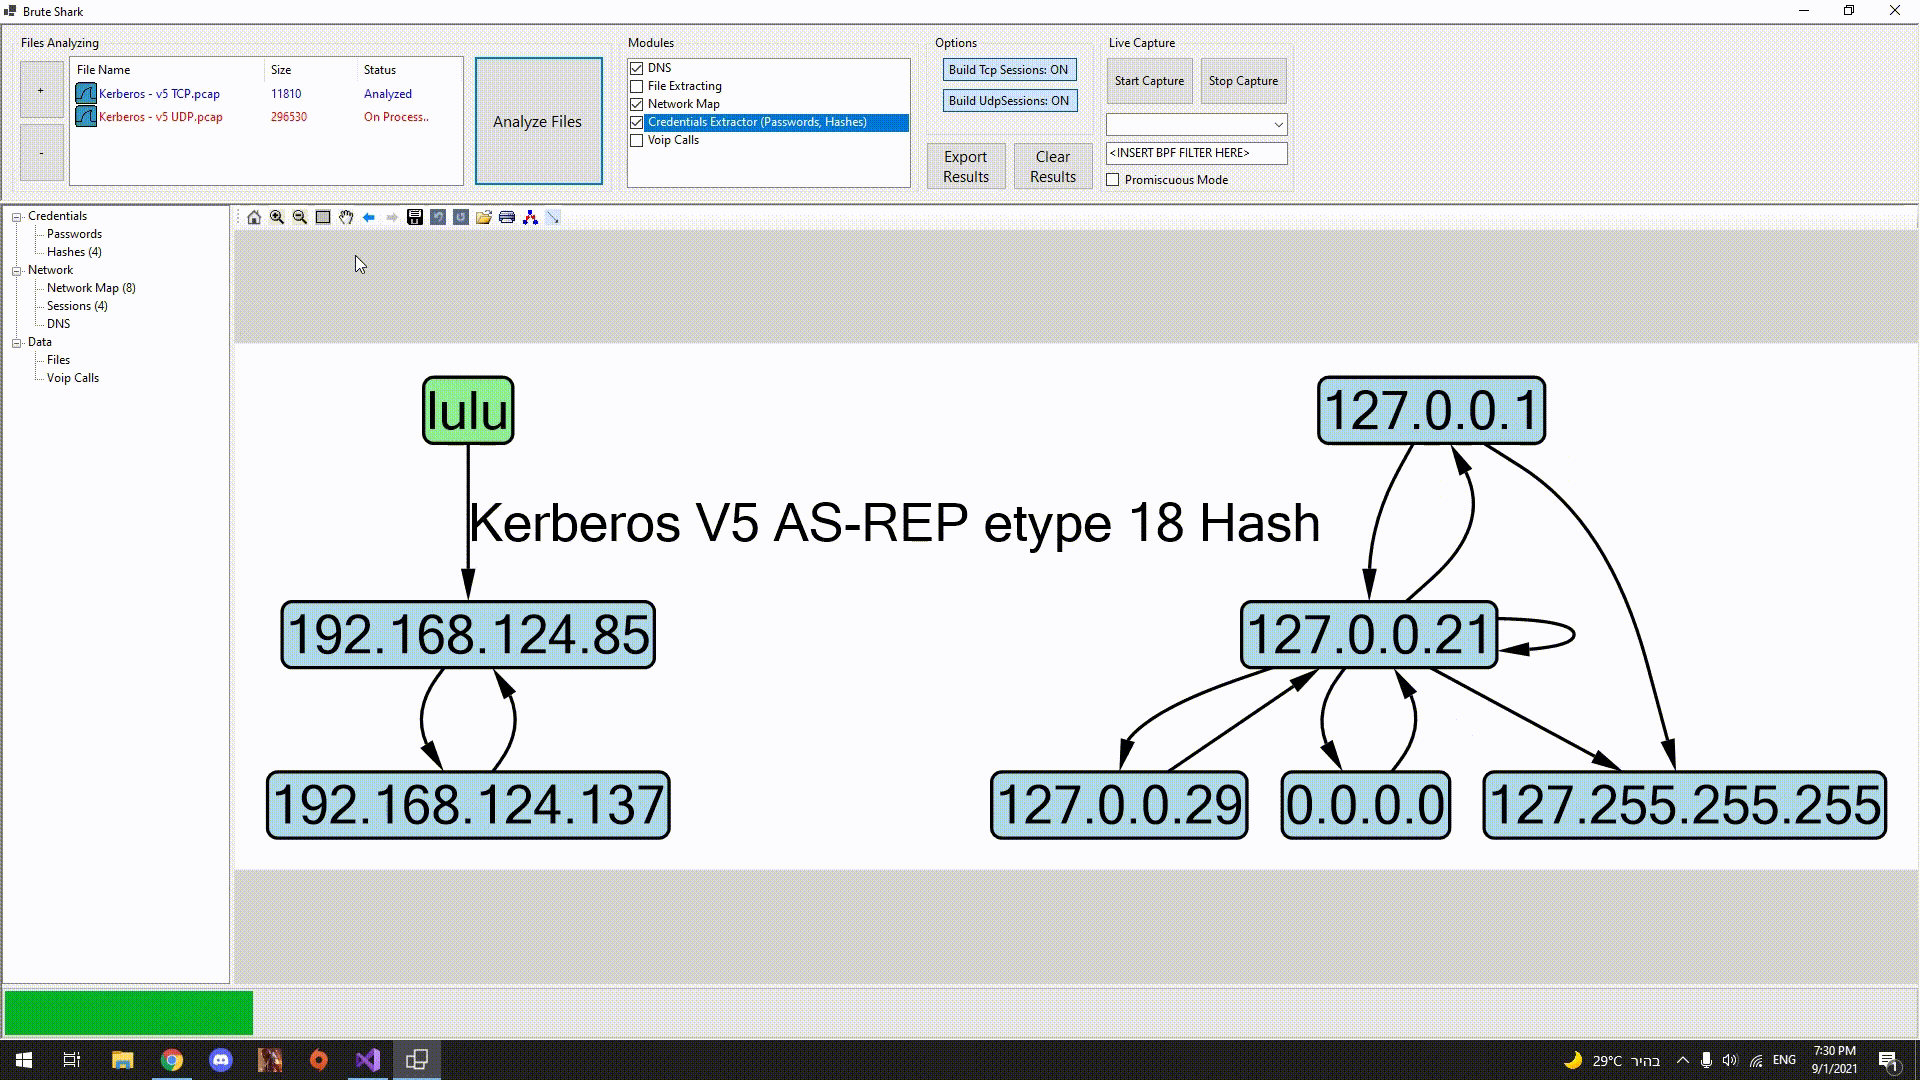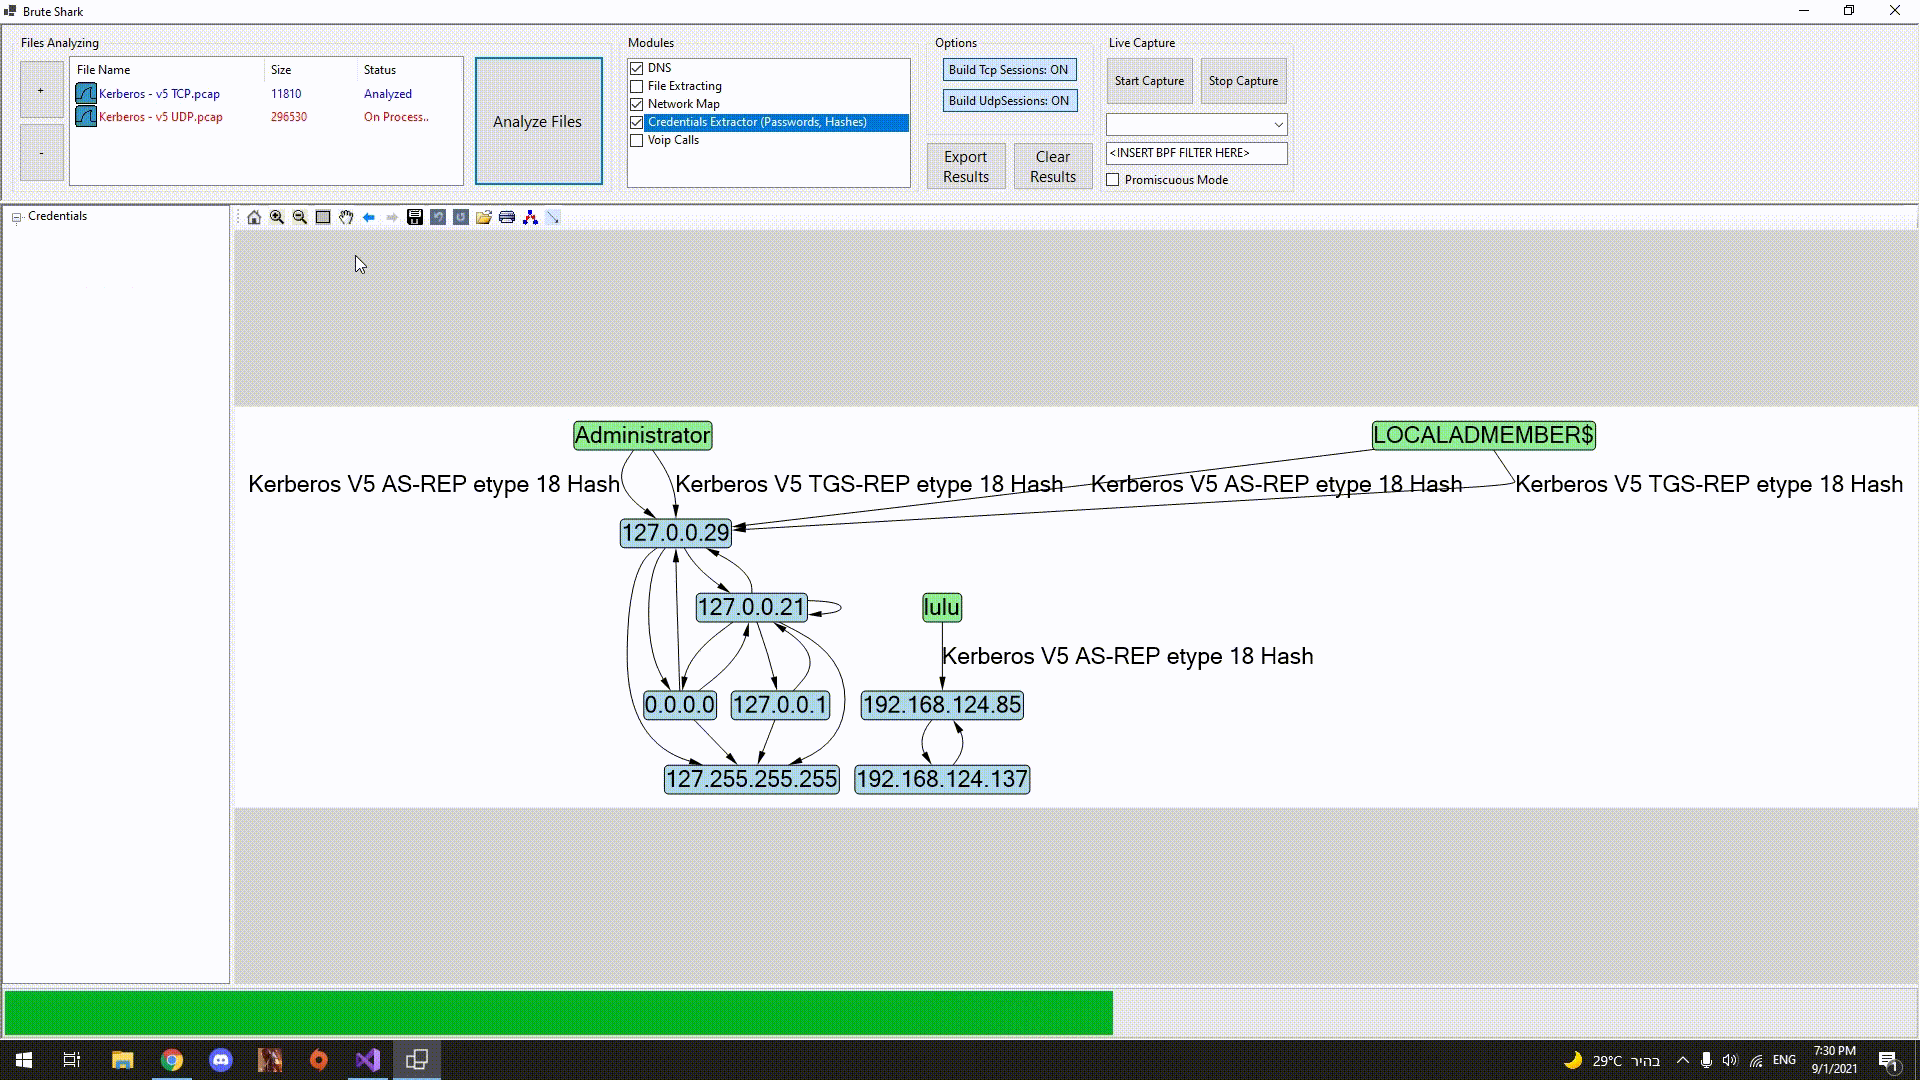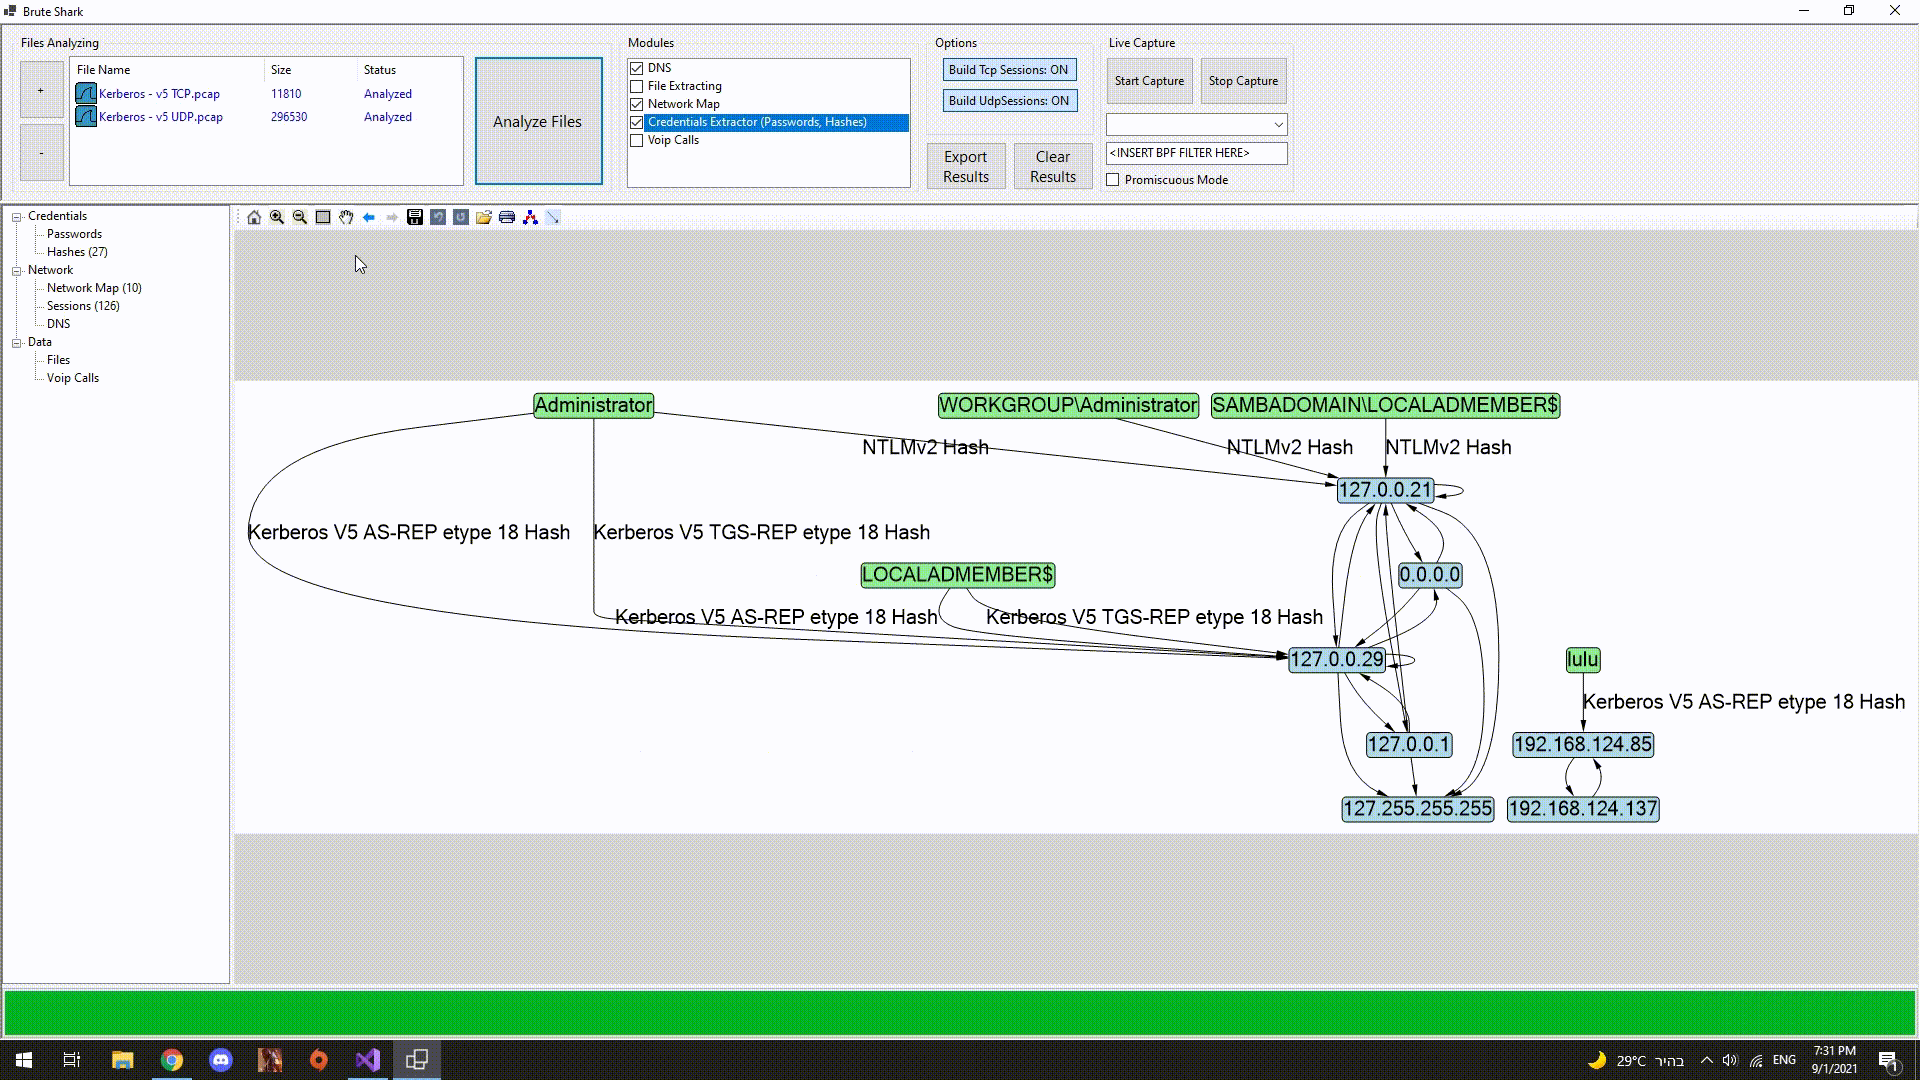
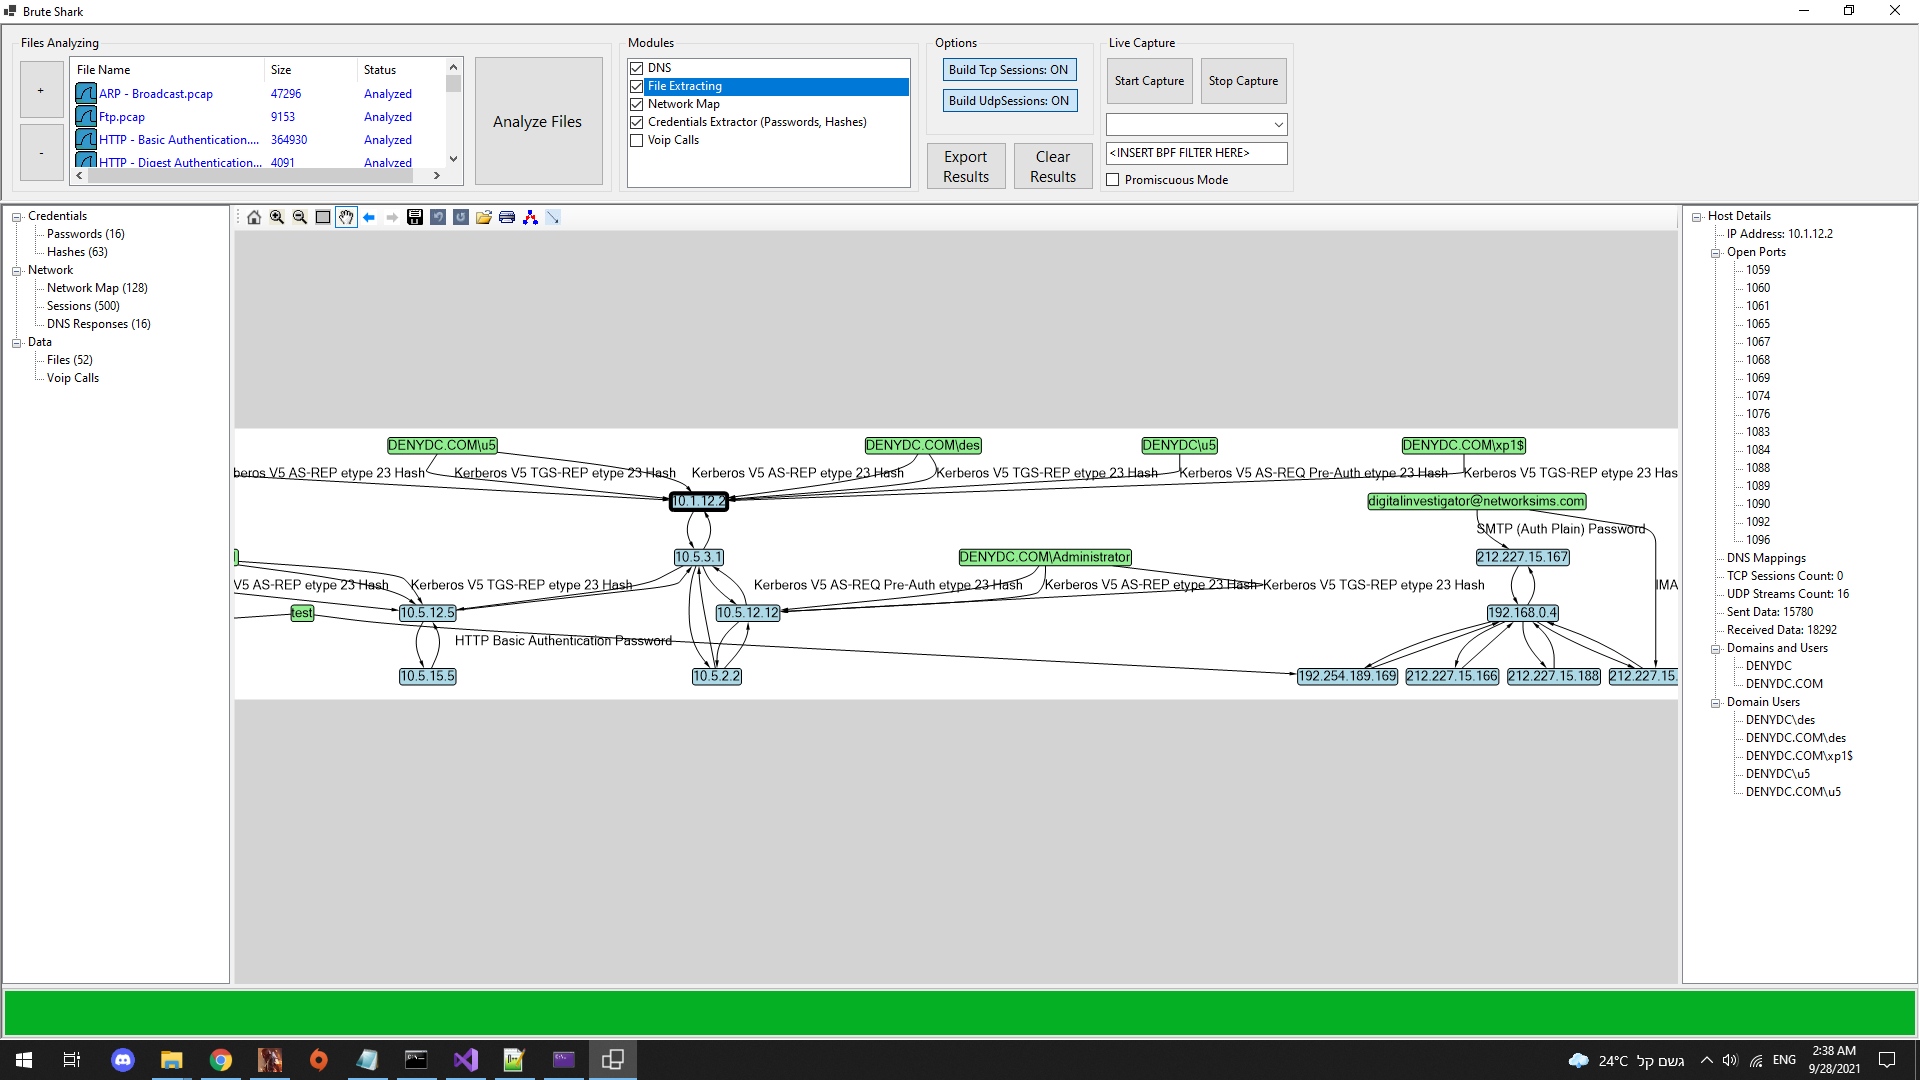
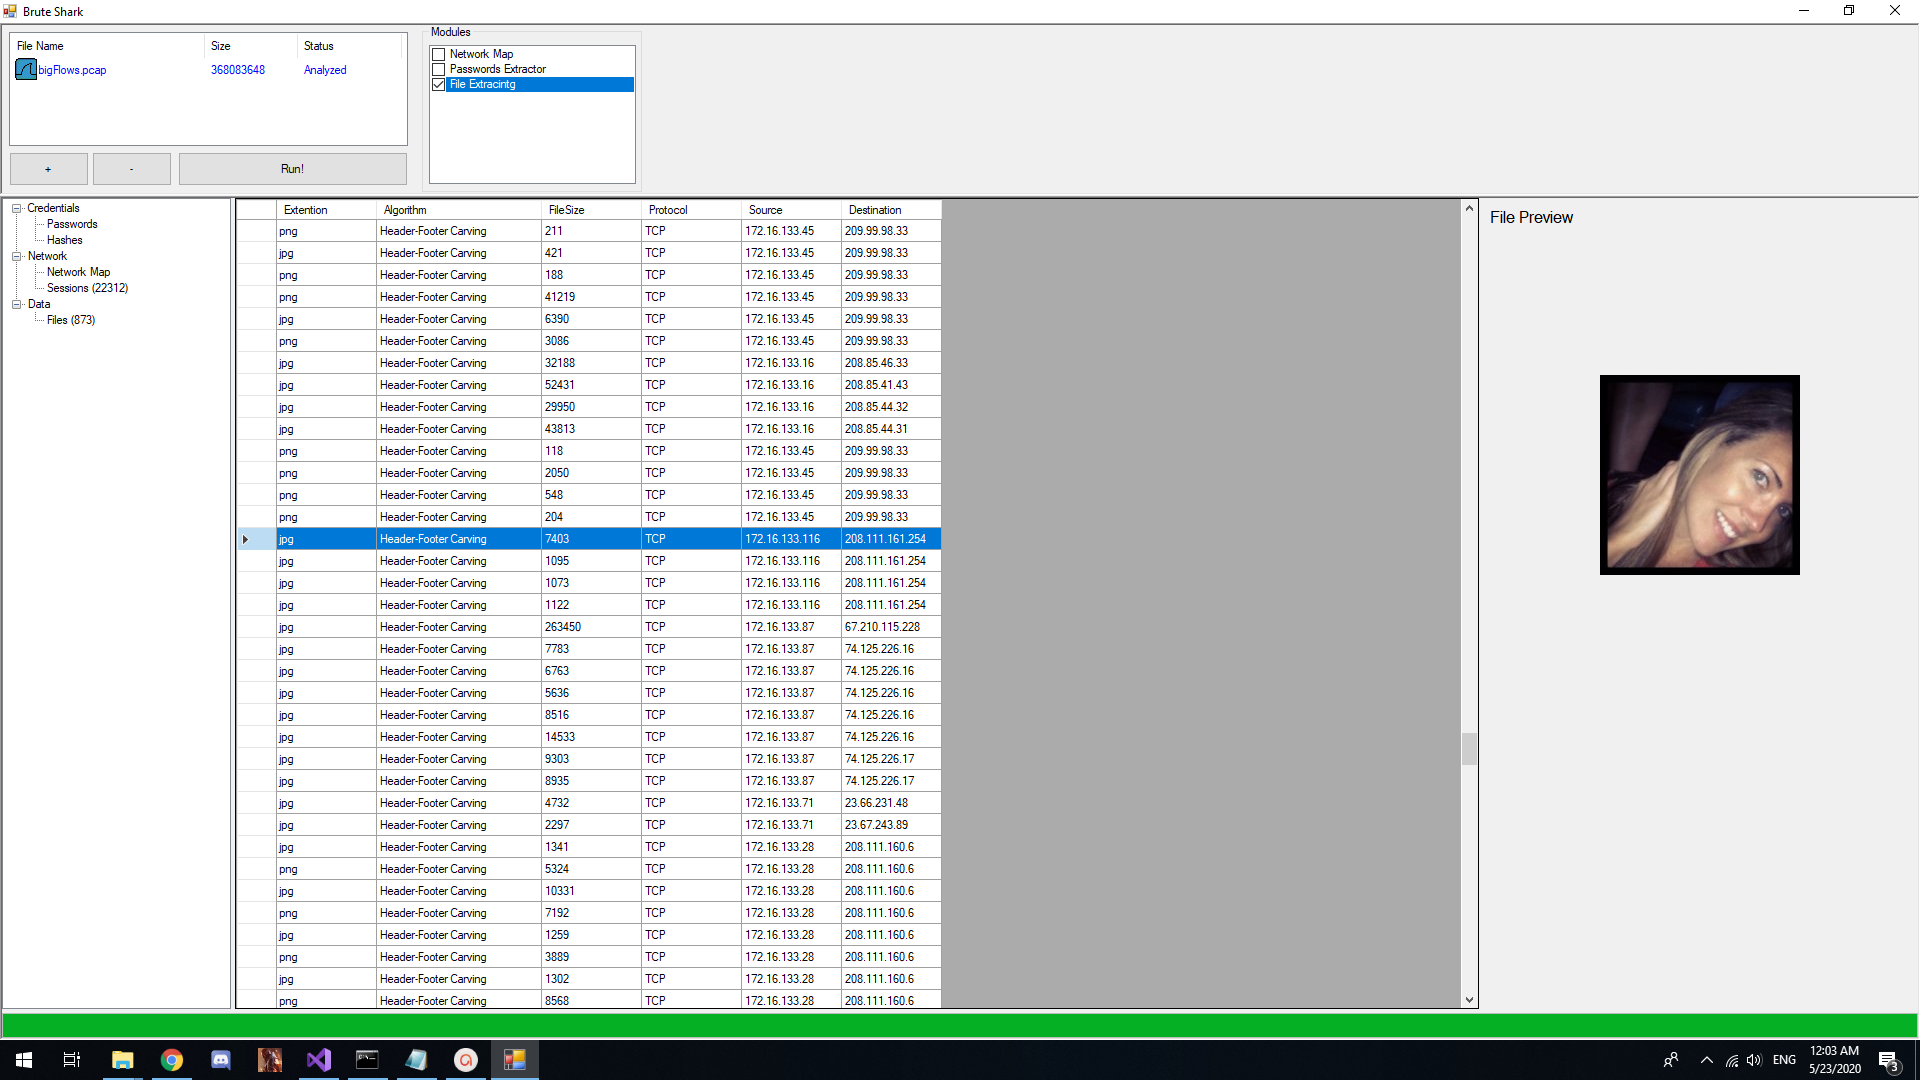
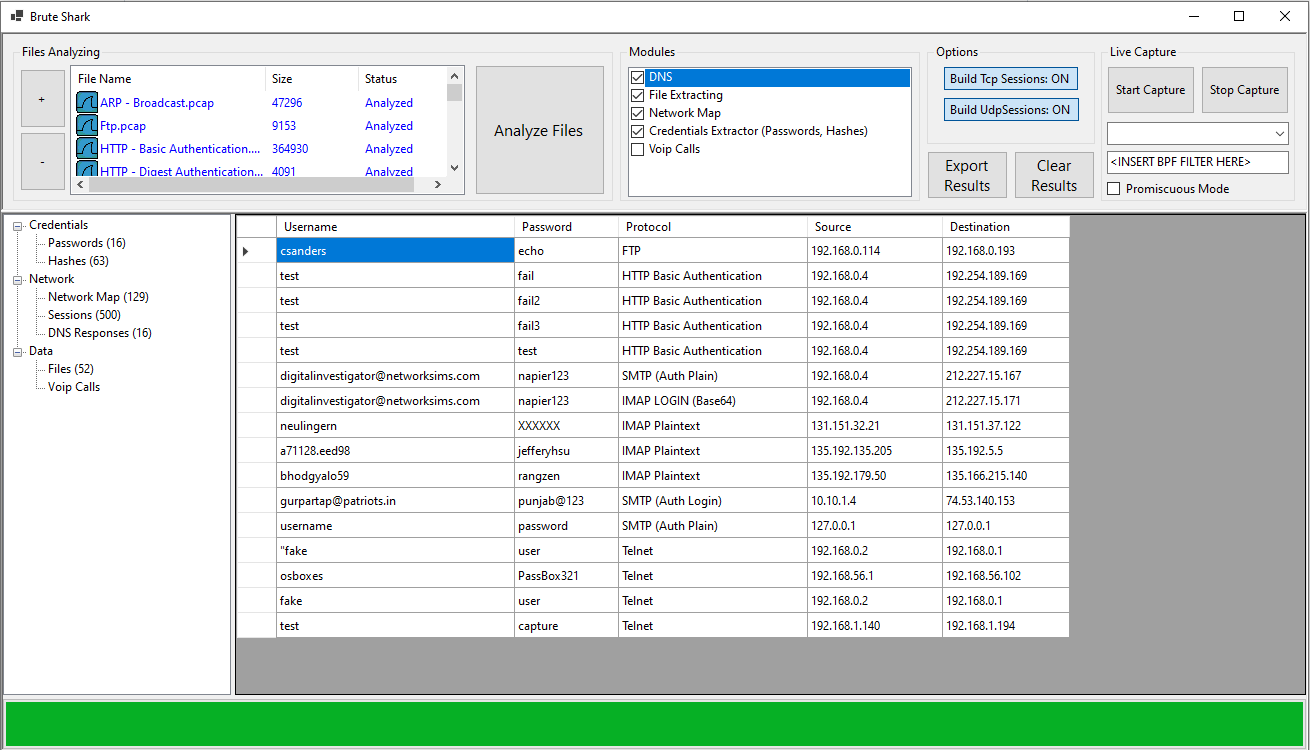
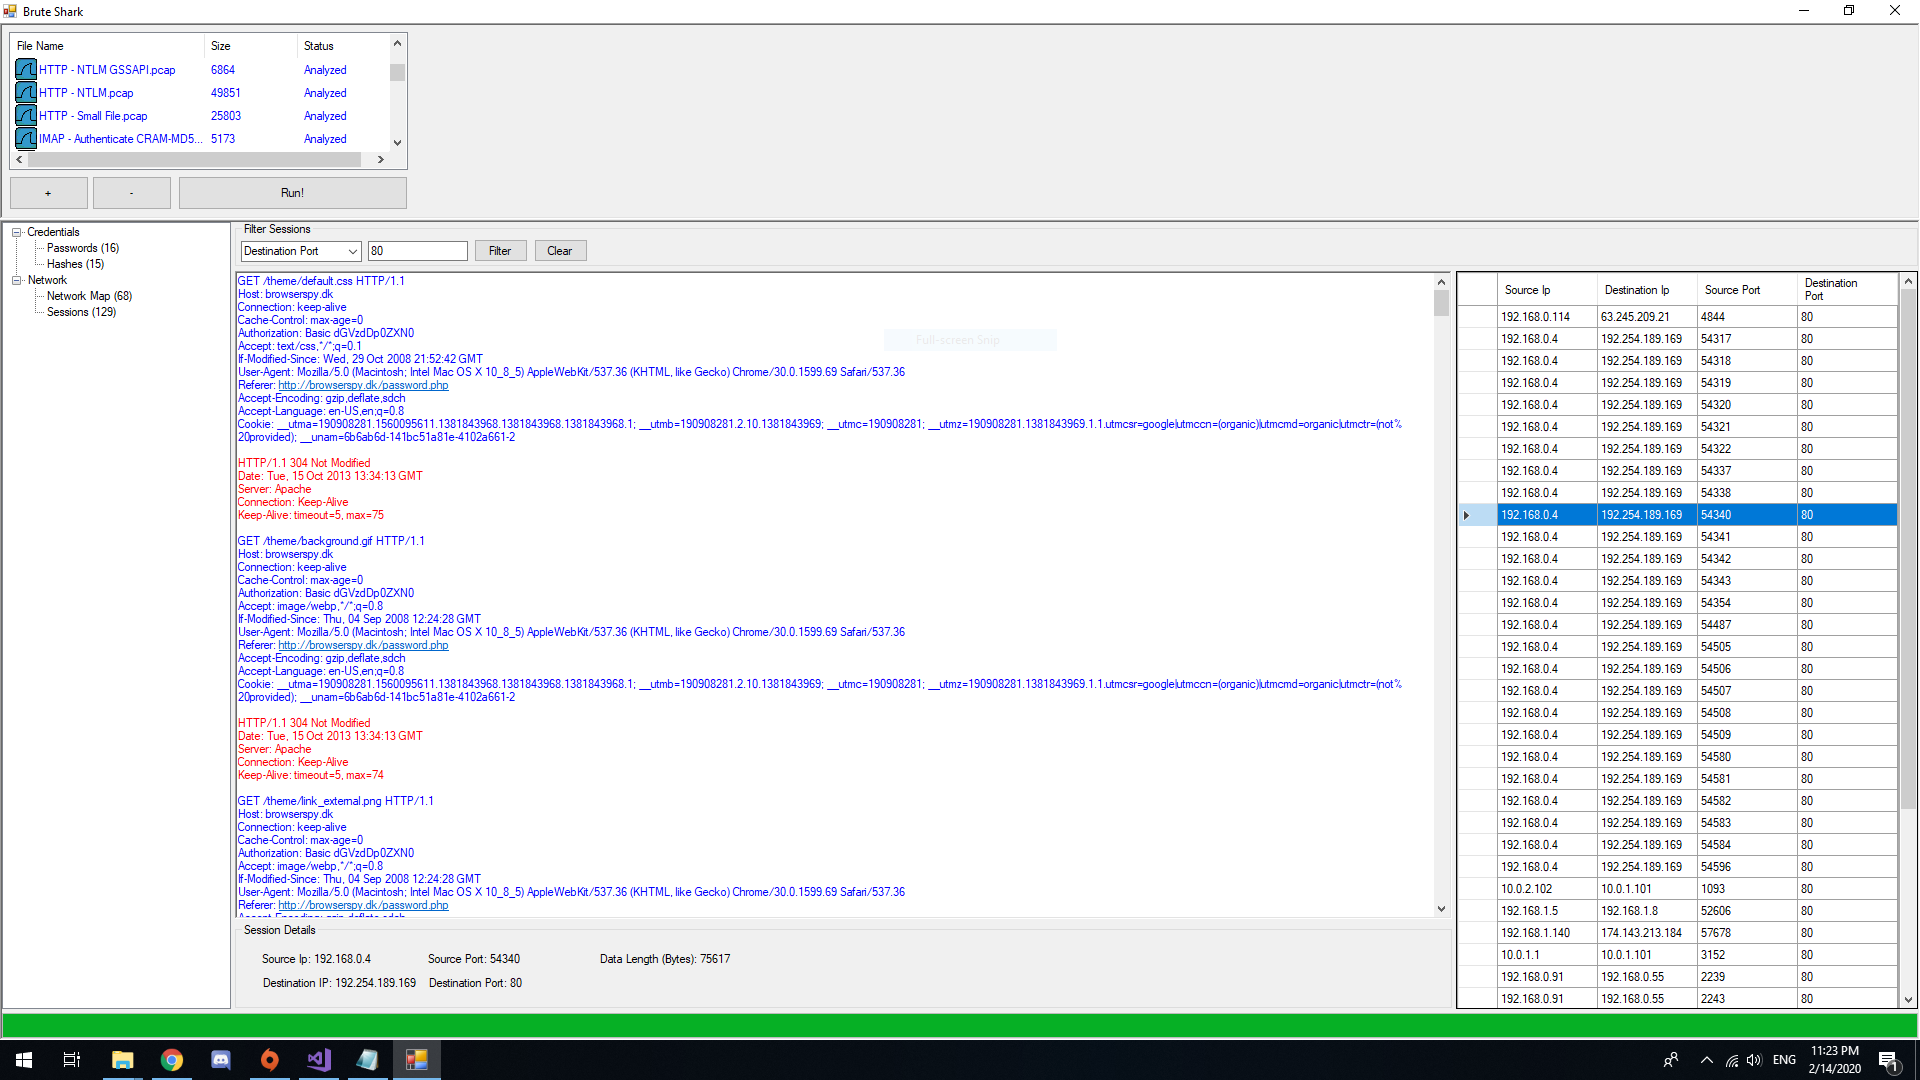
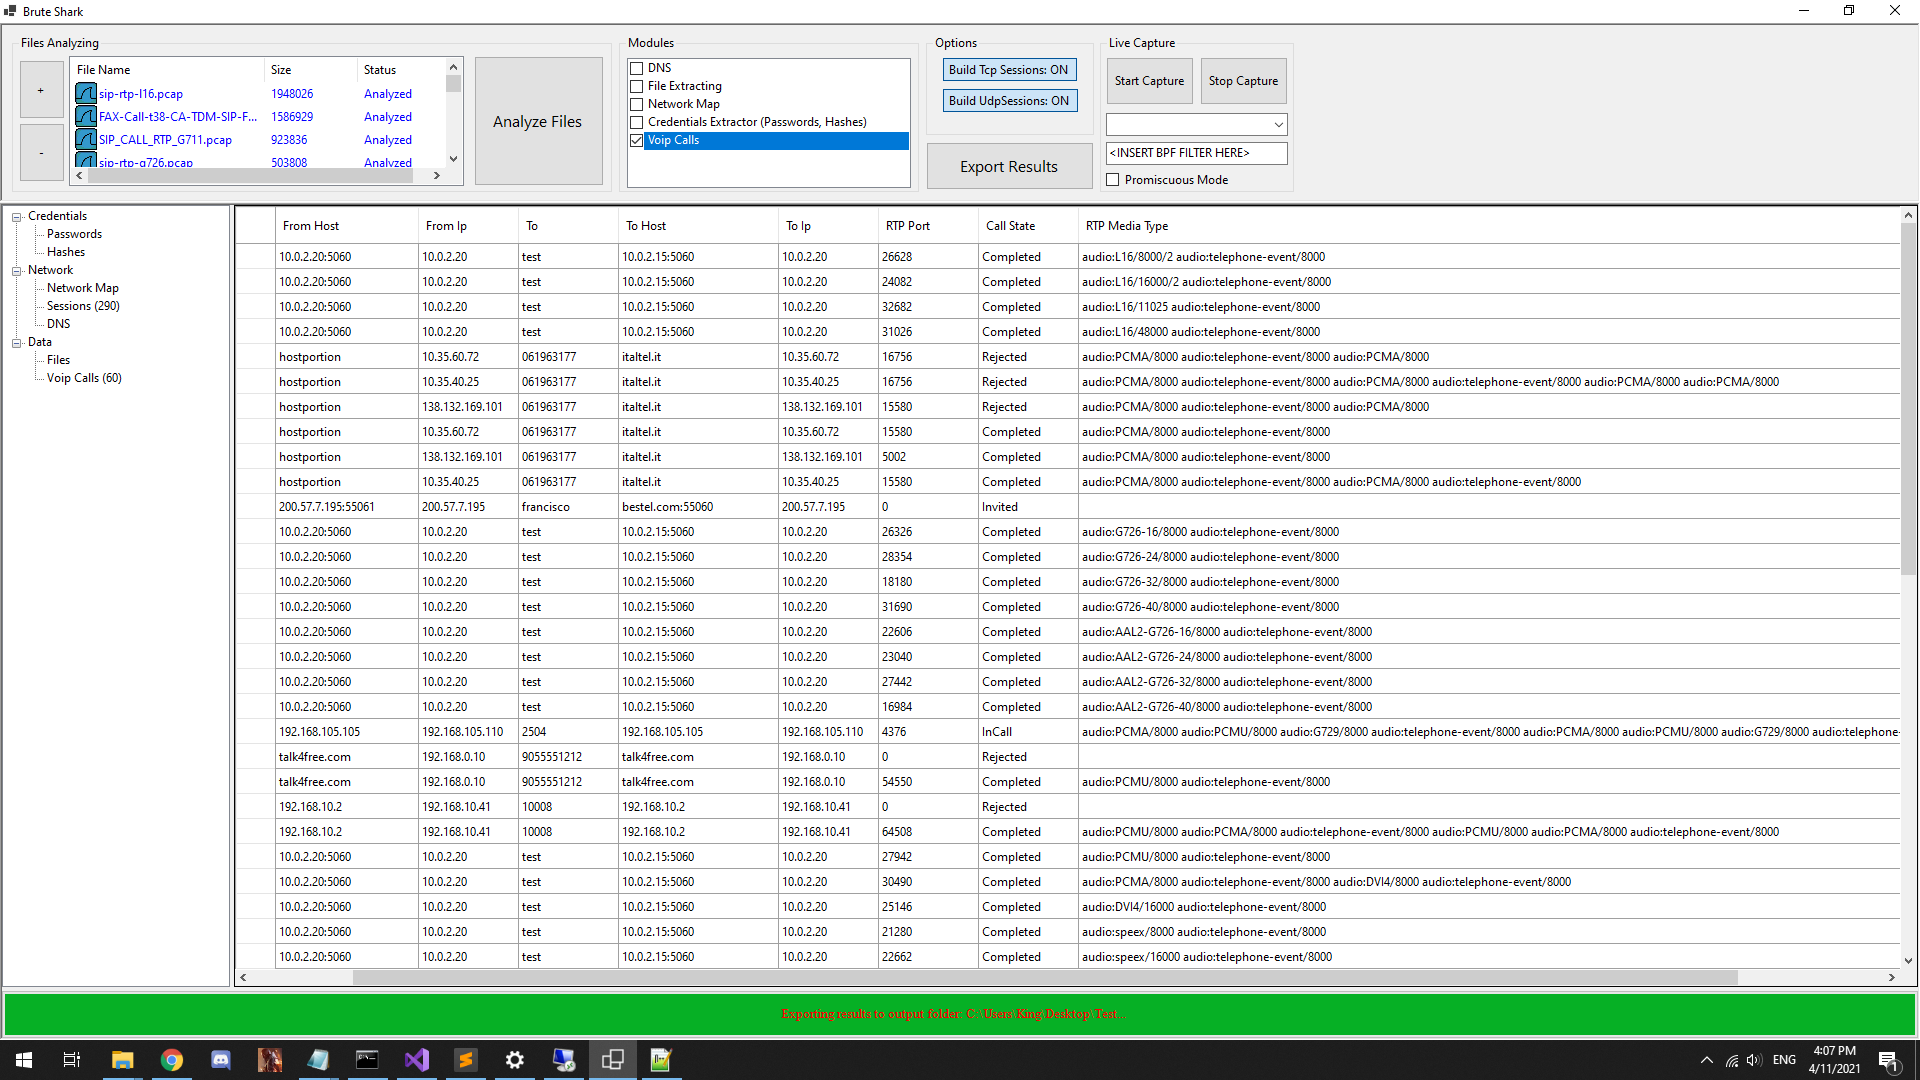
Em geral, é recomendado carregar, executar e explorar os resultados.
Arquivos PCAP de exemplo contendo cenários que demonstram todos os recursos do BruteShark podem ser baixados aqui.
Observe que analisar tráfego de rede é uma operação que consome tempo e recursos; portanto, recomenda-se selecionar apenas os módulos necessários quando arquivos grandes forem carregados.
Atenção especial deve ser dada às opções "Build TCP Sessions" / "Build UDP Sessions".
A GUI é bastante intuitiva: basta carregar os arquivos desejados, configurar os módulos desejados e pressionar o botão de execução.
O BruteSharkCli é a versão CLI do BruteShark para usuários de Linux e Windows. Ele tem todos os recursos do BruteSharkDesktop e foi projetado para operar a partir de um shell. Como uma ferramenta CLI clássica, ela funciona recebendo todos os parâmetros relevantes para o processamento e depois exibindo os resultados na stdout ou em arquivos.
Exibe o menu de ajuda:
BruteSharkCli --help
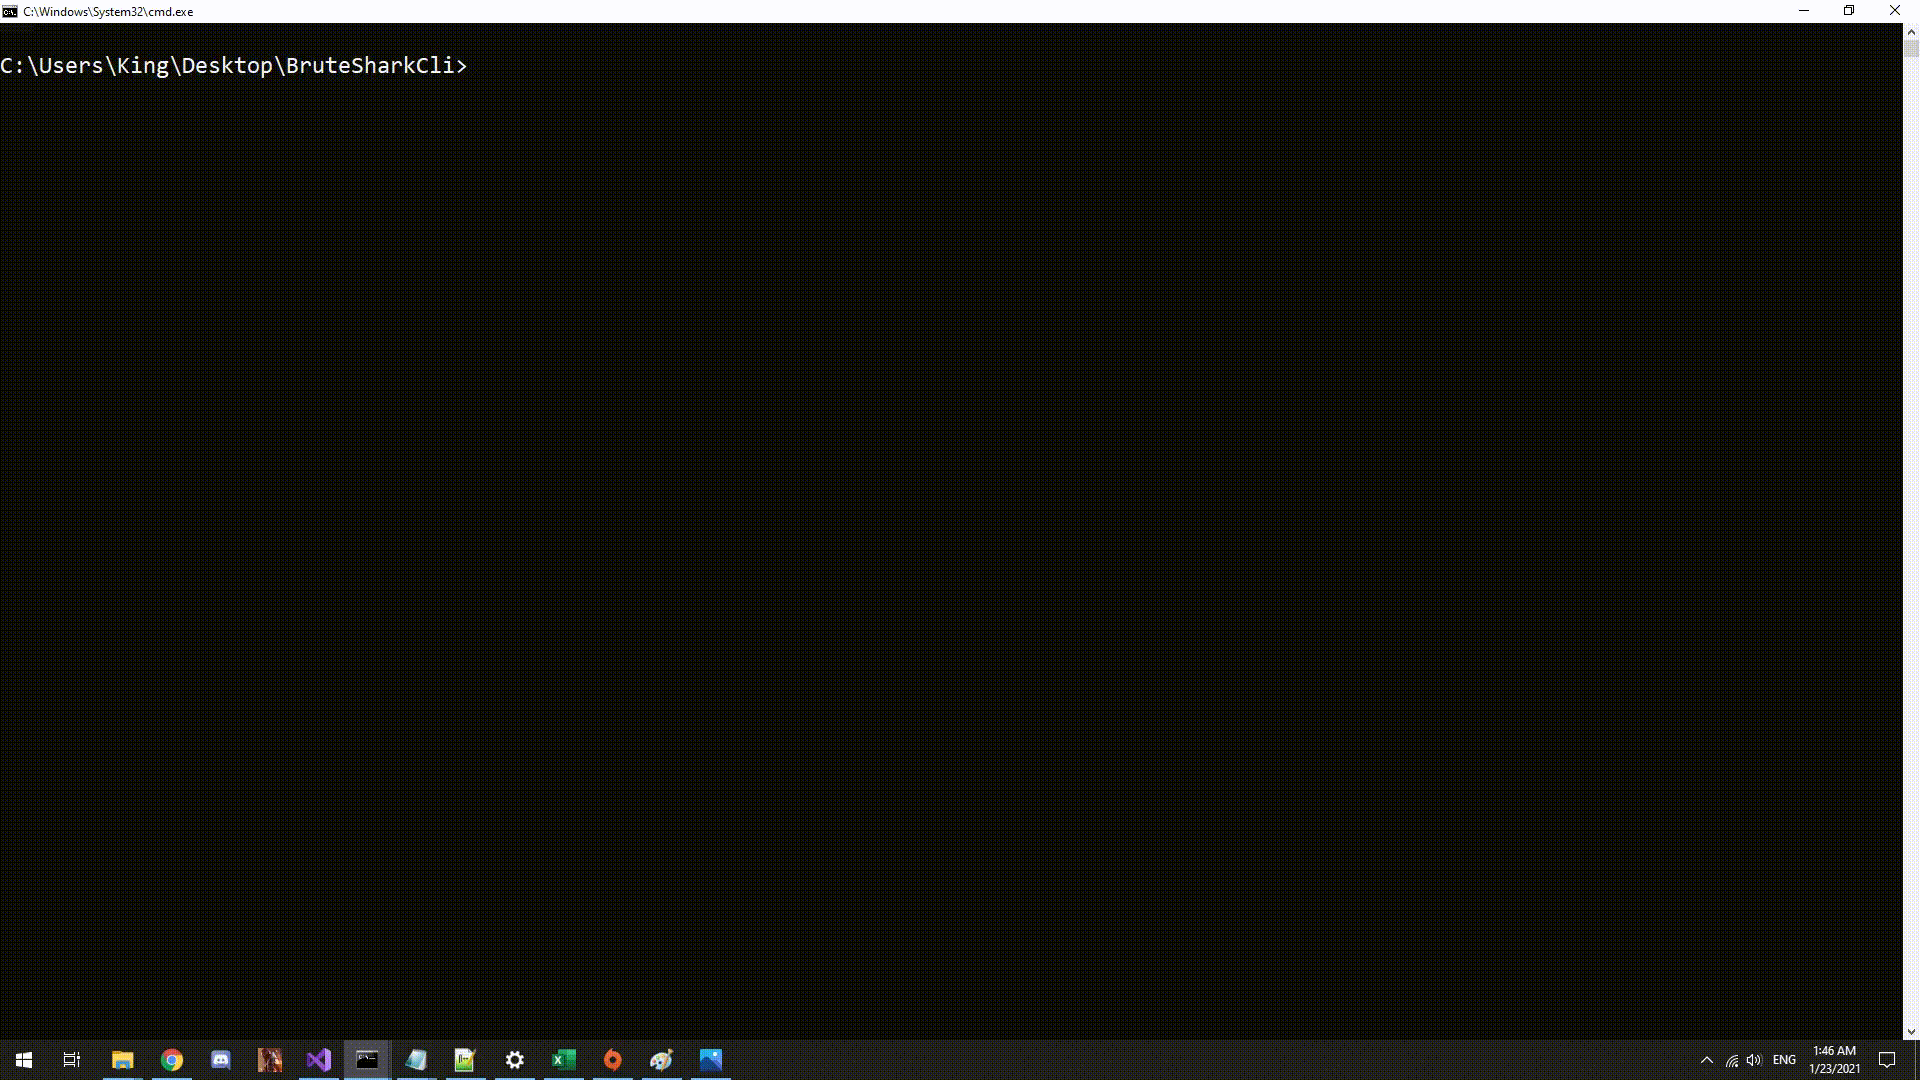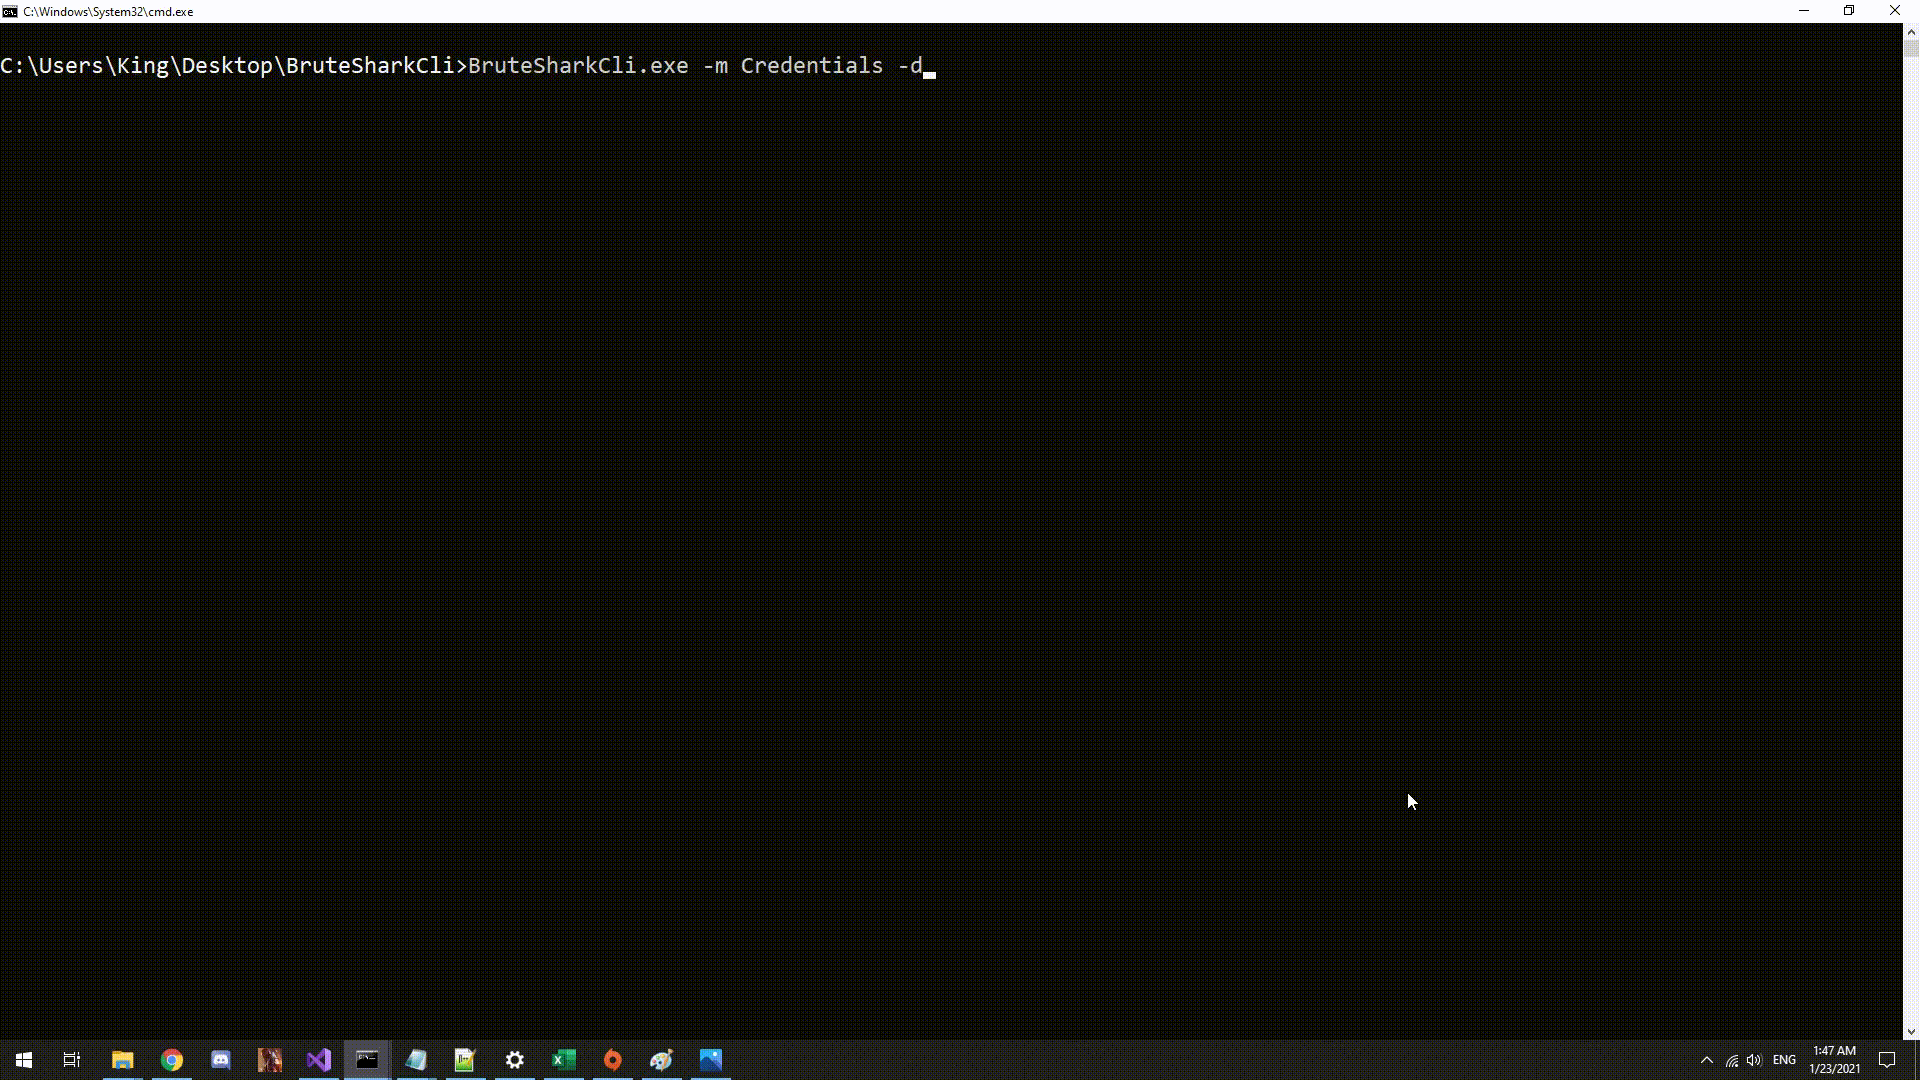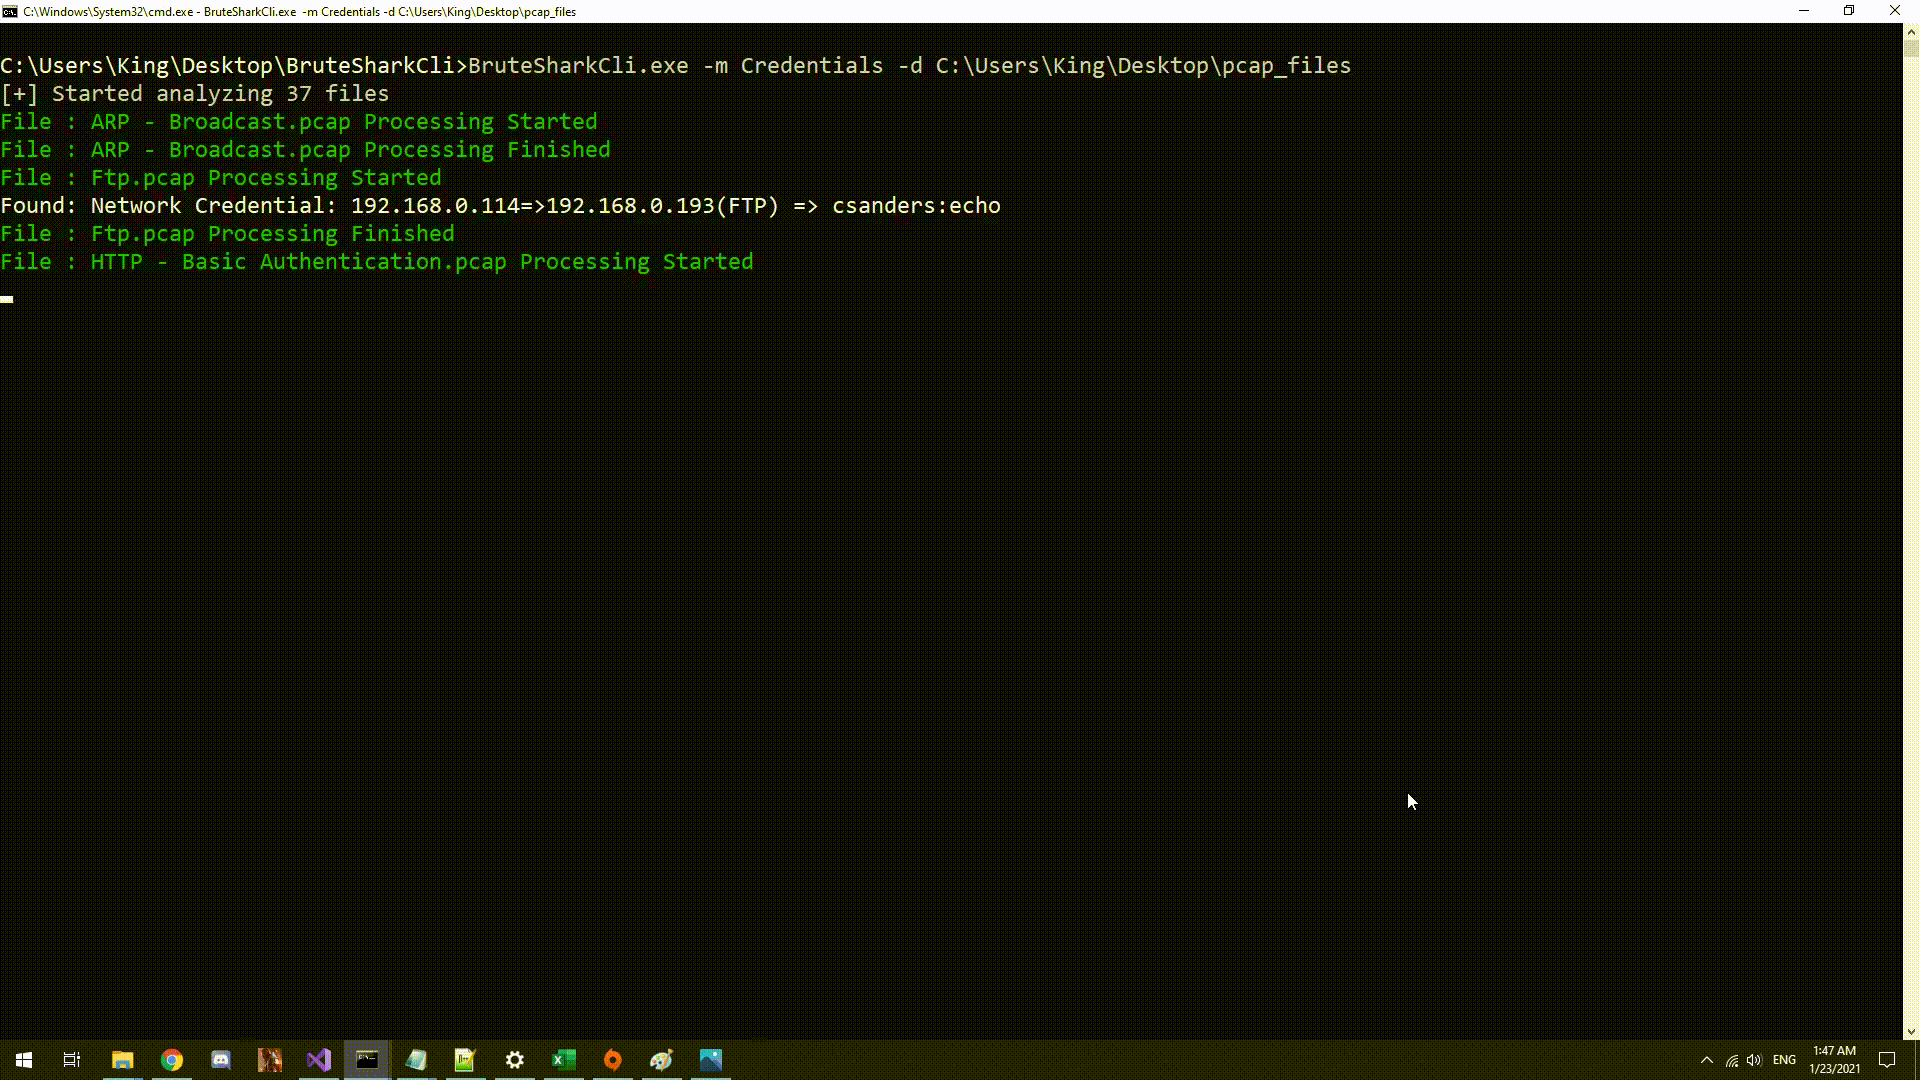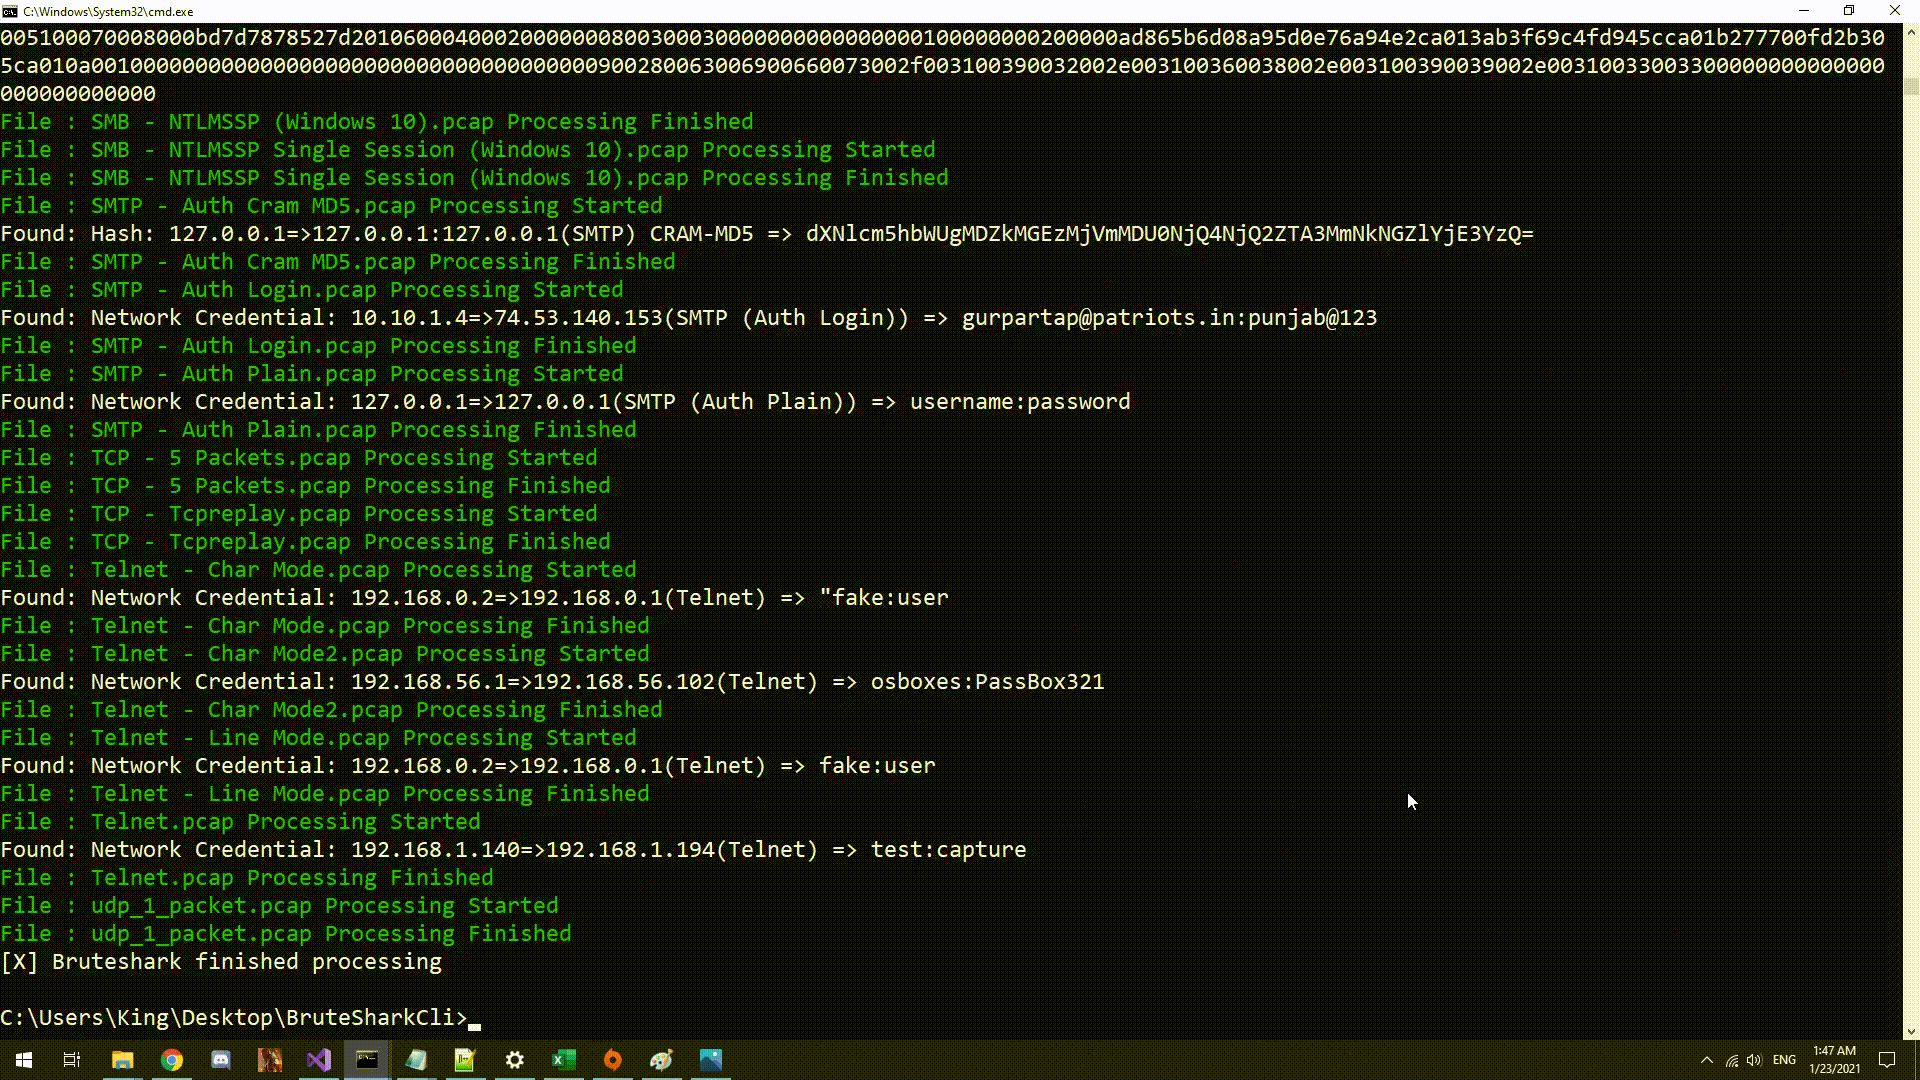
Obter credenciais de todos os arquivos de um diretório (as senhas e hashes serão exibidos na stdout):
BruteSharkCli -m Credentials -d "C:\Users\King\Desktop\Pcap Files"