 nshalabi/attack-tools
Modelo de dados relacional SQLite para MITRE ATT&CK, além de uma ferramenta de planejamento de emulação de adversários, enriquecida com testes ATOMIC do Red Canary e planos de emulação do APT3.


Utilitários para trabalhar com o framework MITRE™ ATT&CK™, incluindo um modelo de dados relacional e uma ferramenta de planejamento de emulação de adversários.
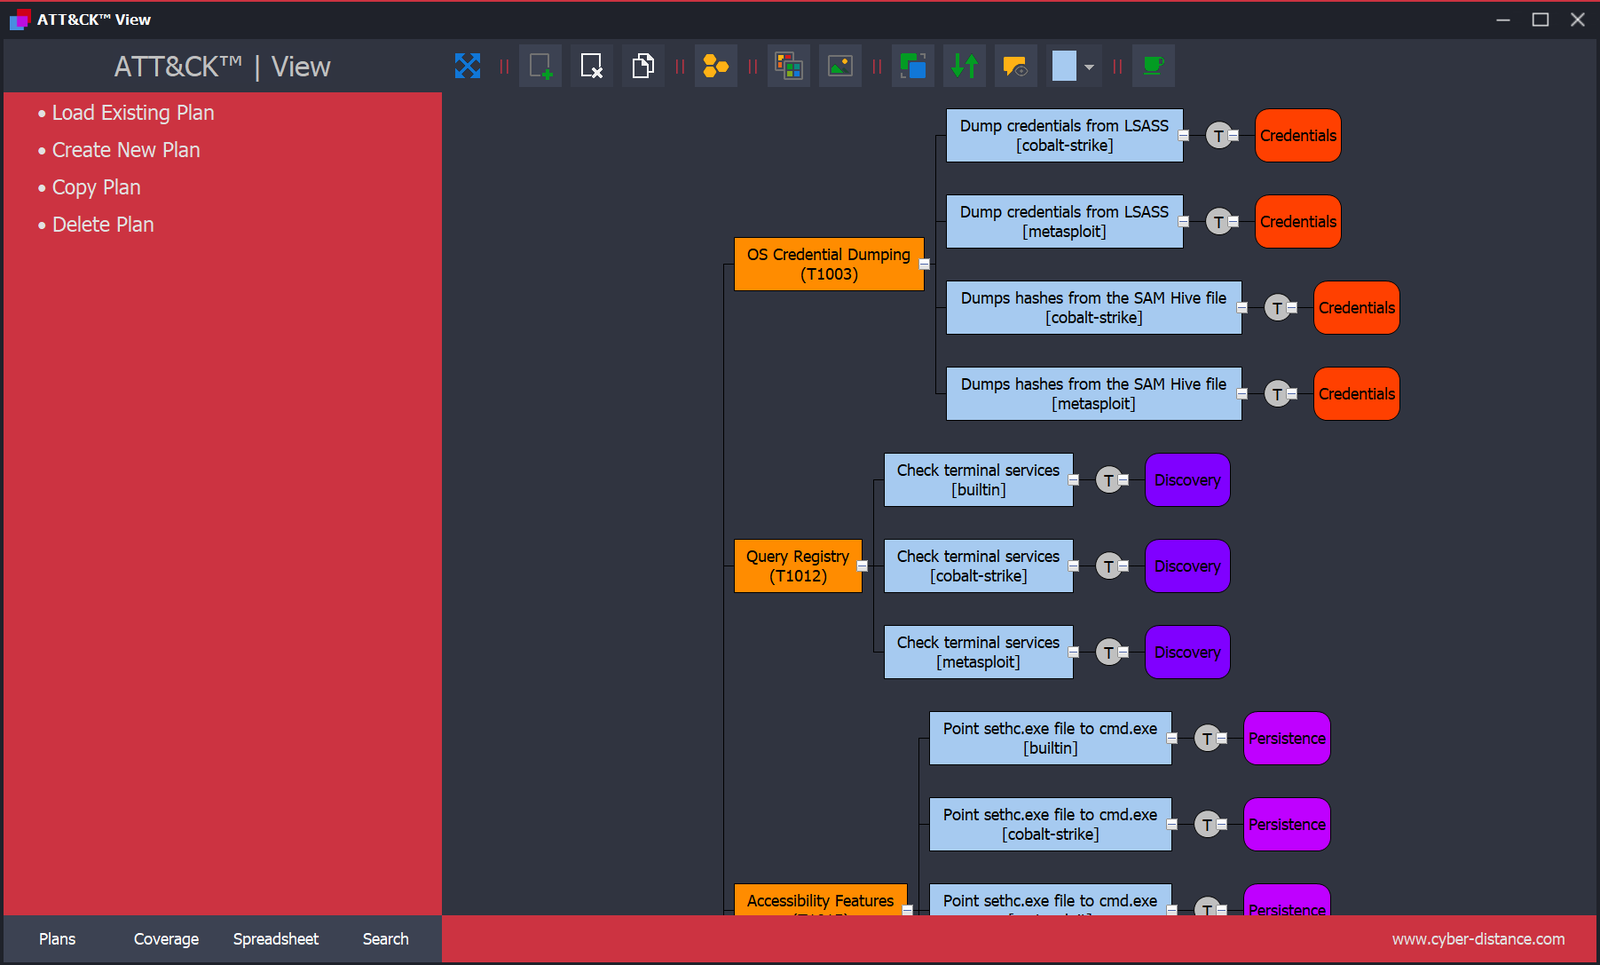
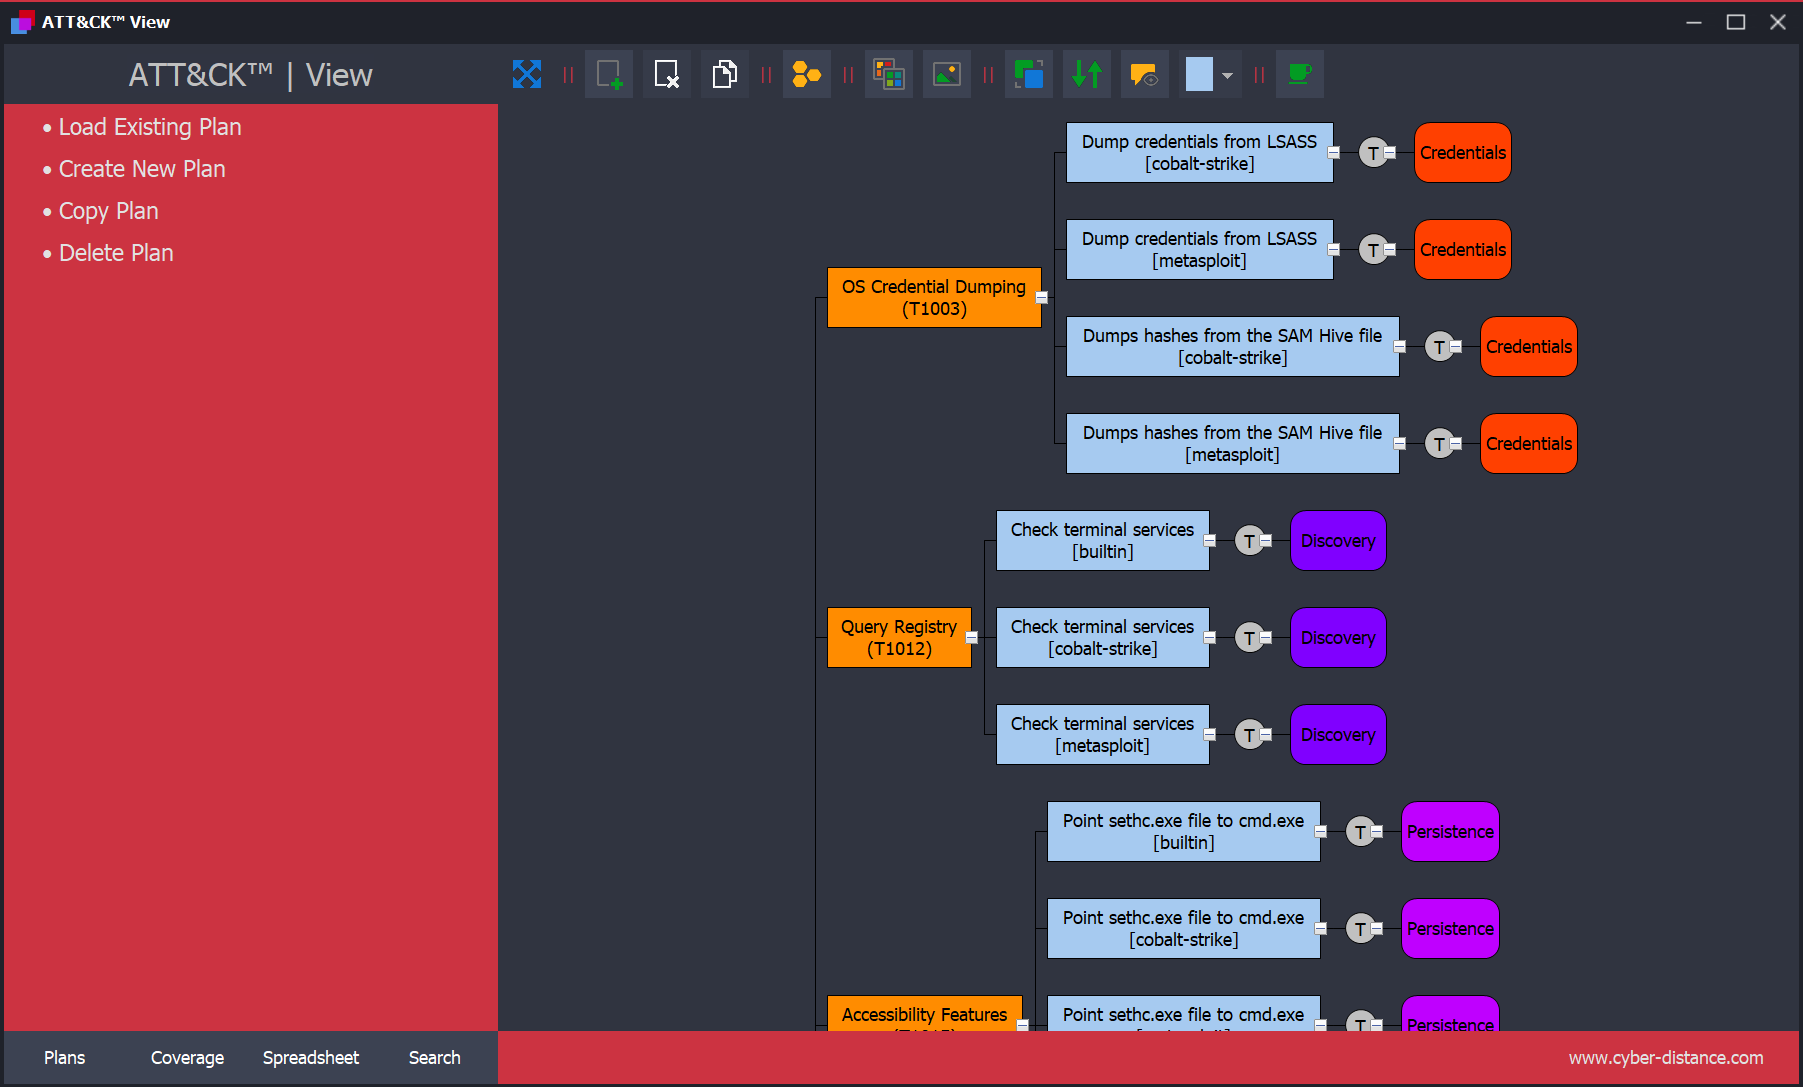
ATT&CK™ View é uma ferramenta de planejamento para ajudar defensores a projetar planos de emulação de adversários usando o framework MITRE™ ATT&CK™.
Ela fornece uma abordagem estruturada e vem acompanhada de um plano completo de emulação de adversários para o APT3 (desenvolvido pela MITRE™). Também serve como exemplo de uso do modelo de dados relacional e de como enriquecer o modelo (estendê-lo) com dados adicionais, como os testes Red Canary ATOMIC™.
(Fonte: MITRE Adversary Emulation Plans)
O framework ATT&CK™ é amplamente utilizado, mas muitos casos de uso exigem ferramentas habilitadas para ATT&CK.
Este repositório fornece um banco de dados relacional (SQLite) para simplificar a integração e permitir a construção de ferramentas personalizadas ou a fusão do ATT&CK com outros frameworks.
Pense em termos de um modelo de dados em vez da tecnologia de banco de dados subjacente — o esquema pode ser adaptado a qualquer SGBD.
Exemplo de modelo conceitual (pode ser implementado em qualquer SGBDR):

Abaixo estão exemplos de consultas SQL para explorar o banco de dados ATT&CK™.
Para executá-las, use qualquer ferramenta de gerenciamento SQLite (consulte SQLite Management Tools).
SELECT name
FROM sdos_object
WHERE type IS "attack-pattern";
SAÍDA
| nome |
|---|
| .bash_profile and .bashrc |
| Access Token Manipulation |
| Accessibility Features |
| Account Discovery |
| Account Manipulation |
| ... |
SELECT id, name
FROM sdos_object
WHERE type IS "attack-pattern";
SAÍDA
| id | name |
|---|---|
| attack-pattern--01df3350-ce05-4bdf-bdf8-0a919a66d4a8 | .bash_profile and .bashrc |
| attack-pattern--dcaa092b-7de9-4a21-977f-7fcb77e89c48 | Access Token Manipulation |
| attack-pattern--9b99b83a-1aac-4e29-b975-b374950551a3 | Accessibility Features |
| attack-pattern--72b74d71-8169-42aa-92e0-e7b04b9f5a08 | Account Discovery |
| attack-pattern--a10641f4-87b4-45a3-a906-92a149cb2c27 | Account Manipulation |
| ... | |
O campo id é uma chave única que será usada frequentemente em muitas consultas SQL
As referências externas são armazenadas na tabela external_references, como uma técnica ATT&CK™ pode ter uma ou mais referências, o vínculo entre as duas tabelas é o identificador da técnica (verifique a consulta anterior), listarei várias maneiras de acessar as referências externas
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND external_references.source_name IS "mitre-attack";
SAÍDA
| name | external_id |
|---|---|
| .bash_profile and .bashrc | T1156 |
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| ... | |
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND x_mitre_platforms_windows IS "true"
  AND external_references.source_name IS "mitre-attack";
SAÍDA
| name | external_id |
|---|---|
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| AppCert DLLs | T1182 |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "malware";
SAÍDA
| nome | descrição |
|---|---|
| 3PARA RAT | 3PARA RAT é uma ferramenta de acesso remoto (RAT) programada em C++ que tem sido usada pelo Putter Panda. (Citação: CrowdStrike Putter Panda) Aliases: 3PARA RAT |
| 4H RAT | 4H RAT é um malware que tem sido usado pelo Putter Panda desde pelo menos 2007. (Citação: CrowdStrike Putter Panda) Aliases: 4H RAT |
| ADVSTORESHELL | ADVSTORESHELL é um backdoor de espionagem que tem sido usado pelo APT28 desde pelo menos 2012 até 2016. É geralmente usado para espionagem de longo prazo e é implantado em alvos considerados interessantes após uma fase de reconhecimento. (Citação: Kaspersky Sofacy) (Citação: ESET Sednit Part 2) Aliases: ADVSTORESHELL, NETUI, EVILTOSS, AZZY, Sedreco |
| ASPXSpy | ASPXSpy é um Web shell. Ele foi modificado por atores do Threat Group-3390 para criar a versão ASPXTool. (Citação: Dell TG-3390) Aliases: ASPXSpy, ASPXTool |
| Agent.btz | Agent.btz é um worm que se propaga principalmente por meio de dispositivos removíveis, como unidades USB. Ele teria infectado redes militares dos EUA em 2008. (Citação: Securelist Agent.btz) Aliases: Agent.btz |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "intrusion-set";
SAÍDA

