
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
phywhispererusb — PhyWhisperer-USB: Gatilho USB de Hardware | Kitploit

Ferramentas/GitHubGitHub/newaetech/phywhispererusb
Segurança de Sistemas EmbarcadosHacking de HardwareTestes de PenetraçãoSegurança de Hardware
GitHubnewaetech/phywhispererusb

phywhispererusb

PhyWhisperer-USB: Gatilho USB de Hardware

Ver Repositório
982844há 2 anosRevisado pelo Kitploit
Compartilhar

PhyWhisperer-USB

O que é esta coisa? Este é um trigger de hardware para FI ou SCA, que dispara no phy USB. Leia também a documentação em http://phywhispererusb.readthedocs.io/!

Se você está começando, existem alguns notebooks de demonstração mostrando como:

  • Sniffar Dados
  • Fazer Stream de Capturas Mais Longas
  • Disparar em Pacotes

Adquira um PhyWhisperer-USB

Confira o Crowd Supply em https://www.crowdsupply.com/newae/phywhisperer-usb!
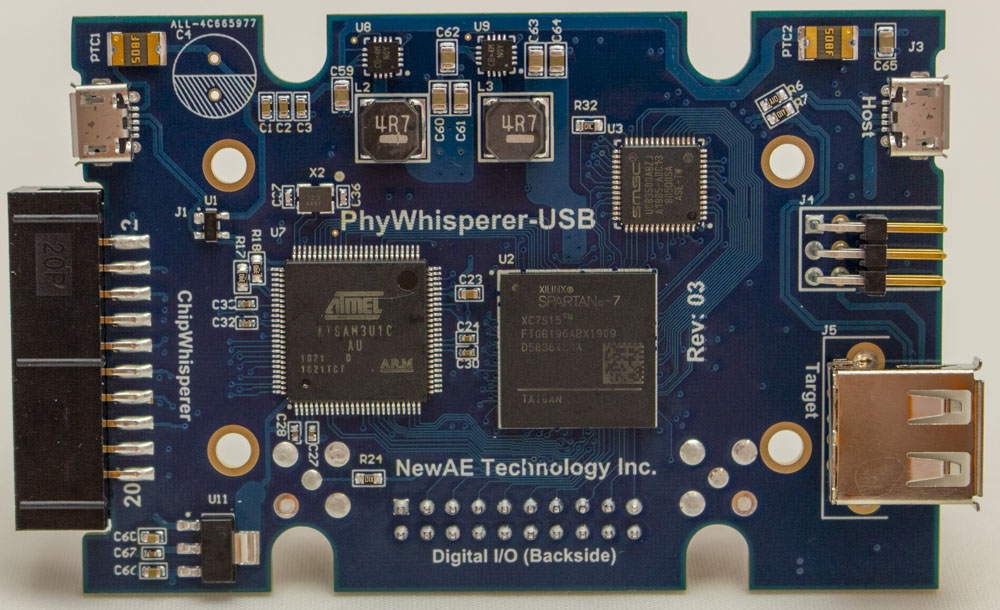
Fotos

Comparação com Outros Projetos

O que é o PhyWhisperer e por que ele existe? Outras soluções relacionadas:

  • TotalPhase Beagle 480 - Solução extremamente boa de código fechado, primariamente um sniffer/analisador USB, mas pode realizar triggering de hardware.

  • OpenVizsla - Código aberto, sniffer USB com FPGA. Poderia adicionar lógica de trigger neste FPGA, mas não possui a capacidade de ciclar a alimentação do alvo.

  • GreatFET com GlitchKit - Código aberto usando um micro firmware para trigger USB.

  • FaceWhisperer - Código aberto usando um chip PHY baseado em SPI.

O PhyWhisperer-USB integra primariamente o FPGA com o triggering baseado nos dados da linha USB. Isso permite gerar formas de onda de glitch mais complexas - o triggering USB real não será melhor que um Beagle 480, mas a vantagem é que o PhyWhisperer-USB pode ser conectado diretamente a outras ferramentas abertas e fechadas (como ChipWhisperer, ChipSHOUTER ou um gerador de sinais). Em vez de um único trigger no momento exato (como o Beagle 480), você pode ajustar o offset e a largura do sinal de trigger. Esse ajuste de offset/largura é necessário para varrer um glitch que é disparado a partir do PhyWhisperer.

O PhyWhisperer-USB adiciona recursos que um mestre de glitch acharia úteis, como a capacidade de ciclar a alimentação do dispositivo alvo e realizar medições de energia através do USB (ataques SPA simples plausíveis poderiam funcionar, principalmente útil para ver em que estado o alvo se encontra).

Comparado ao GreatFET ou FaceWhisperer, esta ferramenta não pode realizar tarefas como fuzzing ou máquinas de estado complexas (que são relativamente fáceis com essas ferramentas).

Capacidade básica de sniffing USB existe nesta ferramenta, pois é útil ao decidir sobre o efeito que seu glitch está causando. Se você precisar de um analisador USB mais robusto, o TotalPhase Beagle 480 é altamente recomendado por Colin (sem conexão - ele simplesmente gosta muito deles).


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




