 nate-ryan-7690/home_soc_suite
Um conjunto pessoal de SOC para Windows construído em PowerShell — monitora conexões de rede, uso de recursos, tarefas agendadas e eventos de energia com classificação de severidade e detecção de linha de base.

Um Centro de Operações de Segurança (SOC) pessoal construído do zero durante um programa de requalificação em Anwendungsentwicklung. Esta suíte monitora um endpoint Windows para anomalias de rede, picos de recursos, execução de processos, alterações no registro, atividade do Log de Eventos de Segurança, alterações em tarefas agendadas, consultas DNS e eventos de energia — registrando tudo em arquivos estruturados para análise e correlação semanais através de um motor Python.
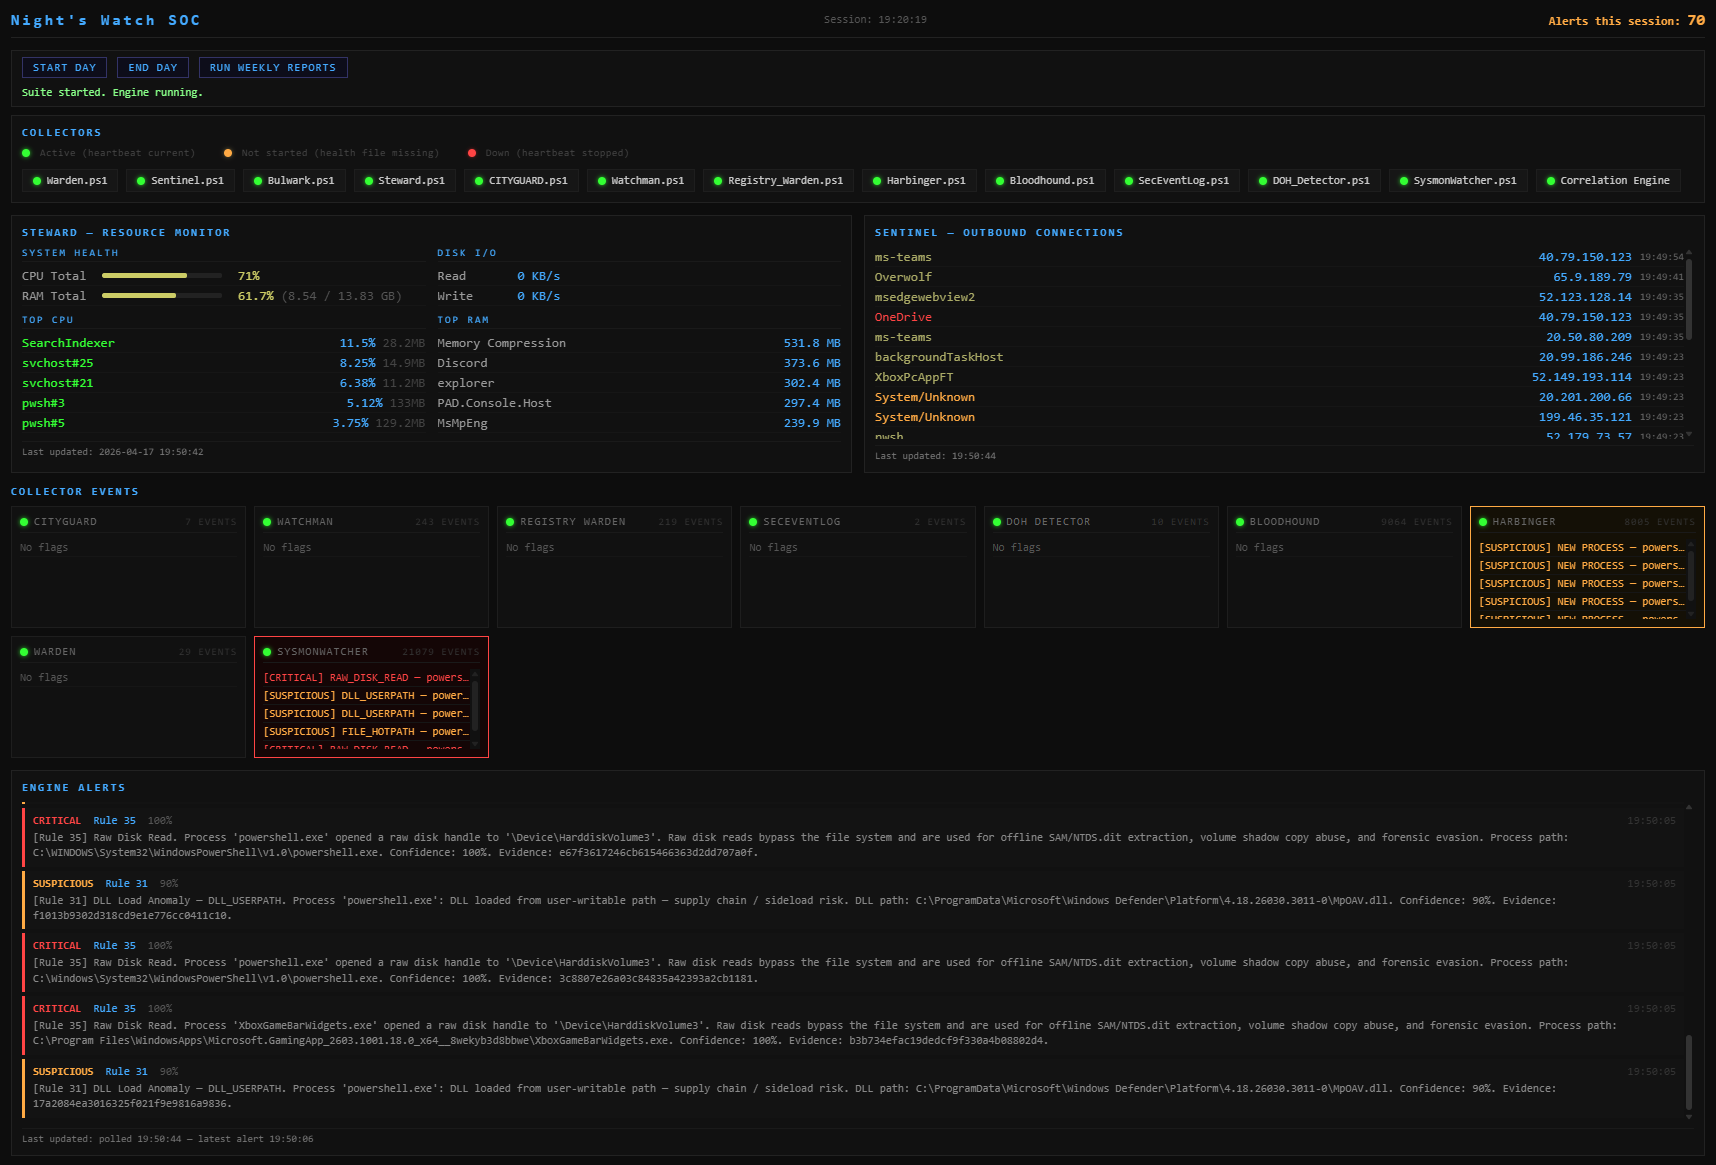
Dashboard Flask de página única. Todos os 12 coletores + motor de correlação ativos, monitor de recursos ao vivo, feed de conexões de saída, blocos de eventos dos coletores e alertas do motor em streaming.
Construído como um projeto prático de aprendizado em conjunto com a requalificação formal em TI, esta suíte aplica conceitos reais de SOC — coleta de linha de base, detecção de anomalias, classificação de severidade, agregação de logs e correlação entre fontes — a uma máquina Windows pessoal. O processo de design foi adversarial desde o início: cada fase foi testada sob estresse contra uma análise de equipe vermelha antes da construção da próxima, com 48 regras de correlação definidas a partir dessas descobertas orientando a arquitetura do motor Python.
O desenvolvimento é acompanhado em roadmap.md — estado atual, planos da Fase 9 do Motor Forense e metas de endurecimento de longo prazo.
O dashboard é executado como um servidor Flask e requer elevação de Administrador para detecção de processos dos coletores. Crie um atalho uma vez após clonar:
Substitua C:\path\to\SOC pelo seu caminho de instalação real.
3. Nomeie-o: SOC Dashboard
4. Clique com o botão direito no atalho → Propriedades → Avançado → marque Executar como administrador
5. Clique em OK
O atalho inicia o Flask, aguarda que esteja pronto e abre o navegador automaticamente. Se o Flask já estiver em execução, ele pula a inicialização e abre o navegador diretamente. Os pontos de status mostrarão cinza se o atalho for executado sem elevação de Administrador.
O painel impõe uma sequência limpa de início/parada para que os bookends do Auditor (verificação de integridade matinal, validação da cadeia de hash noturna) sempre sejam executados em ordem.
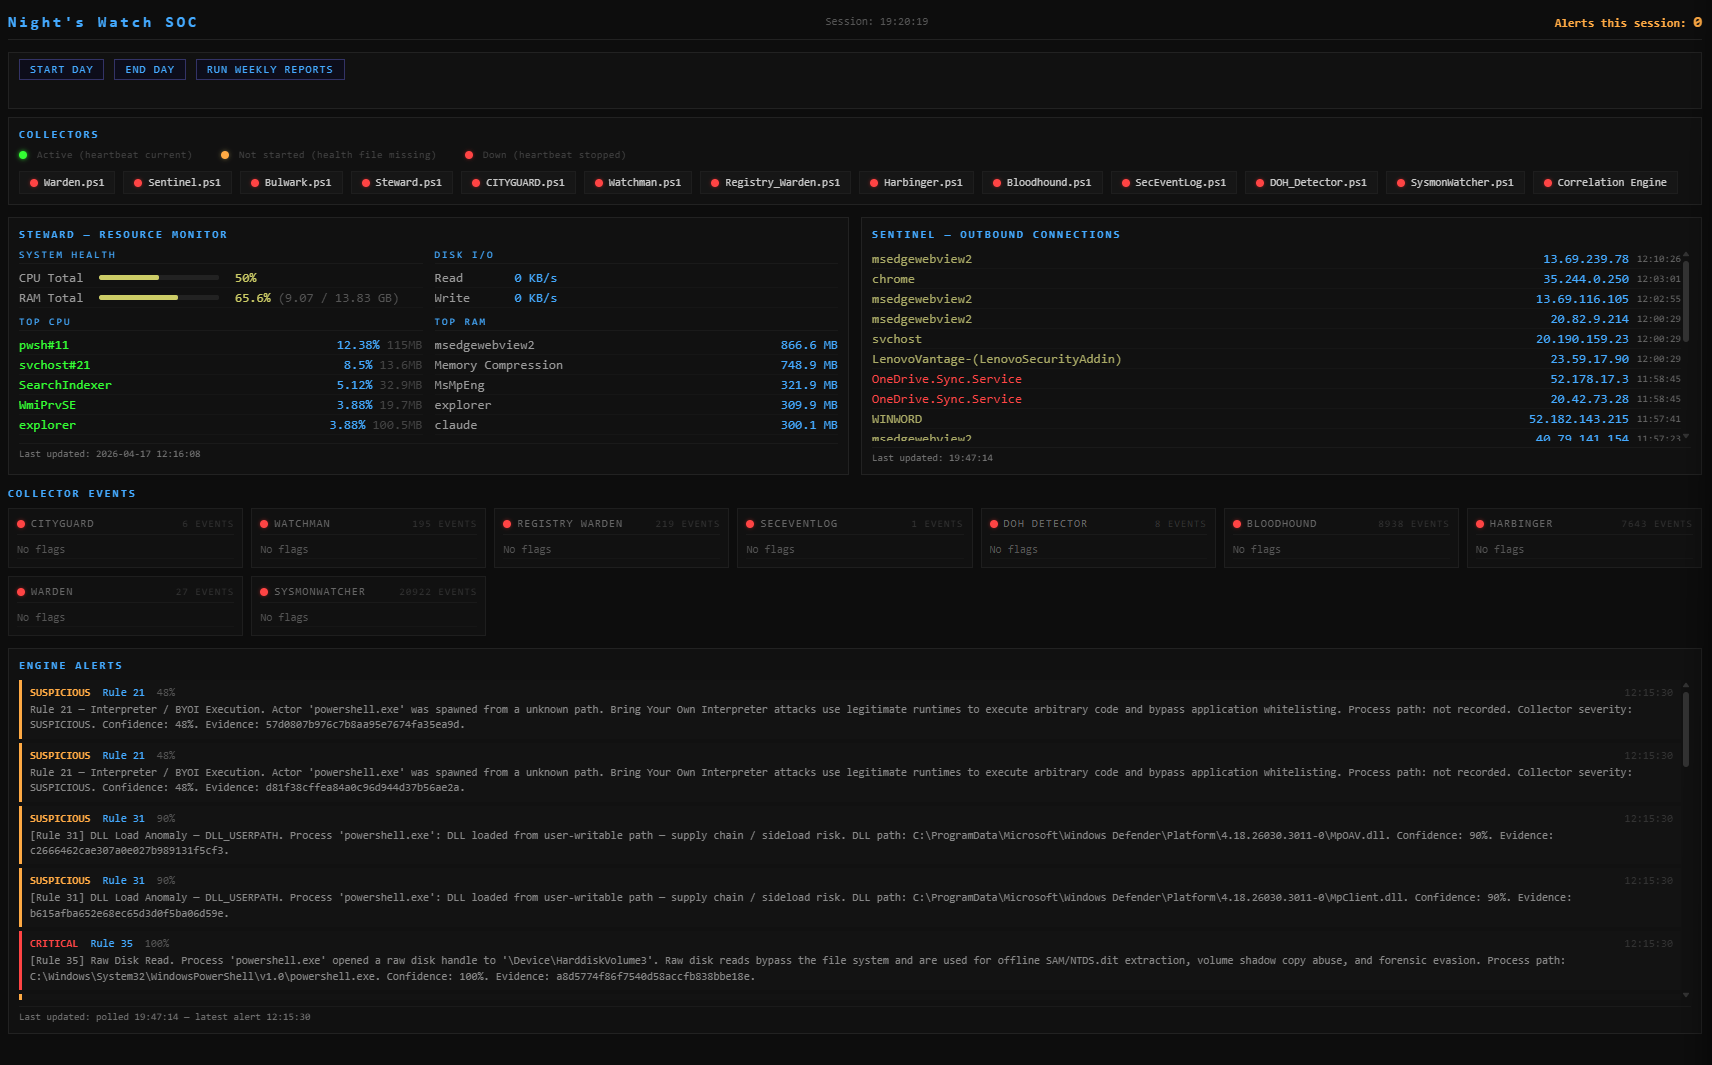
Todos os heartbeats dos coletores estão vermelhos (arquivos de saúde ausentes ou parados). O botão Desligar Painel está oculto — o painel não permitirá desligamento até que End Day tenha sido executado.
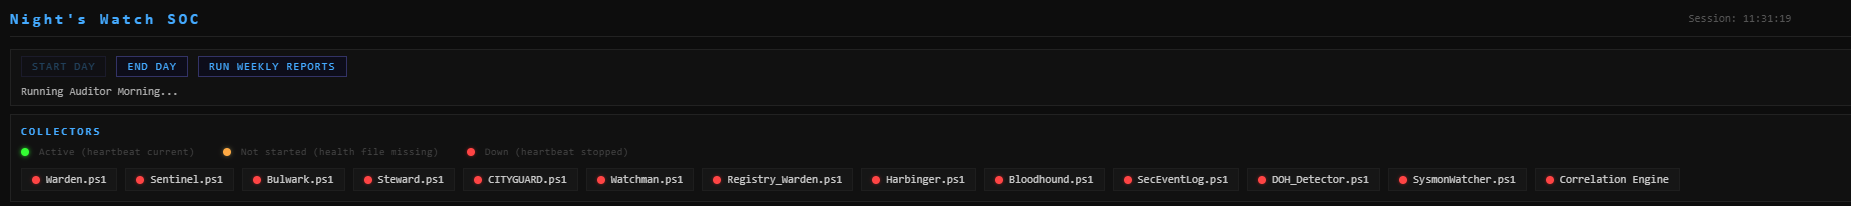
Start Day executa o bookend matinal do Auditor (verificação SHA256 do log, validação da cadeia de hash do arquivo) e inicia todos os 12 coletores mais o mecanismo de correlação. Os heartbeats ficam verdes à medida que cada coletor reporta.
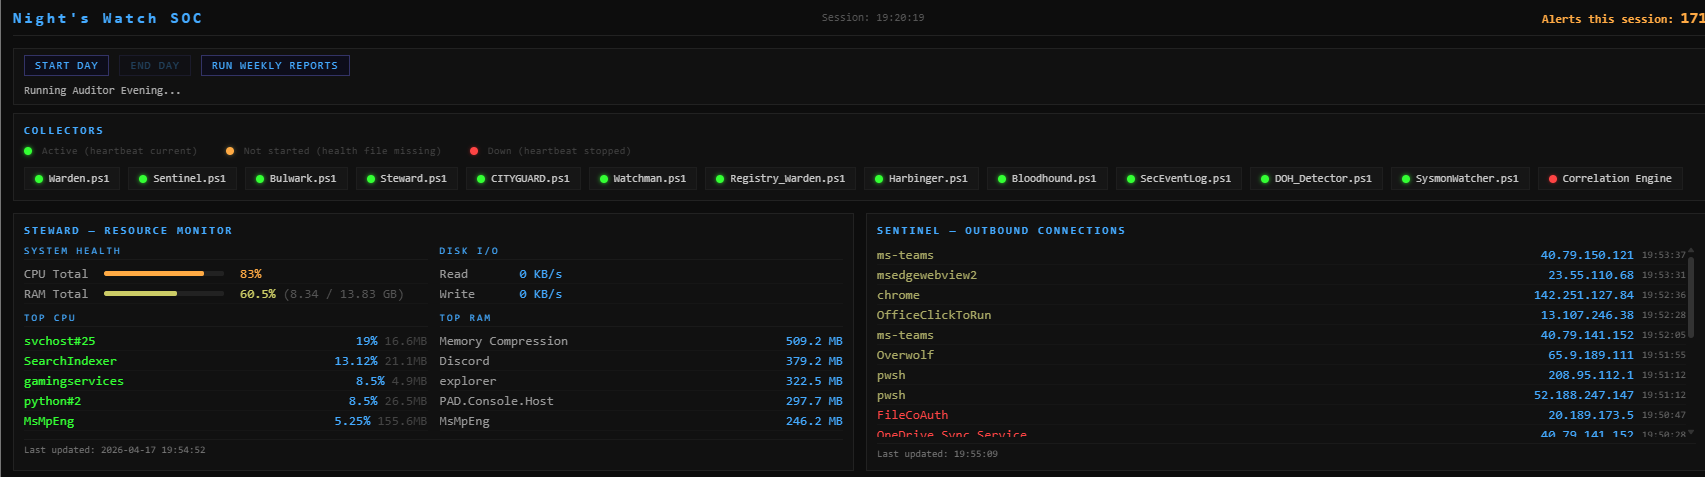
End Day para todos os coletores em sequência e executa o bookend noturno do Auditor. Os pontos dos coletores permanecem verdes enquanto a sequência é executada; a linha de status mostra Running Auditor Evening…
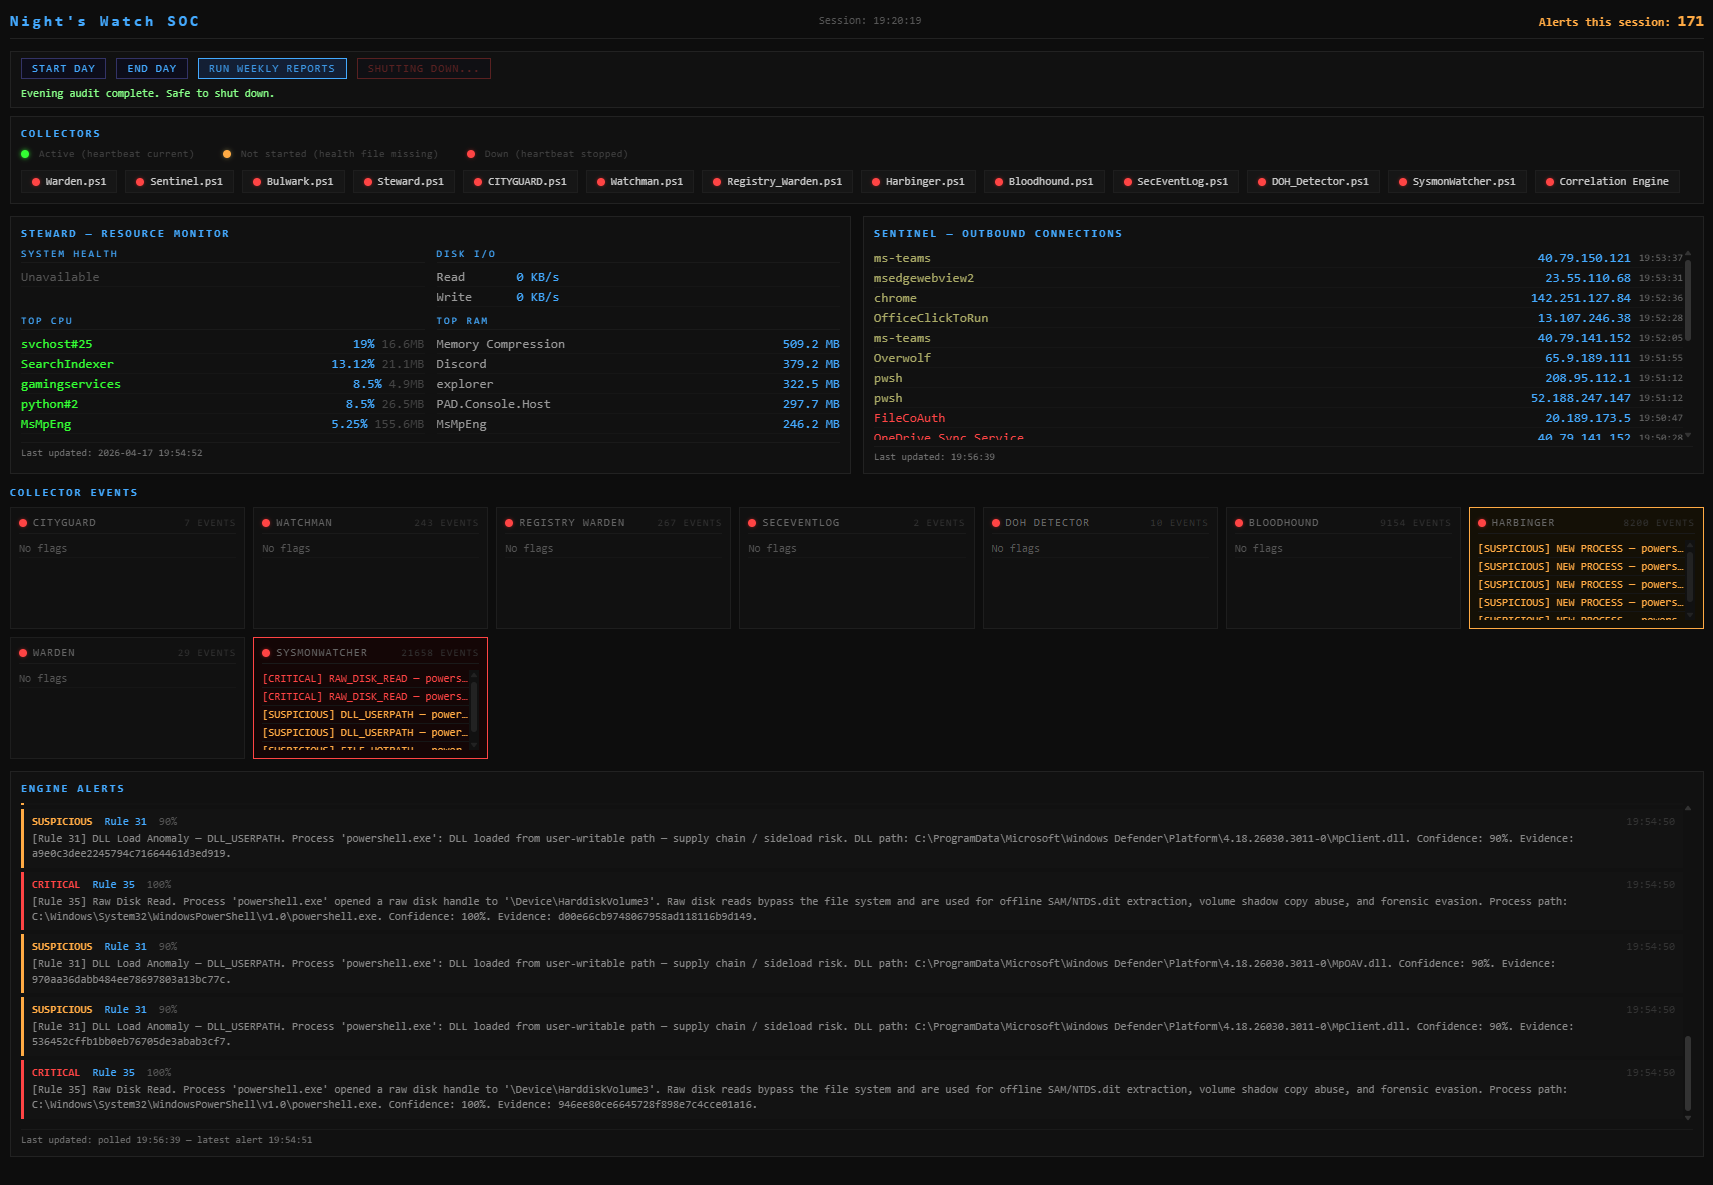
Depois que a auditoria noturna for concluída, todos os pontos dos coletores ficam vermelhos, a linha de status exibe Evening audit complete. Safe to shut down., e o botão Shutdown Dashboard aparece — clicar nele finaliza o processo Flask de forma limpa.

A aba do navegador deve ser fechada manualmente (os navegadores não expõem uma API de fechamento para processos externos).
Os blocos de eventos dos coletores mostram os eventos mais recentes marcados por severidade por fonte. O feed Alertas do Engine transmite as descobertas correlacionadas do mecanismo Python em tempo real, com número da regra, pontuação de confiança, cadeia de evidências completa e hash SHA256 da evidência.
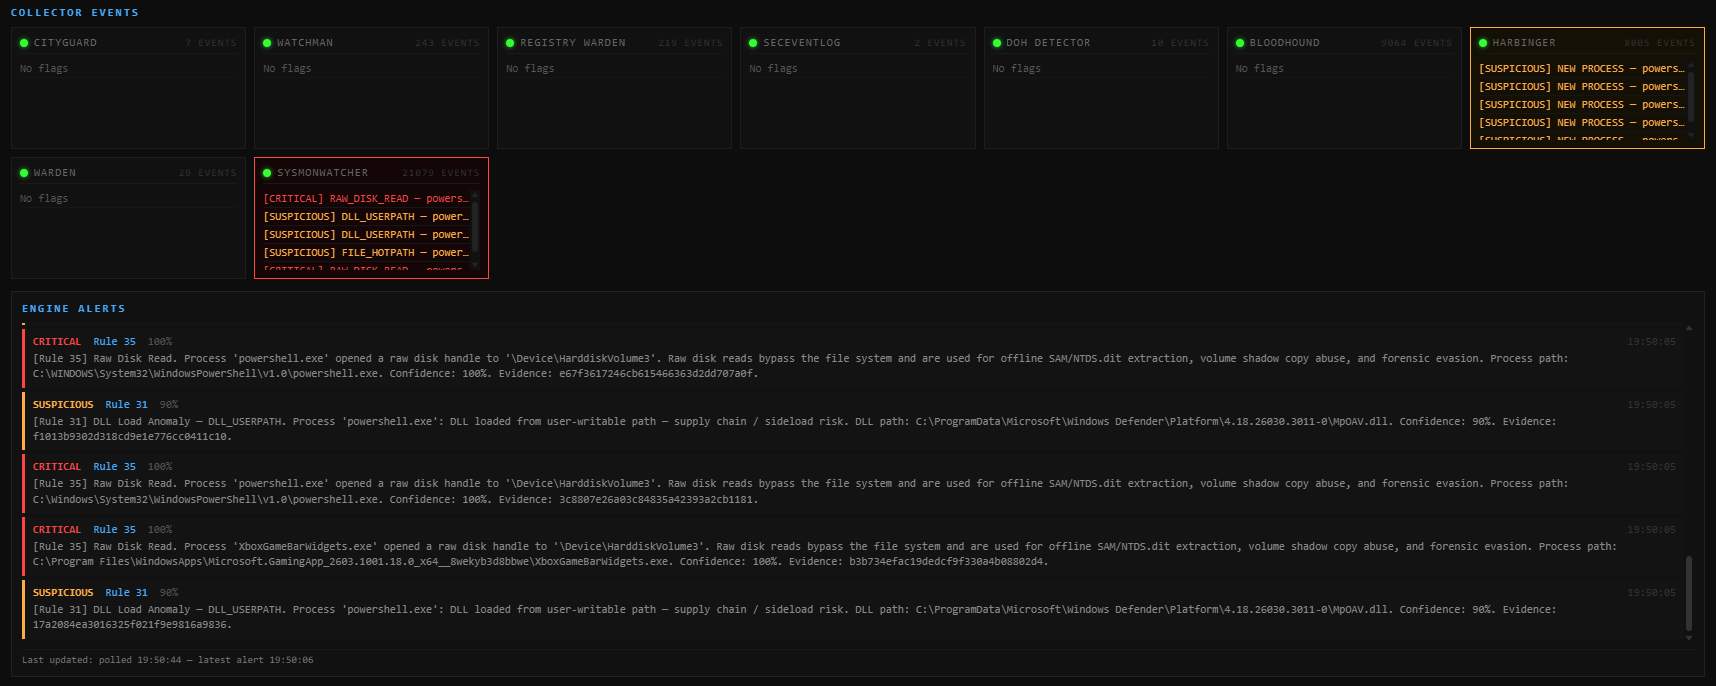
Exemplo: Regra 35 (Leitura de Disco Bruto) disparando em powershell.exe abrindo um handle
bruto para \Device\HarddiskVolume3, e Regra 31 (Anomalia de Carregamento de DLL) sinalizando
DLLs do Defender carregando de um caminho gravável pelo usuário. Ambas com proveniência completa do processo
e hashes de arquivo.
A suite segue uma arquitetura de três camadas:
Camada de Coleta — Coletores PowerShell que são executados continuamente em segundo plano, cada um monitorando uma fonte de dados específica e escrevendo entradas de log estruturadas e marcadas por severidade. Todos exigem elevação de Administrador.
Camada de Análise — Scripts analistas PowerShell que analisam logs coletados e geram relatórios semanais de resumo. Executados como usuário padrão.
Mecanismo de Correlação (Fase 7 — completa) — Mecanismo Python que ingere todos os logs dos coletores, normaliza eventos para um esquema comum e executa correlação baseada em regras e com pontuação de risco em todos os fluxos de dados. Três programas:
| Programa | Fase | Função |
|---|---|---|
| Mecanismo de Correlação | 7 — completa | Ingestão, normalização, correlação, alerta (armazenamento operacional SQLite) |
| Painel SOC | 8 — completa | Visibilidade ao vivo — saúde dos coletores, alertas, cadeias de evidências (Flask) |
| Mecanismo Forense | 9 — planejada | Investigação pós-evento — super timelines, linhagem de processos, análise de beacon, auditorias de persistência, banco de dados de evidências somente anexação |
| Painel Forense | 9 — planejada | Conclusões forenses resumidas — status codificado por cores, geração de relatórios, navegação de evidências |
