Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SOC335-CVE-2024-49138-Investigation — Investigação SOC de um alerta de exploração do CVE-2024-49138 usando análise de logs, inteligência de ameaças e contenção de endpoints. | Kitploit
Ferramentas/GitHubGitHub/nadineelliottcyber/soc335-cve-2024-49138-investigation
Forensia DigitalInteligência de AmeaçasAprendizado e EducaçãoResposta a IncidentesRecursos CuradosAnálise de Logs
GitHubnadineelliottcyber/soc335-cve-2024-49138-investigation

SOC335-CVE-2024-49138-Investigation

Compartilhar

Investigação SOC de um alerta de exploração do CVE-2024-49138 usando análise de logs, inteligência de ameaças e contenção de endpoints.

Ver Repositório
33há 2 mesesAinda não revisado

SOC335 – Investigação de Exploração da CVE-2024-49138

Visão Geral

Este projeto documenta uma investigação de SOC sobre um alerta de exploração da CVE-2024-49138 usando a plataforma LetsDefend. A investigação envolveu a análise de logs de rede, pesquisa de indicadores de comprometimento, determinação de se ocorreu comunicação suspeita e contenção do endpoint afetado.
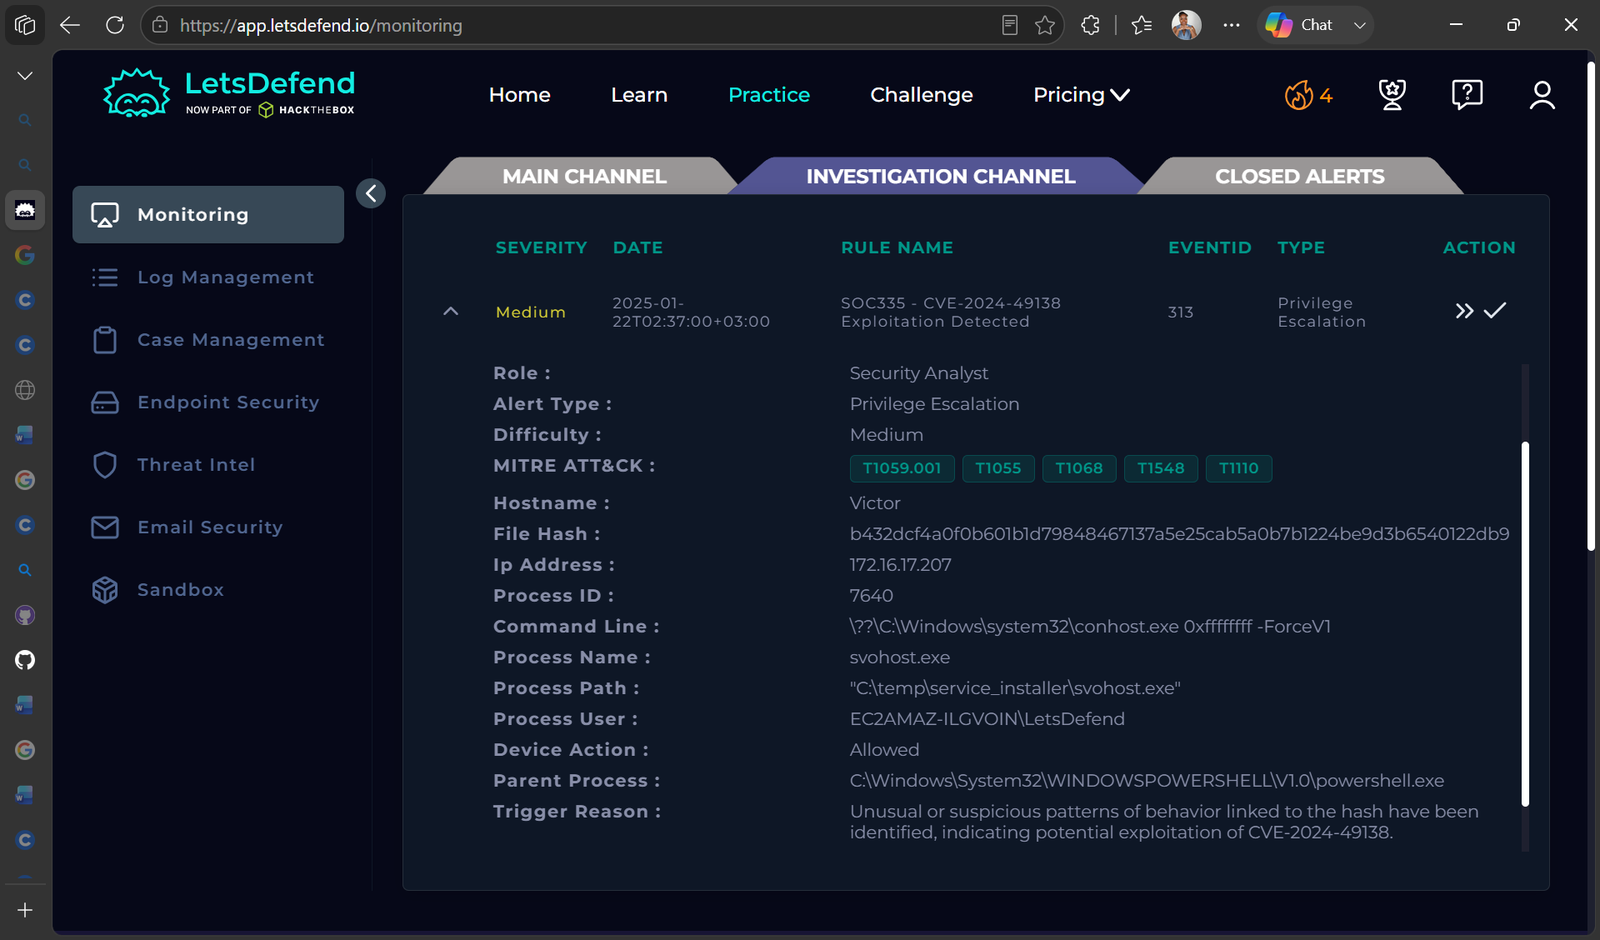
Detalhes do Alerta

  • Alerta: SOC335 – Exploração da CVE-2024-49138 Detectada
  • Severidade: Média
  • ID do Evento: 313
  • Categoria: Escalação de Privilégios
  • Host Afetado: Victor
  • IP Interno: 172.16.17.207
  • IP Externo Suspeito: 185.107.56.141

Captura de Tela do Alerta

Detalhes do Alerta SOC335

Investigação

1. Análise de Logs

Os logs de firewall foram revisados para investigar a comunicação envolvendo o endpoint afetado. Foi identificado tráfego entre o endereço IP externo suspeito e o host interno.

2. Inteligência de Ameaças

O endereço IP externo foi investigado usando o VirusTotal e informações adicionais de inteligência de ameaças para determinar se estava associado a atividade suspeita.

3. Investigação do Endpoint

O endpoint afetado foi identificado como Victor (172.16.17.207), um cliente Windows 10.
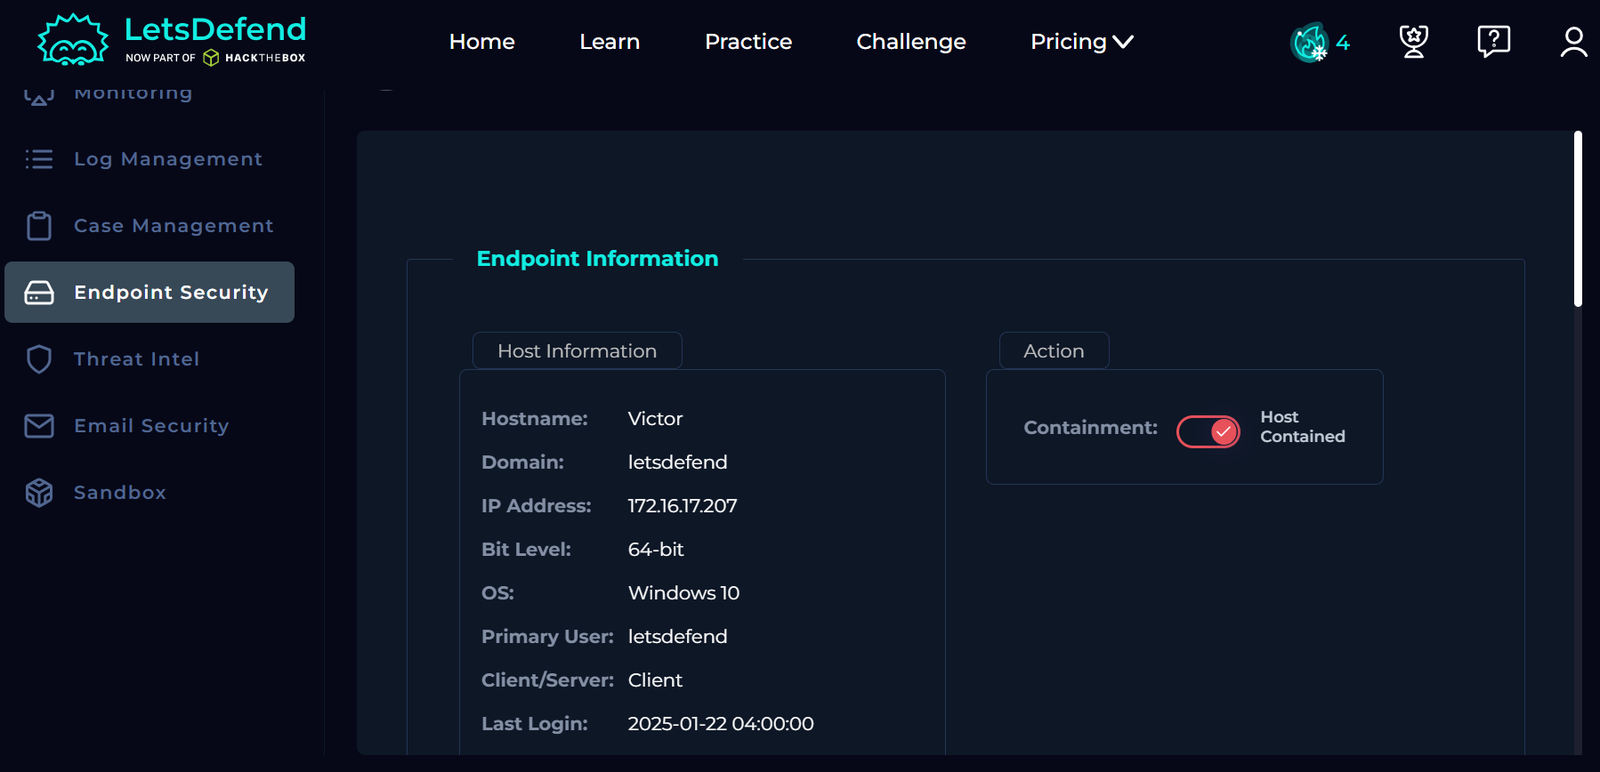
Endpoint Afetado - Victor

4. Contenção

Com base nos resultados da investigação, o endpoint afetado foi contido por meio da plataforma de Detecção e Resposta de Endpoints (EDR) para prevenir atividades potencialmente maliciosas adicionais.

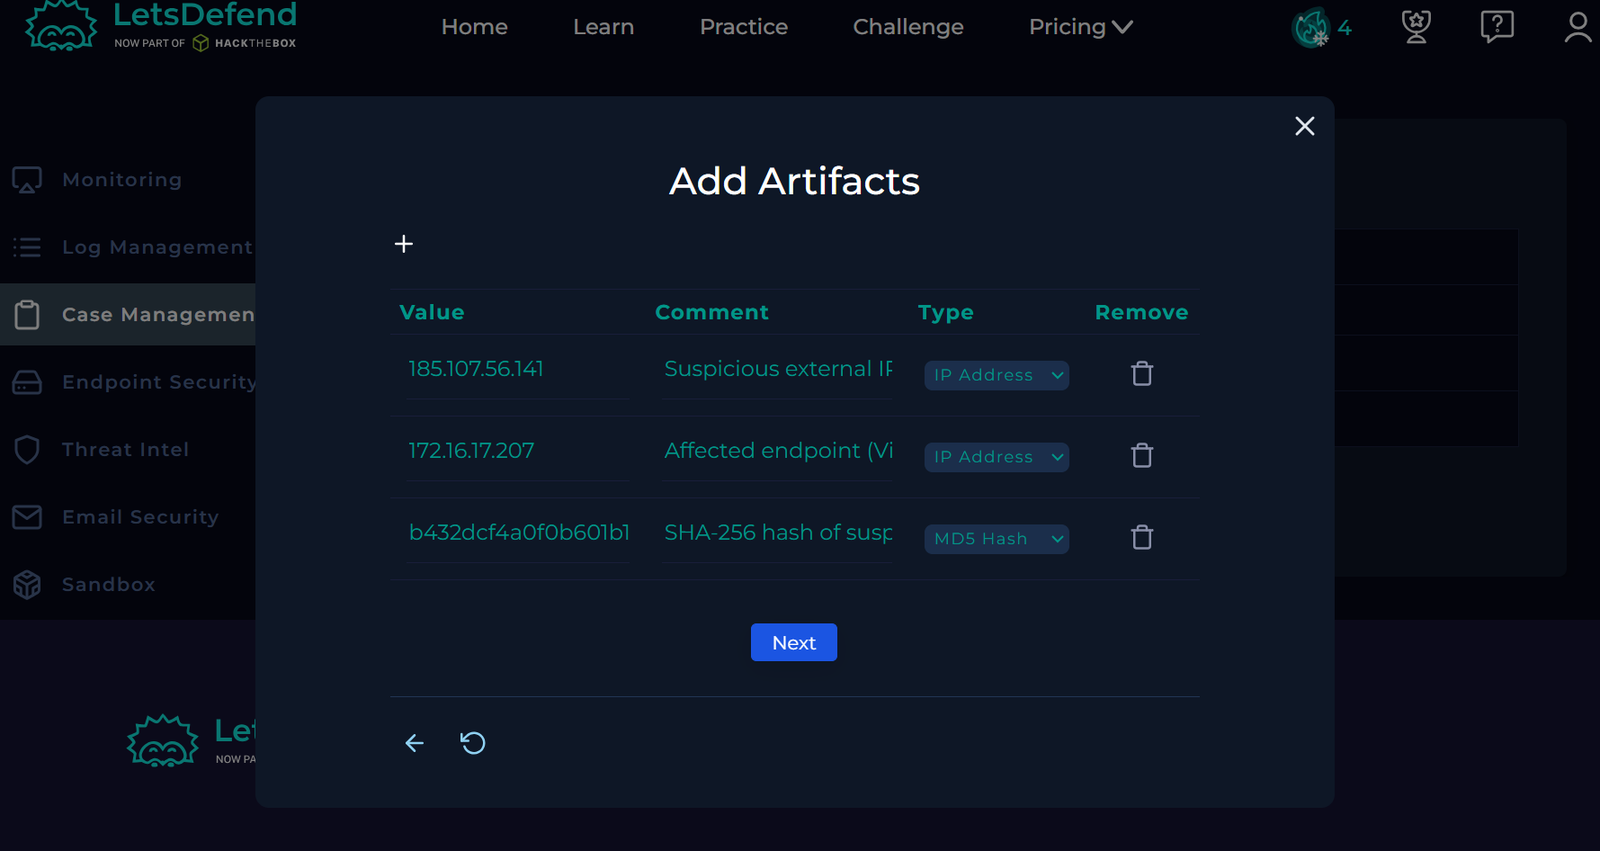
Indicadores de Comprometimento (IOCs)

TipoValor
IP Externo185.107.56.141
IP Interno172.16.17.207
HostnameVictor

Indicadores de Comprometimento - Artefatos

Conclusão

O alerta foi determinado como um Verdadeiro Positivo. Foi identificada atividade de rede suspeita associada ao alerta de exploração, e o endpoint afetado foi contido como parte do processo de resposta a incidentes.
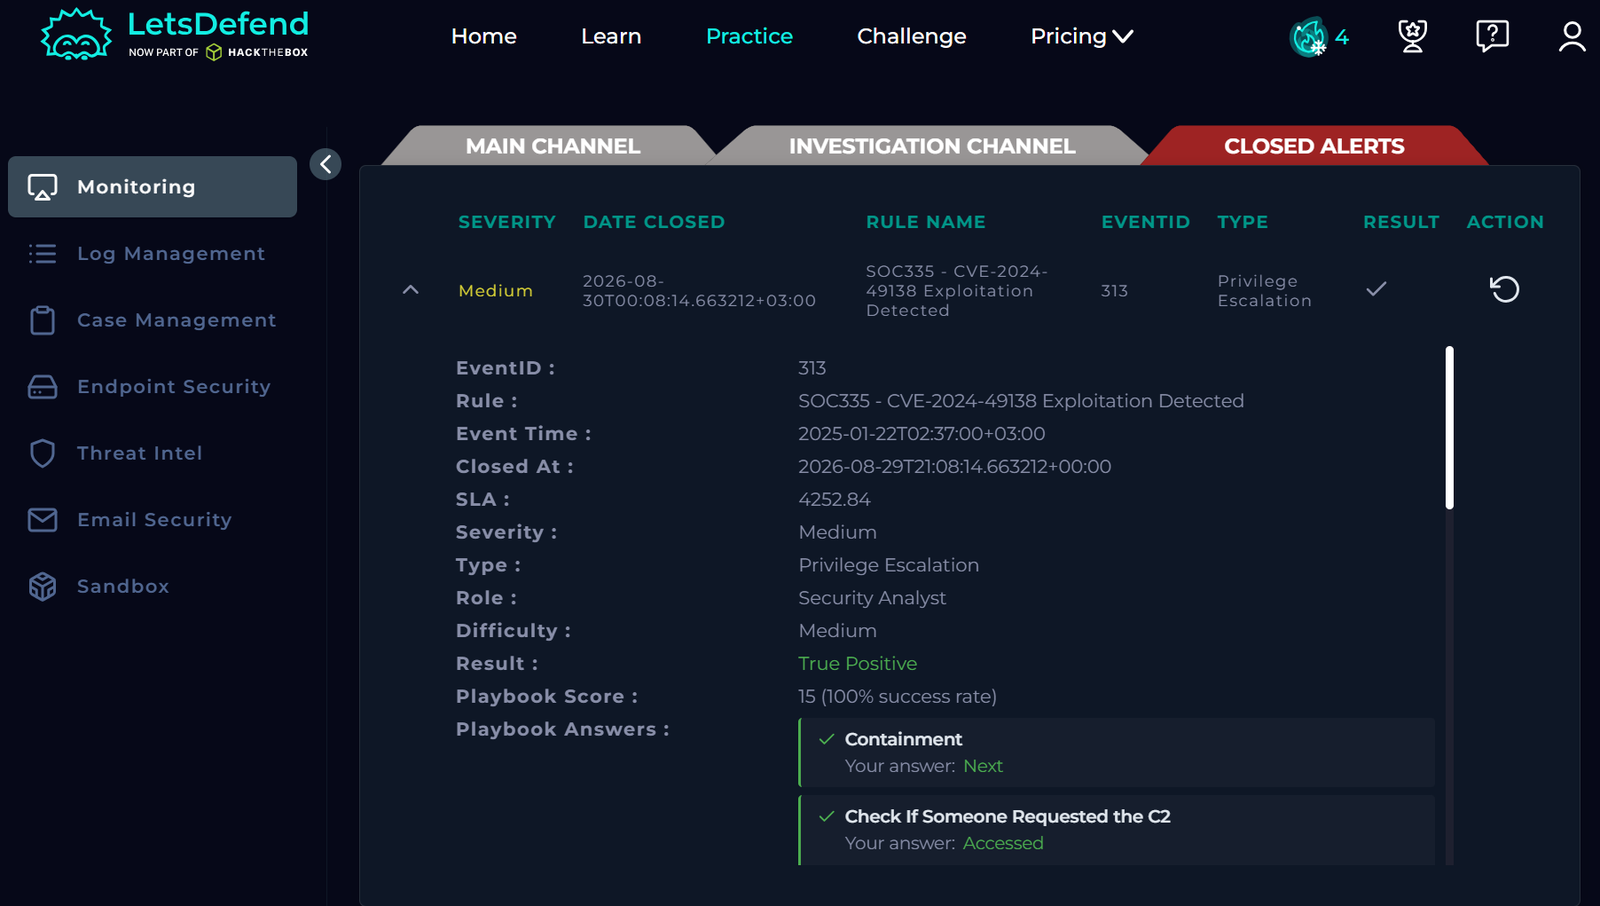
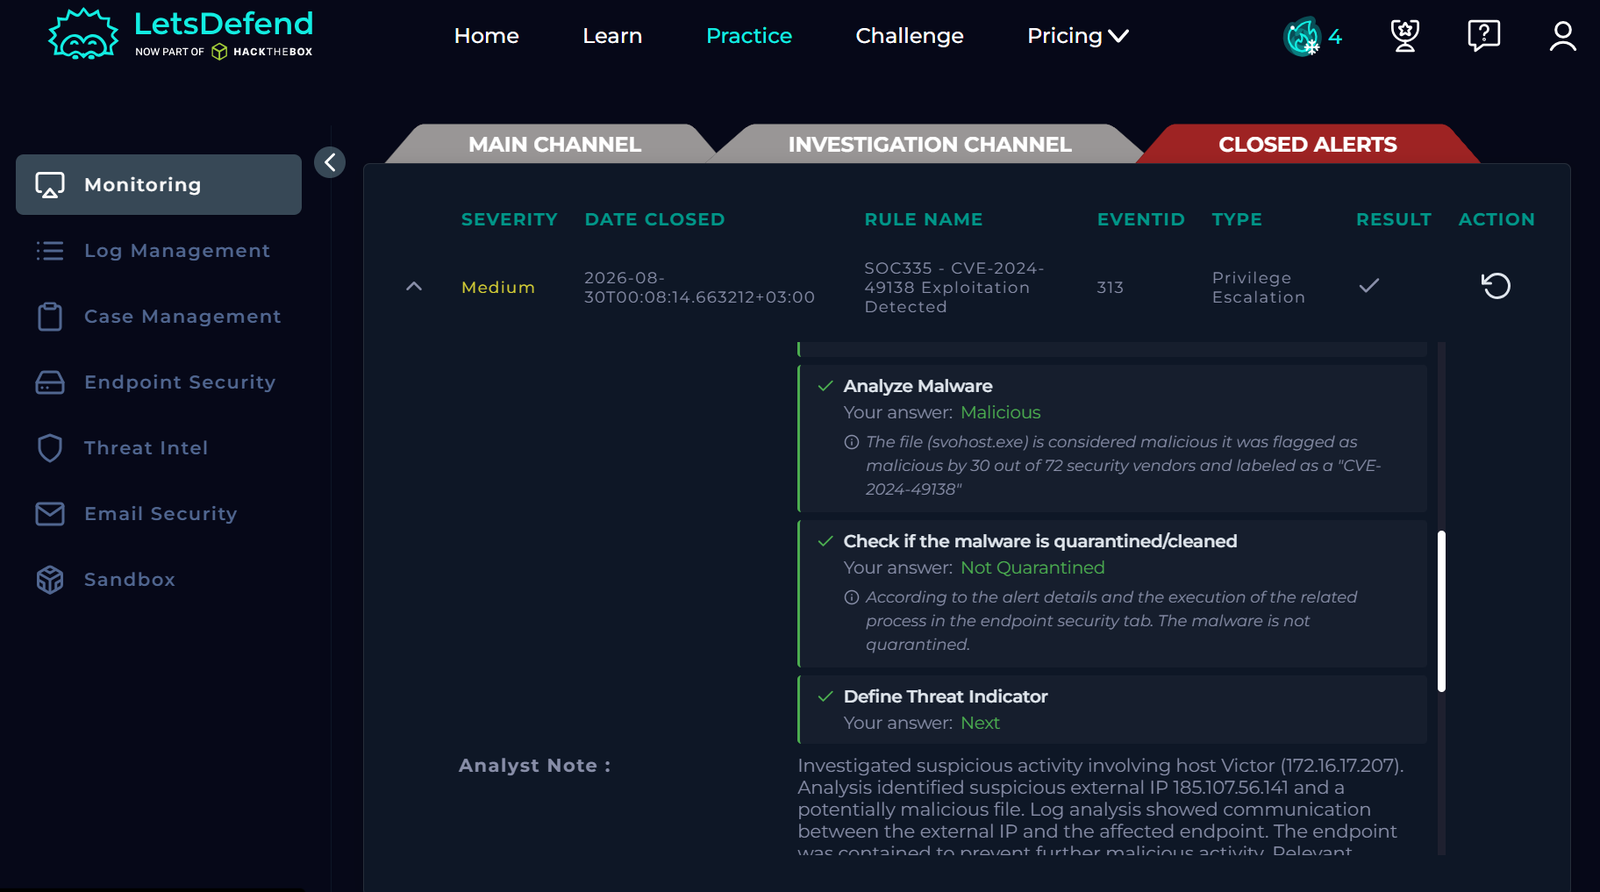
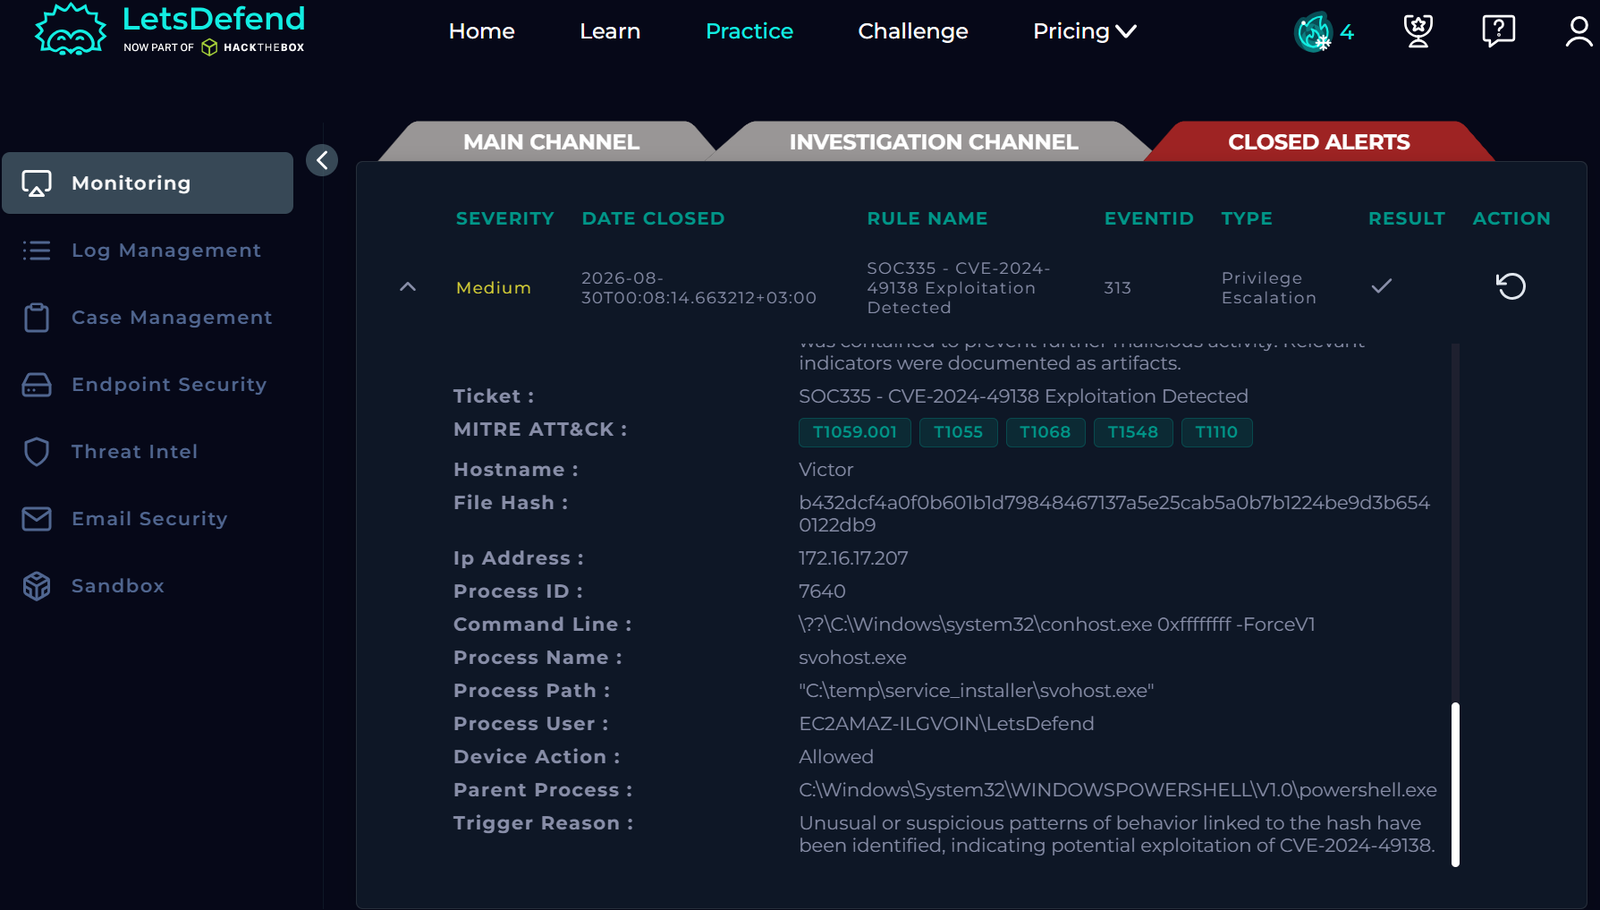
Resultados do Alerta Encerrado

Resultados do Alerta Encerrado - Parte 1

Resultados do Alerta Encerrado - Parte 2

Resultados do Alerta Encerrado - Parte 3

Habilidades Demonstradas

  • Triagem de alertas de SOC
  • Análise de logs
  • Pesquisa de inteligência de ameaças
  • Análise de Indicadores de Comprometimento (IOC)
  • Investigação de endpoints
  • Contenção de incidentes
  • Investigação com EDR
  • Documentação de incidentes

Ferramentas Utilizadas

  • LetsDefend
  • VirusTotal

Este projeto foi concluído em um ambiente de SOC simulado para fins educacionais e de portfólio.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →