mythicagents/xenon
Um agente Mythic para Windows escrito em C
⚠️ Xenon está em um estágio inicial de lançamento. Não é opsec safe e pode conter problemas de memória que causam travamentos. Teste minuciosamente se planeja usar em um ambiente real.
Xenon não faz nenhuma alegação sobre evasão. A configuração padrão não será OPSEC safe. O objetivo do Xenon é permitir que o operador personalize recursos para atingir seus objetivos.
Instalar o Xenon em um servidor Mythic já existente é muito fácil. Se você ainda não tem um servidor Mythic configurado, para fazer isso acesse a página do projeto Mythic.
Para mais personalizações e evasão, consulte a Wiki.
No diretório de instalação do Mythic, use o seguinte comando para instalar o Xenon como usuário root:
./mythic-cli install github https://github.com/MythicAgents/Xenon.git
No diretório de instalação do Mythic, use o seguinte comando para instalar o Xenon como usuário não-root:
sudo -E ./mythic-cli install github https://github.com/MythicAgents/Xenon.git
| Comando | Uso | Descrição |
|---|---|---|
pwd | pwd | Mostra o diretório de trabalho atual. |
ls | ls [path] | Lista informações do diretório <directory>. |
cd | cd <directory> | Altera o diretório de trabalho. |
cp | cp <source file> <destination file> | Copia um arquivo para um novo destino. |
rm | rm <path|file> | Remove um diretório ou arquivo. |
mkdir | mkdir <path> | Cria um novo diretório. |
getuid | getuid | Obtém a identidade atual. |
make_token | make_token <DOMAIN> <username> <password> [LOGON_TYPE] | Cria um token e o representa usando credenciais em texto claro. |
steal_token | steal_token <pid> | Rouba e representa o token de um processo alvo. |
rev2self | rev2self | Reverte a identidade para o token do processo original. |
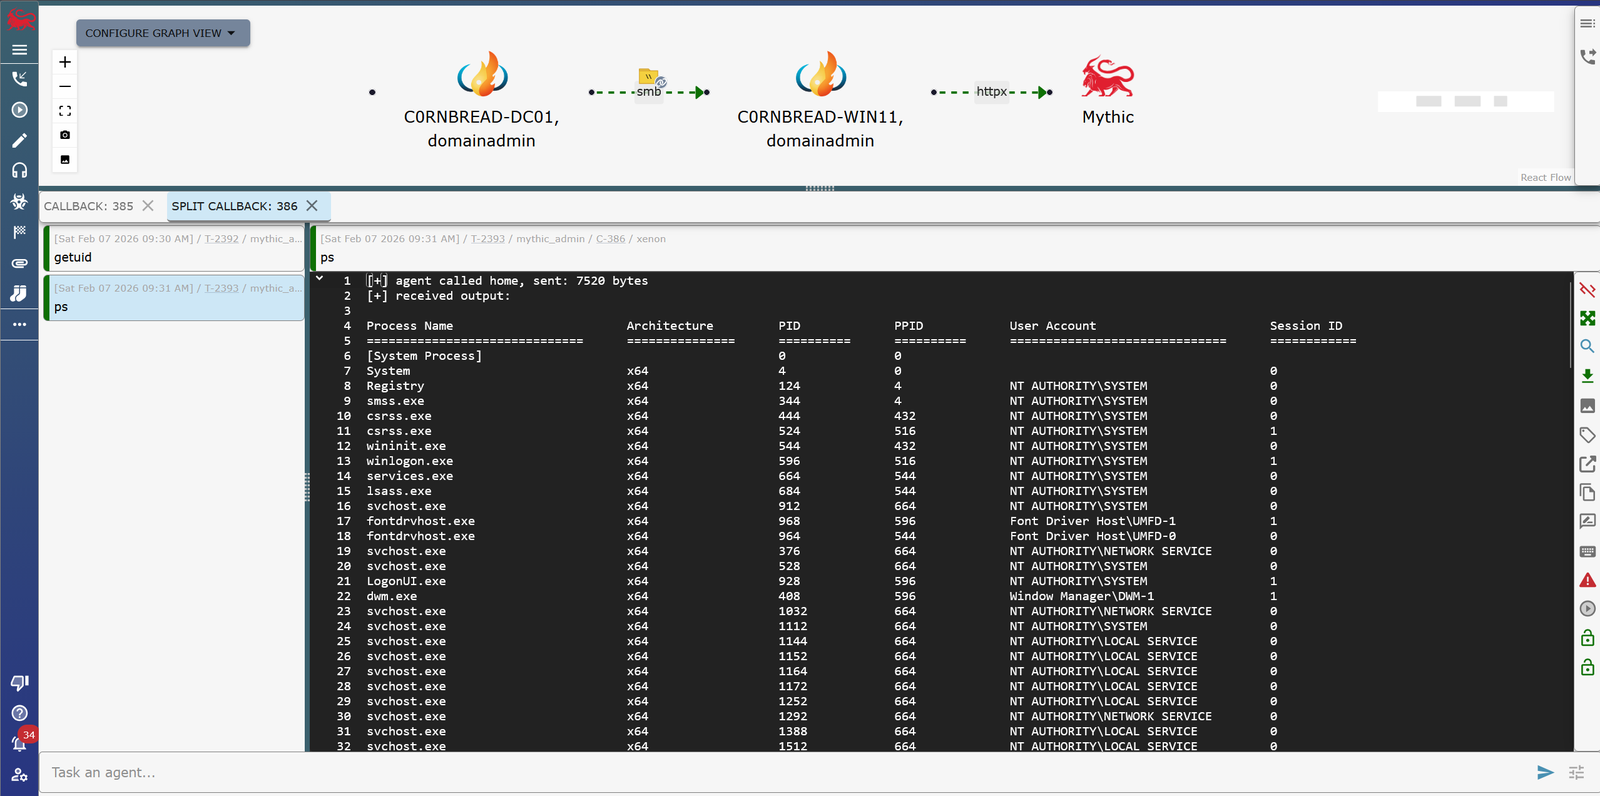
ps | ps | Lista os processos do host. |
shell | shell <command> | Executa {command} em um terminal. |
remote_exec | remote_exec -Module [module] -Target [target] -Command [command + args] [-Domain [domain]] [-Username [username]] [-Password [password]] | Executa um comando em uma máquina remota usando WMI, WinRM ou SCShell. |
sleep | sleep <seconds> [jitter] | Altera o temporizador de sleep e o jitter. |
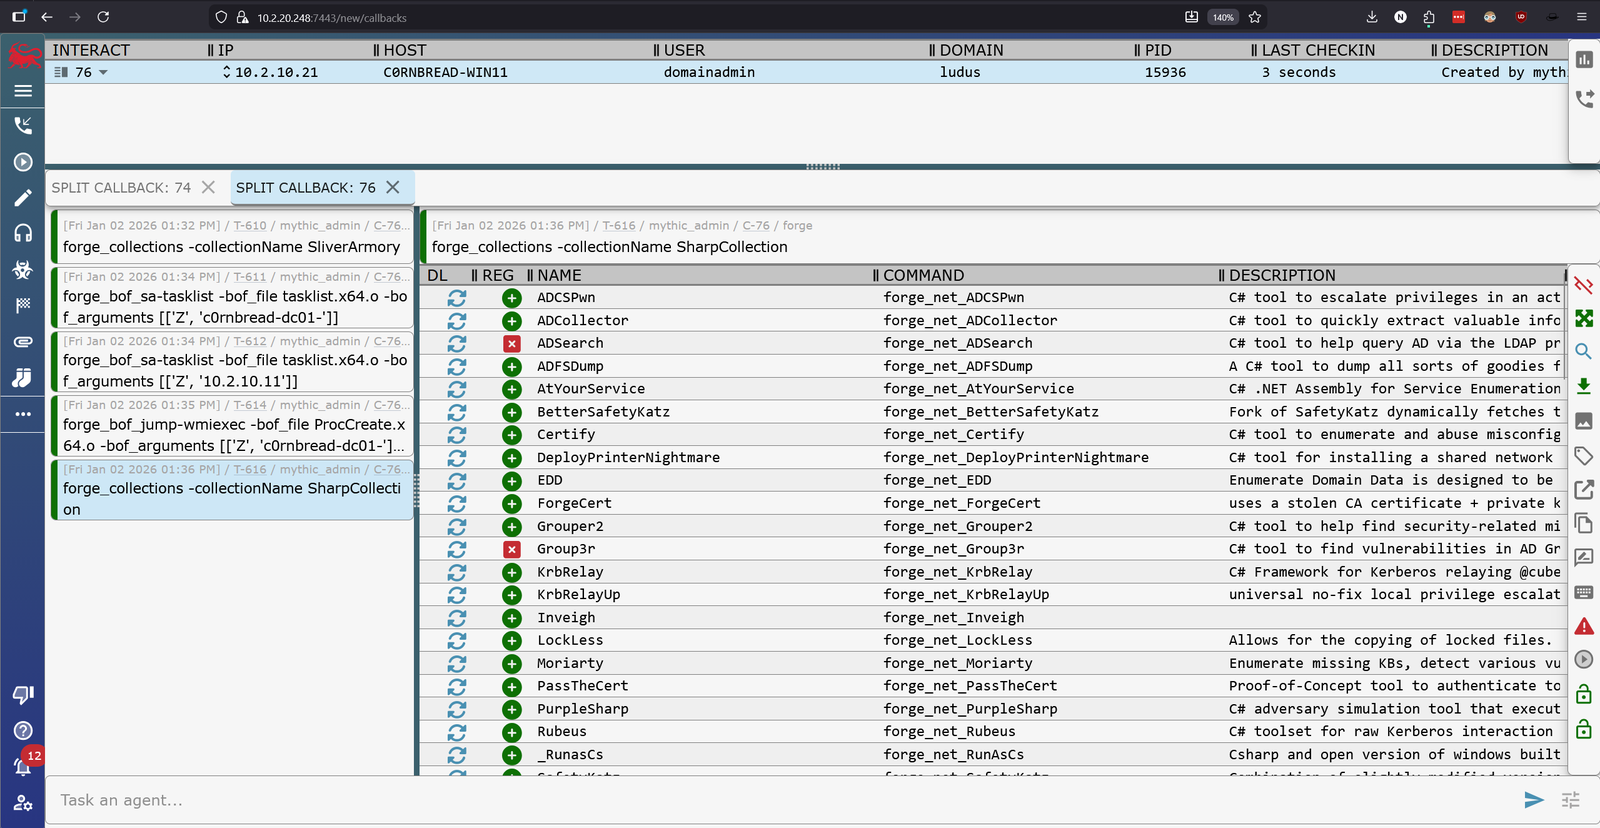
inline_execute | inline_execute -BOF [COFF.o] [-Arguments [optional arguments]] | Executa um Beacon Object File na thread do processo atual e exibe a saída. Aviso: Tipos de argumentos incorretos podem travar o processo do Agente. |
async_execute | async_execute -BOF [COFF.o] [-Arguments [optional arguments]] | Executa um Beacon Object File de forma assíncrona em uma thread em segundo plano. A saída é transmitida via atualizações de tarefa. Suporta BeaconWakeup / BeaconGetStopJobEvent. |
jobs | jobs | Lista os jobs BOF assíncronos em execução e seus UUIDs de tarefa do Mythic. |
jobkill | jobkill <task_uuid> | Interrompe um BOF assíncrono em execução pelo UUID da tarefa do agente Mythic (sinaliza BeaconGetStopJobEvent). |
usermon | usermon [-Interval 3000] | Monitor assíncrono de login (polling de sessão WTS). Alertas ao vivo são transmitidos nesta tarefa. Pare com jobkill <usermon_task_uuid>. |
keylogger | keylogger [-Interval 30000] | Keylogger assíncrono: armazena as teclas em buffer e as despeja em um intervalo. Saída ao vivo nesta tarefa. Pare com jobkill <keylogger_task_uuid>. |
inline_execute_assembly | inline_execute_assembly -Assembly [file] [-Arguments [assembly args] [--patchexit] [--amsi] [--etw]] | Executa um Assembly .NET no processo atual usando o BOF "Inline-EA" de @EricEsquivel (ex.: inline_execute_assembly -Assembly SharpUp.exe -Arguments "audit" --patchexit --amsi --etw) |
execute_assembly | execute_assembly -Assembly [SharpUp.exe] [-Arguments [assembly arguments]] | Executa um Assembly .NET em processos remotos e recupera a saída. |
execute_dll | execute_dll -File [mimikatz.x64.dll] | Executa uma Dynamic Link Library como PIC. (ex.: execute_dll -File mimikatz.x64.dll) |
spawnto | spawnto -path [C:\Windows\System32\svchost.exe] | Define o caminho completo do processo a ser usado para comandos de spawn e inject. |
powerchell | powerchell -Command <command> | Executa script PowerShell usando a DLL post-ex PowerChell. |
powershell_import | powershell_import -File [script.ps1] | --clear | Importa script PowerShell para o cache. |
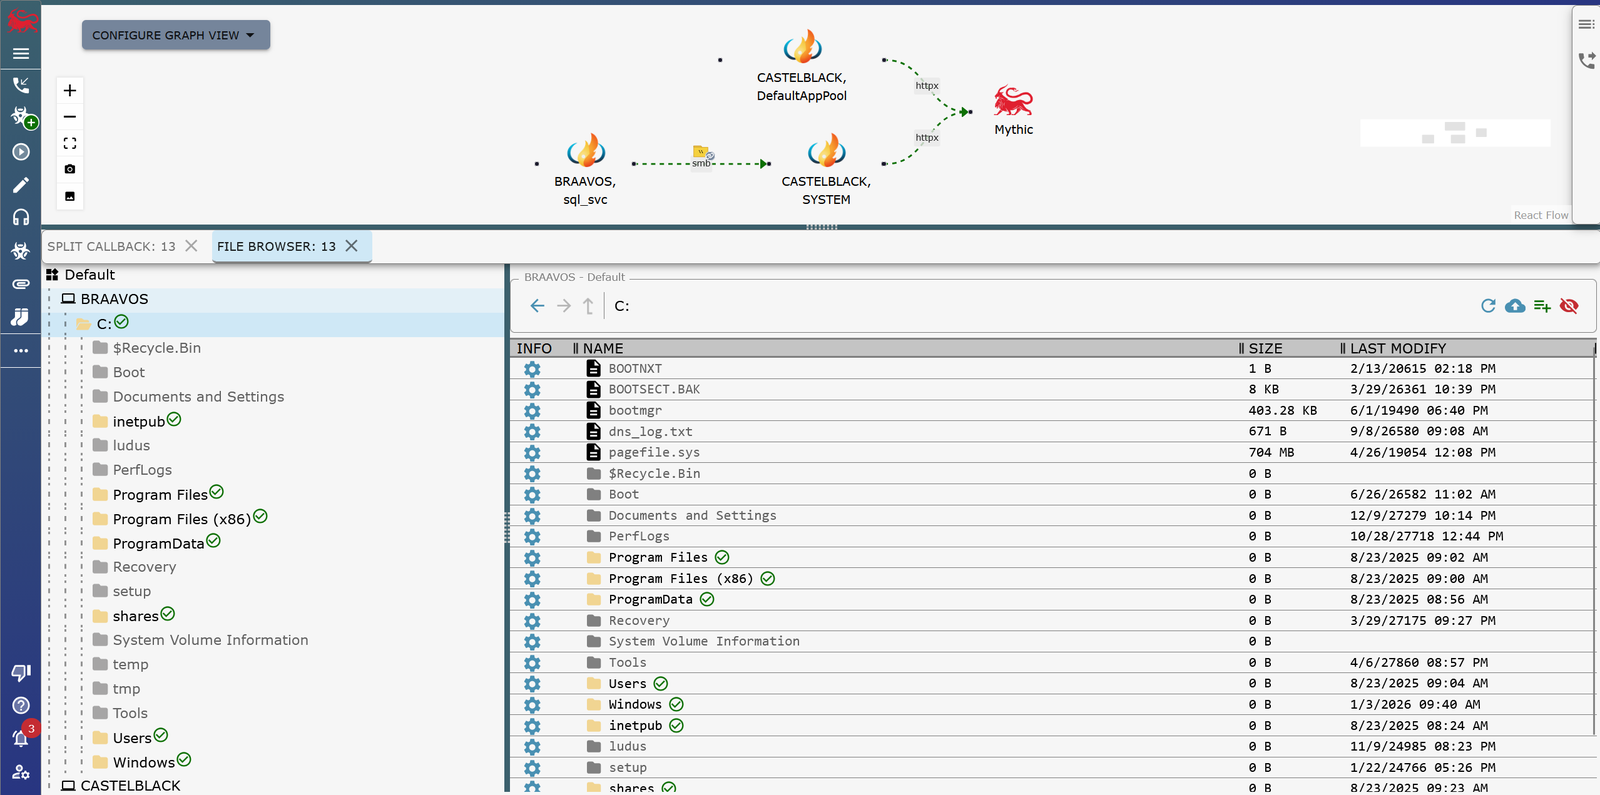
download | download -path <file path> | Baixa um arquivo do sistema alvo (suporta caminho UNC). |
upload | upload (modal) | Envia um arquivo para a máquina alvo selecionando um arquivo do seu computador. |
status | status | Lista os hosts de conexão C2 e seus status. |
link | link <target> [<named pipe>|<tcp_port>] | Conecta a um Agente de Link SMB/TCP. |
unlink | unlink <Display Id> | Desconecta de um Agente de Link SMB/TCP. |
socks | socks <start/stop> <port number> | Habilita proxy compatível com SOCKS 5 para enviar dados à rede alvo. |
rportfwd | rportfwd -Action {start|stop} -Port [port] -RemoteIP [ip] -RemotePort [port] | Redirecionamento de porta reverso. |
kill | kill [pid] | Mata um processo pelo PID. |
register_process_inject_kit | register_process_inject_kit (pops modal) | Registra um BOF personalizado para usar na injeção de processo (compatível com CS). Consulte a documentação para requisitos. |
exit | exit | Solicita que o implant saia. |