
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
loupe — Um app iOS focado em privacidade que conscientiza sobre o que os apps nativos podem ver | Kitploit

Ferramentas/GitHubGitHub/mysk-research/loupe
OSINT (Inteligência de Fontes Abertas)Segurança iOSColeta de InformaçõesSegurança MóvelPrivacidadeAprendizado e EducaçãoFalsificação de Impressão Digital
GitHubmysk-research/loupe

loupe

Um app iOS focado em privacidade que conscientiza sobre o que os apps nativos podem ver
Ver Repositório
1.5k5866há 5 mesesRevisado pelo Kitploit
Compartilhar

Loupe

Loupe

Loupe é um aplicativo para iOS e iPadOS que oferece um tour prático pela superfície de identificação de dispositivos. Ele lê valores reais das APIs públicas do iOS, as mesmas que qualquer aplicativo de terceiros pode chamar, e os exibe de forma bruta. O objetivo é simples: veja o que o seu iPhone expõe silenciosamente e por que cada leitura ajuda um aplicativo a reconhecê-lo novamente.

Os rastreadores não precisam do seu nome, e-mail ou localização para reconhecê-lo online. Cada leitura não é necessariamente única por si só, mas juntas formam uma impressão digital que o segue entre aplicativos e sites.

Baixar Loupe na App Store

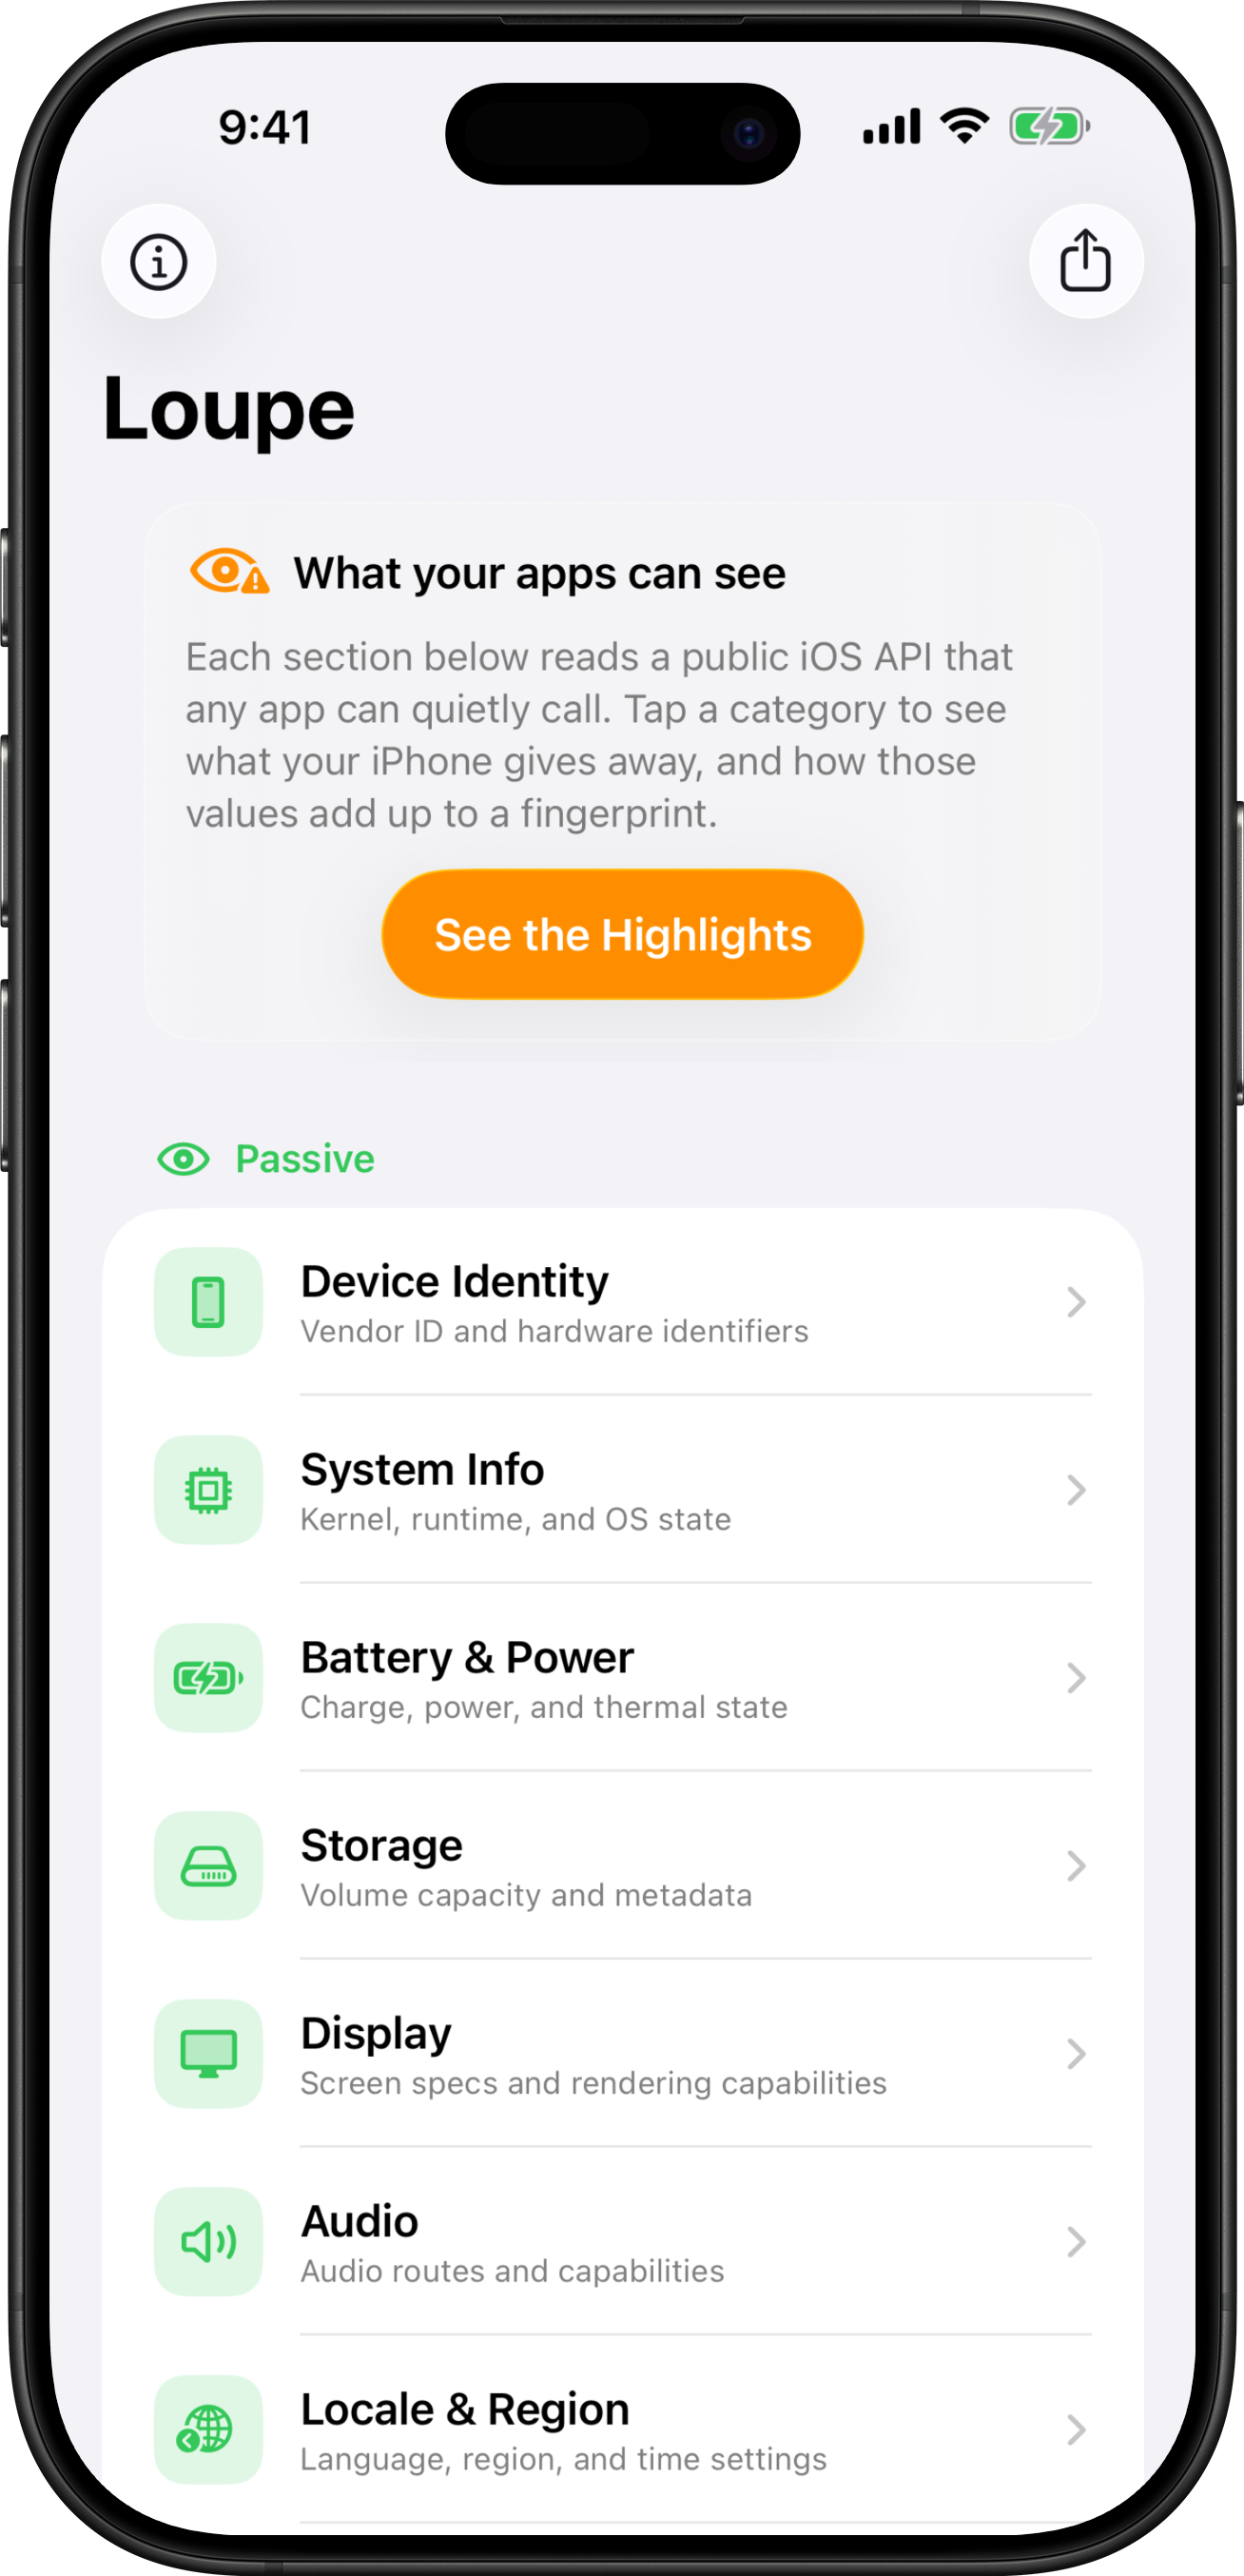
Captura de tela do Loupe mostrando a categoria de sinais passivos Captura de tela do Loupe mostrando a categoria de sinais que exigem permissão Captura de tela do Loupe mostrando alguns destaques do que os aplicativos podem ver

Como os sinais são organizados

O Loupe agrupa cada leitura em três níveis, refletindo o custo de acesso:

  • Passivo — visível a qualquer aplicativo sem nenhum aviso (localidade, fuso horário, tela, bateria e muito mais).
  • Requer Permissão — leituras que acionam um aviso do iOS (contatos, fotos, localização, calendários).
  • Avançado — usos inteligentes de canais indiretos de APIs públicas, como sondagem de esquemas de URL via canOpenURL e persistência do Keychain após reinstalações.

Privacidade

Nada que o Loupe lê sai do seu dispositivo, a menos que você o exporte explicitamente. Os valores são exibidos de forma bruta, sem agregação ou hash. Nada é enviado, sincronizado ou compartilhado.

Uma nota sobre como foi construído

O Loupe foi escrito quase inteiramente por ferramentas de codificação de IA.

Compilando

Você precisará do Xcode 26 ou superior.

  1. Abra code/Loupe.xcodeproj.
  2. Copie code/Config/Signing.local.xcconfig.example para code/Config/Signing.local.xcconfig e preencha com seu próprio DEVELOPMENT_TEAM e identificadores de pacote. Este arquivo está no gitignore e nunca é publicado.
  3. Compile e execute em um dispositivo ou simulador.

O projeto utiliza pastas compiláveis do Xcode (referências de pasta), então novos arquivos Swift são detectados automaticamente sem necessidade de editar o arquivo do projeto.

macOS

O Loupe também compila para macOS. A versão para Mac está quase completa, mas algumas coisas ainda precisam de trabalho antes de ficar polida.

Apoie o projeto

O Loupe é gratuito e de código aberto. Se ele ajudou você a ver o que os aplicativos podem aprender silenciosamente sobre o seu dispositivo, a melhor forma de apoiar mais trabalhos como este é experimentar o Psylo, nosso navegador focado em privacidade para iPhone e iPad. O Psylo oferece navegação com proxy, abas isoladas e proteções anti-impressão digital.

Você também pode ler por que construímos o Psylo.

Licença

O código-fonte é distribuído sob a Licença MIT.

O nome e logotipo Loupe, o ícone do aplicativo, todas as outras imagens e ícones, e os arquivos de design fonte são © Mysk, todos os direitos reservados, e não são cobertos pela licença MIT.

Sobre

O Loupe é feito pela Mysk.

  • Site
  • Blog
  • X
  • Mastodon
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






