
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-6218-POC — Execução Remota de Código por Traversal de Diretório no WinRAR da RARLAB | Kitploit

Ferramentas/GitHubGitHub/mulwarex/cve-2025-6218-poc
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubmulwarex/cve-2025-6218-poc

CVE-2025-6218-POC

Execução Remota de Código por Traversal de Diretório no WinRAR da RARLAB

Ver Repositório
10431há 1 anoAinda não revisado
Compartilhar

Vulnerabilidade de Execução Remota de Código por Directory Traversal no RARLAB WinRAR. Esta vulnerabilidade permite que invasores remotos executem código arbitrário em instalações afetadas do RARLAB WinRAR. É necessária a interação do usuário para explorar esta vulnerabilidade, pois o alvo deve visitar uma página maliciosa ou abrir um arquivo malicioso.

A falha específica está no tratamento de caminhos de arquivo dentro de arquivos compactados. Um caminho de arquivo especialmente criado pode fazer com que o processo percorra diretórios não intencionais. Um invasor pode explorar esta vulnerabilidade para executar código no contexto do usuário atual. Foi o ZDI-CAN-27198.

CVE-2025-6218-POC

📦 Gerador de Payload ZIP Multi-Traversal

Este script Python cria um arquivo ZIP especialmente elaborado que explora uma vulnerabilidade de Execução Remota de Código por Directory Traversal no WinRAR (ZDI-CAN-27198). O arquivo inclui um payload projetado para ser extraído na pasta Inicializar do Windows, permitindo a execução no próximo login do usuário.

CVE-2025-6218-POC

⚠️ AVISO: Esta ferramenta é fornecida apenas para fins educacionais e de pesquisa. O uso não autorizado pode ser ilegal e antiético. Sempre obtenha a devida autorização antes de testar em qualquer sistema.


🔥 Visão Geral da Vulnerabilidade

  • Software Afetado: WinRAR (todas as versões anteriores ao patch)
  • Referência CVE / ZDI: ZDI-CAN-27198
  • Vetor de Ataque: arquivo ZIP malicioso
  • Impacto: Execução Remota de Código (RCE) na extração do arquivo

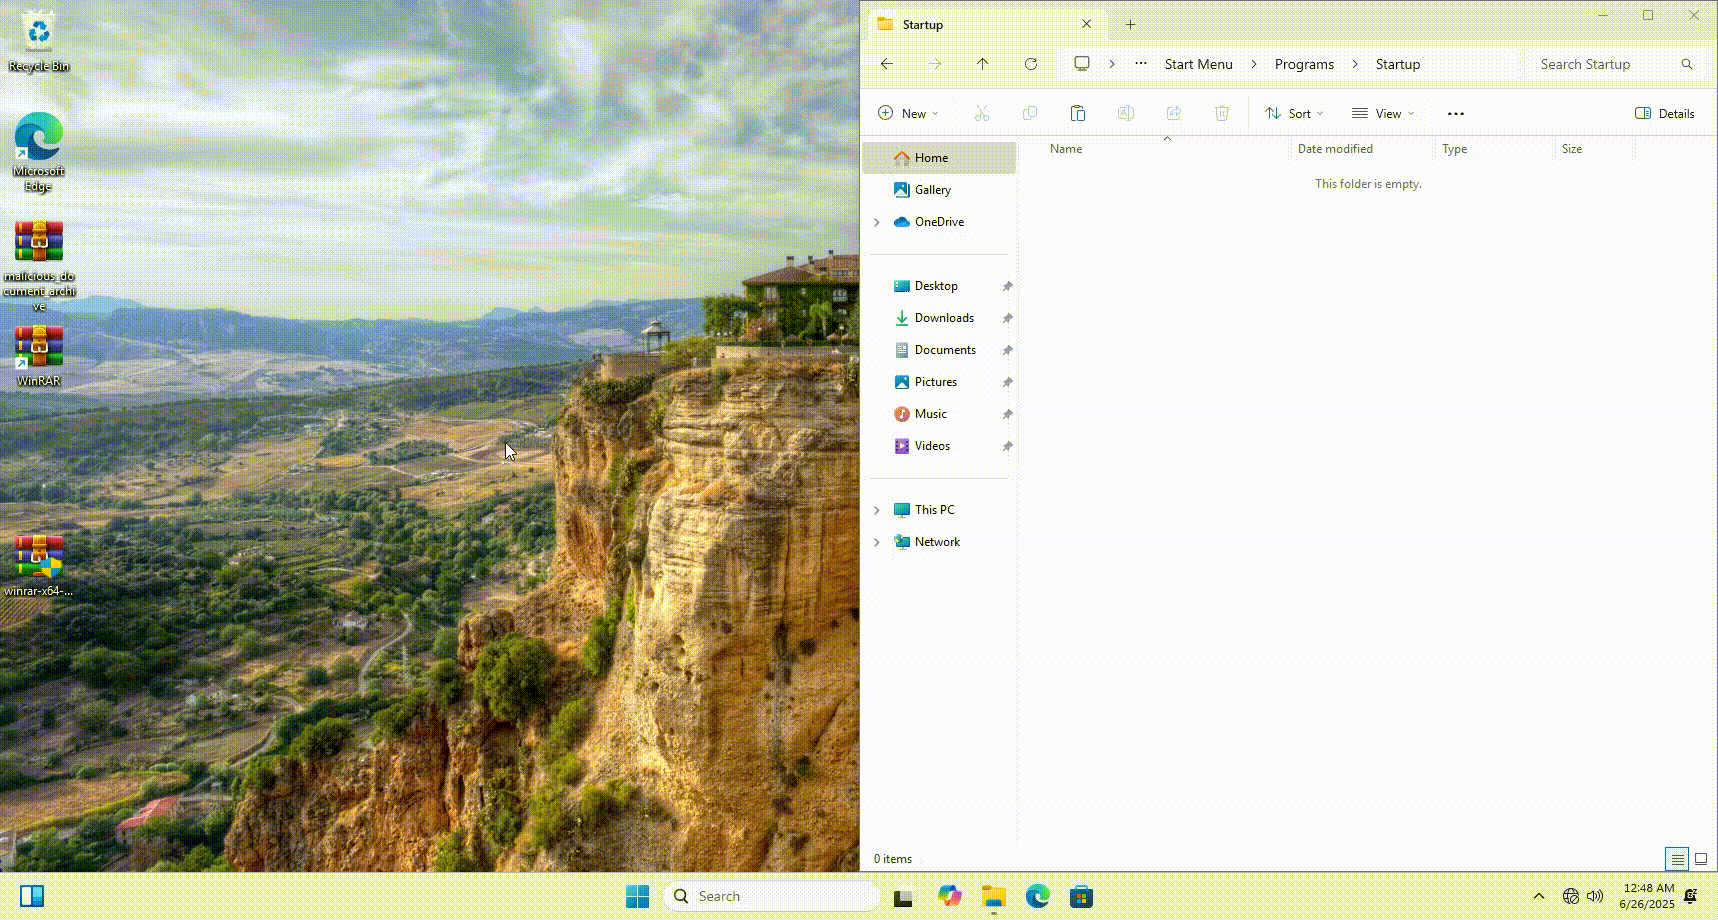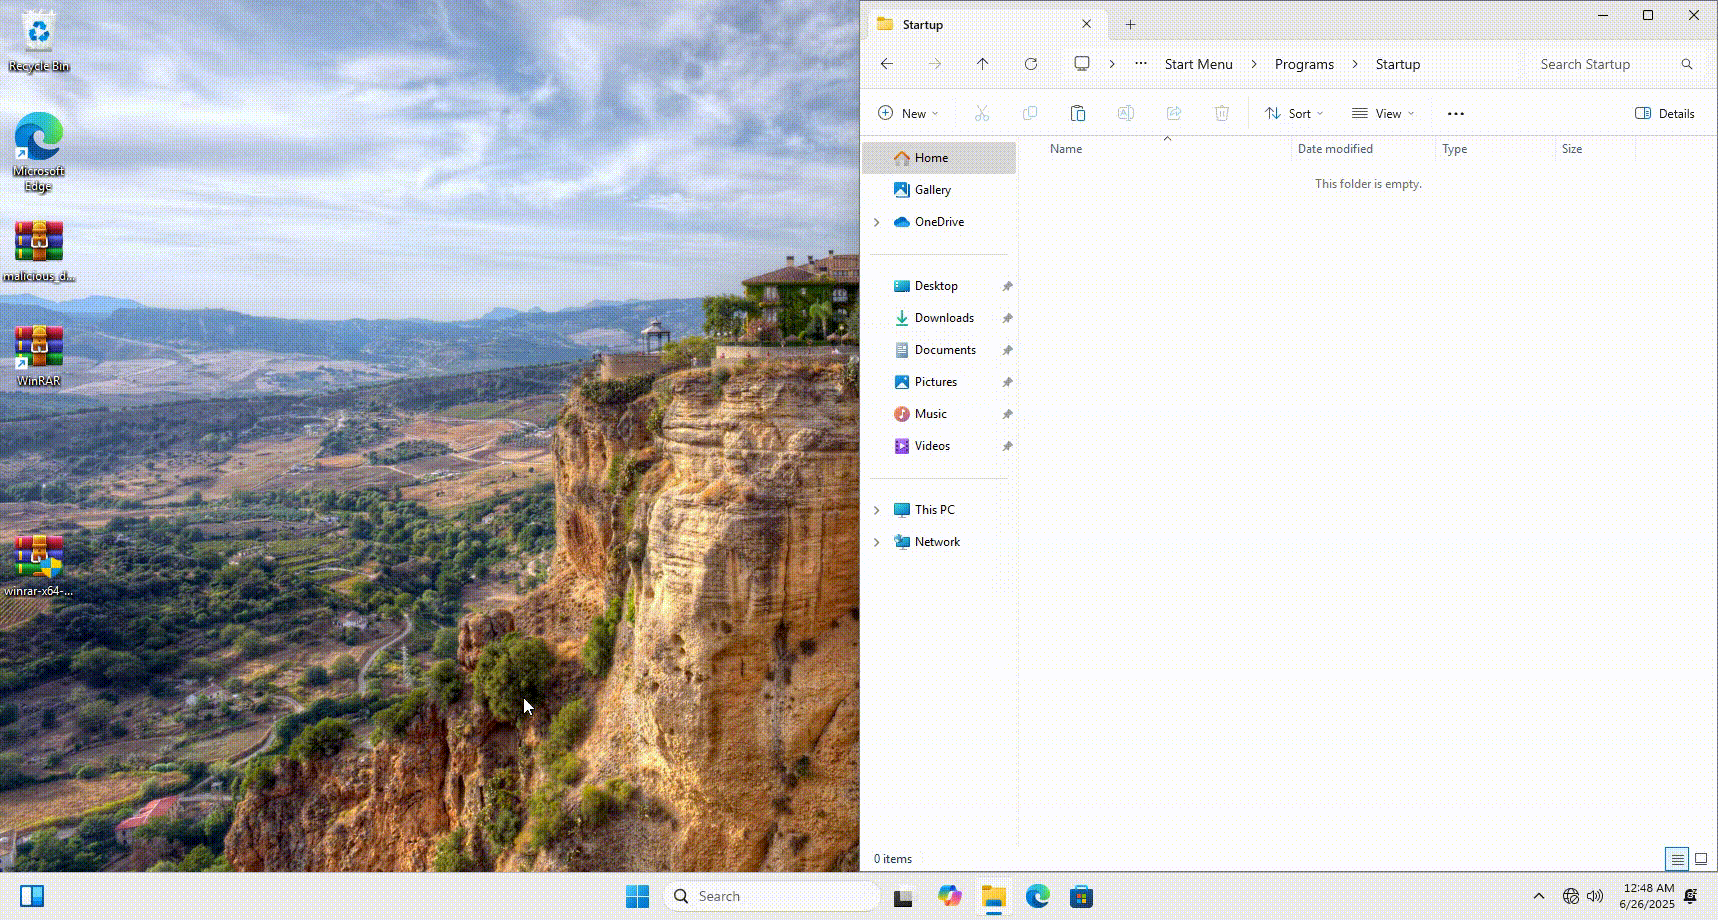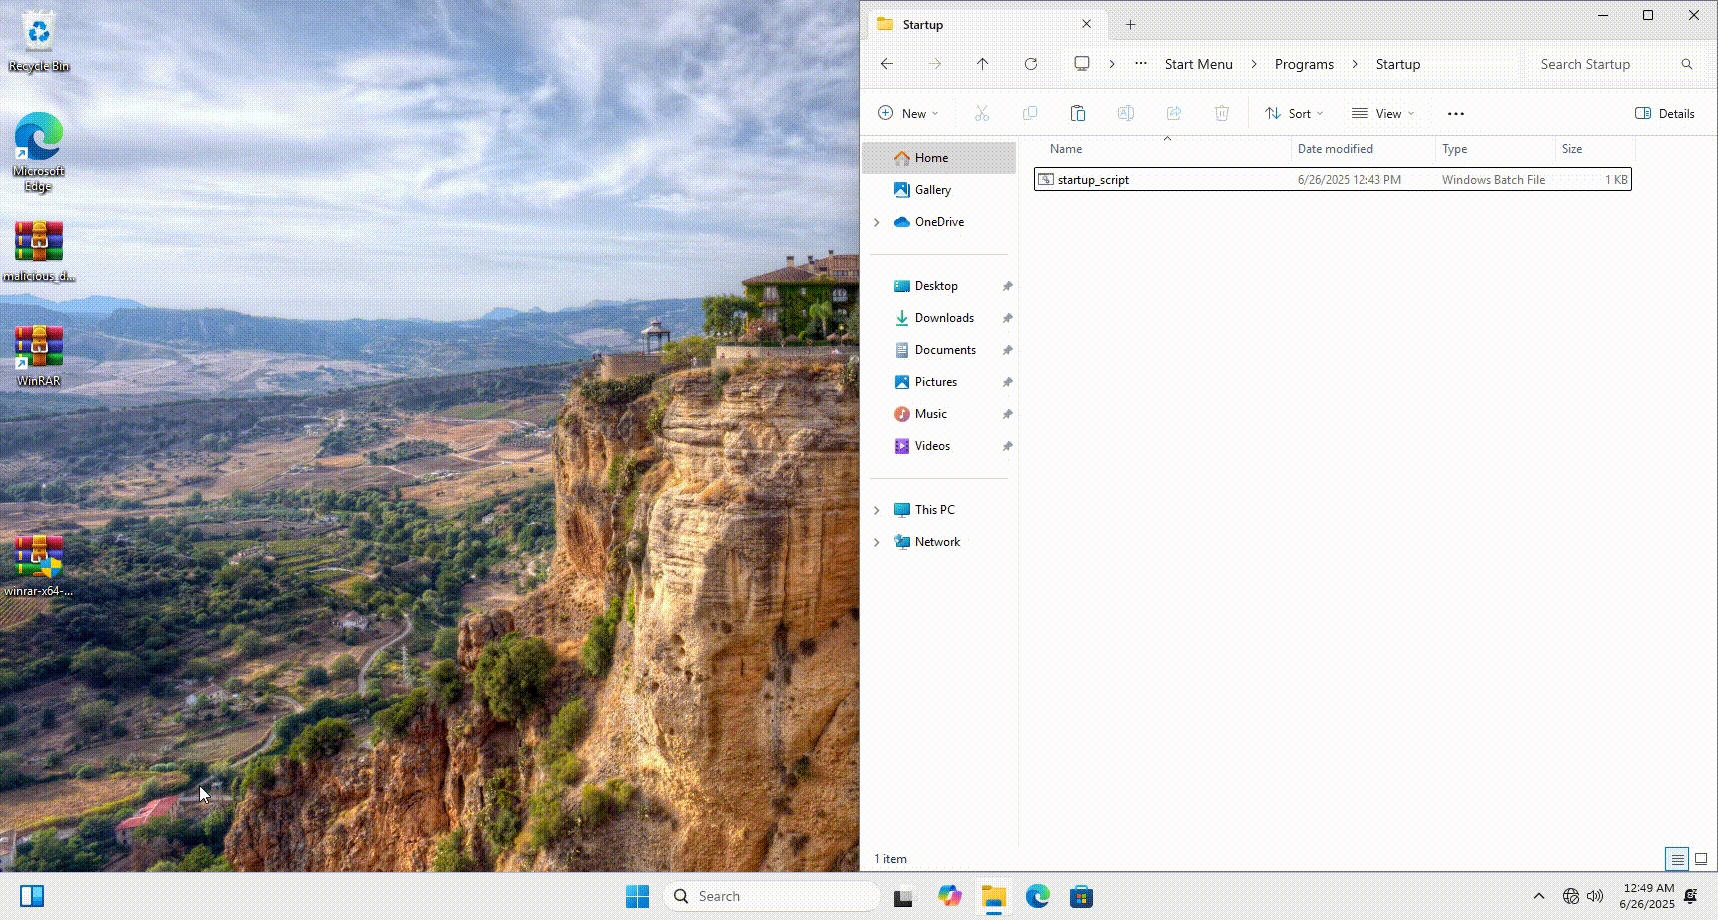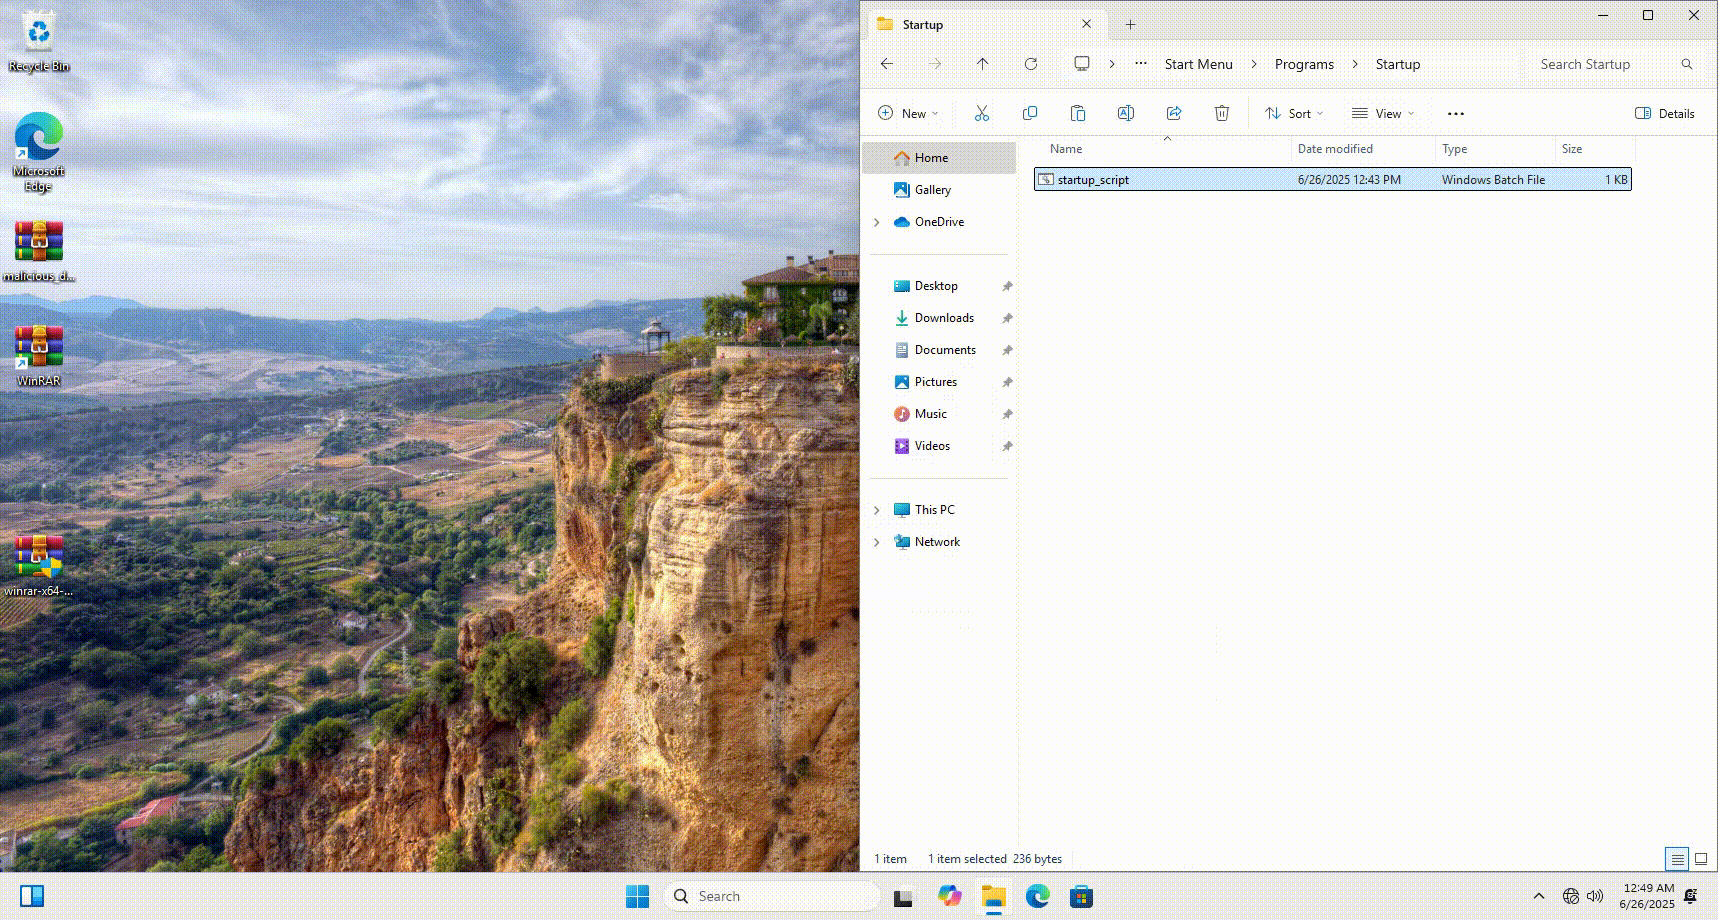
Ao incorporar um payload com sequências de directory traversal (.. .\\.. .\\...), o ZIP engana o WinRAR, fazendo-o extrair arquivos fora do diretório atual—por exemplo, para a pasta Inicializar da vítima: AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup
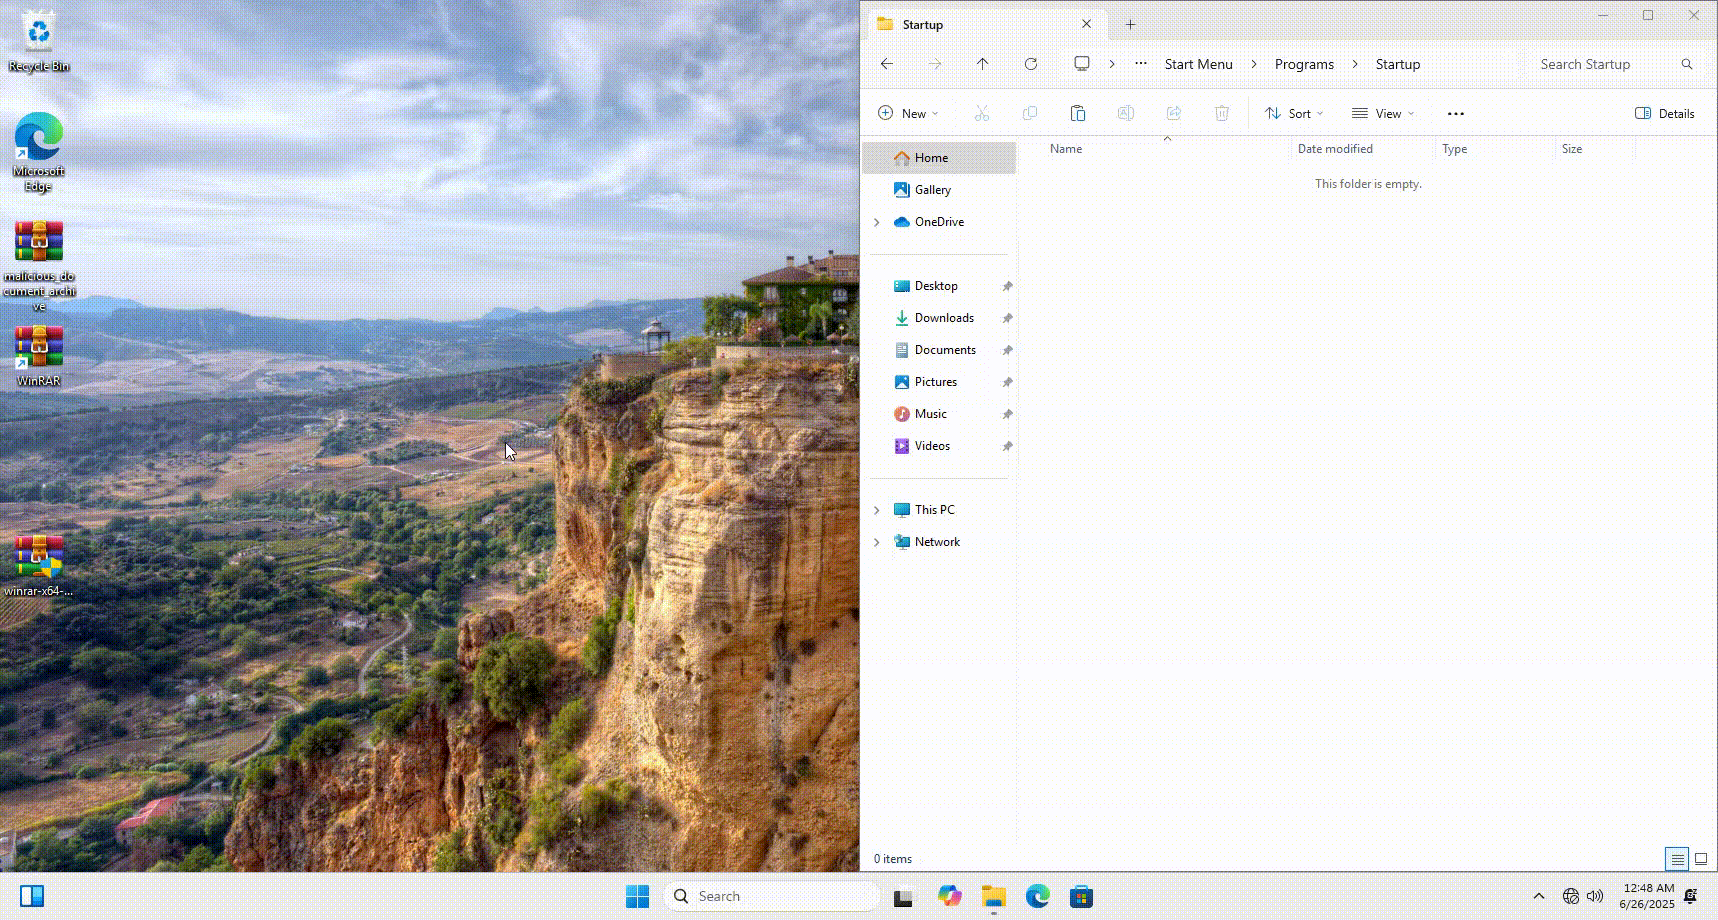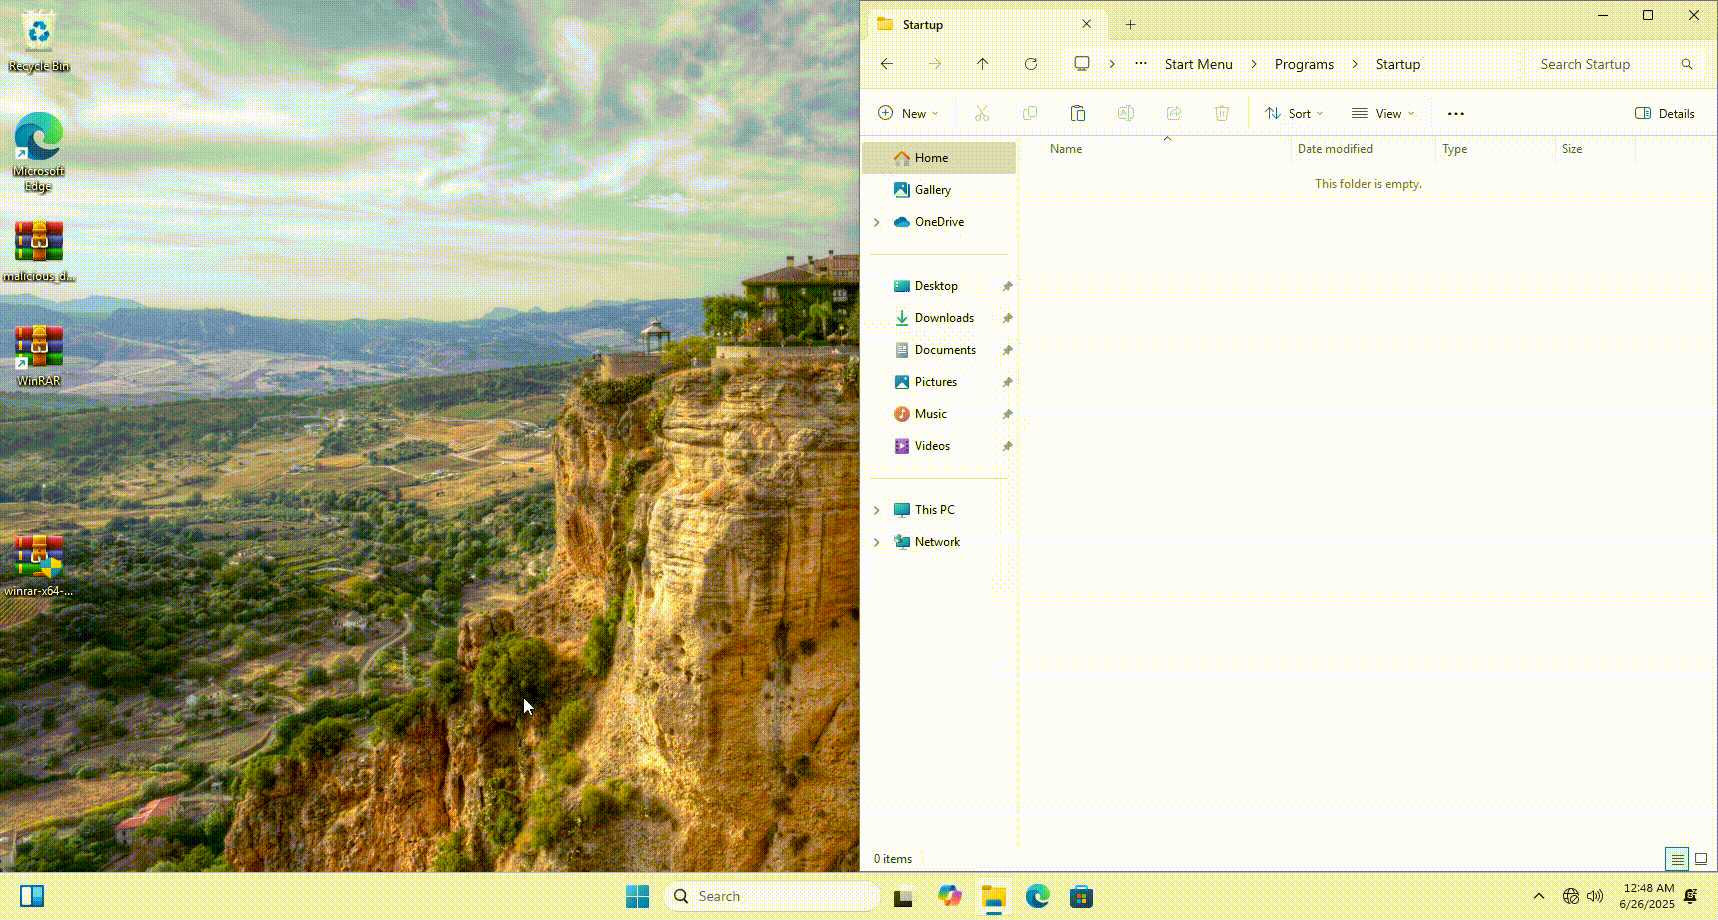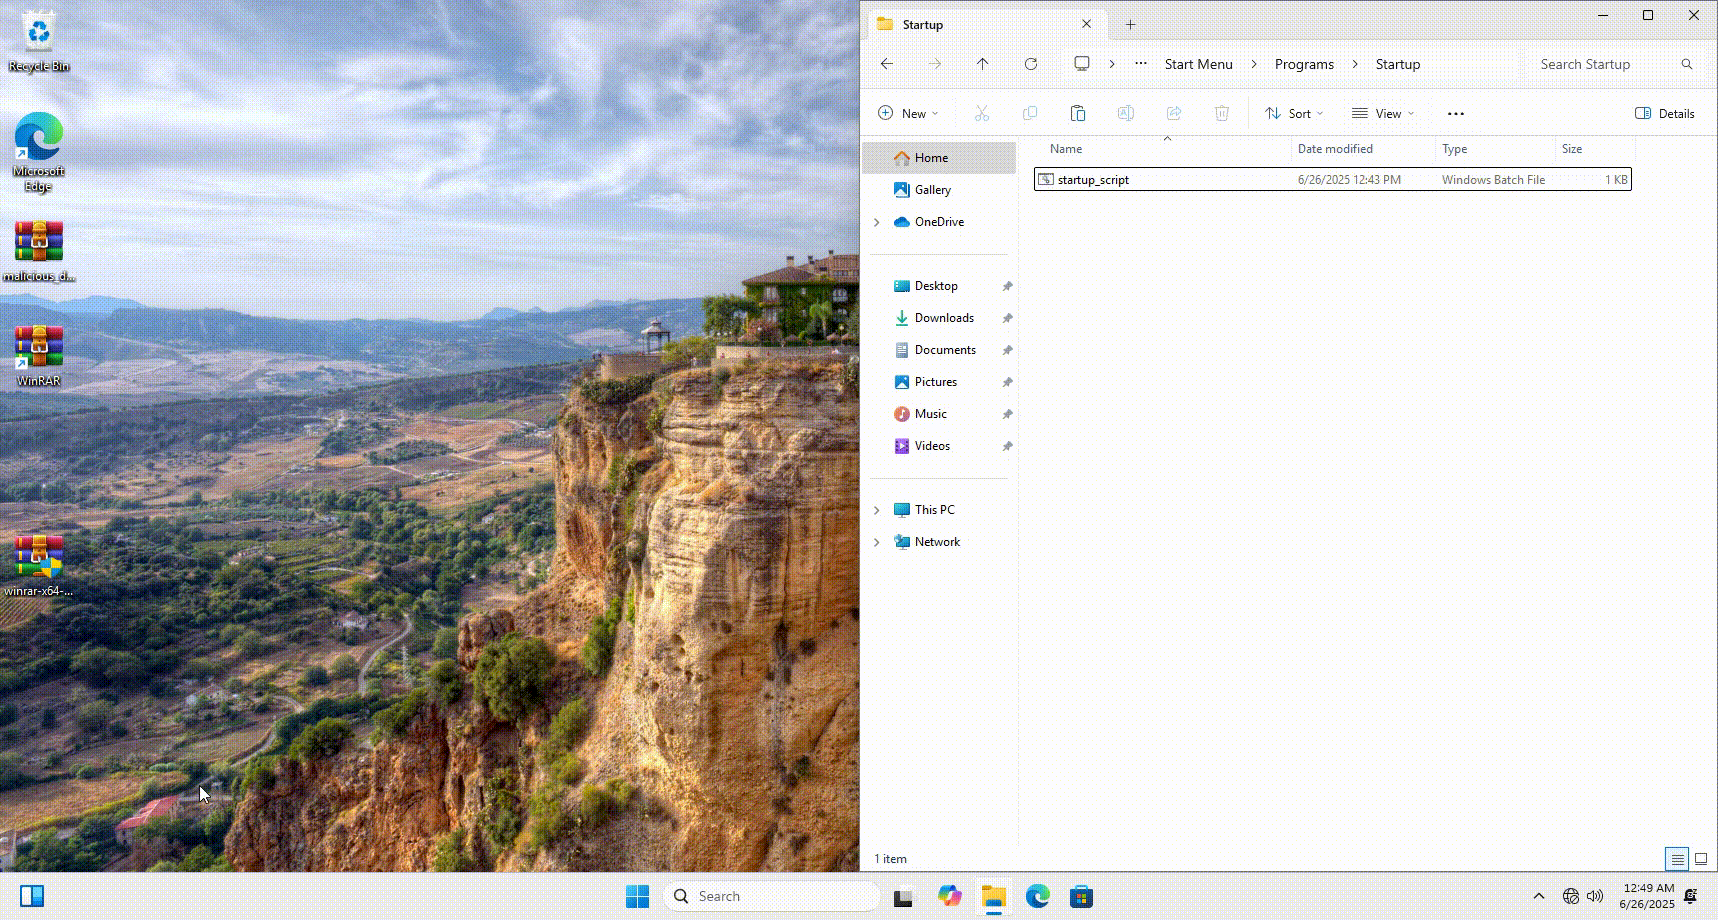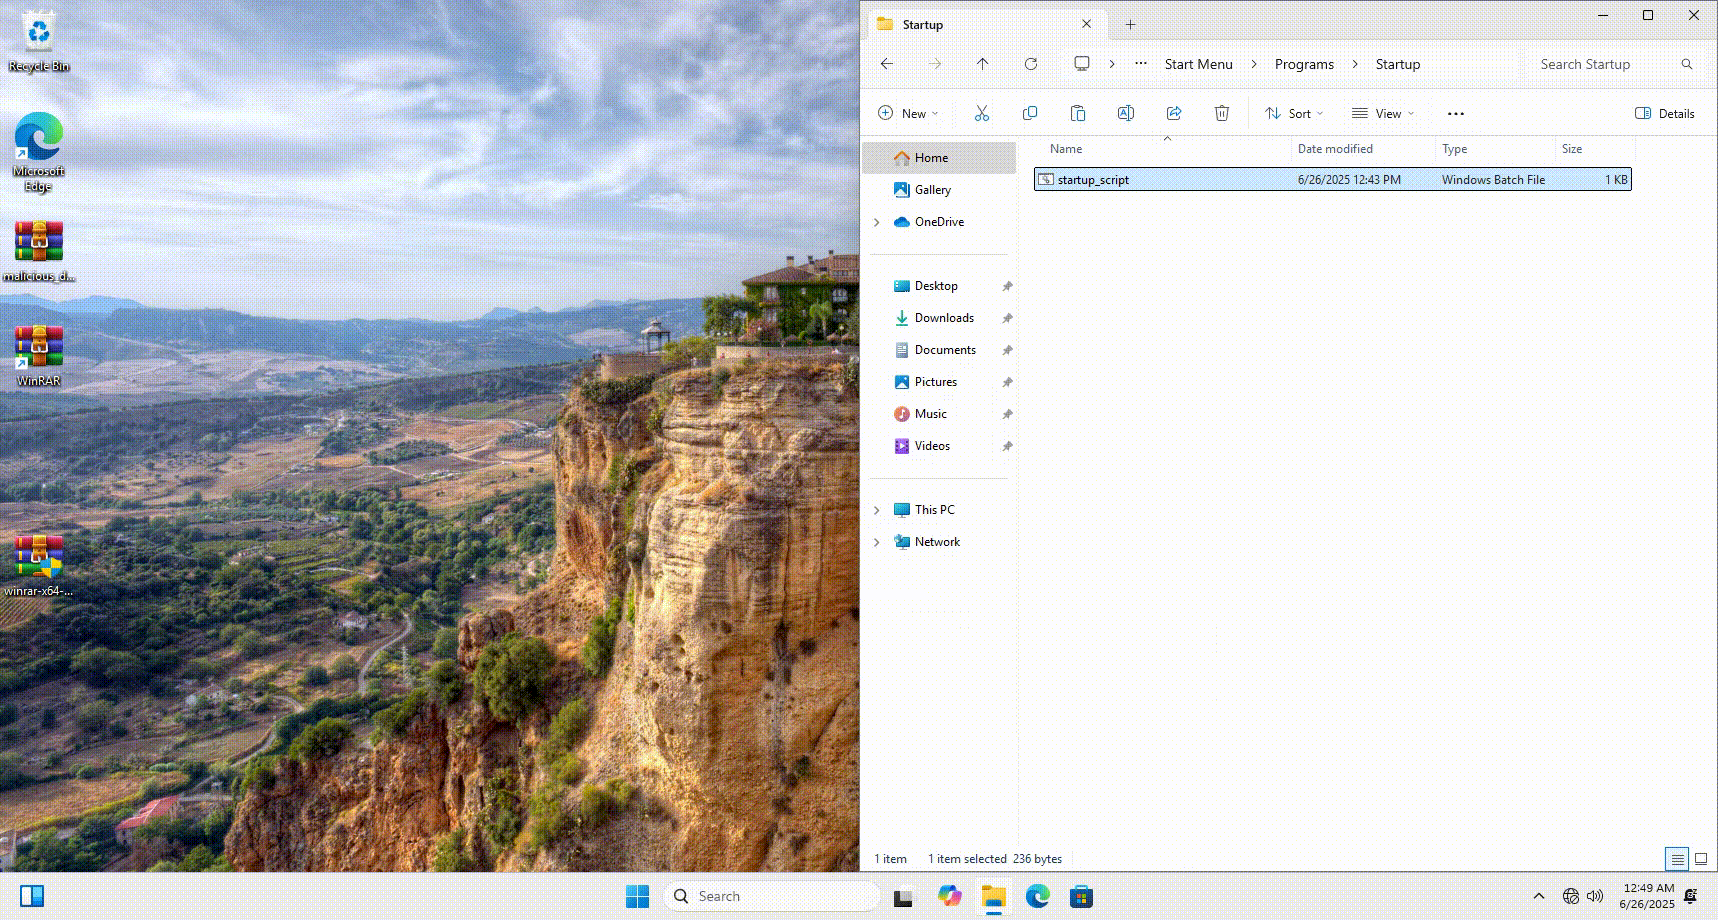

🎞️ Prévia da Demonstração

Demo

🧰 Recursos

  • Injeta o payload na pasta Inicializar usando de 3 a 7 níveis de directory traversal
  • Funcionará mesmo que o zip seja extraído em 7 níveis de profundidade de diretórios
  • Opcionalmente, inclui um arquivo normal como isca para parecer legítimo
  • Suporta arquivos de payload arbitrários

🚀 Uso

▶️ Requisitos

  • Python 3.x

▶️ Linha de Comando

python3 zip_payload_generator.py --payload payload.bat --normal decoy.pdf --output backdoor.zip

⚠️ Aviso Legal

Este projeto é apenas para testes de penetração educacionais e autorizados. O criador não é responsável por qualquer uso indevido ou dano causado por esta ferramenta. Sempre cumpra as leis e regulamentações locais.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




