
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
React2Shell — Uma extensão do Firefox para detectar vulnerabilidades React2Shell (CVE-2025-55182 & CVE-2025-66478) em aplicações web. | Kitploit
Ferramentas/GitHubGitHub/muhammaduwais/react2shell
Scanners de VulnerabilidadesColeta de InformaçõesSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHubmuhammaduwais/react2shell

React2Shell

Uma extensão do Firefox para detectar vulnerabilidades React2Shell (CVE-2025-55182 & CVE-2025-66478) em aplicações web.

Ver Repositório
235há 9 mesesAinda não revisado
Compartilhar

RSC Sentinel

Uma extensão para Firefox para detectar vulnerabilidades React2Shell (CVE-2025-55182 & CVE-2025-66478) em aplicações web.

👁️ Visão Geral

O RSC Sentinel é uma extensão do navegador Firefox para pesquisadores de segurança e educadores que desejam observar indicadores de React Server Components (RSC) e Next.js App Router durante a navegação. Por padrão, foca na detecção passiva, destacando sinais potenciais sem alterar o comportamento do site. Para avaliações autorizadas, também oferece ferramentas manuais opcionais para sondagem ativa e execução controlada de comandos iniciada pelo usuário.

🧩 Funcionalidades

  • Detecção Passiva: Observa automaticamente indicadores de alto nível do RSC e App Router durante a navegação normal.
  • Sondagem Ativa: Permite uma requisição de fingerprint iniciada pelo usuário para coletar sinais adicionais de forma controlada.
  • Execução Manual de Comandos: Fornece um fluxo de execução manual, conduzido pelo usuário, destinado estritamente a testes autorizados.

🧠 Como a Detecção Funciona (Alto Nível)

O RSC Sentinel avalia uma combinação de indicadores de tempo de execução, cabeçalhos de resposta HTTP e padrões de conteúdo de resposta comumente associados ao comportamento do RSC e App Router. Os resultados são apresentados como sinais e devem ser interpretados como indicadores, e não como prova definitiva de vulnerabilidade.

🦊 Instalação (Firefox)

Instale a extensão a partir do código-fonte usando o fluxo de complementos temporários do Firefox:

  1. Abra o Firefox e navegue até about:debugging.
  2. Selecione Este Firefox na barra lateral esquerda.
  3. Clique em Carregar Complemento Temporário.
  4. Escolha o arquivo manifest.json do diretório do projeto.

A extensão será carregada imediatamente para a sessão atual do navegador.
▶️ Uso

  • Navegue normalmente; a extensão realiza a detecção passiva em segundo plano.
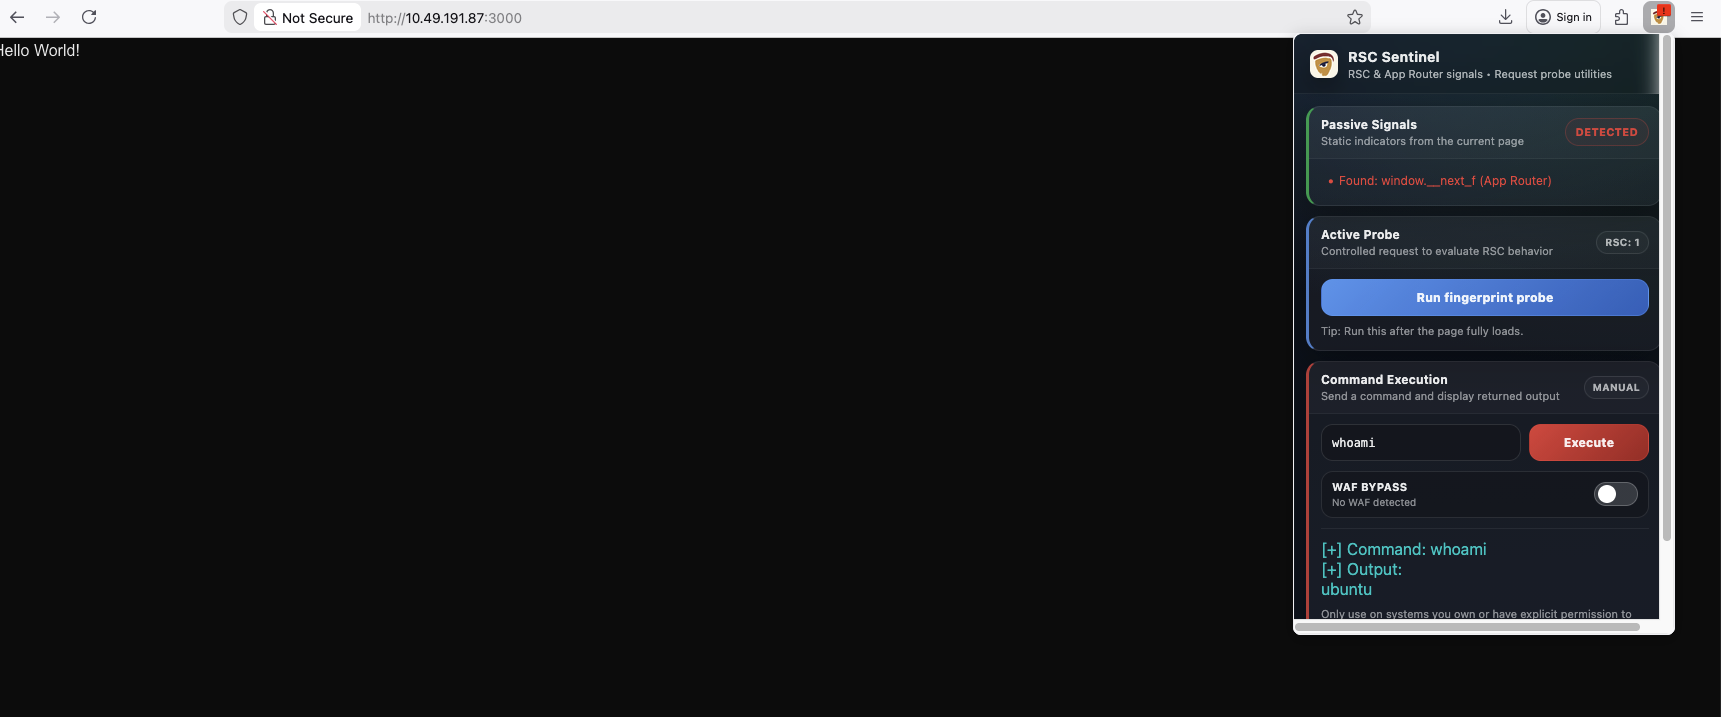
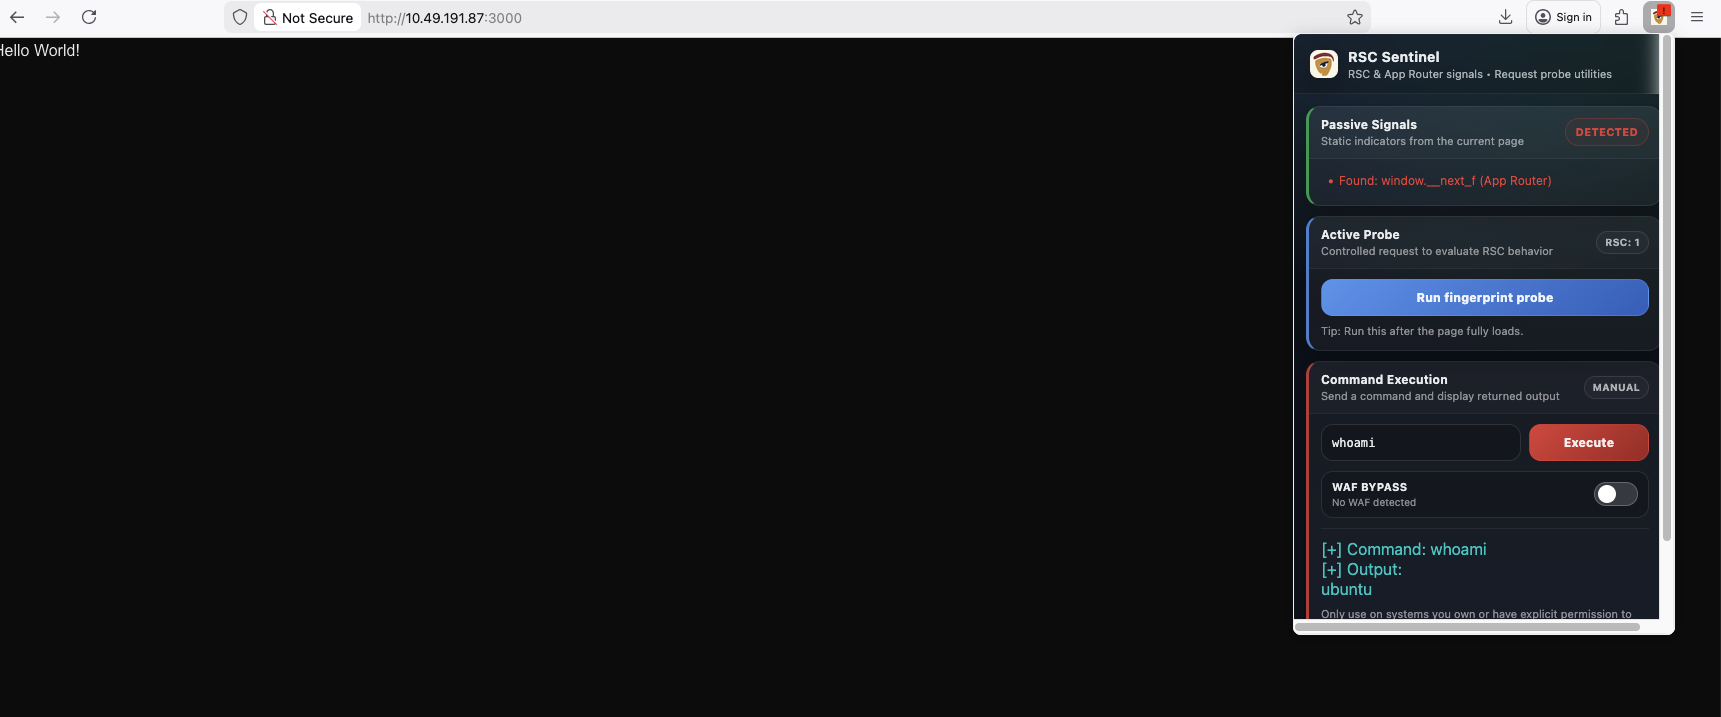
  • Abra o pop-up da extensão na barra de ferramentas do Firefox para visualizar os sinais detectados.
  • Use Executar sonda de fingerprint para iniciar uma sondagem manual quando autorizado.
  • Revise os resultados na interface do pop-up, onde os sinais passivos e ativos são exibidos claramente.

Extension in action

🗂️ Estrutura do Projeto

Exemplo de layout para o código-fonte da extensão:

.
├── manifest.json
├── background.js
├── content.js
├── popup.html
├── popup.js
├── images/
│   └── img2.png
│   └── img1.png
└── rules.json

⚠️ Uso Responsável / Aviso

Esta extensão deve ser usada apenas em sistemas que você possui ou onde tenha permissão explícita para testar. O uso indevido de ferramentas de segurança pode ser ilegal ou antiético. Use o RSC Sentinel de forma responsável e de acordo com todas as leis e políticas aplicáveis.

📜 Licença e Aviso Legal

Este projeto é de código aberto e fornecido para fins educacionais e de pesquisa de segurança autorizada. O autor não se responsabiliza pelo uso indevido. Sempre realize testes de forma legal, ética e com permissão explícita.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




