
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
moonwalk — Cubra seus rastros durante a exploração Linux, não deixando nenhum vestígio em logs do sistema e timestamps do sistema de arquivos. | Kitploit
Ferramentas/GitHubGitHub/mufeedvh/moonwalk
Escalada de PrivilégiosAnálise ForensePós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHubmufeedvh/moonwalk

moonwalk

Cubra seus rastros durante a exploração Linux, não deixando nenhum vestígio em logs do sistema e timestamps do sistema de arquivos.

Ver Repositório
1.5k13442há 4 anosRevisado pelo Kitploit
Compartilhar

moonwalk

Apague seus rastros durante a Exploração Linux / Testes de Penetração deixando zero vestígios nos logs do sistema e nos timestamps do sistema de arquivos.
📖 Índice

  • Introdução
  • Funcionalidades
  • Instalação
  • Uso
  • Contribuição
  • Licença

ℹ️ Introdução

moonwalk é um executável binário único de 400 KB que pode limpar seus rastros enquanto testa a penetração de uma máquina Unix. Ele salva o estado dos logs do sistema pré-exploração e reverte esse estado, incluindo os timestamps do sistema de arquivos pós-exploração, deixando zero vestígios de um ghost in the shell.

⚠️ NOTA: Esta ferramenta é de código aberto para auxiliar exclusivamente em operações de Red Team e de forma alguma o autor é responsável por repercussões causadas pelo uso proibido desta ferramenta. Utilize-a apenas em uma máquina que você tenha permissão para testar.

Funcionalidades

  • Pequeno Executável: Comece rapidamente com um curl para sua máquina alvo.
  • Rápido: Executa todos os comandos da sessão, incluindo logging, limpeza de rastros e operações do sistema de arquivos em menos de 5 milissegundos.
  • Reconhecimento: Para salvar o estado dos logs do sistema, moonwalk encontra um caminho gravável por todos e salva a sessão em um diretório oculto que é removido ao encerrar a sessão.
  • Histórico do Shell: Em vez de limpar todo o arquivo de histórico, moonwalk o reverte para como estava, incluindo a invocação do moonwalk.
  • Timestamps do Sistema de Arquivos: Esconda-se da Equipe Azul revertendo os timestamps de acesso/modificação dos arquivos para como estavam usando o comando GET.

Instalação

$ curl -L https://github.com/mufeedvh/moonwalk/releases/download/v1.0.0/moonwalk_linux -o moonwalk

(AMD x86-64)

OU

Baixe o executável de Releases OU instale com cargo:

$ cargo install --git https://github.com/mufeedvh/moonwalk.git

Instalar Rust/Cargo

Compilar a partir do Código Fonte

Pré-requisitos:

  • Git
  • Rust
  • Cargo (instalado automaticamente ao instalar Rust)
  • Um linker C (apenas para Linux, geralmente vem pré-instalado)
$ git clone https://github.com/mufeedvh/moonwalk.git
$ cd moonwalk/
$ cargo build --release

O primeiro comando clona este repositório na sua máquina local e os dois últimos comandos entram no diretório e compilam o código fonte em modo release.
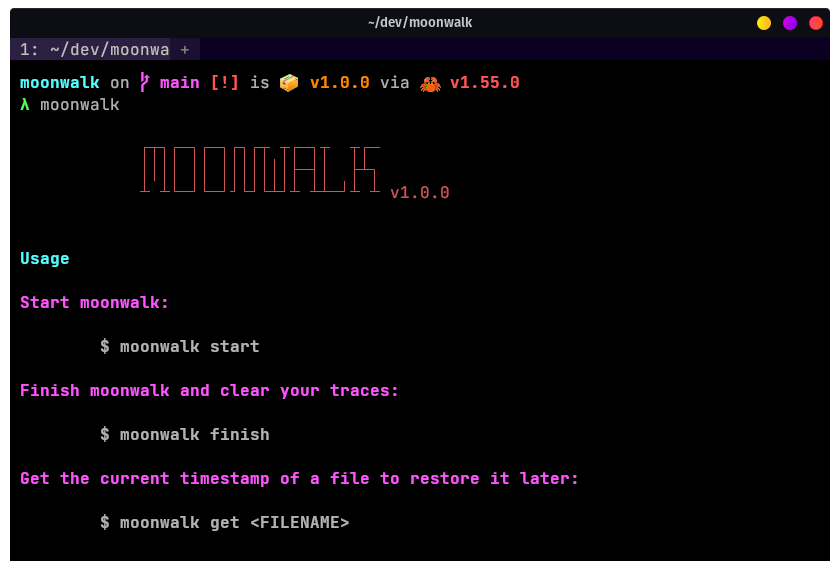
Uso

Assim que você obtiver um shell na máquina Unix alvo, inicie uma sessão do moonwalk executando este comando:

$ moonwalk start

Enquanto você faz recon/exploração e mexe em arquivos, obtenha o comando de timestamp touch de um arquivo antecipadamente para revertê-lo depois de acessá-lo/modificá-lo:

$ moonwalk get ~/.bash_history

Pós-exploração, limpe seus rastros e encerre a sessão com este comando:

$ moonwalk finish

É isso aí!

Contribuição

Formas de contribuir:

  • Sugerir uma funcionalidade
  • Reportar um bug
  • Corrigir algo e abrir um pull request
  • Ajudar a documentar o código
  • Divulgar
  • Encontrar algo que eu tenha esquecido que deixa algum rastro!

Licença

Licenciado sob a Licença MIT, veja LICENSE para mais informações.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





