 msnightmare/fastunlock
Prova de conceito (write-up) de um bypass da tela de bloqueio do Windows Narrator que obtém execução de código como WsiAccount e contorna o BitLocker com acesso físico.

FastUnlock: Vulnerabilidade 0day de Bypass do LockScreen do Narrador do Windows
A vulnerabilidade existe na forma como o narrador trata a UI num contexto de conta bloqueada; a exploração bem-sucedida resulta no bypass do bitlocker e na execução de código no contexto da conta do lockscreen "WsiAccount"
Levou um total de 5 minutos desde a descoberta até comprometer uma máquina bitlocker totalmente encriptada com Windows 11 26H2 November Patch instalado, um problema causado pela total negligência da Microsoft... A vulnerabilidade parece ser extremamente consistente em todas as máquinas em que a testei, por outras palavras, se souber controlar o narrador em segundo plano corretamente ou simplesmente pressionar a combinação correta de botões, também obterá execução de código na máquina alvo.
Obviamente isto requer acesso físico e pelo menos uma conta na máquina ligada a uma conta online; isto quebra a garantia de que uma máquina bitlocker devidamente protegida não pode ser acedida mesmo que o atacante tenha acesso físico, por isso mantenham as máquinas Windows seguras até a Microsoft corrigir isto.
No processo de dar ao narrador um novo visual, a Microsoft esqueceu-se de garantir que a nova UI não é executada no caso de estar a correr no contexto de um utilizador de lockscreen (curiosamente ainda tem o código antigo que impede o aparecimento da janela se estiver a correr como SYSTEM)
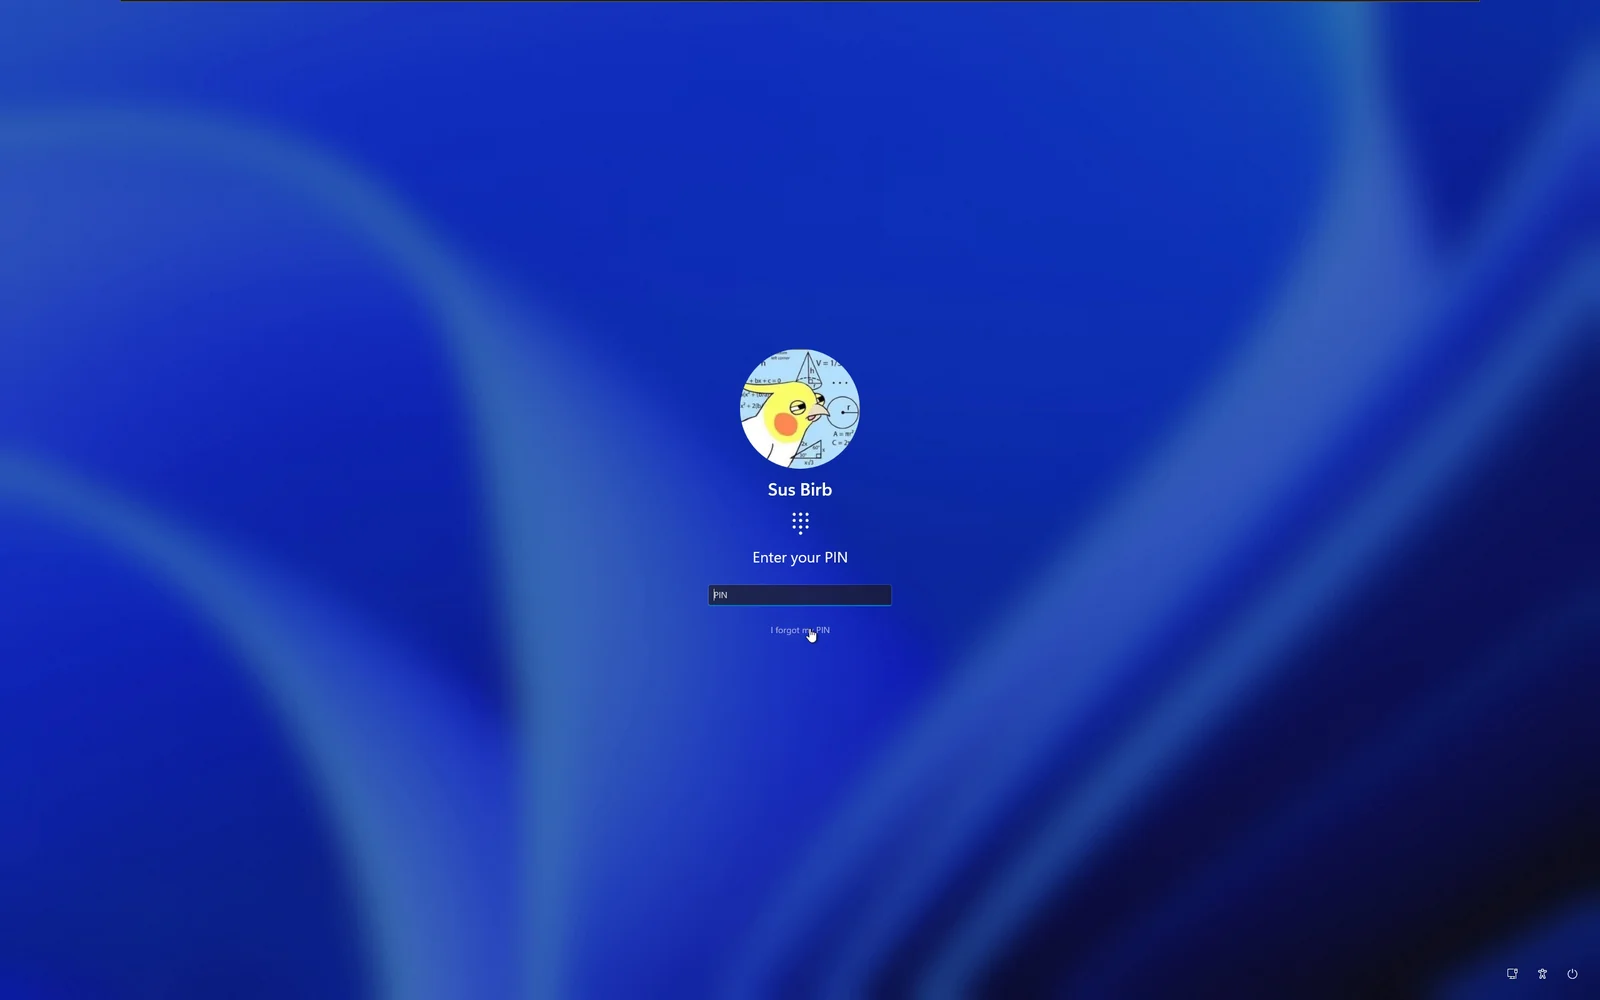
Ao contrário dos anteriores bugs de bypass de lockscreen que encontrei no passado (por exemplo ZDI-21-1053), este é extremamente conveniente de usar, quando clica em "I forgot my PIN" (ou password ou o que for),
Assim que a janela da conta Microsoft lhe pede uma ação para repor a conta, pressione Win+U e clique no narrador,
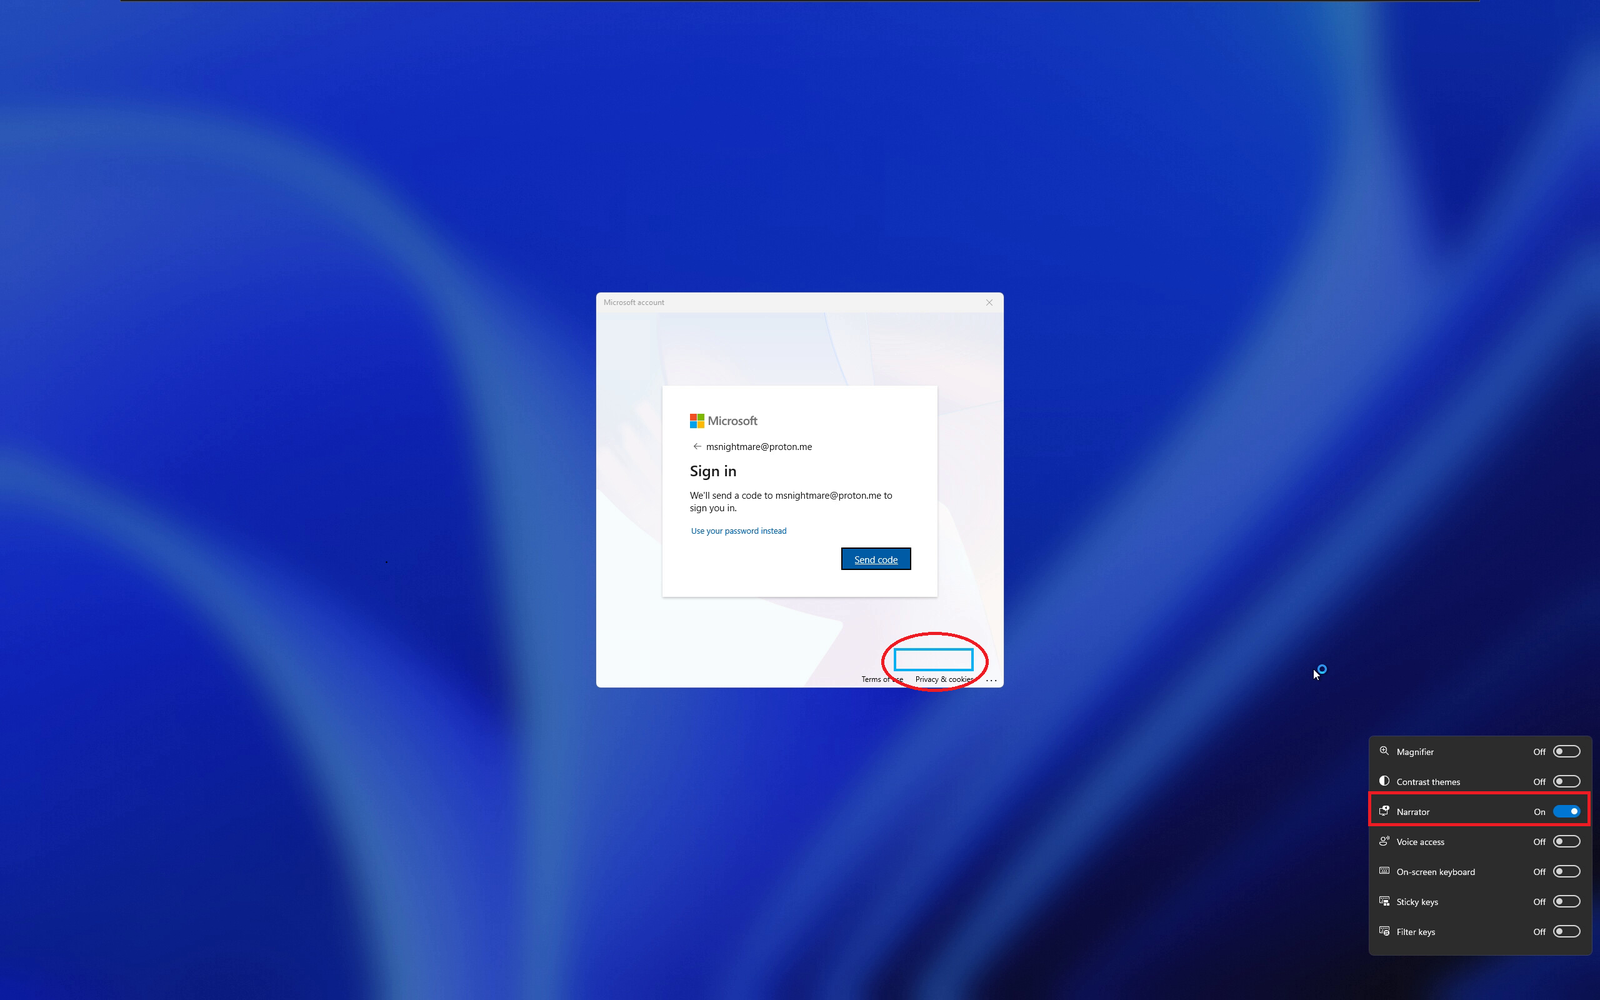
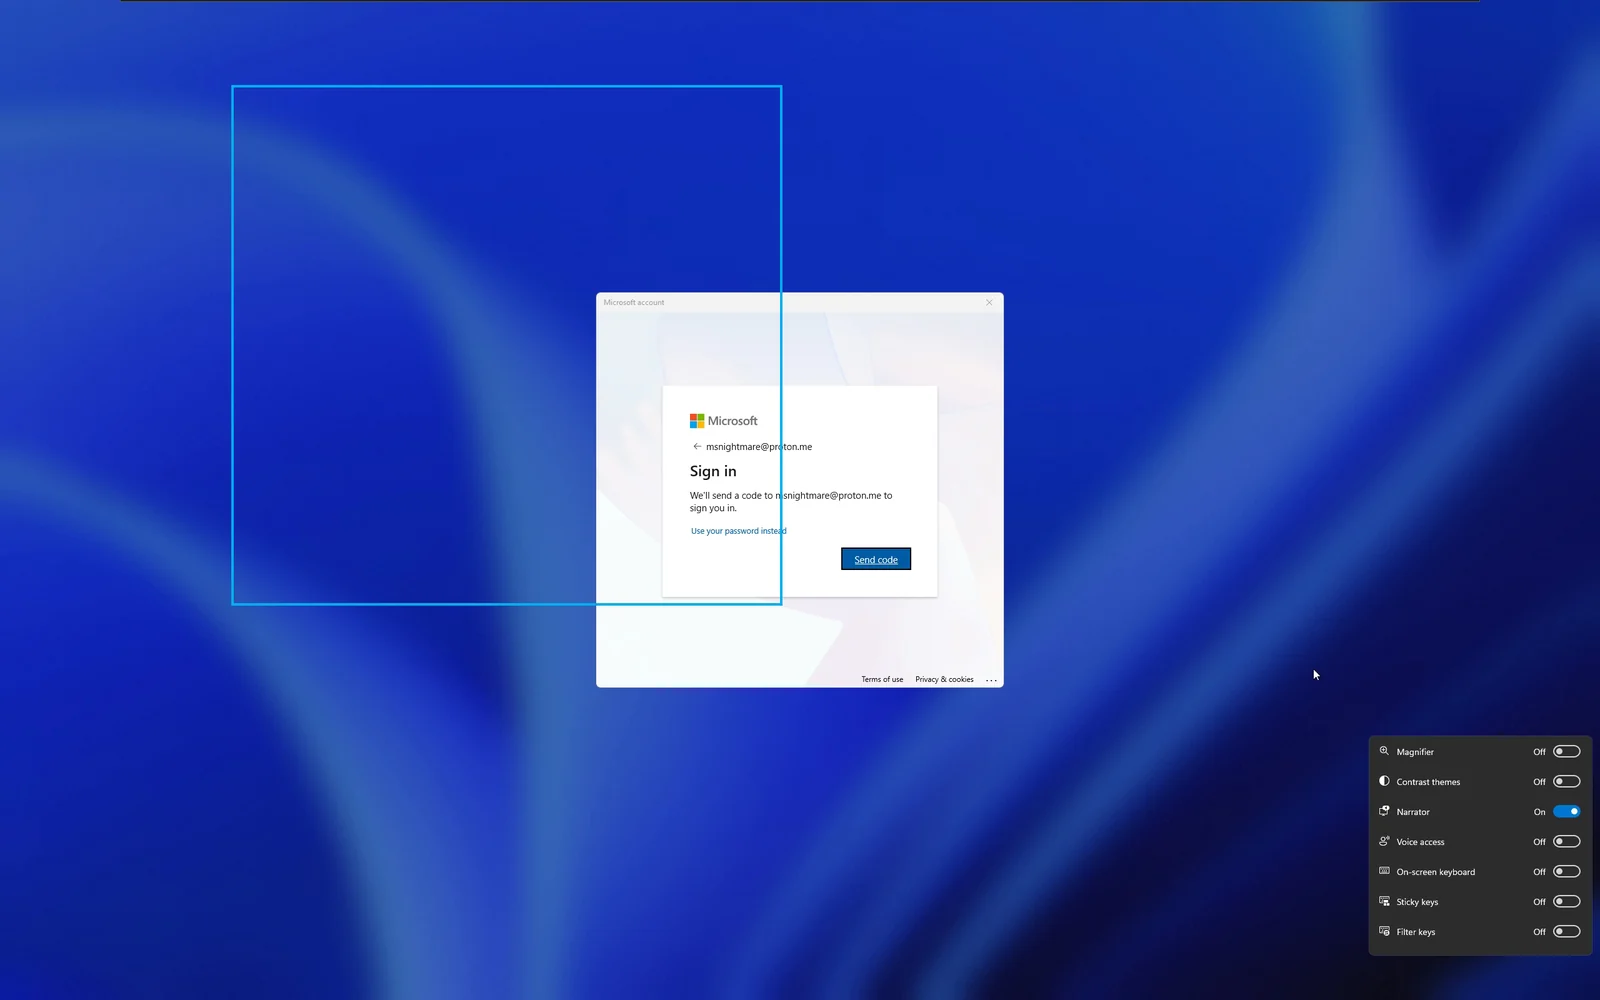
No segundo em que ativa o narrador, este focar-se-á imediatamente numa janela em segundo plano pertencente ao narrador; esta janela exata estará em segundo plano mas não a conseguirá ver
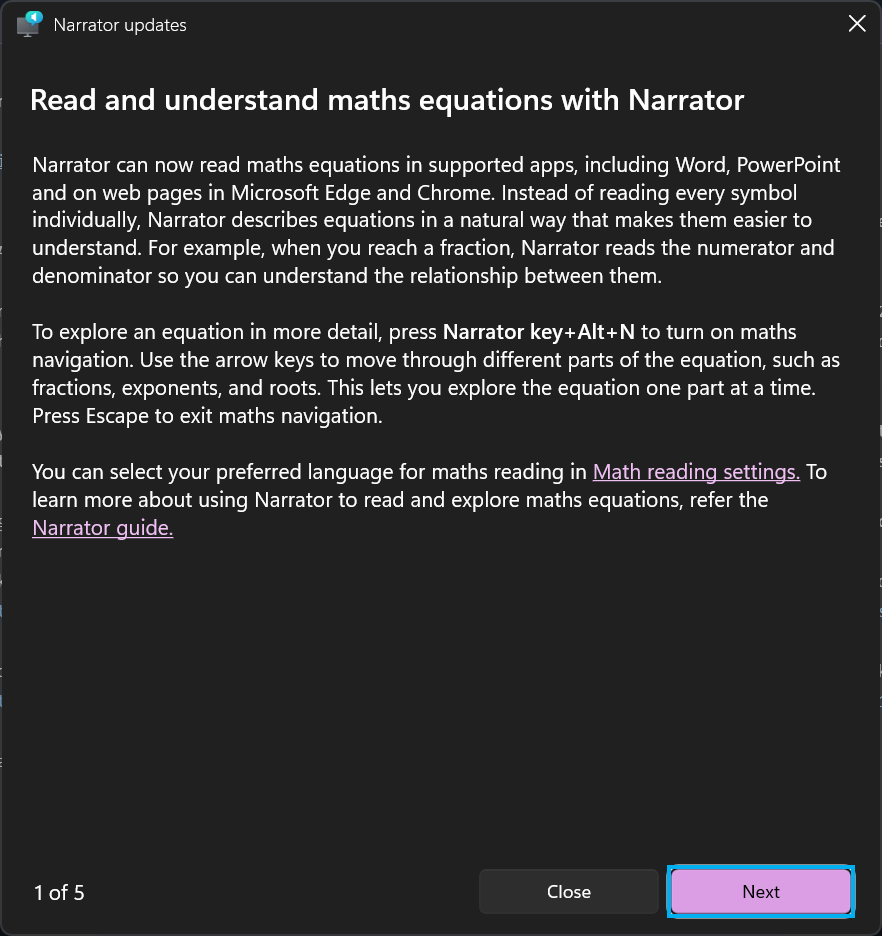
Como pode ver, o narrador está focado no botão "Next"; para navegar mantenha a tecla caps (não a liberte) e use as teclas de seta para navegar, o seu próximo objetivo é óbvio, clique em "Math reading settings"; para clicar no link propriamente dito, pode pressionar CAPS + Enter, isto levará ao próximo passo, a janela de definições
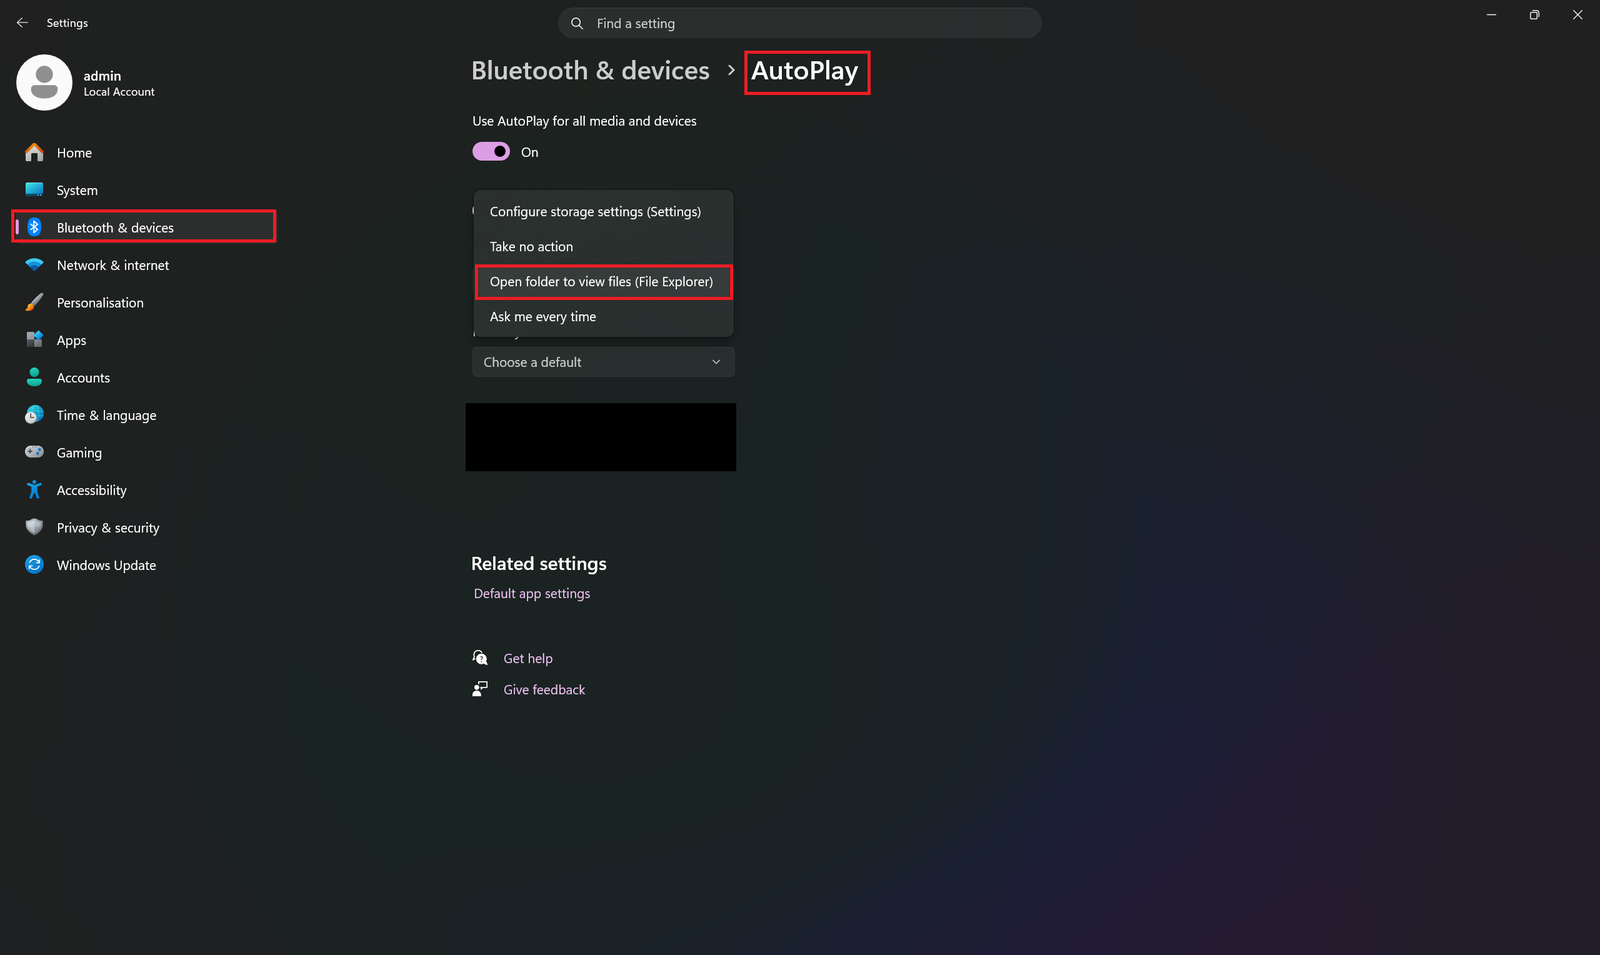
A partir daqui, depende apenas de si como quer executar código; ter foco na janela de definições permite múltiplas formas de obter execução de código no contexto do utilizador "WsiAccount". Pessoalmente, prefiro navegar até "Bluetooth & Devices", depois ir a "AutoPlay", depois "Removable Drive" e finalmente "Open folder to view files (File Explorer)"
Como mostrado respetivamente no vídeo de demonstração,
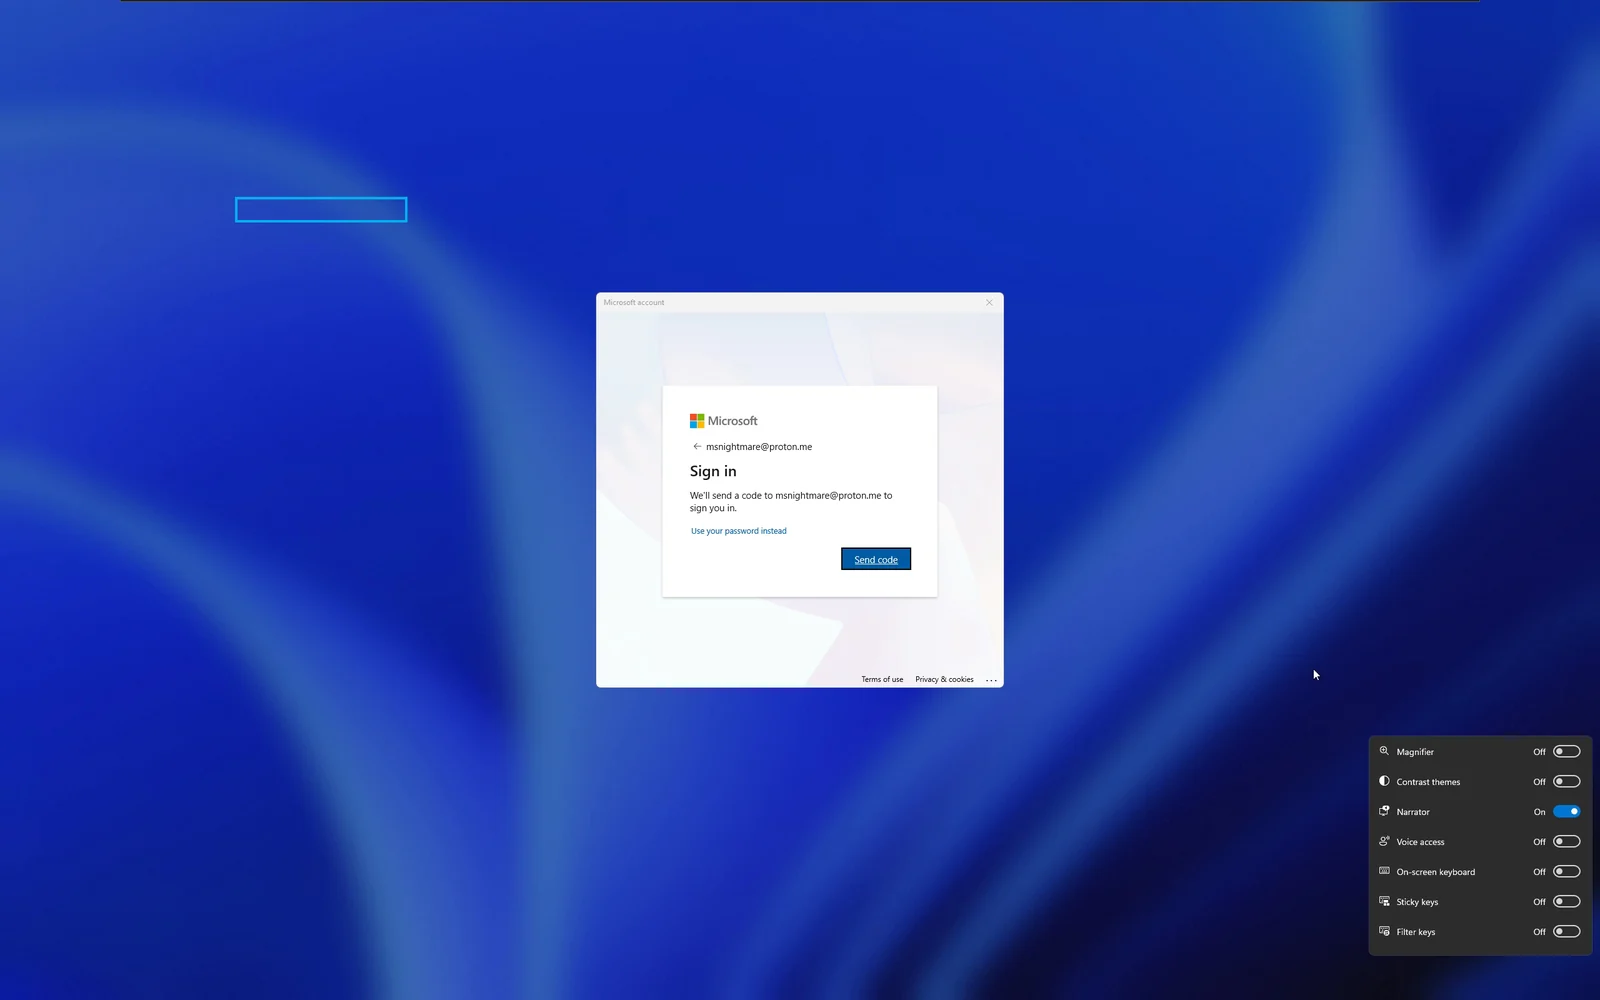
Agora, não mostrei a demonstração completa de execução de código porque não tenho realmente uma pen USB, mas já fiz isto vezes suficientes para saber o que acontece a seguir; o seu próximo passo é ligar uma pen USB, e assim que o fizer, o narrador focar-se-á no explorer mostrando o conteúdo do armazenamento montado e poderá simplesmente navegar com a mesma combinação de botões (CAPS LOCK + teclas de seta/Enter/Space); se fizer tudo corretamente, o binário na sua pen USB será executado no contexto de "WsiAccount"
Não verifiquei outras versões do Windows, por isso não tenho muita certeza se isto poderá funcionar no Windows 10.






