
 ms-web-bn/h4rpy
Ferramenta automatizada de ataque WPA/WPA2 PSK.

h4rpy é uma ferramenta automatizada de ataque WPA/WPA2 PSK, wrapper do aircrack-ng framework.
h4rpy fornece uma interface limpa para cracking automatizado de redes WPA/WPA2 PSK. h4rpy ativa o modo monitor na interface wireless selecionada, escaneia o espaço wireless por pontos de acesso, tenta capturar o handshake de 4 vias WPA/WPA2 para o ponto de acesso e inicia um ataque de dicionário no handshake. Também é possível enviar pacotes de desassociação para clientes associados ao ponto de acesso.
A instalação consiste em clonar o repositório, executar um script que instalará as dependências (aircrack-ng framework e Terminator são necessários para executar o h4rpy), ou instalá-las manualmente, e tornar o h4rpy executável. O script de instalação funciona com os gerenciadores de pacotes apt e pacman (Debian e Arch).
# git clone https://github.com/MS-WEB-BN/h4rpy/
# cd h4rpy
# sudo bash config.sh
# sudo chmod +x h4rpy
Para executar o h4rpy:
# sudo ./h4rpy
Superior esquerdo: Ativação do modo monitor, escaneamento de pontos de acesso (captura de pacotes de quadros 802.11 brutos);
Superior direito: Captura de pacotes na rede wireless selecionada, captura do handshake de 4 vias WPA/WPA2;
Inferior esquerdo: Envia pacotes de desassociação para clientes atualmente associados a um ponto de acesso selecionado;
Inferior direito: Ataque de dicionário no handshake WPA/WPA2 capturado.

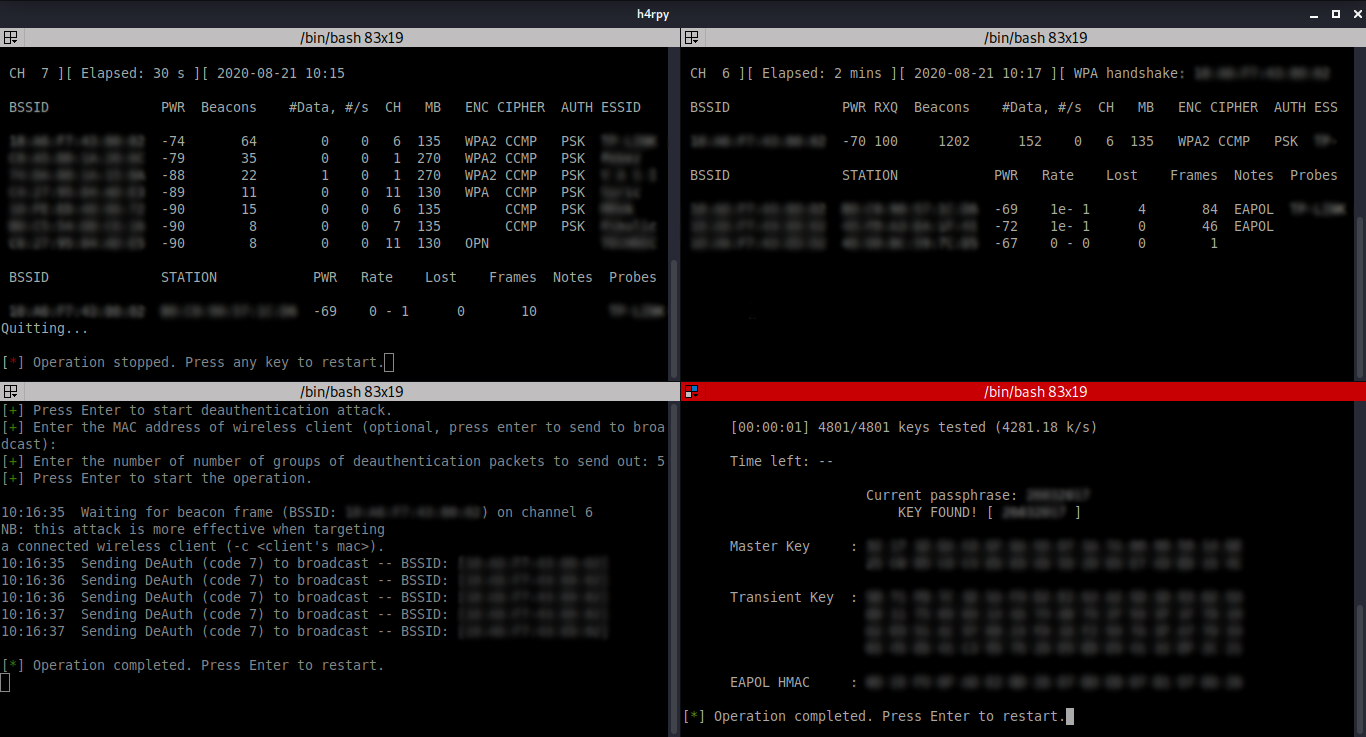
O software é livre para usar, modificar e distribuir, desde que seja dado crédito ao criador (n1x_ [MS-WEB]).
Quaisquer ações e/ou atividades realizadas ao usar o h4rpy são de sua inteira responsabilidade. O uso indevido do h4rpy pode resultar em acusações criminais contra as pessoas em questão. O autor não será responsabilizado no caso de quaisquer acusações criminais serem interpostas contra indivíduos que usarem indevidamente o h4rpy para violar a lei.
Cada um dos scripts/ferramentas/programas hospedados aqui são feitos como parte dos cursos de cibersegurança da MS-WEB, voltados para iniciantes, portanto são puramente educacionais e/ou demonstrativos, e devem permanecer assim, mesmo que um público mais amplo e uso no mundo real sejam alcançados. Todas as pausas presentes no código estão lá para que o usuário possa ler a saída, de modo que a ação em execução seja compreendida.
Todos os pull requests que removerem tais pausas, ou partes da saída, são contrários ao propósito educacional e não serão aceitos.






