
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-55182-Terminal — Este é um POC para testar seus projetos que são vulneráveis ao CVE-2025-55182 com um terminal e a capacidade de escanear uma lista. | Kitploit
Ferramentas/GitHubGitHub/mrsol0/cve-2025-55182-terminal
Scanners de VulnerabilidadesGeração de PayloadsExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHubmrsol0/cve-2025-55182-terminal

CVE-2025-55182-Terminal

Este é um POC para testar seus projetos que são vulneráveis ao CVE-2025-55182 com um terminal e a capacidade de escanear uma lista.

Ver Repositório
34há 11 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Scanner de Vulnerabilidade RSC do Next.js (CVE-2025-66478 / CVE-2025-55182)

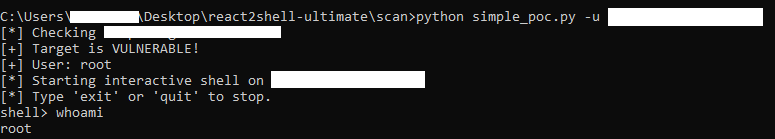
Terminal Preview

Uma ferramenta leve e multithread de Prova de Conceito (PoC) projetada para detectar e demonstrar a vulnerabilidade de Execução Remota de Código nos React Server Components (RSC) do Next.js (React2Shell). Esta ferramenta permite tanto a verificação de um único alvo quanto a varredura em massa de alta concorrência.

Características

  • Detecção Precisa: Identifica instâncias vulneráveis verificando acesso de execução estrito no nível raiz.
  • Varredura em Massa: Mecanismo multithread capaz de escanear grandes listas de alvos com eficiência.
  • Painel ao Vivo: Exibição de status em tempo real acompanhando progresso, hosts vulneráveis, alvos offline e instâncias seguras.
  • Capacidade de Retomada: Capacidade de retomar varreduras interrompidas a partir de um índice específico.
  • Shell Interativo: Pseudo-shell integrado para executar código arbitrário em alvos vulneráveis (somente uso autorizado).
  • Filtro de Falsos Positivos: Diferencia vulnerabilidades críticas de contexto raiz de outros problemas potenciais ("Suspeitos"), filtrando ruído da saída do console.

Instalação

  1. Clone este repositório ou baixe o código-fonte.
  2. Instale as dependências necessárias:
pip install -r requirements.txt

Uso

O script simple_poc.py suporta dois modos principais: modo de URL única e modo de lista.

Modo de Alvo Único

Escaneie uma única URL. Se o alvo estiver vulnerável, a ferramenta abrirá um shell interativo.

python simple_poc.py -u <url>

Modo de Varredura em Massa

Escaneie uma lista de URLs de um arquivo. Este modo usa threads para desempenho e exibe um painel de status.

python simple_poc.py -i <targets.txt> [-t THREADS] [--start INDEX]

Argumentos

  • -u, --url: Especifique uma única URL de alvo (ex.: http://example.com).
  • -i, --input: Especifique um arquivo de texto contendo uma lista de URLs para escanear (uma por linha).
  • -t, --threads: Defina o número de threads simultâneas para varredura em massa (padrão: 20).
  • --start: Retome a varredura a partir de um número de linha específico (índice baseado em 0) no arquivo de entrada.

Exemplos

Escanear um único site:

python simple_poc.py -u https://vulnerable-site.com

Escanear uma lista com 50 threads:

python simple_poc.py -i targets.txt -t 50

Retomar uma varredura a partir da linha 1000:

python simple_poc.py -i targets.txt -t 50 --start 1000

Aviso Legal

Este software é fornecido apenas para fins educacionais e de testes de segurança autorizados. O autor não se responsabiliza por qualquer uso indevido deste software ou por qualquer dano causado pelo seu uso. Certifique-se de ter autorização implícita antes de escanear qualquer alvo.


Baixar ferramenta




