 mosaedh/cve-2022-32548-rce-poc
Exploit de prova de conceito baseado em Python para CVE-2022-32548, uma vulnerabilidade de execução remota de código não autenticada em roteadores DrayTek via buffer overflow na interface de login web. Suporta varredura multi-alvo com threading e integração com Shodan.

Vulnerabilidade de execução remota de código não autenticada na DrayTek (CVE-2022-32548) em /cgi-bin/wlogin.cgi através do campo username
A interface de gerenciamento web dos dispositivos DrayTek vulneráveis é afetada por um estouro de buffer na página de login em /cgi-bin/wlogin.cgi. Um atacante pode fornecer username e/ou password cuidadosamente elaborados como strings codificadas em base64 dentro dos campos aa e ab da página de login
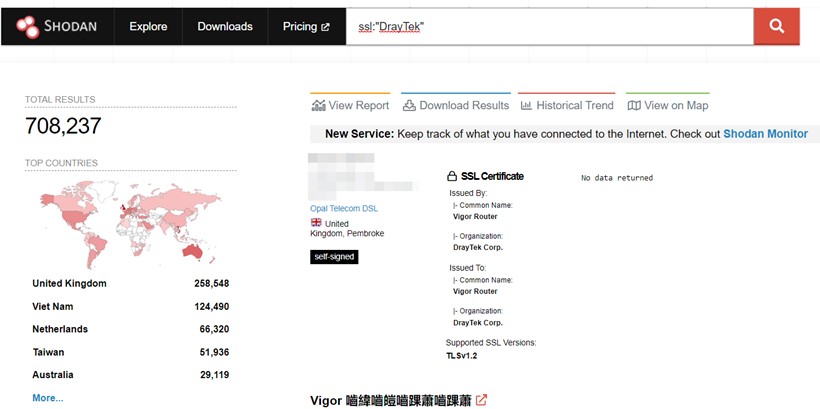
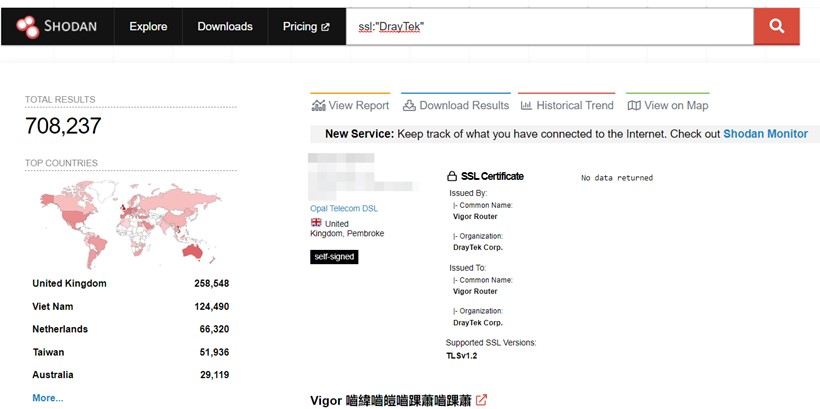
RCE não autenticado totalmente encadeado escrito em python com capacidade de múltiplos alvos (lista de IPs) e threading (para verificação mais rápida de listas enormes de IPs); o script salva o resultado em um arquivo separado (vulns.txt) para uso futuro. Este upload vem com uma lista enorme de servidores do shodan.
shodan (src: Shodan)