
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
WinFiHack — Um utilitário de força bruta para Wifi no Windows, que é um método extremamente antigo, mas ainda funciona sem a necessidade de dependências externas. | Kitploit
Ferramentas/GitHubGitHub/morpheuslord/winfihack
Auditoria de Wi-FiAtaques de SenhaSegurança Sem Fio
GitHubmorpheuslord/winfihack

WinFiHack

Um utilitário de força bruta para Wifi no Windows, que é um método extremamente antigo, mas ainda funciona sem a necessidade de dependências externas.

Ver Repositório
801768há 2 anosRevisado pelo Kitploit
Compartilhar

WinFiHack

__        ___       _____ _ _   _            _
\ \      / (_)_ __ |  ___(_) | | | __ _  ___| | __
 \ \ /\ / /| | '_ \| |_  | | |_| |/ _` |/ __| |/ /
  \ V  V / | | | | |  _| | |  _  | (_| | (__|   <
   \_/\_/  |_|_| |_|_|   |_|_| |_|\__,_|\___|_|\_\

WinFiHack é uma tentativa recreativa minha de reescrever o script principal de hacking Wi-Fi do meu projeto anterior Brute-Hacking-Framework's, que usa netsh e scripts nativos do Windows para criar um bruteforcer Wi-Fi. Este não é de forma alguma um script rápido nem uma forma superior de realizar o mesmo hack, mas não precisa de bibliotecas externas, apenas Python e scripts Python.

Instalação

Os pacotes são mínimos ou quase nenhum 😅. O comando de instalação do pacote é:

pip install rich pyfiglet

É isso.

Recursos

Então, listando os recursos:

  • Recursos Gerais:
    • Podemos usar interfaces personalizadas ou interfaces não padrão para executar o ataque.
    • Maneira bem definida de usar netsh e listar e utilizar alvos.
    • Capacidade de atualização.
  • Recursos de Código:
    • Sistema interativo orientado por menu com rich.
    • Versatilidade no uso de interface, alvos e arquivos de senha.

Como funciona

Então é assim que o bruteforcer funciona:

sequenceDiagram
    participant User
    participant Tool
    participant Interface
    participant Network
    participant File
    participant Attack

    User->>Tool: Provide interface (default: Wi-Fi)
    Tool->>Interface: Disconnect all active network connections
    Interface->>Network: Search for all available networks
    User->>Tool: Set target network
    User->>Tool: Input password file (default: ./wordlist/default.txt)
    Note over Tool: Ready to run the attack
    Tool->>Attack: Begin password loop
    loop For each password
        Attack->>File: Generate and store custom XML
        Attack->>Network: Attempt connection
        Network->>Attack: Verify connection (1 packet ping to Google)
        alt Ping successful
            Attack->>User: Connection established (Success)
        else Ping failed
            Attack->>User: Output failed
        end
    end
  • Fornecer Interface:

    • O usuário deve fornecer a interface de rede para a ferramenta usar.
    • Por padrão, a interface é definida como Wi-Fi.
  • Pesquisar e Definir Alvo:

    • O usuário deve pesquisar e selecionar a rede alvo.
    • Durante esse processo, a ferramenta realiza os seguintes subpassos:
      • Desconecta todas as conexões de rede ativas para a interface selecionada.
      • Pesquisa por todas as redes disponíveis no alcance.
  • Inserir Arquivo de Senhas:

    • O usuário insere o caminho para o arquivo de senhas.
    • O caminho padrão para o arquivo de senhas é ./wordlist/default.txt.
  • Executar o Ataque:

    • Com o alvo definido e o arquivo de senhas pronto, a ferramenta está agora preparada para iniciar o ataque.
  • Procedimento do Ataque:

    • O ataque envolve iterar por cada senha no arquivo fornecido.
    • Para cada senha, as seguintes etapas são realizadas:
      • Uma configuração XML personalizada para a tentativa de conexão é gerada e armazenada.
      • A ferramenta tenta se conectar à rede alvo usando o XML gerado e a senha atual.
      • Para verificar o sucesso da tentativa de conexão, a ferramenta realiza um "ping de 1 pacote" para o Google.
      • Se o ping não for bem-sucedido, a tentativa de conexão é considerada falha, e a ferramenta prossegue para a próxima senha da lista.
      • Esse loop continua até que uma resposta de ping bem-sucedida seja recebida, indicando uma tentativa de conexão bem-sucedida.

Como executar

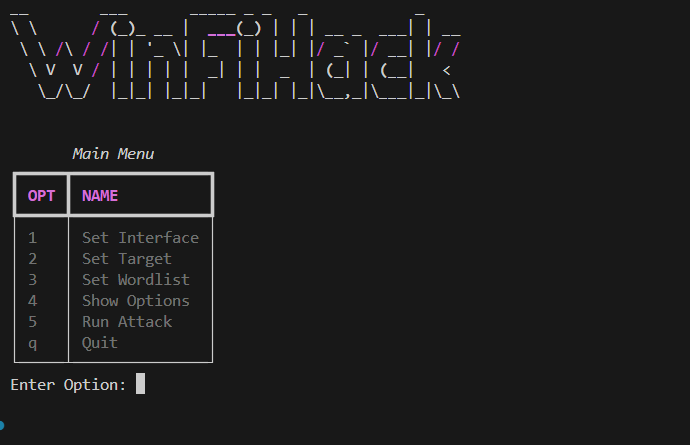
Após instalar todos os pacotes, basta executar python main.py, o resto é história 👍 certifique-se de executar isso no Windows, porque não funcionará em nenhum outro sistema operacional. A interface se parece com isto: image
Contribuições

Para contribuições:

  • Primeiro Clone: Primeiro clone o repositório em seu ambiente de desenvolvimento e faça as edições.
  • Comentários: Eu apreciaria se você pudesse adicionar comentários explicando seu ponto de vista e também explicando a atualização.
  • Enviar: Envie um PR para que eu possa verificar as alterações e aprová-las, se necessário.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






