 morluto/rea
Engenharia reversa de qualquer coisa com agentes, desde o comportamento de aplicações até binários nativos.

English · 简体中文 · 日本語 · 한국어 · العربية
Veja um recurso que você gosta. Entenda como ele funciona, até o nível do binário.


Início rápido · Status atual · Modelo de investigação · Catálogo de ferramentas · Roteiro · Como funciona
npm install --global rea-agents && rea setup
Viu um recurso em um aplicativo que você quer no seu próprio produto? Entregue o aplicativo ao seu agente—mesmo sem o código-fonte. Com o REA, o agente pode investigar o recurso, explicar como ele funciona, mostrar suas evidências e construir uma versão adaptada à sua stack e aos seus requisitos.
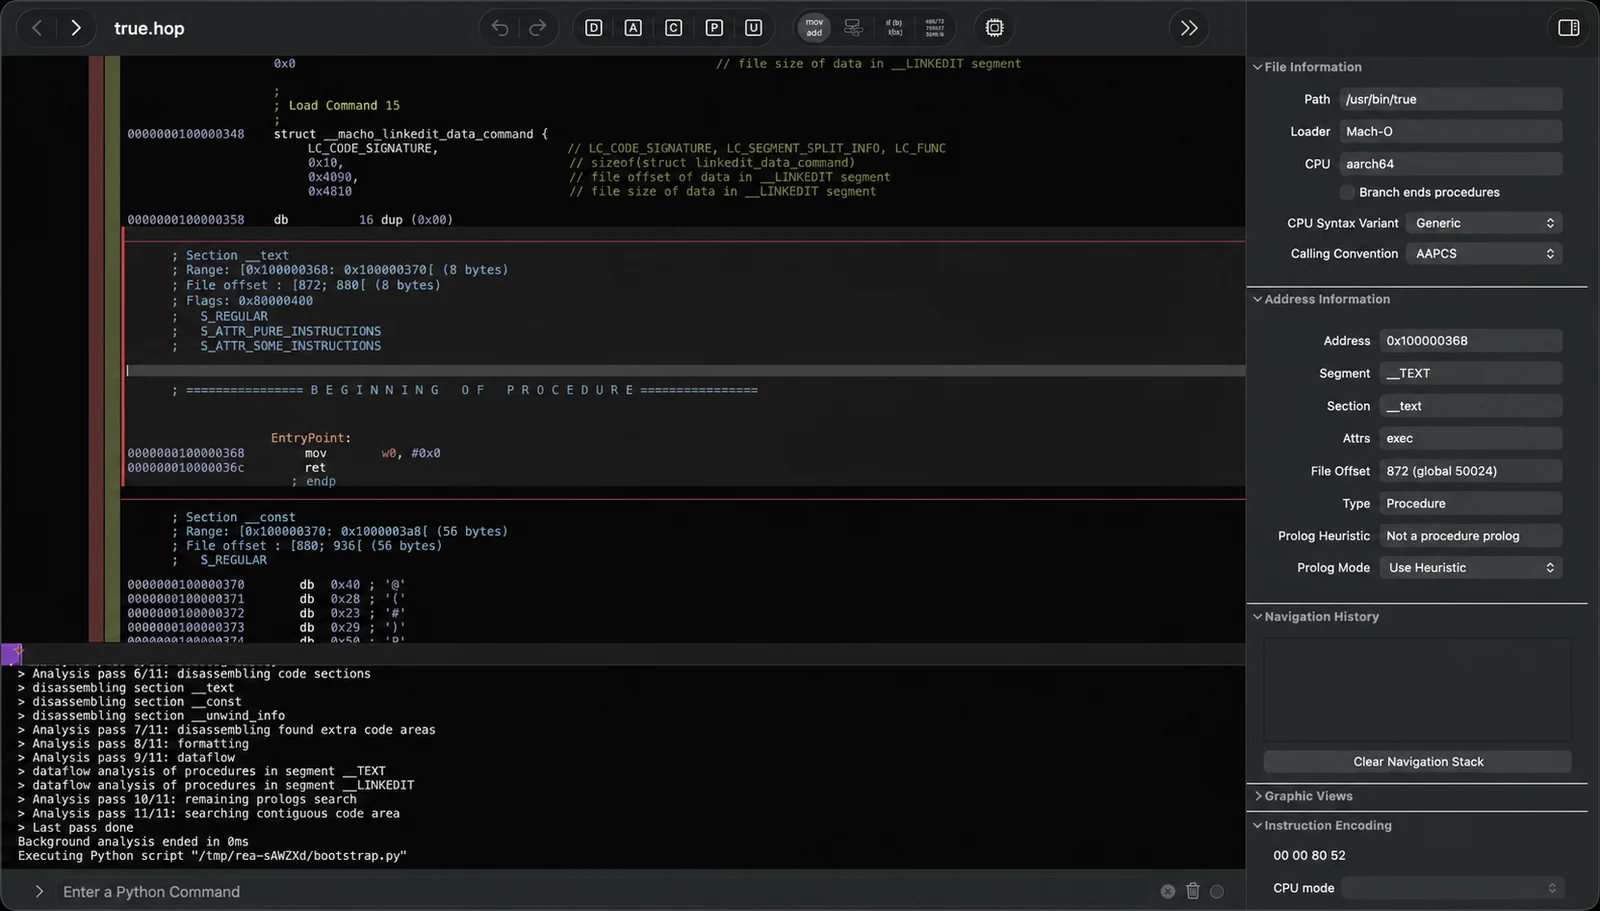
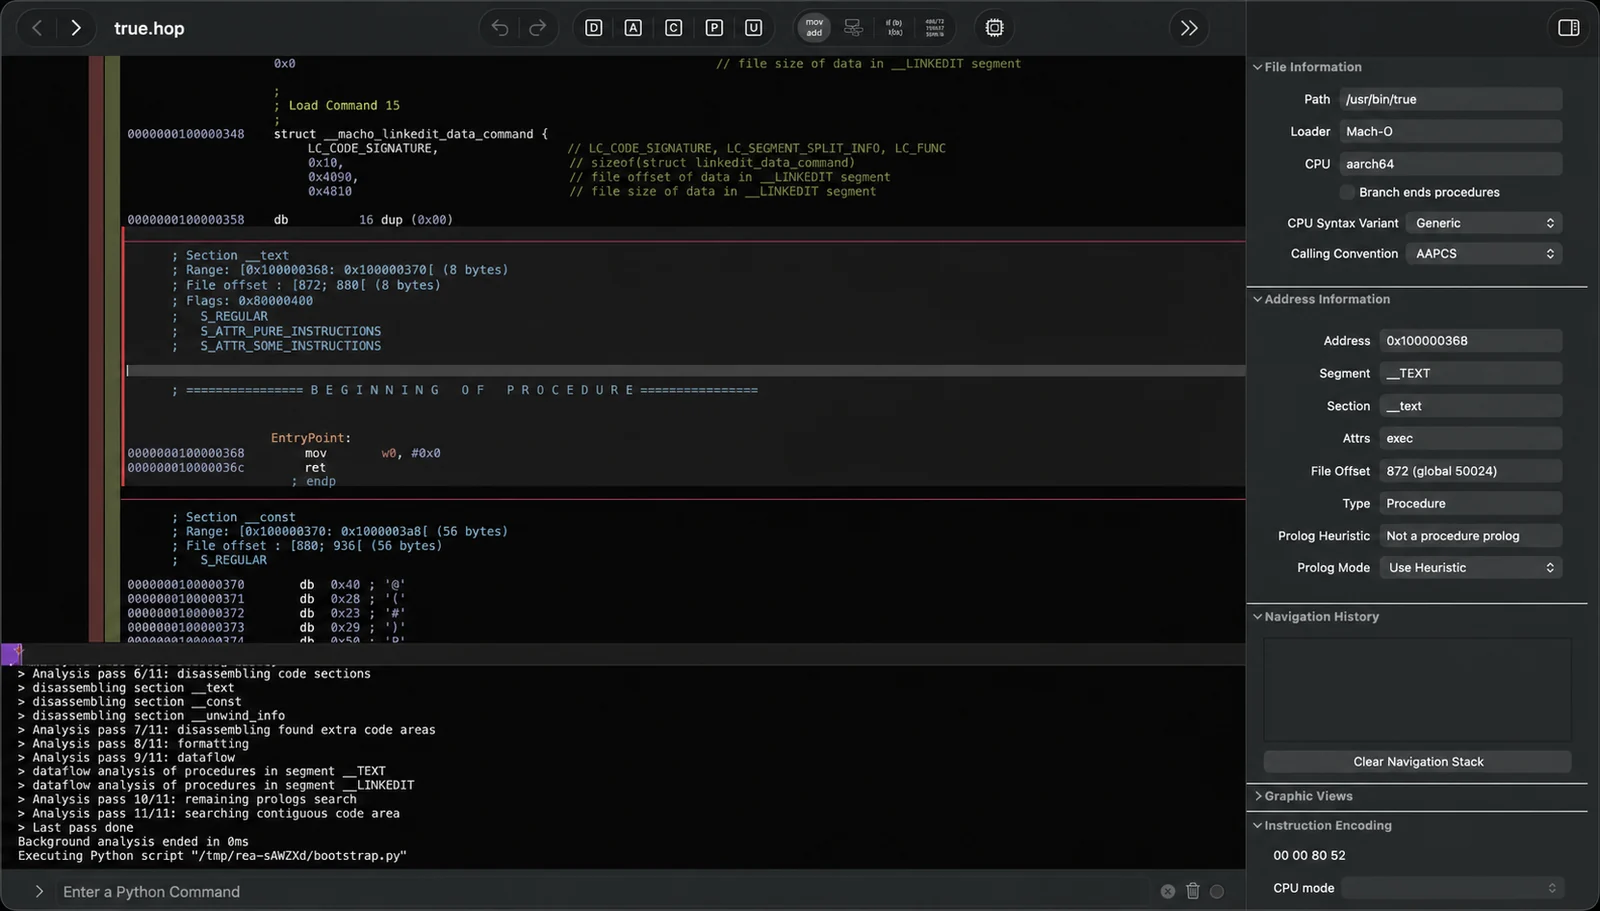
O REA oferece aos agentes uma forma consistente de investigar software. Hoje isso inclui análise nativa profunda e dossiês de funções por meio do Hopper ou do seu próprio Ghidra no Linux e macOS, além de um Ghidra P0 experimental para Windows x64 para aplicações PE nativas aprovadas; triagem gerenciada de PE/CLI sem execução; registros de Evidência reproduzíveis; captura controlada de processos; observação passiva de sites, páginas Electron e do V8 Inspector de Node/Electron; reconstrução de JavaScript/source-map; e grafos neutros em relação ao provedor para conectar camadas de aplicação sem confundir inferência estática com observação em tempo de execução. O kit de ferramentas de longo prazo estende o mesmo fluxo de trabalho do agente para APIs, protocolos, artefatos móveis, firmware, comportamento de runtime mais rico e diferenças entre versões.
A engenharia reversa normalmente faz o operador escolher uma ferramenta, aprender sua API, mover evidências entre programas e decidir o que inspecionar em seguida. O REA entrega esse trabalho ao agente por meio de comandos, skills, resultados estruturados e fluxos de investigação repetíveis.
Execute o setup uma vez. A integração com o agente instala um registro MCP alinhado e a skill de roteamento incluída em conjunto:
npx rea-agents setup
Em seguida, pergunte:
Understand how search works in the Notes app, show me the evidence, and build a
similar feature for my project.
Notes é apenas um exemplo. Nomeie qualquer app que você queira entender, ou peça ao agente para começar com uma visão geral.
|
Descompilar Abra um app e recupere código legível, strings, nomes e outras pistas sobre como ele funciona. |
Entender Siga o código de uma parte do app para outra até que o agente consiga explicar como um recurso realmente funciona. |
Recriar Transforme o que o agente aprendeu em um recurso para o seu próprio produto, adaptado à sua stack, interface e requisitos. |
O REA mostra como chegou às suas conclusões. Ele não afirma recuperar o código-fonte original nem clonar automaticamente uma aplicação.
| Feito para agentes | Pergunte o que um app faz e deixe seu agente inspecioná-lo em vez de adivinhar. |
| CLI e MCP | Execute as mesmas capacidades de engenharia reversa a partir do seu terminal ou agente. |
| Complexidade tratada | O REA instala e gerencia as ferramentas de engenharia reversa nos bastidores. |
| Do insight ao código | Entenda um recurso e depois construa sua própria versão na mesma sessão de codificação. |
| Local por design | A análise é executada no seu host local compatível. O REA não envia o app para um serviço de análise hospedado. |
| Mantém o contexto | Investigue vários apps sem começar de novo a cada pergunta. |
npx --yes rea-agents@latest setup
O prompt do executor de pacotes npm, quando exibido, aprova o download do REA para esta invocação; ele não aprova quaisquer alterações de configuração. O assistente do REA mostra separadamente seu plano completo e pergunta antes de aplicá-lo. A configuração não atualiza o Homebrew, o Node.js nem o npm. O comando de configuração abre com o trabalho que ele possibilita: investigar aplicações locais a partir de um agente, recuperar evidências por meio de um provedor de análise profunda e reutilizar o fluxo de trabalho guiado do REA. Ele resume os agentes detectados e, em seguida, pergunta quais capacidades configurar: integração de agente (MCP mais o fluxo de trabalho guiado correspondente) e — quando necessário — o provedor Hopper. Nada vem pré-selecionado. Escolher a integração de agente abre uma segunda lista de verificação vazia para os agentes específicos detectados que devem receber um registro.
@latest torna explícita a versão solicitada e pede ao npm a versão publicada atualmente sob essa tag. O REA não substitui silenciosamente a versão do pacote selecionada pelo npm. Reversões intencionais, portanto, permanecem disponíveis por meio de uma solicitação exata de pacote.
O REA mantém a jornada em linha para que seu histórico permaneça no terminal. Selecionar uma capacidade não seleciona todos os alvos detectados nem autoriza uma alteração. Antes que qualquer coisa mude, o REA valida a configuração existente, imprime caminhos exatos e efeitos externos e pede aprovação final com No como padrão. A tela mantém as teclas disponíveis visíveis enquanto você escolhe; Ctrl-C e recusar deixam o sistema inalterado.
O REA detecta Claude Code, Claude Desktop, Codex, Cursor, Gemini CLI, Windsurf e Devin. Ele configura os seis primeiros quando detectados; o Devin é reportado, mas deixado inalterado porque não possui um limite documentado de configuração MCP local. Os registros são aditivos, com backup prévio e lidos de volta após a gravação. Você pode executar a configuração novamente com segurança.

