
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-2591 — CVE-2023-2591 blog no Medium | Kitploit
Ferramentas/GitHubGitHub/mnqazi/cve-2023-2591
Análise de VulnerabilidadesExploraçãoSegurança WebPapers e PesquisaAprendizado e Educação
GitHubmnqazi/cve-2023-2591

CVE-2023-2591

CVE-2023-2591 blog no Medium

Ver Repositório
137há 3 anosAinda não revisado
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    383
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    309
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    283

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2023-2591: Injeção de HTML Armazenado no Rótulo do Item em Teampass 3.0.6 - M Nadeem Qazi

Recentemente identifiquei uma vulnerabilidade de segurança no nilsteampassnet/teampass, uma ferramenta popular de gerenciamento de senhas. Essa vulnerabilidade, identificada como CVE-2023-2591, é uma vulnerabilidade de injeção de HTML armazenado no campo de rótulo do item. Se dois usuários tiverem o mesmo acesso à pasta, usuários mal-intencionados podem criar um item cujo campo de rótulo é vulnerável à injeção de HTML. Quando outros usuários veem o item, a injeção pode forçá-los a redirecionar para o site do atacante ou capturar seus dados usando um formulário.

Detalhes da Vulnerabilidade

  • Tipo de Vulnerabilidade: Injeção de HTML Armazenado
  • CVE: CVE-2023-2591
  • Versão do Software: Teampass 3.0.6
  • Autor: M Nadeem Qazi

Descrição

Usuários mal-intencionados podem explorar essa vulnerabilidade criando um item com um campo de rótulo vulnerável que permite injeção de HTML. Quando outros usuários visualizam o item, eles podem ser redirecionados para o site do atacante ou ter seus dados capturados por meio de um formulário.
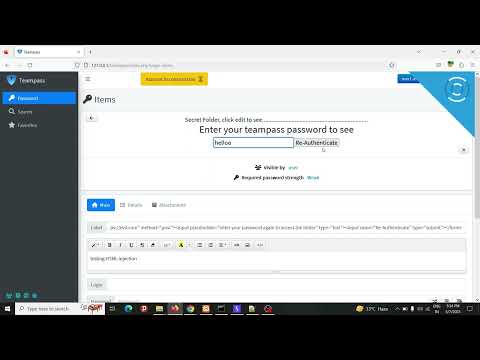
Prova de Conceito (PoC)

PoC

Mitigação

Relatei essa vulnerabilidade à equipe do nilsteampassnet/teampass, e ela foi validada e corrigida na versão 3.0.7 com o commit 57a977. A equipe também me concedeu o bounty de divulgação pelo meu relatório.

O impacto dessa vulnerabilidade poderia ter sido significativo, já que atores mal-intencionados poderiam tê-la explorado para realizar ataques de injeção de HTML, potencialmente redirecionando outros usuários para o site do atacante ou capturando seus dados confidenciais por meio de um formulário. Isso poderia resultar no roubo de informações confidenciais, perdas financeiras e danos à reputação dos usuários ou organizações afetados. Também poderia ter levado a uma violação de segurança mais ampla, afetando outros usuários que interagem com o item ou site comprometido.

Quero ressaltar a importância de atualizar regularmente o software e implementar práticas de codificação seguras para prevenir tais vulnerabilidades. Espero que meu relatório ajude a aumentar a conscientização sobre os riscos potenciais dessas vulnerabilidades e incentive os usuários a tomar as precauções necessárias.

Recursos Adicionais

Se você tiver interesse em aprender mais sobre minhas descobertas, confira o link do relatório no huntr.dev.

Você também pode me seguir para atualizações sobre minha pesquisa e outros tópicos relacionados à segurança:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

Fique seguro por aí!

Baixar ferramenta






